Bir Internet Firewall erişim kontrol ilkesi yapılandırarak bir örneğin giden trafiğini belirli bir alan adıyla sınırlayın. Bu sayede veri sızdırma riskini azaltır ve internete açık saldırı yüzeyini küçültürsünüz.
Örnek senaryo
Bir ECS örneği 47.100.XX.XX esnek IP adresiyle ilişkilendirilmiştir. Bu örneğin yalnızca www.aliyun.com alan adına erişmesine izin veren bir ilke yapılandırmanız gerekir.

Ön koşullar
Cloud Firewall satın aldınız ve Internet Firewall korumasını etkinleştirdiniz. Daha fazla bilgi için bkz. Cloud Firewall Satın Alma ve Internet Firewall.
Yordam
Cloud Firewall konsolu üzerinde oturum açın.
Sol gezinme bölmesinde şuraya gidin: .
Outbound sekmesinde Create Policy seçeneğine tıklayın. Create Outbound Policy panelinde Create Policy sekmesine tıklayın.
-
www.aliyun.com erişimine izin veren yüksek öncelikli bir ilke ve diğer tüm giden trafiği reddeden düşük öncelikli bir ilke yapılandırın.
-
Örneğin www.aliyun.com adresine erişmesine izin vermek için bir ilke yapılandırın. Temel ayarlar aşağıdaki gibidir:
Parametre
Açıklama
Örnek değer
Source Type
Ağ trafiğinin kaynağı. Bir kaynak türü seçin ve ilgili adresi girin.
IP
Source
ECS örneğinin genel IP adresini girin. Bu örnekte IP adresi 47.100.XX.XX/32'dir.
Destination Type
Ağ trafiğinin hedefi. Bir hedef türü seçin ve ilgili adresi girin.
Alan Adı
Destination
Örneğin erişmesine izin verilen alan adını girin: www.aliyun.com.
NotAlan adı üzerinde Alan Adı Sistemi (DNS) araması yapabilir ve çözümlenen IP adresini kullanabilirsiniz.
Protocol Type
Aktarım katmanı protokolü. Geçerli değerler TCP, UDP, ICMP ve ANY'dir. Protokolünden emin değilseniz ANY seçeneğini belirleyin.
TCP
Port Type
Hedef bağlantı noktası türü ve hedef bağlantı noktası.
Bağlantı Noktası
Port
Tüm bağlantı noktalarını belirtmek için 0/0 girin.
Application
Trafiğin uygulama türü.
ANY
Action
İlkeyle eşleşen trafikte gerçekleştirilecek eylem.
Allow: Trafiğe izin verin.
Drop: Trafik herhangi bir bildirim olmadan engellenir.
Monitor: Bu modda varsayılan olarak trafiğe izin verilir. Bu trafiği Günlüklerdeki ilgili alanları kullanarak filtreleyebilir ve gözlemleyebilirsiniz. Bir süre gözlemledikten sonra Ayarla veya Reddet olarak ayarlayın.
Allow
Allow
İlkenin amacını belirlemenize yardımcı olmak için bir açıklama girin.
www.aliyun.com için izin ilkesi
Deny
İlkenin önceliği. Varsayılan değer Description'dir.
Highest
Priority
Lowest
Policy Validity Period: Tek seferlik bir zaman aralığı seçin.
Always: Yinelenen bir zaman aralığı ve geçerli tarihler seçin.
NotGeçerli başlangıç tarihi, bitiş tarihinden önce olmalıdır. İlkenin uygulanması 3 ila 5 dakika sürer.
Single Time Range seçeneğini belirlerseniz geçerli bitiş süresi otomatik olarak 31 Aralık 2099 olarak ayarlanır.
İlgili SSS: Yineme döngüsü birden fazla günü kapsarsa ilke uygulanır mı?
Always
Recurrence Cycle
İlkenin etkinleştirilip etkinleştirilmeyeceğini belirtir. Oluşturma sırasında ilkeyi etkinleştirmezseniz daha sonra ilke listesinden etkinleştirebilirsiniz.
Enabled
-
Örneğin tüm genel IP adreslerine erişimini engelleyen bir reddetme ilkesi yapılandırın. Temel ayarlar aşağıdaki gibidir:
Indefinite Recurrence: 47.100.XX.XX/32
Status: Tüm IP adreslerini temsil eden 0.0.0.0/0.
Source: ANY
Destination: Tüm bağlantı noktalarını temsil eden 0/0.
Protocol Type: ANY
Port: Drop
Application: Lowest
İlkeler yapılandırıldıktan sonra Action öğesinin Priority öğesinden daha yüksek önceliğe sahip olduğundan emin olun.
-
İlke vuruşlarını görüntüleyin
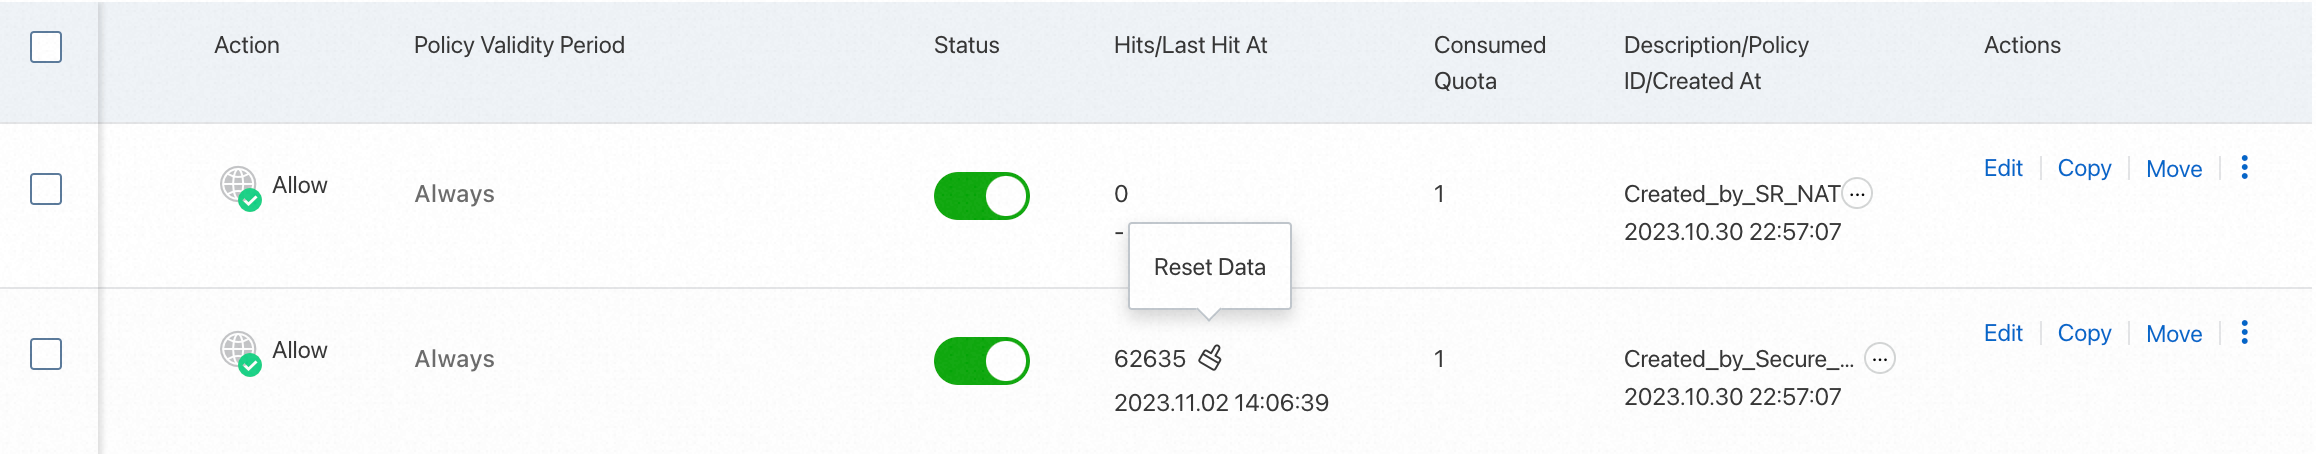
İşletmeniz bir süre çalıştıktan sonra erişim kontrol ilke listesindeki the allow policy for www.aliyun.com/the deny policy for all other traffic sütununda erişim kontrol ilkelerinin vuruş sayısını görüntüleyebilirsiniz.
Vuruş sayısına tıklayarak trafik günlüklerini görüntülemek üzere Hits sayfasına gidin. Trafik günlüklerini nasıl görüntüleyeceğiniz hakkında bilgi için bkz. Trafik Günlükleri.
İlgili belgeler
Internet Firewall için erişim kontrol ilkelerini nasıl yapılandıracağınıza ilişkin ayrıntılı talimatlar için bkz. Internet Firewall Erişim Kontrolü İlkelerini Yapılandırma.
Erişim kontrol ilkesi yapılandırma ilkeleri hakkında daha fazla bilgi için bkz. Erişim Kontrolü İlkesi Yapılandırma Örnekleri.
Erişim kontrol ilkeleriyle ilgili sık sorulan soruların yanıtları için bkz. Erişim Kontrolü İlkeleri Hakkında SSS.