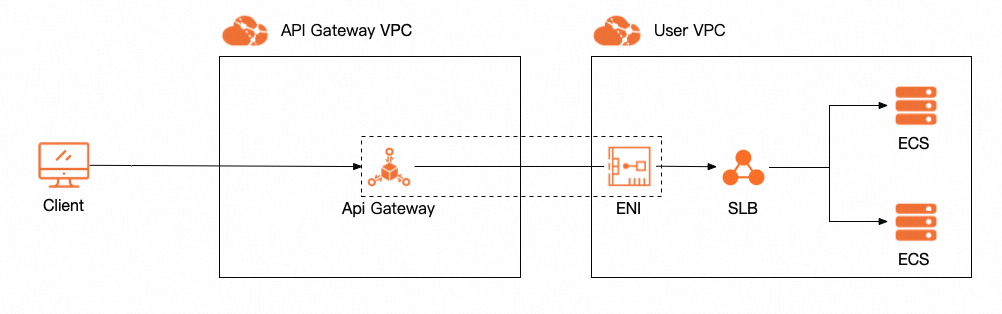
VPC ile tümleşik özel bir örnek, API Gateway'i VPC'nize bağlar. API trafiğini VPC içindeki özel IP adresleri aracılığıyla arka uç hizmetlerine yönlendirir ve kaynak başına VPC erişim yetkilendirmelerine gerek kalmaz. Bu konu, VPC ile tümleşik özel örneklerin kullanım senaryolarını, geleneksel özel örneklerden temel farklarını, ön koşulları, satın alma yapılandırmasını ve işletme prosedürlerini açıklar.
Kullanım senaryoları
VPC ile tümleşik özel bir örnek, API Gateway ile VPC arasındaki ağ mimarisini optimize eder. Bu örnek türü aşağıdaki senaryolarda uygulanır:
Tek bir VPC içinde birden fazla kaynağa erişim — Ağ geçidinde barındırılan API'ler, aynı VPC'deki ECS ve SLB örnekleri gibi birden fazla kaynağı arka uç hizmeti olarak kullanır. Tipik senaryolar arasında mikroservis mimarileri ve Nacos gibi hizmet keşfi çözümleri yer alır.
-
Hibrit cloud ağ yapıları — API Gateway API isteklerini iletirken, arka uç hizmetinin ağ geçidi örneğinin çıkış IP adresinin VPC'de bir özel IP adresi olmasını gerektirdiği durumlar için uygundur. Daha fazla bilgi için bkz. Senaryo 3: API Gateway'in dahili ağ üzerinden şirket içi veri merkezindeki bir arka uç hizmetine erişmesi.
Geleneksel özel örneklerle karşılaştırma
Aşağıdaki karşılaştırma, VPC ile tümleşik özel bir örnek ile geleneksel bir özel örnek arasında seçim yapmanıza yardımcı olur.
VPC ile tümleşik özel örnekler DataWorks Data Service entegrasyonunu desteklemez. DataWorks Data Service ile entegre olmanız gerekiyorsa geleneksel bir özel örnek kullanın.
| VPC ile tümleşik özel örnek | Geleneksel özel örnek | |
| Ağ geçidi örneğinin çıkış IP adresi* | Örneği oluştururken seçtiğiniz VPC'deki bir özel IP adresi. | 100...* biçiminde bir IP adresi. |
| İstekleri aynı VPC'deki birden fazla kaynağa iletme | Önerilir. Hizmet kaydı ve keşif senaryoları için idealdir. | Desteklenir. Ancak her arka uç kaynağı için bir VPC erişim yetkilendirmesi yapılandırmanız gerekir ve dinamik yapılandırma desteklenmez. |
| İstekleri birden fazla VPC'deki kaynaklara iletme | Desteklenmez. VPC'leri kendiniz bağlamanız gerekir. | Önerilir. Birden fazla VPC erişim yetkilendirmesi yapılandırabilirsiniz. |
| Yapılandırma süreci | Örneği satın alırken VPC'yi belirtin. API'leri yapılandırırken ek yapılandırma gerekmez. | Bir VPC erişim yetkilendirmesi yapılandırmanız gerekir. |
Seçim yapma yöntemi:
Birden fazla arka uç kaynağı içeren tek bir VPC — VPC ile tümleşik özel bir örnek seçin. Kaynak başına yetkilendirme olmadan doğrudan VPC'nize bağlanır.
Arka uç kaynakları içeren birden fazla VPC — Geleneksel bir özel örnek seçin. Farklı VPC'lerdeki kaynaklar için birden fazla VPC erişim yetkilendirmesini destekler.
DataWorks Data Service entegrasyonu — Geleneksel bir özel örnek seçin. Bu senaryo için VPC ile tümleşik özel örnekler desteklenmez.* Ağ geçidi örneğinin çıkış IP adresi, API Gateway bir API isteğini arka uç hizmetine ilettiğinde arka uç hizmetinin gördüğü TCP kaynak IP adresidir.
Geleneksel özel örneklerle kullanılan VPC erişim yetkilendirmeleri hakkında bilgi için bkz. API'nin arka uç hizmeti olarak bir VPC'deki kaynağı kullanma.
Ön koşullar
VPC ile tümleşik özel bir örnek oluşturmadan önce aşağıdaki gereksinimlerin karşılandığından emin olun:
VPC ve vSwitch — Bir VPC ve en az bir vSwitch oluşturulmuş olmalıdır. API arka uçları olarak hizmet veren VPC'nizdeki kaynaklar, vSwitch'in CIDR bloğunda bulunmalıdır.
Hizmet bağlantılı rol — API Gateway, VPC'nizdeki esnek ağ arabirimlerini (ENI) yönetmek için hizmet bağlantılı bir rol gerektirir. Daha fazla bilgi için bkz. API Gateway'i kullanıcı VPC'sine bağlamak için hizmet bağlantılı rol.
CIDR bloğu planlaması — vSwitch CIDR bloğu, API Gateway tarafından kullanılan dahili kaynak CIDR bloklarıyla örtüşmemelidir. Bölgeye göre ayrılmış CIDR blokları için bkz. Bölgeye göre VPC ile tümleşik özel örneklerin ayrılmış CIDR blokları.
Güvenlik grubu kuralları — Güvenlik grubunun giden kuralları, arka uç hizmetlerinizin hedef IP CIDR bloklarına trafiğe izin vermelidir.
Örnek oluşturma
VPC ile tümleşik özel bir örnek oluşturmak için satın alma sayfasında örnek türünü VPC integration instance olarak ayarlayın.
"VPC integration instance", VPC ile tümleşik özel örnek için satın alma sayfasındaki etikettir. Her iki terim de aynı örnek türünü ifade eder.
Aşağıda açıklanan VPC'ye özgü ayarlara ek olarak, satın alma sayfasındaki genel ayarları yapılandırın: Region and zone (örneğin, China (Hangzhou)), Instance Specifications (örneğin, api.s1.small, saniye başına maksimum istek sayısı, SLA, eşzamanlı istek sayısı ve giden bant genişliği gibi parametreleri gösterir), HTTPS Security Policy (örneğin, HTTPS2_TLS1_0), Network billing type (örneğin, pay-by-traffic) ve Instance Name.
VPC'ye özgü ayarlar
VPC ID — API Gateway'e bağlanan VPC. Örnek oluşturulduktan sonra bu ayarı değiştiremezsiniz.
API Gateway instance CIDR block — API Gateway örneğinin bulunduğu CIDR bloğu. API Gateway, kaynaklarının belirttiğiniz vSwitch'in CIDR bloğuyla çakışıp çakışmadığını kontrol eder. Çakışma varsa örnek oluşturulamaz.
Zone, vSwitch ve güvenlik grubu — API Gateway, belirttiğiniz alanın vSwitch ve güvenlik grubunda ENI'ler oluşturur ve bunları örneğe ekler. VPC'nizdeki arka uç kaynaklarının belirtilen vSwitch'in CIDR bloğunda ve aynı güvenlik grubunda bulunduğundan emin olun. Örneğin hizmetlerinize erişebilmesi için güvenlik grubunun giden kuralları hedef IP CIDR bloğuna trafiğe izin vermelidir.
Hizmet bağlantılı rol — API Gateway, örneği oluşturmak için VPC'nizdeki ENI kaynaklarını yönetirken hizmet bağlantılı bir rol gerektirir. Rol hakkında daha fazla bilgi için bkz. API Gateway'i kullanıcı VPC'sine bağlamak için hizmet bağlantılı rol. Tüm ayarları yapılandırdıktan sonra örneği oluşturmak için Create tıklayın.
ENI davranışı
Örnek oluşturulduktan sonra API Gateway, VPC'nizdeki ENI'leri yönetir. Aşağıdaki davranışlar geçerlidir:
ENI'ler VPC'nizde bulunur ve VPC'nizin güvenlik grupları gibi güvenlik kuralları ve ağ yapılandırmalarına tabidir.
Bir arka uç ECS örneği ENI'lerle aynı güvenlik grubundaysa ve güvenlik grubu için grup içi iletişim etkinleştirildiyse giden kuralları ayrı olarak yapılandırmanız gerekmez.
Bir arka uç CLB örneği kullanılıyorsa, CLB örneğinin aynı vSwitch'i kullanıp kullanmadığına bakılmaksızın güvenlik grubunun giden kurallarının hedef IP CIDR bloğuna trafiğe izin verdiğinden emin olun.
API Gateway'in VPC'nizde oluşturduğu ENI'ler ek ücrete tabi değildir.
Erişilebilir CIDR bloklarını yönetme
Varsayılan olarak, VPC ile tümleşik özel bir örnek yalnızca örnek oluşturma sırasında belirttiğiniz vSwitch'in CIDR bloğundaki hizmetlere erişebilir. Varsayılan erişilebilir CIDR bloklarını görüntülemek için API Gateway konsolundaki örnek ayrıntıları sayfasına gidin ve Access to Backend Service VPC bölümünü kontrol edin.
VPC'nizdeki farklı CIDR bloklarında bulunan ve API Gateway tarafından erişilmesi gereken diğer hizmetler varsa CIDR bloklarını manuel olarak ekleyin.
API Gateway konsolunda oturum açın. Sol gezinme bölmesinde Instances öğesini seçin.
VPC ile tümleşik özel örneği bulun ve Access Allowed From sütununda Add tıklayın.
-
Aşağıdaki yöntemlerden birini kullanarak bir CIDR bloğu ekleyin: Select from list veya Enter manually. Access Allowed From
Bir CIDR bloğunu manuel olarak girerseniz CIDR bloğunun örneği oluştururken belirttiğiniz VPC'de bulunduğundan veya o VPC'ye bağlı olduğundan emin olun.
CIDR bloğu eklendikten sonra örnek ayrıntıları sayfasındaki listede göründüğünü doğrulayın.
Arka uç hizmeti olarak VPC erişim yetkilendirmesi kullanma
VPC ile tümleşik özel bir örnek, arka uç hizmeti olarak bir VPC erişim yetkilendirmesi kullanabilir. Örnek, VPC'nizdeki ENI'leri kullanarak VPC erişim yetkilendirmesinde tanımlanan hizmetlere doğrudan erişir.
VPC ile tümleşik özel bir örnekte bir API veya eklenti için VPC erişim yetkilendirmesi yapılandırmadan önce aşağıdaki koşulların karşılandığından emin olun:
VPC erişim yetkilendirmesindeki VPC ID, ID of the VPC connected to the instance ile aynıdır.
VPC erişim yetkilendirmesindeki hizmetin private IP address, VPC ile tümleşik özel örneğin accessible CIDR block içinde bulunmalıdır. Bir API yayınlarken veya bir eklentiyi değiştirirken API Gateway "instance cannot connect to the backend xxx.xxx.xxx.xxx" benzeri bir hata döndürürse hata mesajındaki özel IP adresinin örneğin accessible CIDR block içinde olup olmadığını kontrol edin.
API gruplarını VPC ile tümleşik özel bir örneğe geçirme
Modify Instance for API Group Deployment İş yüklerinizi VPC ile tümleşik özel bir örneğe geçirmek için bir API grubunun dağıtım örneğini sunucusuz bir örnekten veya geleneksel bir özel örnekten VPC ile tümleşik özel bir örneğe değiştirebilirsiniz.
API Gateway konsolunda oturum açın. Sol gezinme bölmesinde API Groups öğesini seçin.
API grubunu bulun ve grup ayrıntıları sayfasına gitmek için grup adına tıklayın.
Modify Instance for API Group Deployment tıklayın ve hedef VPC ile tümleşik özel örneği seçin.
API Gateway, orijinal gruptaki API'ler ve ilişkili eklentiler tarafından kullanılan VPC erişim yetkilendirmelerini doğrular. Doğrulama başarılı olursa geçiş tamamlanır. Doğrulama başarısız olursa geçiş başarısız olur ve neden görüntülenir.
Doğrulama koşulları
Geçişten önce, Arka uç hizmeti olarak VPC erişim yetkilendirmesi kullanma bölümünde listelenen aynı koşullar, API'ler ve eklentiler dahil olmak üzere tüm VPC tabanlı hizmetler için karşılanmalıdır. Buna ek olarak aşağıdaki geçişe özgü koşullar geçerlidir:
API grubunuz bir VPC erişim yetkilendirmesi kullanıyorsa yetkilendirmedeki ECS veya SLB hizmetinin Security Group değerinin, VPC ile tümleşik özel örneği oluştururken belirttiğiniz Security Group ile aynı olduğundan emin olun.
Geçiş sonrası hususlar
Geçişten sonra dahili çıkış IP adresi, hedef örneğin çıkış IP adresine değişir. Arka uç hizmetiniz bir izin listesi kullanıyorsa geçişten sonra erişim hatalarını önlemek için yeni adresi geçişten önce izin listesine ekleyin.
Geçiş tamamlandıktan sonra arka uç hizmetlerin yeni örnek üzerinden erişilebilir olduğunu doğrulamak için API'lerinizi çağırın.
Bölgeye göre VPC ile tümleşik özel örneklerin ayrılmış CIDR blokları
Aşağıdaki tablolar her bölgede API Gateway dahili kaynakları için ayrılmış CIDR bloklarını listeler. Belirttiğiniz vSwitch'in bu CIDR bloklarıyla örtüşmediğinden emin olun.
Hangzhou
| Zone | Reserved CIDR block |
| cn-hangzhou-b | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| cn-hangzhou-d | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
| cn-hangzhou-e | 192.168.32.0/20, 172.19.32.0/20 ve 172.20.0.0/16 |
| cn-hangzhou-f | 192.168.48.0/20, 172.19.48.0/20 ve 172.20.0.0/16 |
| cn-hangzhou-g | 192.168.64.0/20, 172.19.64.0/20 ve 172.20.0.0/16 |
| cn-hangzhou-h | 192.168.80.0/20, 172.19.80.0/20 ve 172.20.0.0/16 |
| cn-hangzhou-i | 192.168.96.0/20, 172.19.96.0/20 ve 172.20.0.0/16 |
| cn-hangzhou-j | 192.168.112.0/20, 172.19.112.0/20 ve 172.20.0.0/16 |
| cn-hangzhou-k | 192.168.128.0/20, 172.19.128.0/20 ve 172.20.0.0/16 |
Shanghai
| Zone | Reserved CIDR block |
| cn-shanghai-a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| cn-shanghai-b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
| cn-shanghai-c | 192.168.32.0/20, 172.19.32.0/20 ve 172.20.0.0/16 |
| cn-shanghai-d | 192.168.48.0/20, 172.19.48.0/20 ve 172.20.0.0/16 |
| cn-shanghai-e | 192.168.64.0/20, 172.19.64.0/20 ve 172.20.0.0/16 |
| cn-shanghai-f | 192.168.80.0/20, 172.19.80.0/20 ve 172.20.0.0/16 |
| cn-shanghai-g | 192.168.96.0/20, 172.19.96.0/20 ve 172.20.0.0/16 |
| cn-shanghai-k | 192.168.112.0/20, 172.19.112.0/20 ve 172.20.0.0/16 |
| cn-shanghai-l | 192.168.128.0/20, 172.19.128.0/20 ve 172.20.0.0/16 |
| cn-shanghai-m | 192.168.144.0/20, 172.19.144.0/20 ve 172.20.0.0/16 |
| cn-shanghai-n | 192.168.160.0/20, 172.19.160.0/20 ve 172.20.0.0/16 |
Shanghai Finance Cloud
| Zone | Reserved CIDR block |
| cn-shanghai-finance-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.21.0.0/16 |
| cn-shanghai-finance-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.21.0.0/16 |
| cn-shanghai-finance-1f | 192.168.32.0/20, 172.19.32.0/20 ve 172.21.0.0/16 |
| cn-shanghai-finance-1g | 192.168.48.0/20, 172.19.48.0/20 ve 172.21.0.0/16 |
| cn-shanghai-finance-1k | 192.168.64.0/20, 172.19.64.0/20 ve 172.21.0.0/16 |
| cn-shanghai-finance-1z | 192.168.80.0/20, 172.19.80.0/20 ve 172.21.0.0/16 |
Beijing
| Zone | Reserved CIDR block |
| cn-beijing-a | 192.168.0.0/20, 172.19.0.0/20 ve 172.22.0.0/16 |
| cn-beijing-b | 192.168.16.0/20, 172.19.16.0/20 ve 172.22.0.0/16 |
| cn-beijing-c | 192.168.32.0/20, 172.19.32.0/20 ve 172.22.0.0/16 |
| cn-beijing-d | 192.168.48.0/20, 172.19.48.0/20 ve 172.22.0.0/16 |
| cn-beijing-e | 192.168.64.0/20, 172.19.64.0/20 ve 172.22.0.0/16 |
| cn-beijing-f | 192.168.80.0/20, 172.19.80.0/20 ve 172.22.0.0/16 |
| cn-beijing-g | 192.168.96.0/20, 172.19.96.0/20 ve 172.22.0.0/16 |
| cn-beijing-h | 192.168.112.0/20, 172.19.112.0/20 ve 172.22.0.0/16 |
| cn-beijing-i | 192.168.128.0/20, 172.19.128.0/20 ve 172.22.0.0/16 |
| cn-beijing-j | 192.168.144.0/20, 172.19.144.0/20 ve 172.22.0.0/16 |
| cn-beijing-k | 192.168.160.0/20, 172.19.160.0/20 ve 172.22.0.0/16 |
| cn-beijing-l | 192.168.176.0/20, 172.19.176.0/20 ve 172.22.0.0/16 |
Beijing Finance Cloud
| Zone | Reserved CIDR block |
| cn-beijing-finance-1k | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| cn-beijing-finance-1l | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
Shenzhen
| Zone | Reserved CIDR block |
| cn-shenzhen-a | 192.168.0.0/20, 172.19.0.0/20 ve 172.23.0.0/16 |
| cn-shenzhen-b | 192.168.16.0/20, 172.19.16.0/20 ve 172.23.0.0/16 |
| cn-shenzhen-c | 192.168.32.0/20, 172.19.32.0/20 ve 172.23.0.0/16 |
| cn-shenzhen-d | 192.168.48.0/20, 172.19.48.0/20 ve 172.23.0.0/16 |
| cn-shenzhen-e | 192.168.64.0/20, 172.19.64.0/20 ve 172.23.0.0/16 |
| cn-shenzhen-f | 192.168.80.0/20, 172.19.80.0/20 ve 172.23.0.0/16 |
Shenzhen Finance Cloud
| Zone | Reserved CIDR block |
| cn-shenzhen-finance-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| cn-shenzhen-finance-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
| cn-shenzhen-finance-1d | 192.168.32.0/20, 172.19.32.0/20 ve 172.20.0.0/16 |
| cn-shenzhen-finance-1e | 192.168.48.0/20, 172.19.48.0/20 ve 172.20.0.0/16 |
Heyuan ACDR Auto
| Zone | Reserved CIDR block |
| cn-heyuan-acdr-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| cn-heyuan-acdr-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
Zhangjiakou
| Zone | Reserved CIDR block |
| cn-zhangjiakou-a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| cn-zhangjiakou-b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
| cn-zhangjiakou-c | 192.168.32.0/20, 172.19.32.0/20 ve 172.20.0.0/16 |
Chengdu
| Zone | Reserved CIDR block |
| cn-chengdu-a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| cn-chengdu-b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
Qingdao
| Zone | Reserved CIDR block |
| cn-qingdao-b | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| cn-qingdao-c | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
Hong Kong
| Zone | Reserved CIDR block |
| cn-hongkong-b | 192.168.0.0/20, 172.19.0.0/20 ve 172.21.0.0/16 |
| cn-hongkong-c | 192.168.16.0/20, 172.19.16.0/20 ve 172.21.0.0/16 |
| cn-hongkong-d | 192.168.32.0/20, 172.19.32.0/20 ve 172.21.0.0/16 |
Singapore
| Zone | Reserved CIDR block |
| ap-southeast-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.21.0.0/16 |
| ap-southeast-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.21.0.0/16 |
| ap-southeast-1c | 192.168.32.0/20, 172.19.32.0/20 ve 172.21.0.0/16 |
Indonesia (Jakarta)
| Zone | Reserved CIDR block |
| ap-southeast-5a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| ap-southeast-5b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
| ap-southeast-5c | 192.168.32.0/20, 172.19.32.0/20 ve 172.20.0.0/16 |
Malaysia (Kuala Lumpur)
| Zone | Reserved CIDR block |
| ap-southeast-3a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| ap-southeast-3b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
Japan (Tokyo)
| Zone | Reserved CIDR block |
| ap-northeast-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.21.0.0/16 |
| ap-northeast-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.21.0.0/16 |
| ap-northeast-1c | 192.168.32.0/20, 172.19.32.0/20 ve 172.21.0.0/16 |
South Korea (Seoul)
| Zone | Reserved CIDR block |
| ap-northeast-2a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
Germany (Frankfurt)
| Zone | Reserved CIDR block |
| eu-central-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| eu-central-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
| eu-central-1c | 192.168.32.0/20, 172.19.32.0/20 ve 172.20.0.0/16 |
UK (London)
| Zone | Reserved CIDR block |
| eu-west-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| eu-west-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
US (Silicon Valley)
| Zone | Reserved CIDR block |
| us-west-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| us-west-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
US (Virginia)
| Zone | Reserved CIDR block |
| us-east-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
| us-east-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.20.0.0/16 |
UAE (Dubai)
| Zone | Reserved CIDR block |
| me-east-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.20.0.0/16 |
Saudi Arabia (Riyadh)
| Zone | Reserved CIDR block |
| me-central-1a | 192.168.0.0/20, 172.19.0.0/20 ve 172.16.20.0/24 |
| me-central-1b | 192.168.16.0/20, 172.19.16.0/20 ve 172.16.20.0/24 |