Bu konu, bölgeler arasında merkezi bir API yönetim çözümü oluşturmak için Cloud Enterprise Network (CEN) hizmetinin nasıl kullanılacağını açıklar. Ayrıca, CEN ve Express Connect kullanarak sanal özel bulutlar (VPC) arasında veya VPC'ler ile şirket içi veri merkezleri arasında merkezi bir API yönetim çözümü kurmak için bu konudaki adımları referans alabilirsiniz. Bu sayede, API Gateway'de çeşitli hizmetlerin API'lerini kullanıcıların çağırmasına açabilirsiniz.
Genel Bakış
Varsayılan olarak, bir API Gateway örneği yalnızca kendisiyle aynı bölgede bulunan VPC'lerle iletişim kurabilir. Bu konuda, Çin (Hangzhou) bölgesinde oluşturulan özel bir örnek kullanılarak üç farklı senaryoda API'lerin nasıl yönetileceği açıklanmaktadır.
API Gateway, bir API barındırma hizmetidir. Başka bir bölgeyle veya şirket içi bir veri merkeziyle iletişim kurmak için API Gateway örneğinizin bulunduğu bölgede bir VPC oluşturmanız gerekir. Bu konuda, Çin (Pekin) bölgesindeki bir VPC ile ve şirket içi bir veri merkeziyle iletişim kurmak üzere Çin (Hangzhou) bölgesinde VPC-1 oluşturulmuştur.
Bu konudaki mimariler, yalnızca VPC'ler arasında API çağrılarının nasıl yapılacağını göstermek amacıyla kullanılmıştır. Benzer durumlarda, API Gateway örneğinizin bulunduğu bölgede bu örnekteki VPC-1 gibi bir VPC yapılandırmanız gerekir. Bu VPC, diğer bölgelerdeki VPC'ler veya şirket içi veri merkezleri gibi diğer ortamlarla iletişim kurmak için kullanılır.
Senaryo 1: Alibaba Cloud üzerindeki bir VPC üzerinden başka bir bölgedeki API'leri çağırma
Senaryo 2: Şirket içi veri merkezinden Alibaba Cloud'daki API'leri çağırma
Senaryo 3: Alibaba Cloud'a dağıtılan bir Elastic Compute Service (ECS) örneğinden, şirket içi veri merkezine dağıtılan arka uç hizmetine erişme
Sınırlamalar
Bu konu yalnızca özel örnekler için uygundur.
Senaryo 1: Alibaba Cloud üzerindeki bir VPC üzerinden başka bir bölgedeki API'leri çağırma
Bu senaryoda istemci, Çin (Pekin) bölgesindeki VPC-3'teki ecs-3 ECS örneğine dağıtılmıştır. API Gateway örneği, Çin (Hangzhou) bölgesindeki özel bir örnektir. Arka uç hizmeti ise Çin (Hangzhou) bölgesindeki bir Function Compute işlevdir. Aşağıdaki diyagram mimariyi göstermektedir: 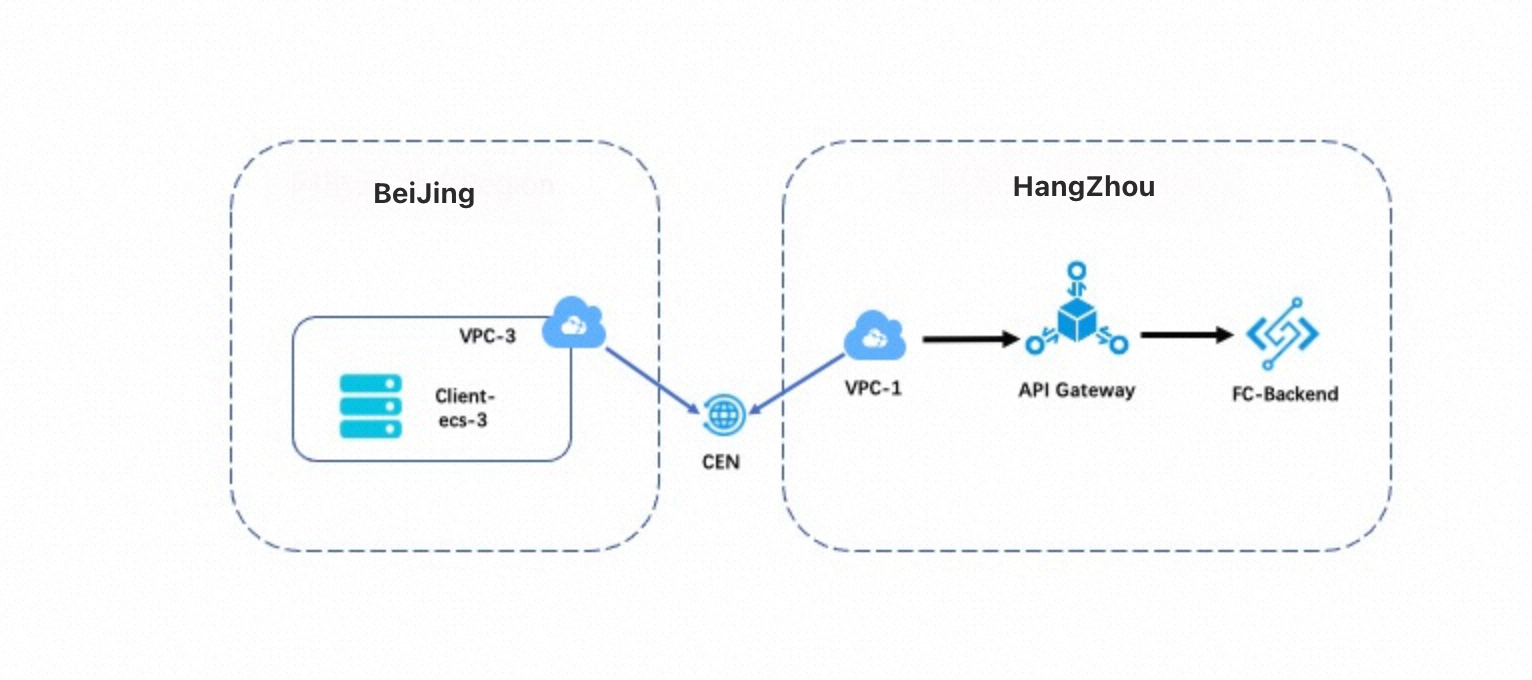 Yapılandırma süreci şu şekildedir:
Bir API oluşturun.
Bir CEN örneği oluşturun ve Çin (Pekin) bölgesindeki VPC-3'ü Çin (Hangzhou) bölgesindeki VPC-1'e bağlayın.
VPC-1'e API Gateway örneğine erişim izni verin. Bu sayede, VPC-3'teki ECS örneği VPC-1 üzerinden API'leri çağırabilir.
1. Adım: Bir API Oluşturma
Arka uç hizmeti olarak Function Compute kullanan bir API oluşturun. Daha fazla bilgi için bkz. Function Compute 3.0'da web işlevini tetiklemek için API Gateway'i kullanma.
2. Adım: Bir CEN Örneği Oluşturma
-
CEN konsolu üzerinde oturum açın. Create CEN Instance iletişim kutusunda Create Scenario-specific CEN (Recommended) seçeneğine tıklayın ve Create düğmesine basın.
Select a Scenario alanında Interconnect Enterprise VPCs seçeneğini belirleyin. Bu senaryo, aynı Alibaba Cloud hesabı altındaki aynı veya farklı bölgelerdeki VPC'ler arasında iletişimi etkinleştirir.
-
Create CEN Instance sayfasında VPC yapılandırmasını seçin ve Next düğmesine tıklayın.
Bölge olarak China (Beijing) seçin. Kullanılabilirlik alanları olarak Beijing Zone H ve Beijing Zone G seçeneklerini belirleyin. VPC yapılandırması bölümünde hedef VPC örneğini seçin ve her kullanılabilirlik alanı için ilgili vSwitch'i belirtin.
-
Confirm Networking Settings and Fees adımında Start Deployment düğmesine tıklayın.
Onay sayfasında, Çin (Hangzhou) (
cn-hangzhou) ve Çin (Pekin) (cn-beijing) bölgeleri arasındaki bölge geçişli ağ topolojisi görüntülenir. Maliyet ayrıntılarında, iki default route table (cbn_tr_table) kaynağının ücretsiz olarak yeni oluşturulduğu gösterilir. -
Dağıtım başarılı olduktan sonra, örneği görüntülemek için sol gezinme bölmesinde Cloud Enterprise Network Instances seçeneğini belirleyebilirsiniz.
Örnek listesinde, durumu Available olan yeni oluşturulan örnek (adı
create_by_cadt) gösterilir. Transit Router (TR) örneklerinin sayısı 2, bağlantıların sayısı 3 ve bant genişliği planlarının sayısı 0'dır.
3. Adım: Bölge Geçişli İletişim İçin Bant Genişliği Planı Yapılandırma
CEN örneği içindeki iletişim için bir bant genişliği planı satın alın. Bu örnekte, 2 Mbit/s'lik bir bant genişliği planı satın alınmıştır. İş gereksinimlerinize göre bir bant genişliği planı satın alabilirsiniz.
Satın alma işlemi tamamlandıktan sonra, ayrıntıları görüntülemek için Bandwidth Plans sekmesine gidin. Bağlantılı alan Chinese mainland⇔Chinese mainland, durum Bound olarak gösterilir ve atanmış bant genişliği Unallocated olarak görüntülenir.
CEN sayfasının Region Connections sekmesinde, CEN örneğinin bölgeleri için bant genişliğini yapılandırın. Bant genişliği planına bağlı olarak her bir bağlantılı bölge çifti için bant genişliği boyutunu ayarlayabilirsiniz.
Transit Router (TR) ayrıntıları sayfasında Region Connections sekmesine tıklayın. Hedef bölge geçişli bağlantıyı bulun ve Actions sütunundaki Set Cross-region Bandwidth seçeneğine tıklayın. İletişim kutusunda Bandwidth Allocation Method değerini (örneğin pay-by-data-transfer) onaylayın, Bandwidth alanına istenen değeri girin ve ardından OK düğmesine tıklayın.
4. Adım: İstemcinin Bulunduğu VPC'yi Yapılandırma
API Gateway konsolunun Instances sayfasında, oluşturduğunuz özel örneği bulun ve VPC for Access to Dedicated Instance satırındaki Bind to VPC seçeneğine tıklayın. Çin (Hangzhou) bölgesindeki VPC-1'in kimliğini seçin.
Inbound VPC yapılandırma sayfasında, Çin (Hangzhou) bölgesindeki vpc-1 için VPC kimliği Inbound VPC açılır listesinden önceden seçilmiştir. Sayfa, seçilen VPC örneğinin kimliğini ve adını görüntüler. Yapılandırmayı tamamlamak için seçimi onaylayın.
Sol gezinme bölmesinde Open API > API Groups seçeneklerini belirleyin ve yönetmek istediğiniz API grubuna tıklayın. Group Details sayfasında Enable VPC Second-level Domain seçeneğine tıklayın. Enable VPC Second-level Domain mesajında OK düğmesine basın. Önceki işlemlerden sonra, VPC-3'teki kaynaklar bu API grubunun API'lerini çağırabilir.
Senaryo 2: Şirket içi veri merkezinden Alibaba Cloud'daki API'leri çağırma
Bu senaryoda istemci, Hangzhou'daki şirket içi bir veri merkezinde bulunmaktadır. API Gateway örneği, Çin (Hangzhou) bölgesindeki özel bir örnektir. Arka uç hizmeti ise Çin (Hangzhou) bölgesindeki bir Function Compute işlevdir. Tüm erişim istekleri bir VPC üzerinden gönderilir. Aşağıdaki diyagram mimariyi göstermektedir: 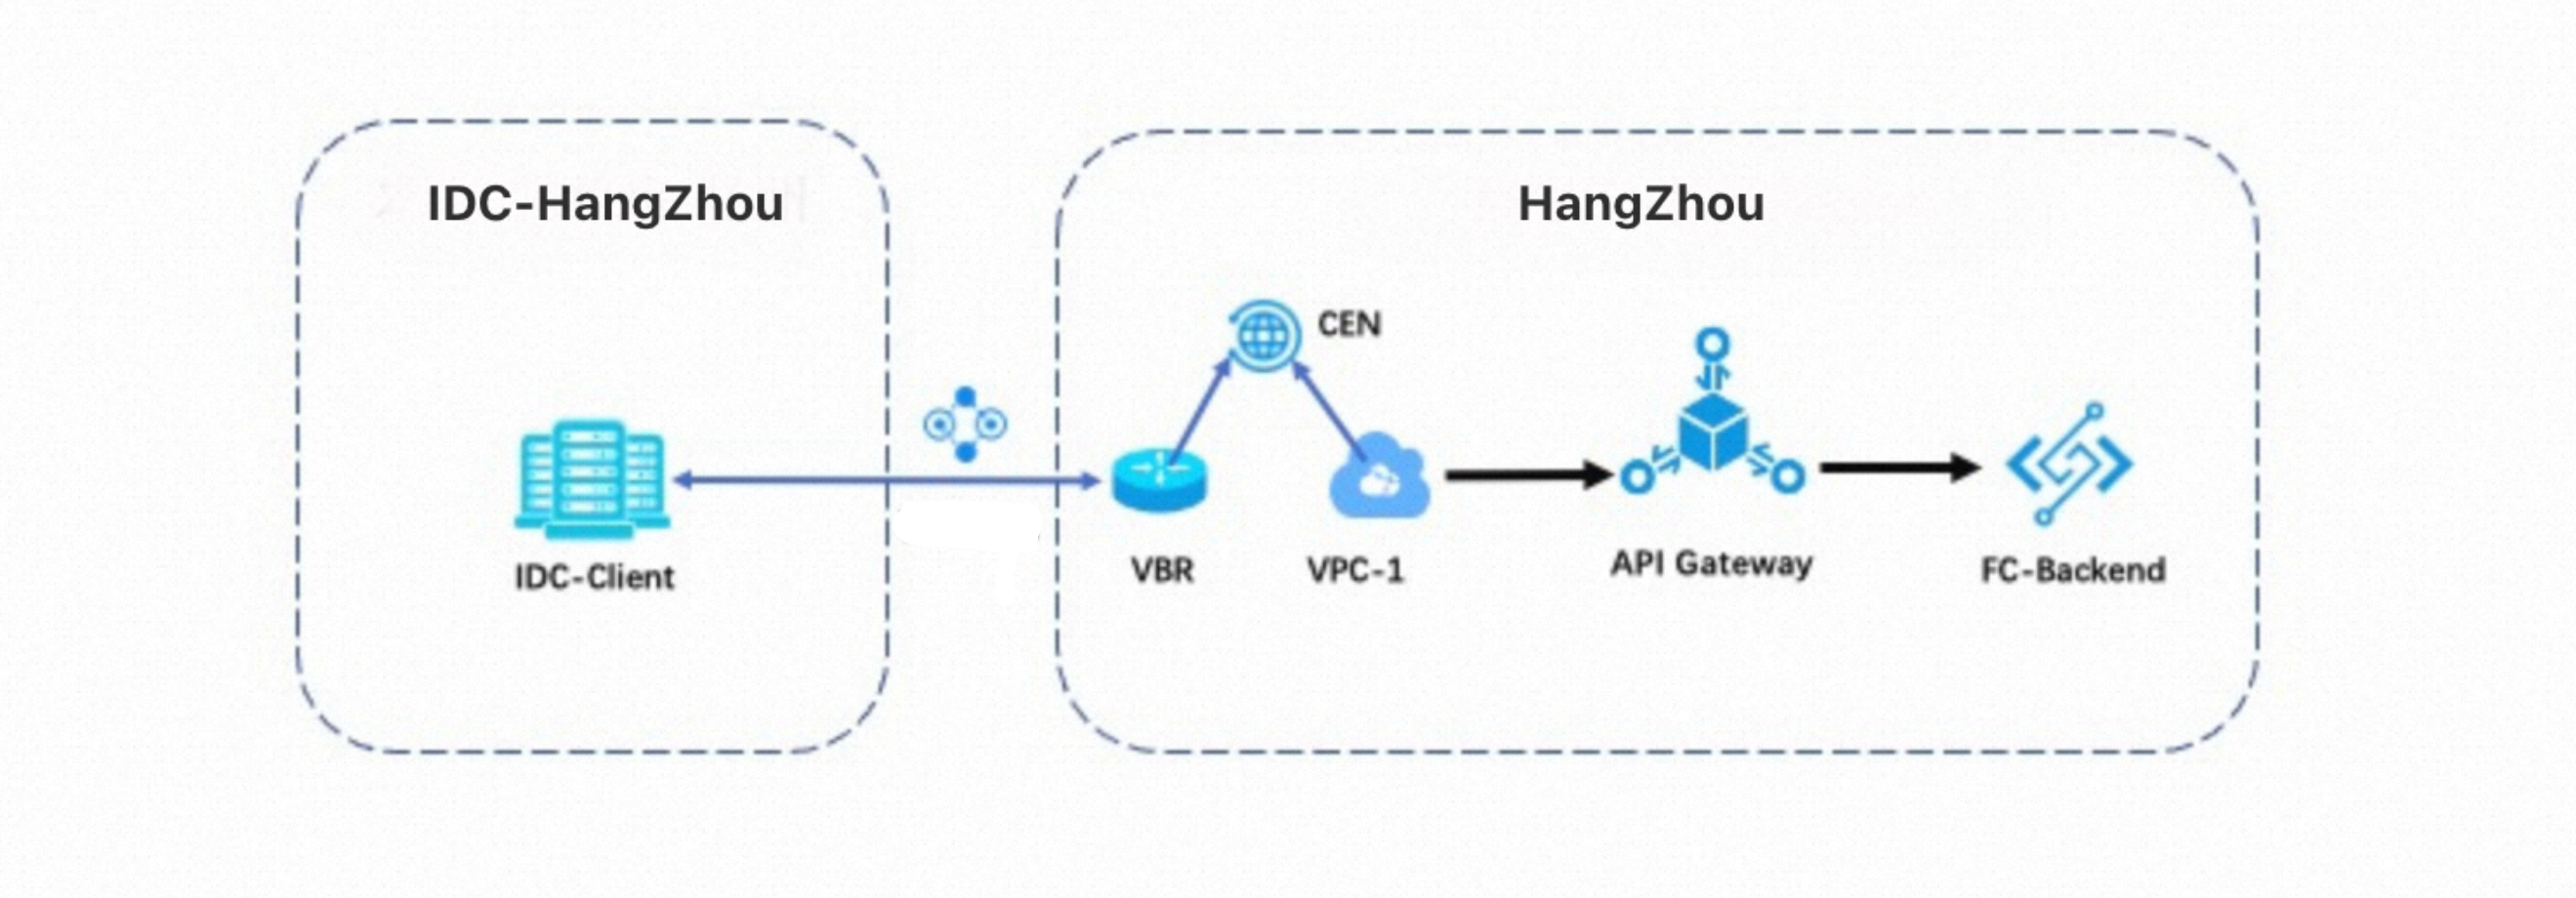 Yapılandırma süreci şu şekildedir:
Bir API oluşturun.
Şirket içi veri merkezini VPC-1'e bağlayın.
VPC-1'e API Gateway örneğine erişim izni verin. Bu sayede, şirket içi veri merkezindeki istemci VPC-1 üzerinden API'leri çağırabilir.
1. Adım: Bir API Oluşturma
Arka uç hizmeti olarak Function Compute kullanan bir API oluşturun. Daha fazla bilgi için bkz. Function Compute 3.0'da web işlevini tetiklemek için API Gateway'i kullanma.
2. Adım: Şirket içi veri merkezini VPC-1'e bağlama
Şirket içi veri merkezini bir Express Connect devresi kullanarak VPC-1'e bağlayın. Daha fazla bilgi için bkz. Express Connect devresi kullanarak veri merkezini ECS'ye bağlama.
3. Adım: VPC-1'e API Gateway örneğine erişim izni verme
Senaryo 1'deki 4. Adım bölümüne bakın. Çin (Hangzhou) bölgesindeki VPC-1'in kimliğini seçmeniz gerekir. Önceki işlemlerden sonra, şirket içi veri merkezindeki istemci, oluşturduğunuz API'nin ait olduğu API grubunun VPC etki alanına VPC-1 üzerinden erişebilir.
Senaryo 3: Alibaba Cloud'a dağıtılan bir ECS örneğinden, şirket içi veri merkezine dağıtılan arka uç hizmetine erişme
Bu senaryoda istemci, Çin (Hangzhou) bölgesindeki bir ECS örneğine dağıtılmıştır. API Gateway örneği, Çin (Hangzhou) bölgesindeki özel bir örnektir. Arka uç hizmeti ise Hangzhou'daki şirket içi bir veri merkezine dağıtılmıştır. Tüm erişim istekleri bir VPC üzerinden gönderilir. Aşağıdaki diyagram mimariyi göstermektedir: 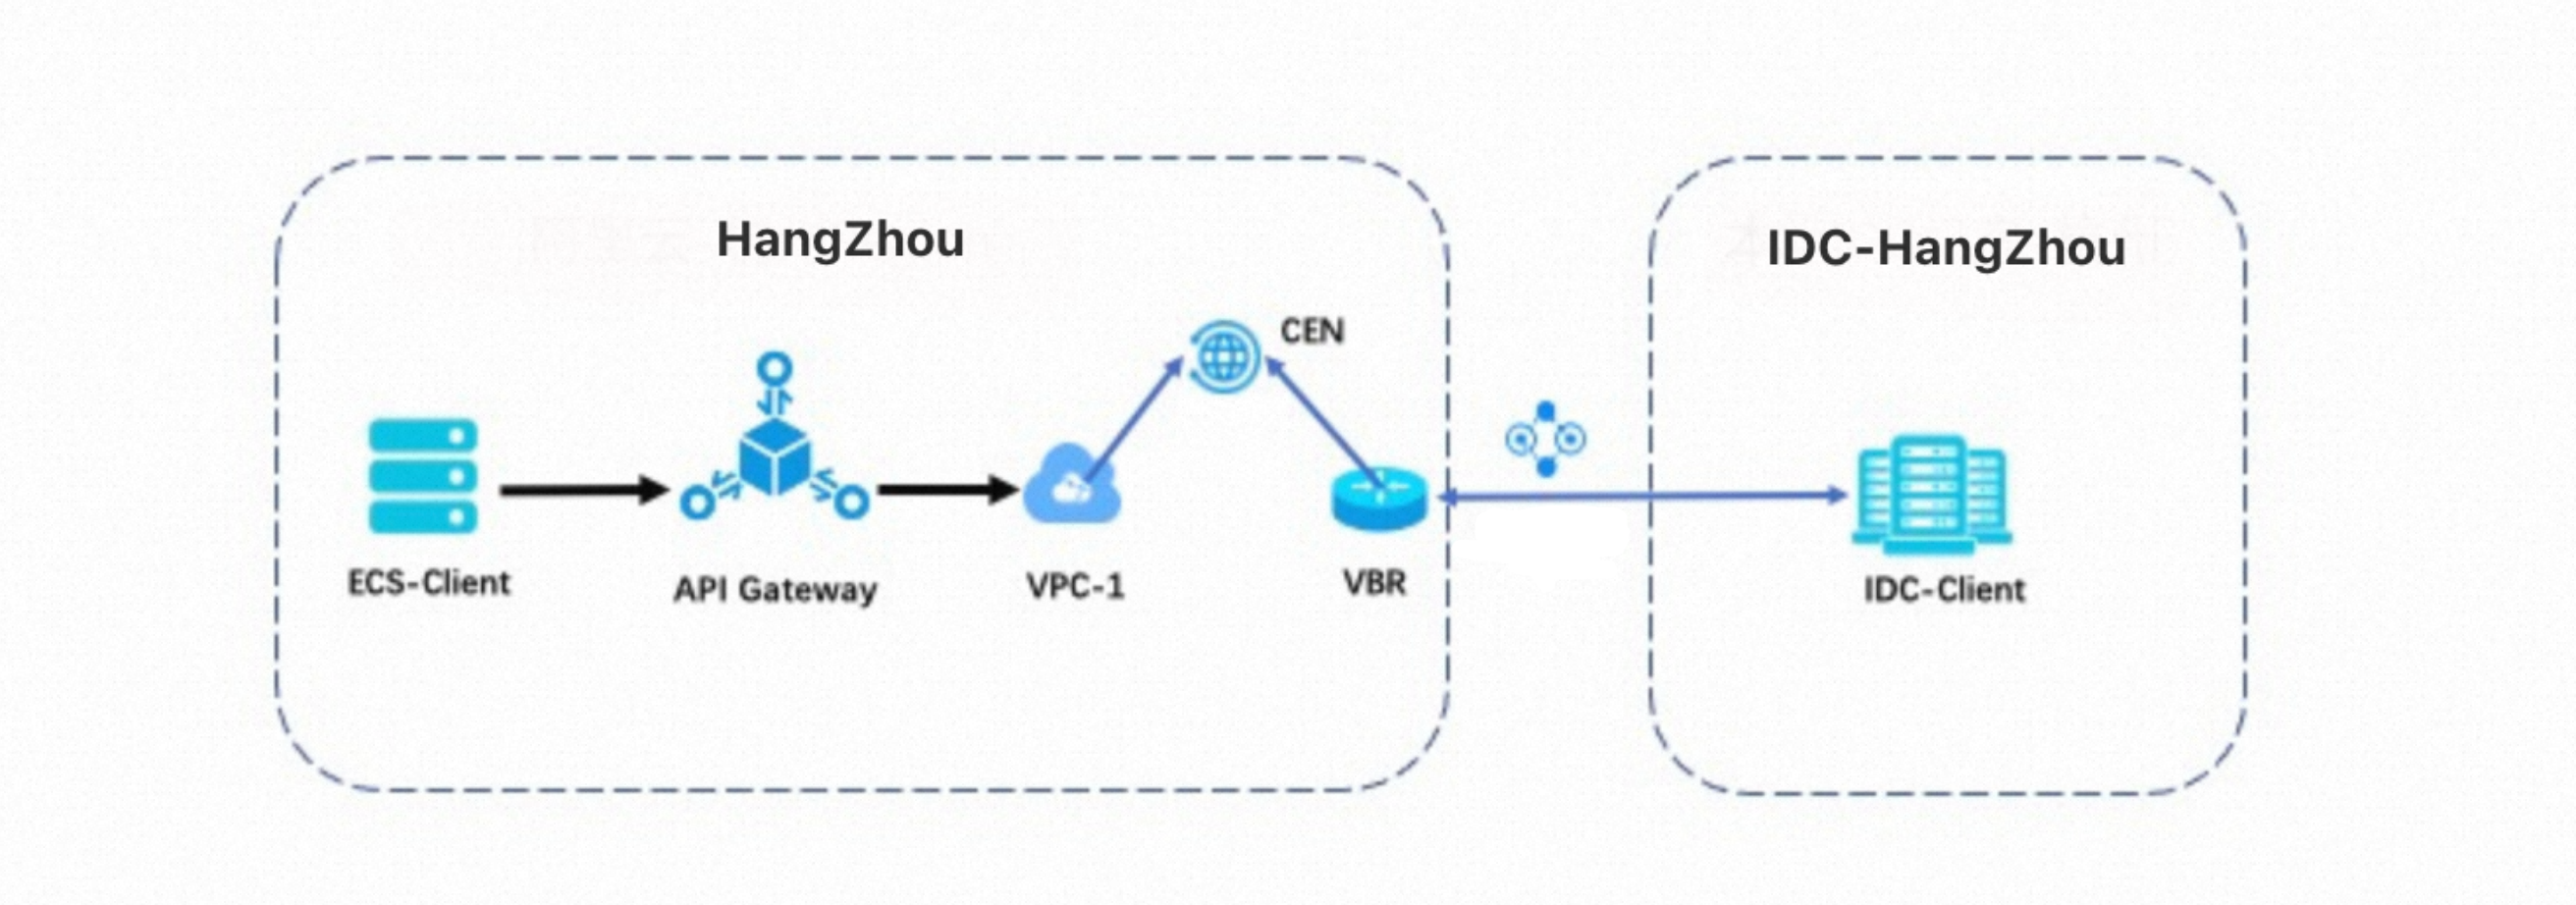
Yapılandırma süreci şu şekildedir:
Şirket içi veri merkezini VPC-1'e bağlayın.
API Gateway örneğine VPC-1'e erişim izni verin. Bu sayede, API Gateway örneği VPC-1 üzerinden şirket içi veri merkezindeki istemciye erişebilir.
Bir API oluşturun.
1. Adım: Şirket içi veri merkezini bir VPC üzerinden Alibaba Cloud'a bağlama
Şirket içi veri merkezini bir Express Connect devresi kullanarak VPC-1'e bağlayın. Daha fazla bilgi için bkz. Express Connect devresi kullanarak veri merkezini ECS'ye bağlama.
2. Adım: Cloud hizmetlerine erişim için rotaları yapılandırma
API Gateway konsolunda oturum açın ve sol gezinme bölmesinde Instances seçeneğine tıklayın. Instances sayfasında örneğinizi bulun ve giden IP adresini not edin.
CEN konsolunda cloud hizmetlerine erişim rotalarını yapılandırın. Daha fazla bilgi için bkz. Cloud hizmetlerine erişimi yönetme.
3. Adım: VPC erişim yetkilendirmesi oluşturma
API'yi yapılandırmadan önce, API Gateway konsolunda API Gateway'den vpc-1 için bir VPC erişim yetkilendirmesi oluşturmanız gerekir. Sağ üst köşede Create Authorization seçeneğine tıklayın ve aşağıdaki parametreleri yapılandırın:
- VPC Access Name: Yetkilendirme için özel bir ad girin.
- VPC Id: VPC-1'in kimliğini girin.
- Instance ID or IP Address: Veri merkezinin dahili IP adresini girin.
- Port Number: Hizmet bağlantı noktası numarasını girin.
4. Adım: Bir API Oluşturma
Daha fazla bilgi için bkz. VPC'deki arka uç hizmetine erişmek için API Gateway'i kullanma.