Cloud-native API Gateway, Alibaba Cloud Web Application Firewall 3.0 (WAF 3.0) ile entegre çalışır; web siteleriniz ve uygulamalarınız için hem örnek düzeyinde hem de rota düzeyinde koruma sunar.
Nasıl Çalışır
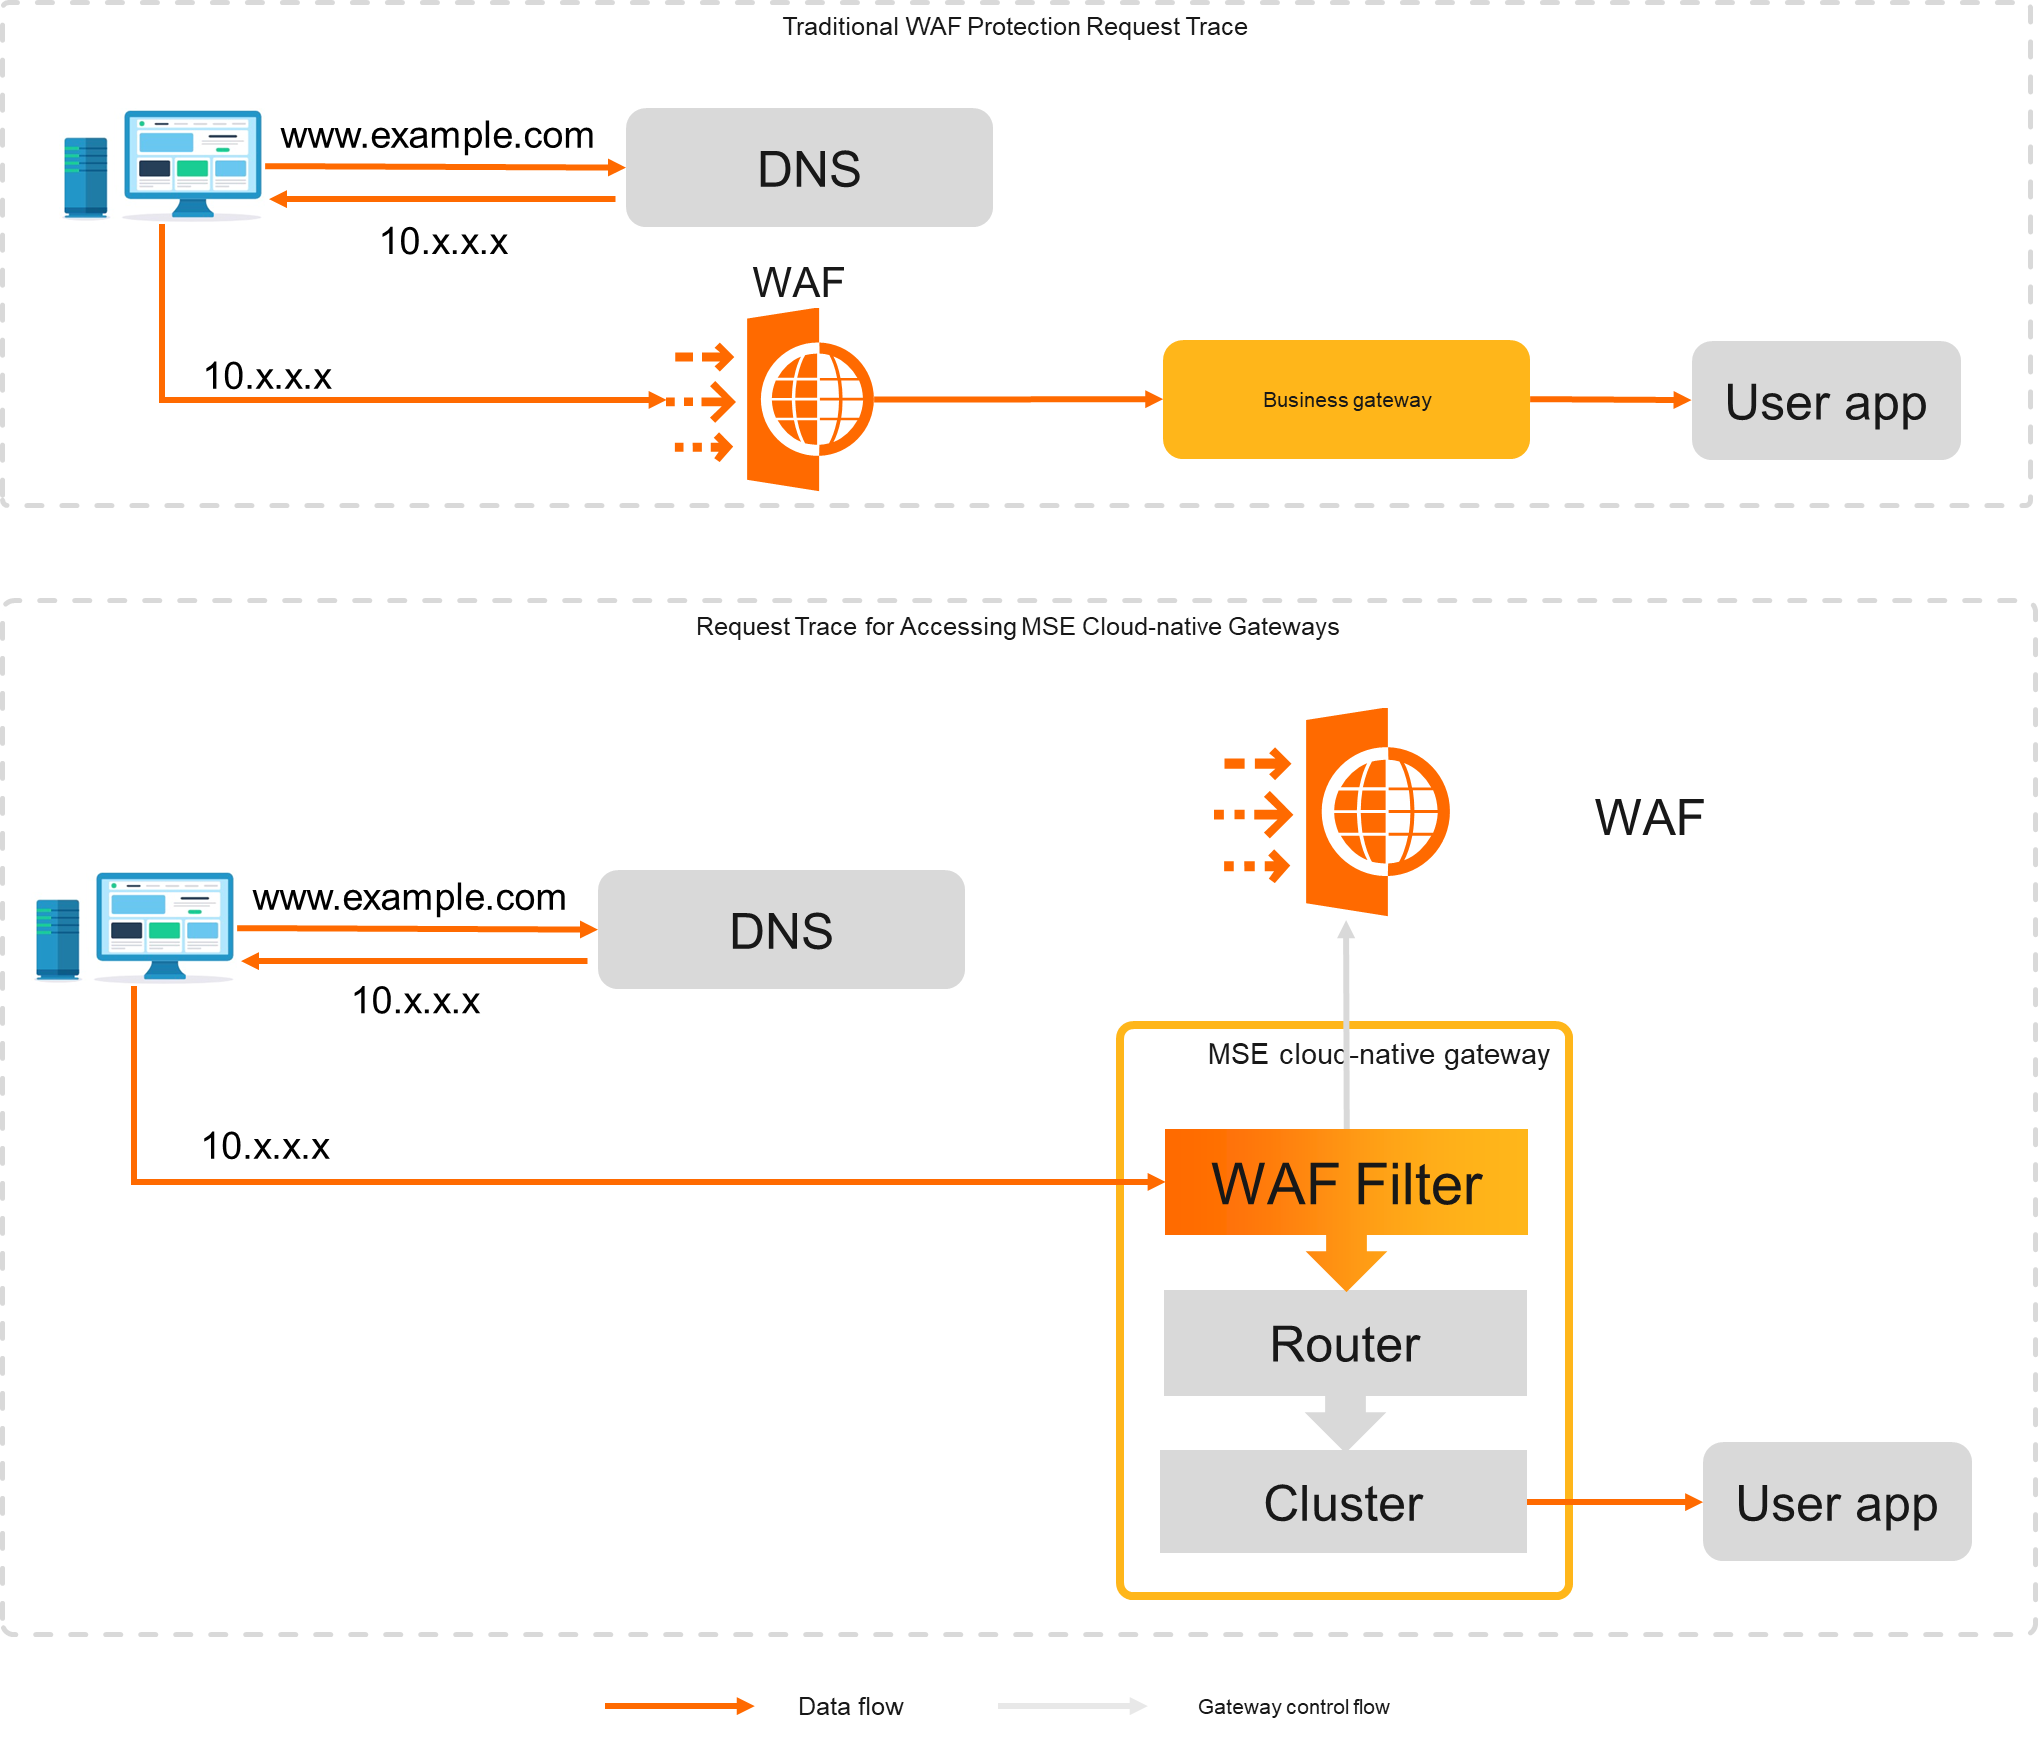
WAF kötü niyetli trafiği temizler ve yalnızca güvenli istekleri sunucularınıza iletir; bu sayede hizmetlerinizi ve verilerinizi korur. Geleneksel WAF dağıtımlarının aksine bu entegrasyon, istekleri ayrı bir WAF katmanından geçirmeden doğrudan ağ geçidi üzerinden yönlendirir. Böylece güvenlikten ödün vermeden performans artar. Aşağıdaki şekil entegrasyon öncesi ve sonrası mimariyi karşılaştırır.
Faturalama
Cloud-native API Gateway üzerinde WAF entegrasyonu ücretsizdir. WAF 3.0 için kullanım bazlı ayrı faturalandırma uygulanır.
Yöntemler
(Önerilen) Cloud-native API Gateway konsolundan WAF'yi etkinleştirin: Örnek düzeyinde korumayı etkinleştirme ve Rota düzeyinde korumayı etkinleştirme.
Örnek düzeyinde korumayı etkinleştirme
Bu işlem ağ geçidi örneğini yeniden başlatabilir.
-
Cloud-native API Gateway konsoluna giriş yapın. Sol gezinme bölmesinde Instance seçeneğini belirleyin. Üst menü çubuğundan bir bölge seçin.
NotWAF 3.0 şu anda Çin (Şanghay) Finans bölgesinde kullanılamamaktadır.
Instance sayfasında hedef ağ geçidi örneğinin ID'sine tıklayın.
Overview sayfasında Basic Information sekmesini seçin. WAF bölümünü bulun ve sağ taraftaki Enable seçeneğine tıklayın.
Enable instance-level WAF protection iletişim kutusunda Continue to enable instance-level WAF protection (Recommended) seçeneğine tıklayın.
Rota düzeyinde korumayı etkinleştirme
Bu işlem ağ geçidi örneğini yeniden başlatabilir.
API Gateway konsoluna giriş yapın.
Sol gezinme bölmesinde seçeneklerine tıklayın. Üst gezinme çubuğundan bir bölge seçin.
Mevcut bir HTTP veya WebSocket API'sine tıklayın. API ayrıntıları sayfasında hedef rota adına tıklayın. Configure Policy sekmesini seçin, WAF'ye tıklayın ve ardından Enable route-level WAF protection (Recommended) seçeneğine tıklayın.
Enable Route-level WAF Protection iletişim kutusunda OK seçeneğine tıklayın.
Sonraki Adımlar
WAF'yi etkinleştirdikten sonra kural tabanlı koruma ve HTTP flood koruması varsayılan olarak aktif hale gelir. Kural tabanlı koruma SQL enjeksiyonu, Siteler Arası Komut Dosyası Çalıştırma (XSS) ve webshell yüklemelerine karşı savunma sağlar. HTTP flood koruması ise HTTP flood saldırılarını azaltır. Gelişmiş güvenlik için Ağ geçidi koruma yapılandırma kılavuzunda belirtilen ek modülleri ve özel kuralları yapılandırın.
SSS
Ağ geçidi WAF 2.0'ı destekliyor mu?
Evet. Cloud-native API Gateway örneğinizle ilişkili Server Load Balancer (SLB) örneğinin IP adresini, WAF öğreticisinde açıklandığı gibi WAF back-to-origin adres listesine ekleyin.