Web Application Firewall (WAF), HTTP/HTTPS trafiğini inceleyerek web sitelerinizi ve uygulamalarınızı korur. Kötü niyetli istekleri sunucularınıza ulaşmadan engeller ve yalnızca meşru trafiği iletir. WAF'ı 5 dakikadan kısa sürede dağıtabilirsiniz; donanım, yazılım veya yönlendirme değişikliği gerekmez.
WAF nasıl çalışır?
WAF, kullanıcılarınız ile kaynak sunucularınız arasında konumlanır. Gelen her istek için WAF şunları yapabilir:
İsteğe izin verir ve isteği sunucunuza iletir.
İsteği engeller ve istemciye bir hata yanıtı döndürür.
İsteği izler — engelleme yapmadan günlüğe kaydeder ve uyarı tetikler.
Bu karar, yapılandırdığınız koruma kuralları, tehdit istihbaratı sinyalleri ve WAF'ın algılama motoru temelinde verilir. Her trafik türü için hangi davranışın uygulanacağını siz kontrol edersiniz.
Kullanım senaryoları
WAF, Alibaba Cloud'da veya başka bir ortamda dağıtılan web sunucuları için HTTP/HTTPS trafiğini korur. Finansal hizmetler, e-ticaret, O2O, İnternet+, oyun, kamu sektörü ve sigortacılık gibi alanlarda yaygın olarak kullanılır.
Temel güvenlik yetenekleri
Web uygulaması saldırısı koruması
OWASP Top 10 koruması: SQL enjeksiyonu, çapraz site komut dosyası çalıştırma (XSS), webshell yüklemeleri, arka kapılar, komut enjeksiyonu, hatalı biçimlendirilmiş HTTP istekleri, çekirdek dosyalara yetkisiz erişim ve yol geçişini engeller.
Web sitesi maskeleme: Kaynak sunucunuzun IP adresini saldırganlardan gizler; böylece saldırganlar WAF'ı atlayarak kaynağınıza doğrudan saldıramaz.
Sanal yamalama ve 0-day koruması: Resmi güvenlik yamaları yayınlanmadan önce koruma kurallarını hızla güncelleyerek yüksek riskli ve 0-day açıklıklar için sanal yamalar dağıtır.
İzleme modu: Yeni uygulamalar için, şüpheli trafiği engellemeden uyarıları günlüğe kaydetmek üzere izleme modunu etkinleştirin. Zorlama moduna geçmeden önce yanlış pozitifleri belirlemek ve ayarlamak için bu modu kullanın.
Derin denetim teknolojisi: Yaygın HTTP veri biçimlerini (her türlü üst bilgi alanı, form verileri, çok parçalı veri, JSON ve XML) tam olarak ayrıştırır; URL, JavaScript Unicode, HEX, HTML varlığı, Java serileştirme, PHP serileştirme, Base64, UTF-7, UTF-8 ve karışık iç içe kodlamaların kodunu çözer. Boşluk normalizasyonu, yorum satırı temizleme ve özel karakter işleme sayesinde yanlış pozitif oranları daha da azaltılır.
HTTP flood koruması
Çok boyutlu hız kontrolü: Kaynak IP başına erişim hızlarını kontrol eder, yeniden yönlendirme zorlukları ve insan/bot kontrolleri aracılığıyla ziyaretçi kimliğini doğrular; yanıt kodu istatistikleri, URL istek dağılımı ve anormal Referer ile User-Agent üst bilgilerini ilişkilendirerek saldırı desenlerini tanımlar.
Tehdit istihbaratı: Alibaba Cloud'un büyük veri güvenlik yeteneklerinden yararlanarak tehdit istihbaratı ve güvenilir erişim modelleri oluşturur; bu sayede kötü niyetli trafiği meşru kullanıcılardan hızlıca ayırt eder.
Ayrıntılı erişim kontrolü
Özel koruma ilkeleri: IP adresi, URL, Referer ve User-Agent gibi yaygın HTTP alanlarını kullanarak hassas erişim kontrol kuralları yapılandırın.
Senaryo tabanlı koruma: Hotlinking önleme ve web sitesi arka uç koruma senaryoları için yerleşik destek sunar.
Katmanlı savunma: Web saldırısı koruması ve HTTP flood koruması modülleriyle entegre çalışarak güvenilen trafiği kötü niyetli trafikten ayıran çok katmanlı bir savunma oluşturur.
Bot yönetimi
Trafik sınıflandırma raporları: Bot trafiğini kötü niyetli, şüpheli veya meşru olarak sınıflandırır; trafik eğilimlerini ve riskli istemci ayrıntılarını raporlarda gösterir.
Çapraz platform kapsama: Web sayfalarını, H5'i, yerel uygulamaları (iOS, Android, HarmonyOS) ve mini programları (WeChat, Alipay) korur.
Uçtan uca algılama: 100'den fazla tarayıcı probu özelliği, 7.000'den fazla istemci parmak izi türü, 1 milyondan fazla kötü niyetli bot tehdit istihbaratı imzası ve 6 gelişmiş bot algılama algoritması kullanarak bot algılamayı tüm istek yaşam döngüsü boyunca uygular.
API güvenliği
Pasif trafik analizi: Algılamayı tek tıklamayla etkinleştirin. Hizmetlerinizi kesintiye uğratmadan API'nin tüm yaşam döngüsü yönetimini destekler ve hassas veri akışlarını izler.
Risk keşfi: API açıklıklarını tespit eder, yetkisiz hassas veri ifşasını ve dahili API sızıntısını belirler ve düzeltme önerileri sağlar.
Tehdit algılama: Oturumlar arası, çift yönlü trafik analizi yoluyla veri kazıma ve kaba kuvvet saldırıları gibi API kötüye kullanım davranışlarını tanımlar. WAF üzerinden doğrudan yanıt eylemlerini destekler.
Yapay zeka uygulaması koruması
Komut istemi enjeksiyonu algılama: Üretken yapay zeka sistemlerini hedefleyen düşmanca davranışları, dahil olmak üzere sistemden kaçırma, rol yapma teşvikleri ve sistem komut istemi manipülasyonunu tanımlar.
İçerik uyumluluğu algılama: Hem istek hem de yanıt içeriğini güvenlik ve düzenleyici gereksinimlere göre denetler.
Gerçek zamanlı yanıt: Anormal davranışı durdurmak ve yanıt içeriğini otomatik olarak değiştirmek için engelleme, içerik değiştirme ve geri alma işlemlerini birleştirir.
Dağıtım ve mimari
Basit dağıtım ve bakım
Hızlı aktivasyon: Donanım, yazılım veya yönlendirme yapılandırması değişikliği gerektirmeden WAF'ı 5 dakikadan kısa sürede dağıtın.
Merkezi olay yönetimi: Güvenlik raporları ve günlükleri kullanarak saldırı olaylarını, trafik desenlerini ve saldırı ölçeğini tek bir yerde analiz edin.
Güvenilir, ölçeklenebilir mimari
Küme dağıtımı: Küme mimarisi tek nokta hatalarını ortadan kaldırır; tek bir sunucu arızası veya bakım olayı genel kullanılabilirliği etkilemez.
Yük dengeleme: Birden çok yerleşik yük dengeleme stratejisi, yüksek performanslı ve yüksek kullanılabilirliğe sahip trafik işlemeyi garanti eder.
Auto Scaling: Gerçek trafik hacmine bağlı olarak kümenizdeki sunucu sayısını yukarı veya aşağı ölçeklendirin.
Kanıtlanmış uzmanlık ve akıllı savunma
On yılı aşkın güvenlik deneyimi: Alibaba Group bünyesindeki on yıldan fazla siber güvenlik uygulamasına dayanır; Taobao, Tmall ve Alipay gibi yüksek eşzamanlılık ve yüksek güvenlik gerektiren senaryolarda kanıtlanmış destek sunar. Özel bir güvenlik ekibi, OWASP Top 10 dahil olmak üzere bilinen açıklıklara karşı savunma sağlar ve yeni duyurulan güvenlik açıklıklarına sürekli olarak yanıt verir.
Büyük veri odaklı istihbarat: Günlük yüz milyonlarca saldırıya karşı savunma sağlar. WAF, dünya lideri IP tehdit istihbaratı kütüphanesinden ve birden fazla sektör ile senaryoya yaygın saldırı imzaları deposundan yararlanır; bu sayede ana akım saldırı desenlerini, davranışlarını ve yüklerini derinlemesine tanır. Saldırı algılama modelleri, büyük veri analitiği ve makine öğrenimi kullanılarak sürekli olarak iyileştirilir.
Daha fazla bilgi için bkz. Web Application Firewall ürün sayfası.
WAF nasıl kullanılır?
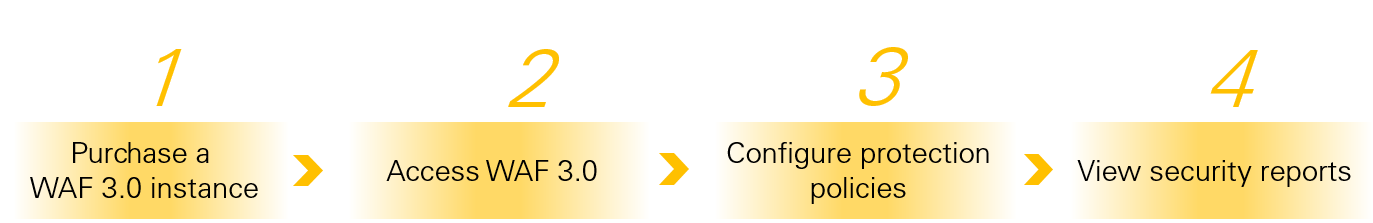
Daha fazla bilgi için bkz. WAF ile ECS örneğini HTTP flood saldırılarına karşı koruma.
WAF, Cloud Firewall ve Anti-DDoS arasındaki farklar
Web Application Firewall (WAF): HTTP/HTTPS uygulama katmanına özel bir güvenlik ürünüdür. WAF, uygulama katmanı saldırılarına karşı savunma sağlamak için web isteklerini derinlemesine inceler.
Cloud Firewall (CFW): Cloud ortamları için birleşik ağ çevresi erişim kontrolü ürünüdür. CFW, trafiği yönetir ve Internet, VPC ve NAT sınırlarında sızma önlemesi sağlayarak ağ katmanı sızmasını ve yatay hareketi önler.
Anti-DDoS: Trafiği küresel olarak dağıtılmış temizleme merkezlerine yönlendirerek büyük ölçekli dağıtılmış hizmet reddi (DDoS) saldırılarına karşı koruma sağlar. Anti-DDoS, saldırılar sırasında hizmet kararlılığını ve kullanılabilirliğini korumak için kötü niyetli trafiği filtreler.
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
|
Derinlemesine savunma için Anti-DDoS, Cloud Firewall ve WAF'ı katmanlı bir mimaride birlikte dağıtın.
RASP ve WAF arasındaki ilişki
Runtime Application Self-Protection (RASP), uygulamanın içinde entegre olan ve uygulama çalışırken saldırıları gerçek zamanlı olarak algılayıp engelleyen bir güvenlik mekanizmasıdır. Daha fazla bilgi için bkz. Application Protection'a Bağlanma.
RASP ve WAF, farklı güvenlik senaryoları için uygun olan tamamlayıcı teknolojilerdir:
RASP, 0-day exploit'ler ve şifreli trafik içindeki saldırılar gibi uygulama katmanı tehditlerine karşı daha etkilidir.
WAF, ağ katmanı erişim kontrolü, coğrafi engelleme, HTTP flood koruması ve bot saldırılarında üstün performans gösterir.
Kapsamlı koruma için, uygulama içi ve çevre savunmalarını birleştiren çift katmanlı bir güvenlik sistemi oluşturmak amacıyla hem RASP hem de WAF'ı dağıtın.
Uyumluluk sertifikaları
WAF; ISO 9001, ISO 20000, ISO 22301, ISO 27001, ISO 27017, ISO 27018, ISO 27701, ISO 29151, BS 10012, CSA STAR, MLPS Seviye 3, SOC 1/2/3, C5, HK Financial, OSPAR ve PCI DSS dahil olmak üzere birçok uluslararası standarda ve sertifikaya uygundur.