Bu konu, Anti-DDoS Yerel 2.0 abonelik faturalama yönteminin faturalandırılan öğelerini, gecikmiş ödemeleri, süre sonu ilkesini ve iade politikasını açıklar.
Seçim kılavuzu
Örnek seçimi
Anti-DDoS Yerel 2.0 (Abonelik), her biri Sigorta modu ve Sınırsız modda kullanılabilen aşağıdaki örnek türlerini sunar:
Anti-DDoS Native (SMB): Genel IP varlıklarınız aynı bölgedeyse, IP sayısı 30 veya daha azsa ve iş bant genişliği 1.000 Mbit/s'yi aşmıyorsa bu örneği seçin. Bu sürüm yalnızca standart cloud varlıklarını destekler ve Gelişmiş EIP'lere izin vermez.
Enterprise: Genel IP varlıklarınız birden fazla bölgeye yayılıyorsa, IP sayısı 30'u aşıyorsa veya varlıklarınız hem IPv4 hem de IPv6 adresleri içeriyorsa bu örneği seçin. Bu sürüm hem standart hem de gelişmiş cloud ürünlerini destekler; ikincisi Gelişmiş EIP gerektirir.
Hizmetlerinizi Çin anakarası dışında konuşlandırıyorsanız Anti-DDoS Native (Advanced) EIP veya Anti-DDoS Proxy (Outside Chinese Mainland) kullanmanızı öneririz. Bunun yerine Anti-DDoS Yerel 2.0 (Abonelik) kullanmak için satış öncesi hesap yöneticinizle iletişime geçin.
Sınırsız modda Anti-DDoS Native (SMB) sürümünü veya Sigorta modunda Enterprise sürümünü satın almak için satış öncesi hesap yöneticinizle iletişime geçin.
Gelişmiş EIP varlıkları otomatik olarak Anti-DDoS Yerel 2.0 (Abonelik) örneğine atanır. Yeni bir Gelişmiş EIP satın aldığınızda kullandıkça öde bir örnek mevcutsa bu EIP öncelikli olarak kullandıkça öde örneğine atanır.
|
Öğe |
Anti-DDoS Native (SMB) |
Enterprise |
||
|
Sigorta Modu |
Sınırsız Mod |
Sigorta Modu |
Sınırsız Mod |
|
|
Azaltma oturumları |
2 oturum/ay Not
Tüm azaltma oturumları tükendikten sonra cloud varlıklarınız yalnızca Anti-DDoS Basic azaltma kapasitesini korur. |
Sınırsız oturum |
2 oturum/ay Not
Tüm azaltma oturumları tükendikten sonra cloud varlıklarınız yalnızca Anti-DDoS Basic azaltma kapasitesini korur. |
Sınırsız oturum |
|
Azaltma yetenekleri |
Bölgeye göre değişir. Daha fazla bilgi için bkz. Bölgesel azaltma yetenekleri. |
Bölgeye göre değişir. Daha fazla bilgi için bkz. Anti-DDoS Yerel nedir?. |
||
|
Korunan varlık türleri |
Standart cloud ürünleri |
Standart ve gelişmiş cloud ürünleri |
||
|
Korunacak genel IP varlıklarının ağ protokolü türleri |
Bir örnek yalnızca IPv4 veya IPv6'dan birini korur. |
Bir örnek hem IPv4 hem de IPv6 varlıklarını koruyabilir. |
||
|
Varlık koruması için bölge sayısı |
1 |
Bir örnek, Çin anakarasındaki tüm bölgelerde genel IP adresleri atanmış varlıkları koruyabilir. |
||
|
Koruma için desteklenen IP sayısı |
Bir örnek satın alırken 1 ile 29 arasında seçim yapın. |
Bir örnek satın alırken 30 ile 2.000 arasında seçim yapın. Daha yüksek teknik özellikler için hesap yöneticinizle iletişime geçin. |
||
|
Koruma için desteklenen iş bant genişliği |
Bir örnek satın alırken 50 ile 1.000 Mbit/s arasında seçim yapın. |
100 Mbit/s'den başlayarak sınırsız ölçeklendirme ile herhangi bir bant genişliği seçin. |
||
|
Esnek İş Bant Genişliği |
Esnek kaynak kullanımını destekler ve varsayılan olarak günlük %95'lik dilim faturalama modeli kullanır. Daha fazla bilgi için bkz. Kullandıkça öde > Günlük %95'lik dilim ölçüm yöntemi. Etkinleştirildiğinde toplam iş bant genişliği temel iş bant genişliğinin 5 katına çıkar. |
|||
|
SLS günlükleri |
Desteklenir. Örneği satın alırken veya yükseltirken bir günlük depolama teknik özelliği seçebilirsiniz (0 TB'den başlayarak 1 TB artışlarla). 0 TB'lik bir teknik özellik günlük depolamanın devre dışı olduğu anlamına gelir; ≥ 1 TB'lik bir teknik özellik etkin olduğu ve ücretin örnek ile birlikte ön ödendiği anlamına gelir. |
|||
|
Çoklu hesap yönetimi |
Desteklenmez. |
Desteklenir. |
||
İş bant genişliği seçimi
Hizmet trafiğinizi tahmin edin ve bir örnek satın alırken uygun bir temiz bant genişliği seçin.
Anti-DDoS trafiği dakika başına tepe değerlere göre ölçer; bu değerler diğer cloud ürün ölçümlerinde gösterilen istatistiklerden farklı olabilir. Burada açıklanan tahmin yöntemi yalnızca iş bant genişliği seçimi için bir referans olarak tasarlanmıştır ve faturalama standardı olarak kullanılmamalıdır.
Sistem gelen ve giden trafik için bant genişliğini 5 dakikalık aralıklarla örnekler. Her örnek için iki değerden daha yüksek olanı o nokta için bant genişliği olarak kullanılır. Ayın sonunda sistem tüm örnek noktaları azalan düzende sıralar en üstteki %5'i atar ve kalan en yüksek değeri tahmini bant genişliği (%95'lik dilim) olarak kullanır.
Aşağıdaki şekil 30 günlük bir dönemde tahmini bant genişliğinin nasıl hesaplandığını gösterir.

Yükseltme
Aşağıdaki yükseltme senaryoları azaltma oturumlarına ve desteklenen bölgelere dayanmaktadır. Ayrıca ihtiyaca göre iş bant genişliğini ve IP sayısını da yükseltebilirsiniz.
-
Anti-DDoS Native (SMB) (Sigorta Modu)
Ayda iki azaltma oturumundan fazlasına ihtiyacınız olduğunda bu sürümü ve modu seçin.
Genel IP varlıklarını birden fazla bölgede korumak için Sınırsız veya Sigorta modunda Enterprise sürümüne yükseltin.
Gelişmiş cloud varlıkları için Sınırsız veya Sigorta modunda Enterprise sürümüne yükseltin. Anti-DDoS Native (SMB) şu anda Gelişmiş EIP'leri desteklememektedir.
-
Anti-DDoS Native (SMB) (Sınırsız Mod)
Genel IP varlıklarını birden fazla bölgede korumak için Sınırsız modda Enterprise sürümüne yükseltin.
Gelişmiş cloud varlıkları için Sınırsız modda Enterprise sürümüne yükseltin.
-
Enterprise (Sigorta Modu)
Ayda 2 azaltma oturumundan fazlasına ihtiyacınız varsa Sınırsız modda Enterprise sürümüne yükseltin.
Sınırsız modda Anti-DDoS Native (SMB) ve Sigorta Modunda Enterprise yalnızca örnek yükseltmeleri için kullanılabilir. Bu sürümlerden veya modlardan birinde yeni bir örnek satın almak için hesap yöneticinizle iletişime geçin.
Faturalama
Toplam örnek ücreti = Abonelik ücreti (koruma özelliği ücreti + iş bant genişliği ücreti + IP miktarı koruma ücreti) + Kullandıkça öde ücreti (esnek iş bant genişliği ücreti).
Bir örneğin toplam maliyeti abonelik ücretlerini ve kullandıkça öde ücretlerini içerir. Kullandıkça öde sekmesini de incelemeyi unutmayın.
Enterprise Gelişmiş EIP varlıklarını destekler. Standart cloud varlıkları ve Gelişmiş EIP varlıkları abonelik örneklerinde aynı fiyatlara sahiptir (trafik, IP sayısı ve özellik ücretleri).
Abonelik
-
Koruma ücreti
Örneği kullanmak için temel ücret. Birim fiyat örnek koruma moduna göre değişir.
Örnek koruma modu
Birim fiyat (USD/ay)
Anti-DDoS Native (SMB) (Sigorta Modu)
1.950
Enterprise (Sınırsız Mod)
6.000
-
Bant genişliği ücreti
Örnek koruma modu
Birim fiyat (USD/ay/Mbps)
-
Anti-DDoS Native (SMB) (Sigorta Modu)
-
Enterprise (Sigorta Modu)
5
-
Anti-DDoS Native (SMB) (Sınırsız Mod)
-
Enterprise (Sınırsız Mod)
10
-
-
IP miktarı koruma ücreti
Kademeli fiyatlandırma kullanarak korunan varlık IP sayısına göre ücretlendirilir. Birim fiyat örnek koruma moduna göre değişir. Aşağıdaki tabloda belirtilen IP sayısı gereksinimlerinizi karşılamıyorsa hesap yöneticinizle iletişime geçin.
Örnek koruma modu
IP Sayısı
Birim fiyat (USD/ay/örnek)
Anti-DDoS Native (SMB) (Sigorta Modu, Sınırsız Mod)
[0, 100]
24
Enterprise (Sigorta Modu, Sınırsız Mod)
[0, 30]
0
(30, 100]
24
(100, 300]
19,2
(300, 500]
14,4
(500, 700]
12
(700, 1.000]
9,6
Örneğin 200 IP ile bir Enterprise (Sınırsız Mod) örneği satın alırsanız IP miktarı koruma ücreti şu şekilde hesaplanır:
[0, 30] aralığındaki 30 IP için aylık ücret 0 USD.
(30, 100] aralığındaki 70 IP için aylık ücret 24 x 70 = 1.680 USD.
(100, 300] aralığındaki 100 IP için aylık ücret 19,2 x 100 = 1.920 USD.
Bu nedenle korunan IP'ler için aylık ücret 1.680 + 1.920 = 3.600 USD.
-
Günlük depolama ücreti
Hem Anti-DDoS Native (SMB) hem de Enterprise sürümleri için geçerlidir. Bu ücret örneği satın alırken veya yükseltirken seçtiğiniz günlük depolama teknik özelliğine göre ücretlendirilir. Teknik özellik 0 TB'den (devre dışı) başlar ve 1 TB artışlarla artar.
Depolama teknik özelliği
Birim fiyat (USD/TB/ay)
0 TB
Ücretsiz (SLS günlükleri devre dışı; Logstore oluşturulmaz)
≥ 1 TB
73
SLS günlük depolama teknik özelliği ücreti örnek abonelik ücreti ile birlikte ön ödenir. Örneği satın alırken yenilerken veya yükseltirken depolama teknik özelliğini seçin veya ayarlayın.
NotGünlük depolama teknik özelliği 0 TB olarak ayarlanırsa koruma günlüğü özelliği devre dışı kalır ve günlük depolama ücreti alınmaz.
Günlük depolama teknik özelliği 1 TB veya daha fazla olarak ayarlanırsa özellik etkinleştirilir. Etkinleştirildikten sonra örnek tarafından oluşturulan günlükler SLS'ye yazılır.
Günlük depolama teknik özelliğinin süre sonu Anti-DDoS Yerel 2.0 abonelik örneği ile aynıdır ve ayrı olarak yapılandırılamaz.
Günlük depolama ücreti ayrı iadeleri desteklemez. Herhangi bir iade abonelik örneği ile birlikte işlenir.
Yazılan toplam günlük veri hacmi satın alınan depolama kapasitesini aştığında SLS depolama teknik özelliğini yükseltene kadar yeni günlüklerin yazılmasını durdurur. Günlük kesintilerini önlemek için iş ölçeğinize bağlı olarak depolama kapasitesini zamanında artırmanızı öneririz.
Her bir Anti-DDoS Yerel 2.0 (Abonelik) örneği SLS'deki bir Logstore'a karşılık gelir. Logstore adı örnek adının soneki ile aynıdır.
Daha önce SLS günlüklerini etkinleştirmiş mevcut kullanıcılar için günlük depolama teknik özelliğini yükselttikten sonra yeni günlükler yeni oluşturulan bir Logstore'a yazılır.
Yükseltmeden önce oluşturulan geçmiş günlükleri sorgulamak için SLS konsoluna gidin ve bunları orijinal Logstore'da arayın.
Kullandıkça öde
Kullandıkça öde yalnızca esnek iş bant genişliği ücretini içerir.
Günlük %95'lik dilim faturalama esnek iş bant genişliği için varsayılan ve tek ölçüm yöntemidir. İş bant genişliği temelin 4 katı elastik olarak artar ve toplam iş bant genişliği temelin 5 katına çıkar. Örneğin temel 1 Gbit/s ise toplam iş bant genişliği 5 Gbit/s olur.
Gerçek trafik temel iş bant genişliğini aştığında trafikte hız sınırlaması uygulanmaz ancak fazlalık için ek ücretler uygulanır. Gerçek trafik temel içinde kaldığında ek kullandıkça öde ücretleri oluşmaz. Esnek iş bant genişliği kullanımını Faturalama Merkezi nde sorgulayabilirsiniz.
28 Mayıs 2026 saat 10:00'dan itibaren Anti-DDoS Yerel esnek iş bant genişliği için aylık %95'lik dilim faturalama modunu artık desteklememektedir. Hem yeni hem de mevcut müşteriler için günlük %95'lik dilim faturalama varsayılan olarak etkinleştirilecektir. Ayrıca konsolda esnek iş bant genişliğinin manuel yapılandırılması (özelliği devre dışı bırakma veya etkinleştirme, faturalama modunu değiştirme veya bant genişliği teknik özelliklerini ayarlama gibi) artık desteklenmemektedir. Daha fazla bilgi için bkz. [[Önemli] Anti-DDoS patlayan faturalama özelliğinde yapılan ayarlamalar](t3240149.xdita#).
Günlük %95'lik dilim faturalamanın devre dışı bırakılması ertesi gün etkili olur ve ayda yalnızca bir kez yapılabilir.
|
Faturalama modu |
Birim fiyat |
Maliyet hesaplama formülü |
|
Günlük %95'lik dilim |
USD 0,8/gün/Mbit/s |
Faturalandırılabilir bant genişliği x Birim fiyat Faturalandırılabilir bant genişliği nasıl hesaplanır
|
|
Aylık %95'lik dilim |
USD 15/ay/Mbit/s |
Faturalandırılabilir bant genişliği × Geçerlilik faktörü × Birim fiyat
|
Fatura oluşturma ve mutabakat zamanları aşağıdaki gibidir. Gerçek zamanlar sisteme tabidir.
|
|
|
|
|
|
|
|
|
|
|
|
Azaltma oturumu tüketimi
-
Hesaplama yöntemi: Trafik 5 saniyelik aralıklarla kaydedilir (dakikada 12 veri noktası). Saldırı trafiği N Gbit/s'yi aştığında sistem saldırı süresini biriktirmeye başlar (şekilde X+Y olarak gösterilir). Biriken her 15 dakikalık (180 veri noktası) saldırı süresi bir tam koruma oturumu tüketir. Kalan oturumlarınızı nasıl kontrol edeceğinize ilişkin bilgiler için bkz. Örnekleri yönetin.
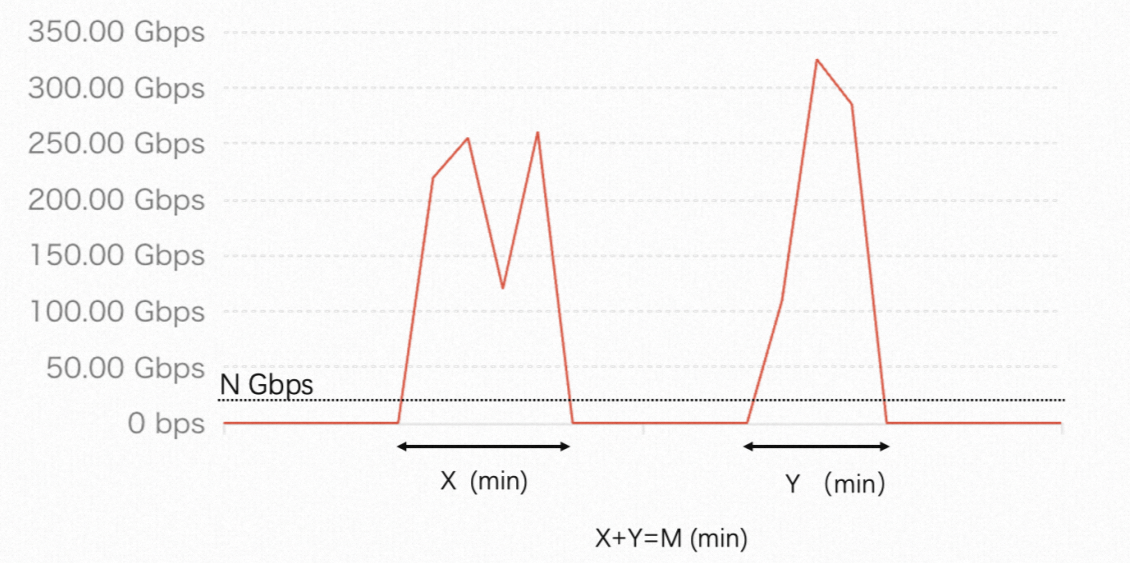
Şekilde kırmızı çizgi korunan genel IP varlığının gelen trafiğini temsil eder.
Çin anakarasındaki genel IP varlıkları için: N = 20 Gbit/s.
Çin anakarası dışındaki genel IP varlıkları için: N = 10 Gbit/s.
-
Örnek: Çin Anakarasında bulunan bir varlık saldırı altındadır. Örneğin 2 koruma oturumu vardır.
İlk saldırı: 20 Gbit/s'yi aşan süre 10 dakikadır.
İkinci saldırı: 20 Gbit/s'yi aşan süre 12 dakikadır.
Toplam kümülatif süre: 22 dakika.
Oturum tüketim süreci:
İlk oturum tüketimi: İkinci saldırı sırasında kümülatif saldırı süresi 15 dakikaya ulaştığında (ilk saldırıdan 10 dakika + ikinci saldırıdan 5 dakika) birinci koruma oturumu tüketilir. İkinci saldırının kalan 7 dakikası (22 - 15 = 7) sonraki sayım döngüsüne aktarılır.
İkinci oturum tüketimi: Aynı ay içinde saldırılar devam ederse aktarılan 7 dakika herhangi bir yeni saldırı süresi ile birikir. Bu yeni döngüdeki kümülatif süre 15 dakikaya ulaştığında ikinci koruma oturumu tüketilir.
Bant genişliği sınırı ve fazlalık kurtarma
Bant genişliği sınırı
Gelişmiş cloud varlıkları bölgeye bağlı olarak aşağıdaki bant genişliği sınırlarına sahiptir. Standart cloud varlıklarında bu sınırlar yoktur:
|
|
|
|
|
|
|
|
|
|
|
|
Bant genişliği fazlalığı kurtarma
Fazlalık uyarıları ve azaltma düşürmesi: Anti-DDoS Yerel iş trafiğinin örnek bant genişliğini geçici olarak aşmasına izin verir. Aylık kümülatif fazlalık süresi 1 saate 9 saate 18 saate 27 saate veya 36 saate ulaştığında sistem ertesi sabah (T+1) Mesaj Merkezi aracılığıyla bildirim gönderir. Kümülatif fazlalık süresi 36 saate ulaştığında Anti-DDoS Yerel koruması devre dışı bırakılır ve yalnızca Basic koruması kalır.
-
Anti-DDoS Yerel korumasını geri yüklemenin üç yolu: Koruma devre dışı bırakıldıysa aşağıdaki yöntemlerden birini kullanarak geri yükleyebilirsiniz:
Yöntem 1: İzleyen ayın 1'inde saat 00:00'da otomatik kurtarmayı bekleyin. Herhangi bir işlem gerekmez.
Yöntem 2: Esnek iş bant genişliğini etkinleştirin (yalnızca Anti-DDoS Yerel 2.0 Enterprise abonelik örnekleri). Etkinleştirmeden hemen sonra koruma geri yüklenir. Bant genişliği sınırı temel bant genişliğinin 5 katına çıkar (esnek bant genişliği olarak 4 kat eklenir).
Yöntem 3: Örneğinizin temel bant genişliğini yükseltin. Yükseltmeden hemen sonra koruma geri yüklenir.
-
Kurtarmadan sonra fazlalık birikim kuralları: 2. veya 3. yöntemi kullanarak korumayı geri yükledikten sonra ayın geri kalanı için fazlalık işleme kuralları şöyledir:
Kurtarmadan önce zaten 36 saat birikmişse: Kurtarmadan sonra tekrar fazlalık oluşursa ertesi gün (T+1) uyarı alırsınız ve koruma yeniden devre dışı bırakılır.
Kurtarmadan önce 36 saatten az birikmişse: Fazlalık süresi kurtarmadan sonra birikmeye devam eder. Ay için toplam kümülatif süre 36 saate ulaşırsa ertesi gün (T+1) uyarı alırsınız ve koruma devre dışı bırakılır.
Süre sonu bilgileri
|
Zaman aralığı |
Süre sonundan sonraki etki |
Örnek yapılandırması |
|
Süre sonundan sonraki 7 gün içinde (dahil) |
Hizmet süre sonundan hemen sonra durur. Örneği yeniledikten sonra hizmet geri yüklenir. |
Örnek yapılandırması korunur. |
|
Süre sonundan sonraki 8. günde |
|
|
İade politikası
Bir örnek satın aldıktan sonra iade desteklenmez.
-
Trafik ücretleri bir ücret koruma mekanizması kapsamında karşılanır. Nadir durumlarda saldırı trafiği temiz trafik olarak sayılabilir (örneğin HTTP GET Flood saldırıları anormal giden trafik artışlarına neden olabilir). Bu tür durumlarda trafik faturanızdaki anormal ücretlerin azaltılması veya feragat edilmesi için teknik destekle iletişime geçebilirsiniz.
NotAlibaba Cloud'un anormal ücretleri daha hızlı tanımlamasına ve çözmesine yardımcı olmak için sunucu günlükleri veya trafik izleme verileri (örneğin HTTP GET Flood saldırısı sırasında normal ve anormal QPS günlükleri) gibi destekleyici materyaller sağlayın.
Ödeme Gecikmesi
Kullanılabilir bakiye (nakit kuponlar ve indirim kuponları dahil) bekleyen faturaları karşılayamadığında hesabınız gecikmiş kabul edilir.
Hizmet gecikme durumunda hemen durur. 15 günlük askıya almaktan sonra örnek serbest bırakılır ve tüm yapılandırmalar kalıcı olarak silinir; kurtarılamaz.
Gecikmiş ödemeler nedeniyle hizmet kesintisini önlemek için otomatik yenilemeyi etkinleştirin. Daha fazla bilgi için bkz. Yenileme.
Sorgulama
Fatura sorgulama: Giderler ve Maliyetler konsolunda faturaları sorgulayabilirsiniz.
T gününde oluşturulan faturalar genellikle T+1 gününde gönderilir. Büyük faturalar için Alibaba Cloud ikincil bir inceleme yapabilir ve gönderimi 1 ila 3 gün geciktirerek birden çok günün faturalarını birleştirebilir.
Kullanım sorgulama: Trafik Güvenliği konsoluna giriş yapın ve sayfasında kullanımınızı görüntüleyin.
SSS
Cloud Monitor ve diğer cloud ürün ölçümlerindeki trafik verileri neden Anti-DDoS trafik verilerinden farklı?
Anti-DDoS konsolunda görüntülenen trafik ölçümleri tipik olarak Cloud Monitor veya diğer belirli cloud ürün sayfalarında gösterilenlerden daha yüksektir.
Örnek senaryo: Bir ECS örneği trafiği temizlemeyi tetikleyen bir DDoS saldırısına maruz kaldığında Anti-DDoS Basic bildirimi 2,5 Gbit/s'lik bir tetikleme eşiği rapor edebilir. Ancak aynı dönem için Cloud Monitor'da yapılan bir sorgu ECS örneğiyle ilişkili EIP'de yalnızca 1,2 Git/s'lik bir gelen bant genişliği gösterebilir.
Bu fark üç ana faktörden kaynaklanır:
-
Ölçüm aşaması (temizleme öncesi ve temizleme sonrası)
Anti-DDoS verileri: Trafik temizlemeden önce yakalanır. Hem meşru iş trafiğini hem de kötü niyetli saldırı trafiğini içeren tüm gelen trafiği kapsar.
Cloud Monitor verileri: Trafik temizlemeden sonra yakalanır. Yalnızca filtrelenip örneğe iletilen meşru trafiği yansıtır; çünkü saldırı trafiği temizleme işlemi sırasında atılır.
-
İzleme granüleritesi (saniye düzeyi ve dakika düzeyi)
Anti-DDoS: Saldırıları tespit etmek için saniye düzeyi granülerite kullanır; bu sayede anlık trafik artışlarını doğru bir şekilde yakalayabilir.
Cloud Monitor: Tipik olarak EIP trafik verilerini dakika düzeyi aralıklarla toplar. Sonuç olarak anlık tepeler ortalamada yumuşatılabilir ve gerçek zamanlı tepelere kıyasla daha düşük değerler rapor edilebilir.
-
İzleme konumu (ağ sınırı ve yönlendirme cihazı)
Anti-DDoS: Trafiği İnternet ile Alibaba Cloud ağı arasındaki sınırda izler ve tüm ham gelen trafiği kaydeder.
Cloud Monitor: Verileri örneğe daha yakın yönlendirme cihazlarından toplar ve yalnızca kaynağa başarıyla iletilen trafiği kaydeder.
ECS SLB EIP ve NAT Gateway gibi tüm genel cloud IaaS ürünleri önceki sorunla karşılaşabilir.