Bu sayfada, Anti-DDoS Native kullanırken karşılaşacağınız temel kavramlar tanımlanmaktadır.
DDoS saldırısı
Dağıtık Hizmet Engelleme (DDoS) saldırısı, bir hizmeti aşırı trafik yükleyerek kullanılamaz hale getirmeyi amaçlar. DDoS saldırıları iki kategoriye ayrılır:
Hacimsel saldırılar: Ağ bant genişliğini hedef alır. Saldırganlar, birden fazla ele geçirilmiş makine veya saldırı simülatörü kullanarak hedefe istek veya veri paketleri gönderir ve bant genişliğini tüketerek hizmetin kullanılamaz hale gelmesine neden olur.
Uygulama katmanı saldırıları: Doğrudan sunucuları hedef alır. Kötü niyetli istekler sunucu belleğini veya CPU kaynaklarını tüketerek sunucunun meşru isteklere yanıt vermesini engeller.
Trafik temizleme
Trafik temizleme, gelen trafiği incelemek ve filtrelemek için bir anti-DDoS cihazı veya hizmeti kullanır. Bu işlem, saldırı trafiğini hizmet trafiğinden ayırarak yalnızca hizmet trafiğinin sunucuya iletilmesini sağlar. Böylece sunucu üzerindeki yük azaltılır ve saldırı sırasında hizmetin kullanılabilirliği korunur.
Saldırı trafiği azaltma kapasitesini aştığında, trafik temizleme tek başına hizmeti korumakta yetersiz kalır. Bu durumda karadelik filtreleme devreye girer.
Karadelik filtreleme
Karadelik filtreleme, bir DDoS saldırısı bir hizmet için sağlanan azaltma kapasitesini aştığında tetiklenir. Aynı ağdaki diğer hizmetleri korumak amacıyla sistem, etkilenen hizmete yönelik tüm gelen trafiği reddeder.
En iyi çaba koruması
En iyi çaba koruması, varlıklarınızın barındırıldığı cloud veri merkezinin ağ kapasitesine dayanarak DDoS saldırılarına karşı savunma sağlar. Koruma düzeyi dinamiktir: Alibaba Cloud ağ altyapısını genişlettikçe iyileşir, ancak veri merkezine olan talebin yüksek olduğu dönemlerde azalabilir.
Her Anti-DDoS Native örnek türünün koruma yetenekleri için bkz. Azaltma yetenekleri.
Azaltma oturumları
Bir azaltma oturumu, korunan bir varlığın belirli bir ayda ne kadar en iyi çaba koruması tükettiğini izler.
Oturumların sayılma yöntemi:
Sistem her 5 saniyede bir (dakikada 12 adet) trafik veri noktası kaydeder. Saldırı trafiği N Gbit/s eşik değerini aştığında sistem saldırı süresini biriktirmeye başlar. Biriken her 15 dakikalık saldırı süresi (180 veri noktası) bir azaltma oturumu tüketir. Kalan oturumlarınızı nasıl kontrol edeceğinize ilişkin bilgi için bkz. Örnekleri yönetin.
|
|
|
|
|
|
|
|
|
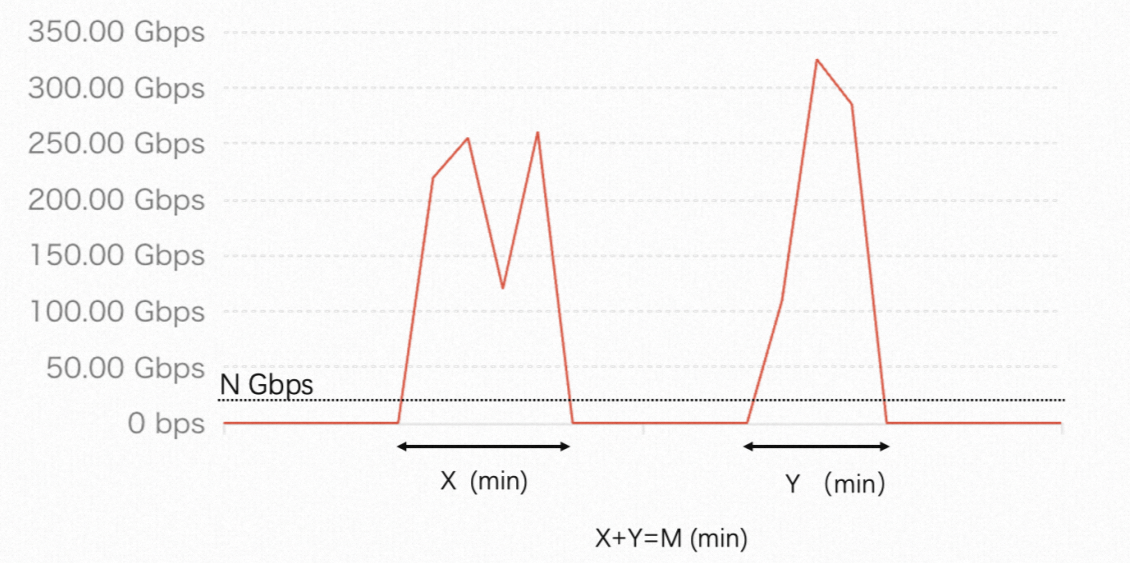
Kırmızı çizgi, genel IP özellikli bir varlığın gelen trafiğini temsil eder. Biriken saldırı süresi (diyagramdaki X+Y) oturum tüketimine dahildir.
Örnek: Çin anakarasında bulunan bir varlık saldırı altındadır. Örnek 2 koruma oturumuna sahiptir.
İlk saldırı: 20 Gbit/s'yi aşan süre 10 dakikadır.
İkinci saldırı: 20 Gbit/s'yi aşan süre 12 dakikadır.
Toplam birikmiş süre: 22 dakika.
Oturum tüketim süreci:
İlk oturum tüketimi: İkinci saldırı sırasında, biriken saldırı süresi 15 dakikaya ulaştığında (ilk saldırıdan 10 dakika + ikinci saldırıdan 5 dakika), ilk koruma oturumu tüketilir. İkinci saldırının kalan 7 dakikası (22 - 15 = 7) bir sonraki sayım döngüsüne taşınır.
İkinci oturum tüketimi: Aynı ay içinde saldırılar devam ederse, taşınan 7 dakika yeni saldırı süreleriyle birikir. Bu yeni döngüdeki birikmiş süre 15 dakikaya ulaştığında, ikinci koruma oturumu tüketilir.