preStop uyku gecikmesi, SIGTERM sinyalini erteleyerek ALB Ingress denetleyicisinin kapatma öncesinde pod'u kayıt dışı bırakmasına olanak tanır.
Ön koşullar
Başlamadan önce aşağıdakilere sahip olduğunuzdan emin olun:
Kubernetes 1.18 veya sonraki bir sürümü çalıştıran bir ACK yönetilen küme veya ACK özel küme (kullanımdan kaldırıldı). Yükseltme yapmak için bkz. ACK kümelerini manuel olarak yükseltme.
ALB Ingress controller kümede yüklüdür.
Bir ACK özel kümesinde ALB Ingress kullanmak için öncelikle ALB Ingress controller için kümeyi yetkilendirin.
Nasıl çalışır
Pod yaşam döngüsü
Bir pod iki tür konteyner içerir:
Init container: Başlatma amacıyla ana konteynerden önce çalıştırılır.
Main container: Uygulamayı çalıştırır. postStart başlatmadan sonra, liveness ve readiness denetimleri konteyner ömrü boyunca, preStop ise sonlandırmadan önce çalışır.
Aşağıdaki şekil pod yaşam döngüsünü göstermektedir.

Hataların nedeni: İki işlem paralel çalışır
Bir pod'un silinmesi, pod sonlandırma ve trafik yönlendirme güncellemeleri olmak üzere iki paralel işlemi tetikler; bu durum 502/504 hatalarına yol açar.
Pod sonlandırma işlemi
kube-apiserver, pod'u
Terminatingolarak işaretler.Sistem, yapılandırılmışsa preStop hook'unu çalıştırır.
Küme, konteynere bir SIGTERM sinyali gönderir.
Sistem, konteynerin durmasını veya bekleme süresinin (
terminationGracePeriodSeconds, varsayılan: 30 saniye) dolmasını bekler.Bekleme süresi dolduktan sonra pod hâlâ çalışıyorsa kubelet 2 saniye daha bekler ve bir SIGKILL sinyali gönderir.
Pod silinir.
Trafik yönlendirme kuralı güncelleme işlemi
kube-apiserver, pod'u
Terminatingolarak işaretler.Endpoint controller, pod'un IP adresini endpoint'ten kaldırır.
ALB Ingress controller, arka uç sunucularını uzlaştırır ve Service endpoint'ini arka uç sunucu grubundan kaldırır.
Her iki işlem de paralel çalıştığından ALB Ingress controller, pod kapanmadan önce uzlaştırmayı tamalayamayabilir ve trafiği sonlandırılan bir poda yönlendirebilir.
preStop hook hataları nasıl önler
preStop hook olmadan güncelleme sırasında şu hatalar oluşabilir:
| Durum kodu | Neden |
|---|---|
| 504 | Pod sonlandırıldığında idempotent olmayan bir isteği işliyordu. |
| 502 | Pod, SIGTERM aldıktan sonra kapandı ancak ALB Ingress controller henüz onu arka uç sunucu grubundan kaldırmamıştı. |
Bir preStop hook, kube-apiserver pod'u Terminating olarak işaretlediğinde başlayan bir uyku gecikmesi ekler; bu sayede ALB Ingress controller, pod SIGTERM almadan önce pod'u kayıt dışı bırakmak için zaman kazanır.
Zaman bütçesi
preStop uyku süresi ile konteyner kapatma işlemi aynı bekleme süresini (terminationGracePeriodSeconds) paylaşır. sleep 10 ve 5 saniyelik program kapatma süresi durumunda terminationGracePeriodSeconds değerini en az 15 olarak ayarlayın ve bir güvenlik payı ekleyin. Bu konuda sleep 10 ve terminationGracePeriodSeconds: 45 kullanılmaktadır.
preStop süresi artı program kapatma süresiterminationGracePeriodSecondsdeğerini aşarsa sorunsuz kapatma zaman aşımına uğrar ve kubelet 2 saniyelik bir beklemeden sonra SIGKILL gönderir. Her ikisini de kapsayacak şekildeterminationGracePeriodSecondsdeğerini artırın.
Adım 1: preStop hook ile uygulamayı dağıtın
-
Aşağıdaki içeriğe sahip
tea-service.yamldosyasını oluşturun.lifecycle.preStopalanı hook'u yapılandırır.apiVersion: apps/v1 kind: Deployment metadata: name: tea spec: replicas: 3 selector: matchLabels: app: tea template: metadata: labels: app: tea spec: containers: - name: tea image: registry.cn-hangzhou.aliyuncs.com/acs-sample/nginxdemos:latest ports: - containerPort: 80 lifecycle: preStop: # Delay SIGTERM by 10 seconds to allow the ALB Ingress controller exec: # to finish deregistering the pod from the backend server group. command: - /bin/sh - -c - "sleep 10" terminationGracePeriodSeconds: 45 # Must exceed preStop duration + program shutdown time. --- apiVersion: v1 kind: Service metadata: name: tea-svc spec: ports: - port: 80 targetPort: 80 protocol: TCP selector: app: tea type: NodePort -
Deployment ve Service'i dağıtın.
kubectl apply -f tea-service.yaml -
Aşağıdaki içeriğe sahip
tea-ingress.yamldosyasını oluşturun.apiVersion: networking.k8s.io/v1 kind: Ingress metadata: name: tea-ingress spec: ingressClassName: alb rules: - host: demo.ingress.top http: paths: - path: / pathType: Prefix backend: service: name: tea-svc port: number: 80 -
Ingress'i oluşturun.
kubectl apply -f tea-ingress.yaml -
Ingress için ALB adresini alın.
kubectl get ingressBeklenen çıktı:
NAME          CLASS   HOSTS              ADDRESS                                              PORTS   AGE
tea-ingress   alb     demo.ingress.top   alb-110zvs5nhsvfv*****.cn-chengdu.alb.aliyuncs.com   80      7m5s
Sonraki adım için
ADDRESSdeğerini not edin.
Adım 2: preStop hook'un hizmet kesintilerini önlediğini doğrulayın
-
Aşağıdaki içeriğe sahip
test.shdosyasını oluşturun. Betik, saniyede bir istek gönderir ve her HTTP durum kodunu günlüğe kaydeder.#!/bin/bash HOST="demo.ingress.top" DNS="alb-110zvs5nhsvfv*****.cn-chengdu.alb.aliyuncs.com" # Replace with your ADDRESS value. printf "Response Code|| TIME \n" >> log.txt while true; do RESPONSE=$(curl -H Host:$HOST -s -o /dev/null -w "%{http_code}" -m 1 http://$DNS/) TIMESTAMP=$(date +%Y-%m-%d_%H:%M:%S) echo "$TIMESTAMP - $RESPONSE" >> log.txt sleep 1 done -
Betik çalıştırın.
bash test.sh -
Yuvarlanarak yeniden başlatmayı tetikleyin.
kubectl rollout restart deploy tea -
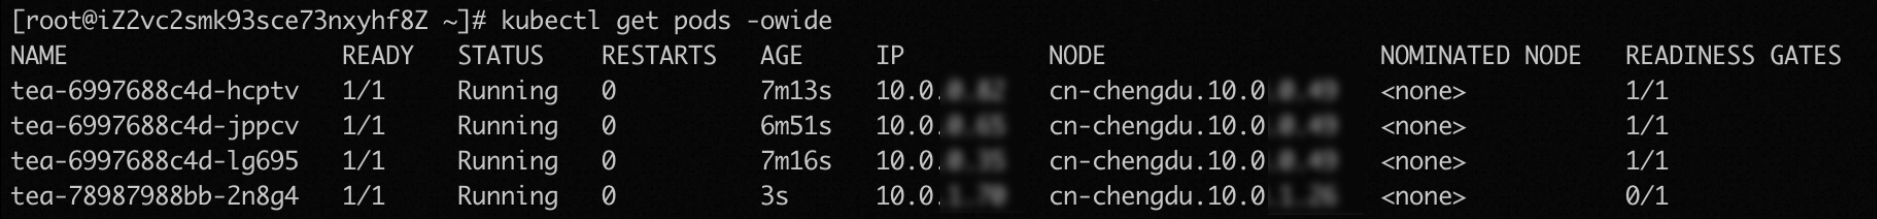
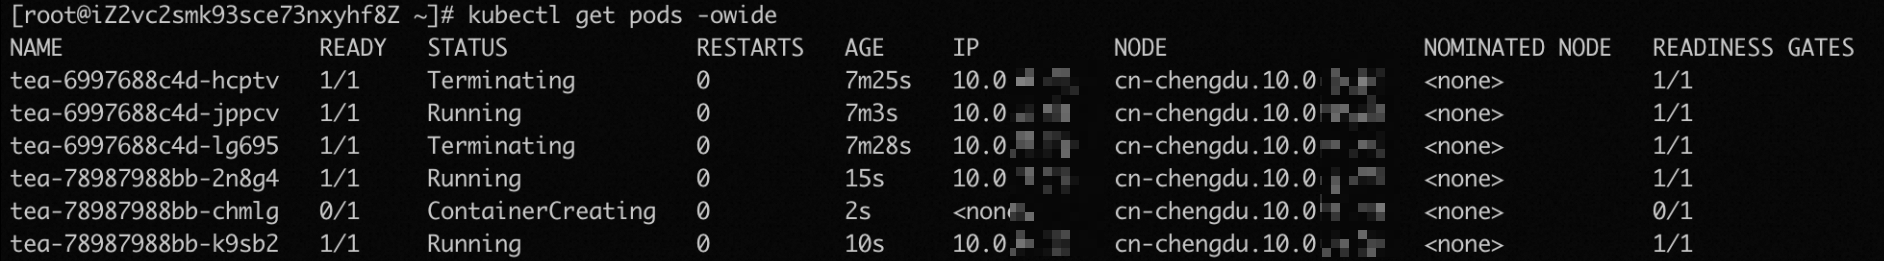
Güncelleme ilerlemesini izleyin. Aşağıdaki ekran görüntüleri, güncelleme sırasındaki her aşama için beklenen pod durumlarını göstermektedir.


-
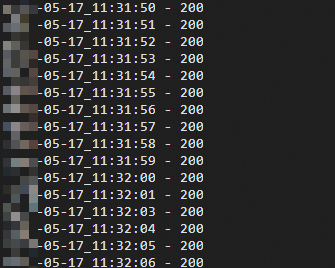
Test günlüğünü kontrol edin. Tüm isteklerin 200 döndürmesi, hizmet kesintisi olmadığını doğrular.
cat log.txtBeklenen çıktı:
Sonraki adımlar
HTTP'den HTTPS'ye yönlendirmeler ve canary sürümleri gibi gelişmiş yönlendirme senaryoları için bkz. Gelişmiş ALB Ingress yapılandırmaları.
Güncelleme sırasında pod'ların trafik almadan önce readiness denetimlerinden geçmesini sağlamak için bkz. Güncelleme sırasında ALB Ingress ile ilişkili pod'ları kesintisiz başlatmak için readiness gate kullanma.
Sorunlarla karşılaşırsanız bkz. ALB Ingress SSS ve ALB Ingress controller sorun giderme.