ALB Ingress Controller; Application Load Balancer (ALB), Resource Access Management (RAM), Virtual Private Cloud (VPC) ve Elastic Compute Service (ECS) API'lerini çağırır. ACK özel kümelerinde çalışan düğümlerin varsayılan olarak cloud API izinleri bulunmaz. Bu nedenle, ALB Ingress üzerinden dışa açılan hizmetleri dağıtmadan önce bu izinleri atamanız gerekir.
Ön koşullar
Başlamadan önce aşağıdaki koşulların karşılandığından emin olun:
Kullanım notları
İzinleri yalnızca ACK özel kümelerindeki ALB Ingress Controller'a atayın. ACK yönetilen kümelerinde ve ACK Sunucusuz kümelerinde ALB Ingress, ALB Ingress Controller'a izin atanmadan kullanılabilir.
Adım 1: Özel bir RAM ilkesi oluşturun
Yönetici haklarına sahip bir RAM kullanıcısı olarak RAM konsolu üzerinde oturum açın.
Sol gezinme bölmesinde Permissions > Policies seçeneğini belirleyin.
-
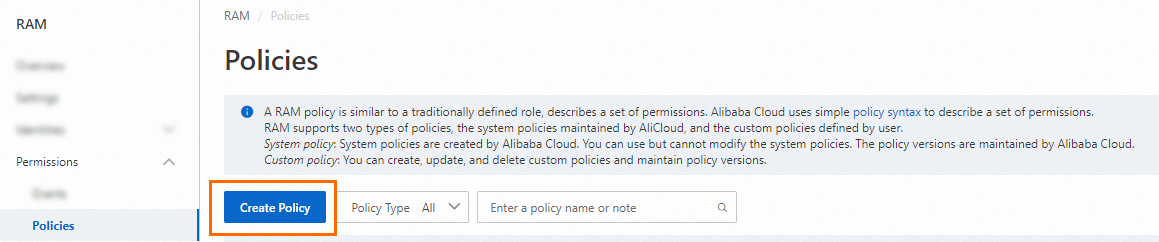
Policies sayfasında Create Policy öğesine tıklayın.
-
Create Policy sayfasında JSON Editor sekmesine tıklayın.

Varsayılan ilke şablonu; değeri
"1"olarak ayarlananVersionalanı ve birStatementdizisi içerir. Her ifade;Effect(varsayılan değer:"Allow"),Action,ResourceveConditionalanlarını barındırır. Gerekli eylemleri ve kaynaklarıActionileResourcealanlarında belirtin. -
Varsayılan içeriği aşağıdaki ilke belgesiyle değiştirin ve ardından OK öğesine tıklayın.
{
    "Version": "1",
    "Statement": [
        {
            "Action": [
                "alb:EnableLoadBalancerIpv6Internet",
                "alb:DisableLoadBalancerIpv6Internet",
                "alb:CreateAcl",
                "alb:DeleteAcl",
                "alb:ListAcls",
                "alb:ListAclRelations",
                "alb:AddEntriesToAcl",
                "alb:AssociateAclsWithListener",
                "alb:ListAclEntries",
                "alb:RemoveEntriesFromAcl",
                "alb:DissociateAclsFromListener",
                "alb:TagResources",
                "alb:UnTagResources",
                "alb:ListServerGroups",
                "alb:ListServerGroupServers",
                "alb:AddServersToServerGroup",
                "alb:RemoveServersFromServerGroup",
                "alb:ReplaceServersInServerGroup",
                "alb:CreateLoadBalancer",
                "alb:DeleteLoadBalancer",
                "alb:UpdateLoadBalancerAttribute",
                "alb:UpdateLoadBalancerEdition",
                "alb:EnableLoadBalancerAccessLog",
                "alb:DisableLoadBalancerAccessLog",
                "alb:EnableDeletionProtection",
                "alb:DisableDeletionProtection",
                "alb:ListLoadBalancers",
                "alb:GetLoadBalancerAttribute",
                "alb:ListListeners",
                "alb:CreateListener",
                "alb:GetListenerAttribute",
                "alb:UpdateListenerAttribute",
                "alb:ListListenerCertificates",
                "alb:AssociateAdditionalCertificatesWithListener",
                "alb:DissociateAdditionalCertificatesFromListener",
                "alb:DeleteListener",
                "alb:CreateRule",
                "alb:DeleteRule",
                "alb:UpdateRuleAttribute",
                "alb:CreateRules",
                "alb:UpdateRulesAttribute",
                "alb:DeleteRules",
                "alb:ListRules",
                "alb:UpdateListenerLogConfig",
                "alb:CreateServerGroup",
                "alb:DeleteServerGroup",
                "alb:UpdateServerGroupAttribute",
                "alb:UpdateLoadBalancerAddressTypeConfig",
                "alb:AttachCommonBandwidthPackageToLoadBalancer",
                "alb:DetachCommonBandwidthPackageFromLoadBalancer",
                "alb:UpdateServerGroupServersAttribute",
                "alb:MoveResourceGroup",
                "alb:DescribeZones",
                "alb:ListAScripts",
                "alb:CreateAScripts",
                "alb:UpdateAScripts",
                "alb:DeleteAScripts"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": "ram:CreateServiceLinkedRole",
            "Resource": "*",
            "Effect": "Allow",
            "Condition": {
                "StringEquals": {
                    "ram:ServiceName": [
                        "alb.aliyuncs.com",
                        "audit.log.aliyuncs.com",
                        "nlb.aliyuncs.com",
                        "logdelivery.alb.aliyuncs.com"
                    ]
                }
            }
        },
        {
            "Action": [
                "log:GetProductDataCollection",
                "log:OpenProductDataCollection",
                "log:CloseProductDataCollection"
            ],
            "Resource": "acs:log:*:*:project/*/logstore/alb_*",
            "Effect": "Allow"
        },
        {
            "Action": [
                "yundun-cert:DescribeSSLCertificateList",
                "yundun-cert:DescribeSSLCertificatePublicKeyDetail",
                "yundun-cert:CreateSSLCertificateWithName",
                "yundun-cert:DeleteSSLCertificate"
            ],
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": "vpc:DescribeVSwitches",
            "Resource": "*",
            "Effect": "Allow"
        },
        {
            "Action": "ecs:DescribeNetworkInterfaces",
            "Resource": "*",
            "Effect": "Allow"
        }
    ]
}
Birden fazla ilke belgesini virgül (,) ile ayırın.
Create Policy iletişim kutusunda bir Policy Name ve Description girin, ardından OK öğesine tıklayın.
Adım 2: İlkeyi çalışan RAM rolüne ekleyin
ACK konsolu üzerinde oturum açın. Sol gezinme bölmesinde Clusters öğesine tıklayın.
Clusters sayfasında kümenizin adına tıklayın ve ardından Basic Information sekmesini seçin.
Basic Information sekmesinde, Worker RAM Role öğesinin yanındaki bağlantıya tıklayarak RAM konsolunu açın.
Permissions sekmesinde Attach Policy öğesine tıklayın. Attach Policy panelinde, Policies bölümünde filtreleme yaparak önceki adımda oluşturduğunuz özel ilkeyi seçin.
OK öğesine tıklayın.
Close öğesine tıklayın.
Adım 3: Örnek RAM rolünü doğrulayın
Küme ayrıntıları sayfasının sol gezinme bölmesinde Nodes > Nodes seçeneğini belirleyin.
Nodes sayfasında bir çalışan düğümünün örnek kimliğine tıklayın; örneğin,
i-2ze5d2qi9iy90pzb****.Örnek ayrıntıları sayfasında Instance Details sekmesine tıklayın. Other Information bölümünde, RAM Role yanında bir RAM rolünün görüntülenip görüntülenmediğini kontrol edin. Bir RAM rolü atanmamışsa ECS örneğine bir rol atayın. Daha fazla bilgi için bkz. Bir örnek RAM rolünü ayırma veya değiştirme.
Adım 4: ALB Ingress Controller pod'unu yeniden başlatın
Bu adımı yoğun olmayan saatlerde uygulayın.
Eklentinin düzgün çalışmasını sağlamak için alb-ingress-controller pod'unu yeniden başlatın.
-
Pod adını alın.
kubectl -n kube-system get pod | grep alb-ingress-controllerBeklenen çıktı:
NAME READY STATUS RESTARTS AGE alb-ingress-controller-*** 1/1 Running 0 60s -
Pod'u silin.
alb-ingress-controller-***ifadesini önceki adımdaki adla değiştirin.kubectl -n kube-system delete pod alb-ingress-controller-***Beklenen çıktı:
pod "alb-ingress-controller-***" deleted -
Birkaç dakika sonra pod'un tekrar çalıştığını onaylayın.
kubectl -n kube-system get podBeklenen çıktı:
NAME                           READY   STATUS    RESTARTS   AGE
alb-ingress-controller-***2    1/1     Running   0          60s
Running durumu, ALB Ingress Controller'ın yeni izinlerle doğru şekilde çalıştığını gösterir.
Sonraki adım
ALB Ingress kullanarak kümenizdeki hizmetlere trafik yönlendirme hakkında bilgi almak için bkz. ALB Ingress ile hizmetleri dışa açma.