Girişimsel olmayan toplama için her düğümde bir DaemonSet aracılığıyla günlük aracıyı çalıştırarak Knative Service konteyner metin günlüklerini toplayın. Her düğümdeki tüm konteynerlerden gelen günlüklerin yönetim ve analiz için Simple Log Service (SLS) hizmetine iletilmesini sağlamak üzere ACK kümenize bir günlük toplama bileşeni yükleyin.
Ön Koşullar
Başlamadan önce şunlara sahip olduğunuzdan emin olun:
Knative is deployed kümenizde dağıtılmıştır.
1. Adım: Bir günlük toplama bileşeni yükleme
ACK, LoongCollector ve Logtail olmak üzere iki günlük toplama bileşenini destekler. Küme başına yalnızca bir bileşen yükleyin; ikisini aynı anda çalıştıramazsınız.
| Bileşen | Durum | Ne zaman kullanılır |
|---|---|---|
| LoongCollector | Canary sürümü | supported regions içindeki yeni kümeler için |
| Logtail (logtail-ds) | Genel kullanıma sunuldu | Mevcut kümeler veya LoongCollector tarafından henüz desteklenmeyen bölgeler için |
LoongCollector Yükleme
LoongCollector şu anda canary sürümündedir. Yüklemeden önce
listesini kontrol edin.
SLS'in yeni nesil günlük aracı olan LoongCollector, Managed Service for Prometheus ve eBPF tabanlı veri toplama dahil olmak üzere planlanmış Application Real-Time Monitoring Service (ARMS) entegrasyonu ile Logtail'i yükseltir. Ayrıntılar için bkz. LoongCollector-based data collection.
loongcollector ve logtail-ds birlikte bulunamaz. logtail-ds yüklüyse doğrudan yükseltme yapamazsınız; yakın zamanda bir yükseltme yolu sunulacaktır.
ACK console üzerinde oturum açın. Sol gezinme bölmesinde Clusters öğesini tıklayın.
Clusters sayfasında yönetmek istediğiniz kümeyi tıklayın. Sol gezinme bölmesinde Operations > Add-ons seçeneğini belirleyin.
Logs and Monitoring sekmesinde loongcollector bileşenini bulun ve Install öğesini tıklayın.
Yüklemeden sonra SLS, k8s-log-${your_k8s_cluster_id} adlı bir proje ve aşağıdaki kaynakları otomatik olarak oluşturur:
| Kaynak türü | Kaynak adı | Açıklama | Örnek |
|---|---|---|---|
| Makine grubu | k8s-group-${your_k8s_cluster_id} |
loongcollector-ds için makine grubu, günlük toplama amacıyla kullanılır | k8s-group-my-cluster-123 |
| Makine grubu | k8s-group-${your_k8s_cluster_id}-cluster |
loongcollector-cluster için makine grubu, ölçüm toplama amacıyla kullanılır | k8s-group-my-cluster-123-cluster |
| Makine grubu | k8s-group-${your_k8s_cluster_id}-singleton |
Tek bir örnek için makine grubu, LoongCollector yapılandırmaları oluşturmak için kullanılır | k8s-group-my-cluster-123-singleton |
| Logstore | config-operation-log |
loongcollector-operator günlüklerini depolar. Bu Logstore'u silmeyin. | config-operation-log |
Logtail Yükleme
Logtail, kod değişikliği gerektirmeden ECS örnekleri, şirket içi sunucular ve üçüncü taraf cloud sunucuları dahil olmak üzere birden çok kaynaktan günlük toplayan bir SLS aracıdır. Ayrıntılar için bkz. Logtail-based data collection.
Mevcut bir ACK kümesinde Logtail yükleme
ACK console üzerinde oturum açın. Sol gezinme bölmesinde Clusters öğesini tıklayın.
Clusters sayfasında hedef kümeyi tıklayın. Sol gezinme bölmesinde Operations > Add-ons seçeneğini belirleyin.
Logs and Monitoring sekmesinde logtail-ds bileşenini bulun ve Install öğesini tıklayın.
Bir ACK kümesi oluştururken Logtail yükleme
ACK console üzerinde oturum açın. Sol gezinme bölmesinde Clusters öğesini tıklayın.
-
Clusters sayfasında Create Kubernetes Cluster öğesini tıklayın. Component Configurations adımında Enable Log Service seçeneğini işaretleyin. Burada yalnızca SLS ayarları ele alınmaktadır. Diğer ayarlar için bkz. Create an ACK managed cluster. SLS projesinin nasıl oluşturulacağını seçin:
Select Project: Toplanan konteyner günlüklerini yönetmek için mevcut bir proje kullanın.
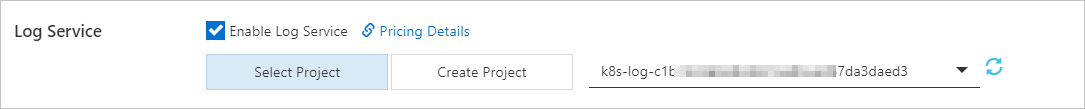
Create Project: SLS otomatik olarak bir proje oluşturur. Proje adı, yeni kümenin
ClusterIDdeğerini içerir.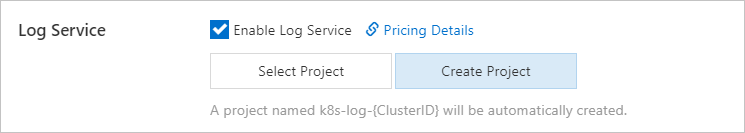
ÖnemliComponent Configurations adımında Control Plane Component Logs için varsayılan olarak Enable seçili gelir. Etkinleştirildiğinde sistem, kümenin control plane bileşenlerinden otomatik olarak günlük toplar ve sizi pay-as-you-go faturalama yöntemine göre ücretlendirir. Gereksinimlerinize göre bunu etkinleştirip etkinleştirmemeye karar verin. Ayrıntılar için bkz. Collect logs of control plane components in ACK managed clusters.

Yüklemeden sonra SLS, k8s-log-<YOUR_CLUSTER_ID> adlı bir proje ve aşağıdaki kaynakları otomatik olarak oluşturur:
| Kaynak türü | Kaynak adı | Açıklama | Örnek |
|---|---|---|---|
| Makine grubu | k8s-group-<YOUR_CLUSTER_ID> |
logtail-daemonset için makine grubu, günlük toplama amacıyla kullanılır | k8s-group-my-cluster-123 |
| Makine grubu | k8s-group-<YOUR_CLUSTER_ID>-statefulset |
logtail-statefulset için makine grubu, ölçüm toplama amacıyla kullanılır | k8s-group-my-cluster-123-statefulset |
| Makine grubu | k8s-group-<YOUR_CLUSTER_ID>-singleton |
Tek bir örnek için makine grubu, Logtail yapılandırmaları oluşturmak için kullanılır | k8s-group-my-cluster-123-singleton |
| Logstore | config-operation-log |
alibaba-log-controller günlüklerini depolar. Bu Logstore için Logtail yapılandırması oluşturmayın. Silebilirsiniz; silme işleminden sonra operasyonel günlük toplama durur. Normal Logstore'lar gibi ücretlendirilir. Ayrıntılar için bkz. Billable items of pay-by-ingested-data. | — |
2. Adım: Bir toplama yapılandırması oluşturma
Bir toplama yapılandırması oluşturmak için yöntemlerden birini seçin. Yapılandırma başına yalnızca bir yöntem kullanın.
| Yöntem | En uygun olduğu durum |
|---|---|
| CRD - AliyunPipelineConfig (önerilen) | Karmaşık toplama ve işleme; ACK kümesindeki Logtail yapılandırması ile Logtail konteyneri arasında sürüm tutarlılığı. logtail-ds V1.8.10'dan sonraki bir sürümü gerektirir. |
| SLS konsolu | GUI üzerinden basit ayarlar; bazı gelişmiş özellikler ve özel ayarlar kullanılamaz. |
| Ortam değişkenleri | Yalnızca basit ayarlar; tek satırlık metin günlükleri; karmaşık işleme yok. Birden çok uygulamadan aynı veya farklı Logstore'lara toplamayı destekler. |
| CRD - AliyunLogConfig | Eski CRD'yi kullanan eski senaryolar. Daha iyi genişletilebilirlik ve kararlılık için AliyunPipelineConfig'e geçiş yapın. |
CRD - AliyunPipelineConfig (önerilen)
Yeni yapılandırmalar için önerilir. AliyunLogConfig'e göre daha iyi genişletilebilirlik ve kararlılık sunar; karmaşık toplama ve işleme işlem hatlarını destekler. Logtail V0.5.1+ gerektirir.
AliyunPipelineConfig CRD'sinden bir Özel Kaynak (CR) oluşturun. Yapılandırma otomatik olarak uygulanır. Değiştirmek için CR'yi güncelleyin.
Temel kısıtlamalar:
configNamedeğeri SLS projesi içinde benzersiz olmalıdır.Her Logtail yapılandırması için bir CR oluşturun. Birden fazla CR aynı yapılandırmaya başvurursa yalnızca ilk CR geçerli olur.
Adımlar:
Get the kubeconfig file and connect to your cluster using kubectl.
-
Bir YAML dosyası oluşturun:
vim cube.yaml Yapılandırmayı YAML dosyasına ekleyin. Aşağıdaki örneklere bakın.
-
Yapılandırmayı uygulayın:
kubectl apply -f cube.yamlLogtail, belirtilen konteynerlerden günlük toplamaya ve bunları SLS'e göndermeye başlar.
Toplama başladıktan sonra sorgulama ve analizi etkinleştirmek için Logstore'da create indexes oluşturun.
Belirli konteynerlerden tek satırlık metin günlükleri toplama
Bu örnek, adı app içeren konteynerlerden tek satırlık metin günlüklerini toplamak için example-k8s-file adlı bir Logtail yapılandırması oluşturur. Günlük dosyası, /data/logs/app_1 yolundaki test.LOG dosyasıdır. Günlükler, k8s-log-test projesindeki k8s-file Logstore'unda depolanır.
apiVersion: telemetry.alibabacloud.com/v1alpha1
# Create a CR from the ClusterAliyunPipelineConfig CRD.
kind: ClusterAliyunPipelineConfig
metadata:
  # The name must be unique in the Kubernetes cluster. It is also used as the Logtail configuration name.
  name: example-k8s-file
spec:
  # Specify the project to collect logs into.
  project:
    name: k8s-log-test
  # Create a Logstore to store logs.
  logstores:
    - name: k8s-file
  config:
    inputs:
      # Use input_file to collect text logs from containers.
      - Type: input_file
        # Log file path inside the containers.
        FilePaths:
          - /data/logs/app_1/**/test.LOG
        # Enable container discovery.
        EnableContainerDiscovery: true
        # Filter containers. Multiple conditions use logical AND.
        ContainerFilters:
          # Match containers in the default namespace.
          K8sNamespaceRegex: default
          # Match containers whose name contains "app".
          K8sContainerRegex: ^(.*app.*)$
    flushers:
      # Use flusher_sls to send logs to a Logstore.
      - Type: flusher_sls
        Logstore: k8s-file
        # For valid endpoint and region values, see https://www.alibabacloud.com/help/en/sls/developer-reference/service-entrance
        Endpoint: cn-hangzhou.log.aliyuncs.com
        Region: cn-hangzhou
        TelemetryType: logs
Ayrıntılar için bkz. (Recommended) Use AliyunPipelineConfig to manage a Logtail configuration ve CreateLogtailPipelineConfig.
Tüm konteynerlerden çok satırlı metin günlükleri toplama
Bu örnek, bir kümedeki tüm konteynerlerden çok satırlı metin günlüklerini toplamak için example-k8s-file adlı bir Logtail yapılandırması oluşturur. Günlük dosyası, /data/logs/app_1 yolundaki test.LOG dosyasıdır. Günlükler düzenli ifadeyle ayrıştırılır ve k8s-log-test projesindeki k8s-file Logstore'unda depolanır.
input_file eklentisi günlükleri {"content": "2024-06-19 16:35:00 INFO test log\nline-1\nline-2\nend"} biçiminde okur ve processor_parse_regex_native eklentisi bunları {"time": "2024-06-19 16:35:00", "level": "INFO", "msg": "test log\nline-1\nline-2\nend"} şeklinde ayrıştırır.
apiVersion: telemetry.alibabacloud.com/v1alpha1
# Create a CR from the ClusterAliyunPipelineConfig CRD.
kind: ClusterAliyunPipelineConfig
metadata:
  name: example-k8s-file
spec:
  project:
    name: k8s-log-test
  logstores:
    - name: k8s-file
  config:
    # Optional: add a sample log for reference.
    sample: |
      2024-06-19 16:35:00 INFO test log
      line-1
      line-2
      end
    inputs:
      - Type: input_file
        FilePaths:
          - /data/logs/app_1/**/test.LOG
        EnableContainerDiscovery: true
        # Enable multi-line log collection.
        Multiline:
          # Use a custom regex to identify the first line of each log entry.
          Mode: custom
          StartPattern: \d+-\d+-\d+.*
    processors:
      # Parse logs using a regular expression. Capturing groups define extracted fields.
      - Type: processor_parse_regex_native
        SourceKey: content
        Regex: (\d+-\d+-\d+\s*\d+:\d+:\d+)\s*(\S+)\s*(.*)
        Keys: ["time", "level", "msg"]
    flushers:
      - Type: flusher_sls
        Logstore: k8s-file
        Endpoint: cn-hangzhou.log.aliyuncs.com
        Region: cn-hangzhou
        TelemetryType: logs
CRD - AliyunLogConfig
AliyunLogConfig CRD'sinden bir CR oluşturun. Yapılandırma otomatik olarak uygulanır. Değiştirmek için CR'yi güncelleyin.
Birden fazla CR aynı Logtail yapılandırmasına başvurursa bir CR'yi değiştirmek veya silmek diğerlerini etkiler ve SLS ile durum tutarsızlığına neden olur.
Adımlar:
Get the kubeconfig file and connect to your cluster using kubectl.
-
Bir YAML dosyası oluşturun:
vim cube.yaml Yapılandırmayı ekleyin. Aşağıdaki örneğe bakın.
configNamedeğeri SLS projesinde benzersiz olmalıdır.-
Yapılandırmayı uygulayın:
kubectl apply -f cube.yaml
Toplama başladıktan sonra sorgulama ve analizi etkinleştirmek için create indexes oluşturun.
Belirli konteynerlerden tek satırlık metin günlükleri toplama
Bu örnek, adı app ile başlayan podlardan tek satırlık metin günlüklerini toplamak için example-k8s-file adlı bir yapılandırma oluşturur. Günlük dosyası, /data/logs/app_1 yolundaki test.LOG dosyasıdır. Günlükler, k8s-log-test projesindeki k8s-file Logstore'unda depolanır.
apiVersion: log.alibabacloud.com/v1alpha1
kind: AliyunLogConfig
metadata:
  name: example-k8s-file
  namespace: kube-system
spec:
  # If left blank, the project named k8s-log-<your_cluster_id> is used.
  project: k8s-log-test
  # If the specified Logstore does not exist, SLS creates it automatically.
  logstore: k8s-file
  logtailConfig:
    # Set to "file" for text logs.
    inputType: file
    configName: example-k8s-file
    inputDetail:
      # Simple mode for text logs.
      logType: common_reg_log
      logPath: /data/logs/app_1
      # Supports wildcard characters (* and ?). Example: log_*.log
      filePattern: test.LOG
      # Required for container log collection.
      dockerFile: true
      advanced:
        k8s:
          K8sPodRegex: '^(app.*)$'
Ayrıntılar için bkz. Use AliyunLogConfig to manage a Logtail configuration ve CreateConfig.
SLS konsolu
Simple Log Service console üzerinde oturum açın.
-
Quick Data Import bölümünde Import Data öğesini tıklayın. Import Data iletişim kutusunda Kubernetes - File kartını tıklayın.
Projeyi ve Logstore'u seçin, ardından Next öğesini tıklayın. Logtail kurulumu sırasında oluşturulan projeyi kullanın.
-
Machine Group Configurations adımında aşağıdakileri yapılandırın:
-
Kurulumunuza göre bir makine grubu seçeneği belirleyin:
Kubernetes Clusters > ACK Daemonset
Kubernetes Clusters > Self-managed Cluster in DaemonSet Mode
ÖnemliSonraki ayarlar, seçtiğiniz seçeneğe göre değişir.
-
Makine gruplarının Applied Server Groups alanında göründüğünü onaylayın, ardından Next öğesini tıklayın. SLS, Logtail kurulumu sırasında
k8s-group-${your_k8s_cluster_id}adlı bir makine grubunu otomatik olarak oluşturur.ÖnemliYeni bir makine grubu oluşturmak için Create Machine Group öğesini tıklayın ve parametreleri yapılandırın. Ayrıntılar için bkz. Collect container logs from ACK clusters.
Bir makine grubunun heartbeat durumu FAIL ise Automatic Retry öğesini tıklayın. Sorun devam ederse bkz. How do I troubleshoot an error related to a Logtail machine group?
-
-
Bir Logtail yapılandırması oluşturun ve Next öğesini tıklayın. Oluşturmadan sonra günlük toplama başlar. Container filtering options Logtail 1.0.34 ve üzeri için kullanılabilir. Daha eski sürümler: yalnızca ortam değişkenleri ve konteyner etiketleri.
K8s Pod Name Regular Matching: Düzenli ifade kullanarak pod adına göre konteynerleri eşleştirin. Örnek:
^(nginx-log-demo.*)$ifadesi, adınginx-log-demoile başlayan tüm podlardaki konteynerleri eşleştirir.K8s Namespace Regular Matching: Konteynerleri ad alanına göre eşleştirin. Örnek:
^(default|nginx)$ifadesi,nginxvedefaultad alanlarındaki konteynerleri eşleştirir.K8s Container Name Regular Matching: Konteynerleri konteyner adına (
spec.containersiçinde tanımlandığı gibi) göre eşleştirin. Örnek:^(container-test)$ifadesi, adıcontainer-testolan konteynerleri eşleştirir.Container Label Whitelist / Blacklist: Konteynerleri konteyner etiketlerine (anahtar-değer çiftleri) göre filtreleyin. Kubernetes ad alanları ve konteyner adları,
io.kubernetes.pod.namespaceveio.kubernetes.container.nameetiketlerine eşlenir. Anahtar-değer çiftleri OR mantığıyla değerlendirilir. Varsayılan olarak dize eşleşmesi kullanılır; regex eşleşmesi için başına^ve sonuna$ekleyin.Environment Variable Whitelist / Blacklist: Konteynerleri ortam değişkeni anahtar-değer çiftlerine göre filtreleyin. OR mantığı uygulanır. Örnek: Environment Variable Name değerini
NGINX_SERVICE_PORTve Environment Variable Value değerini^(80|6379)$olarak ayarlayarak 80 veya 6379 numaralı bağlantı noktasındaki konteynerleri eşleştirin.Kubernetes Pod Label Whitelist / Blacklist: Konteynerleri Kubernetes pod etiketlerine (konteyner etiketlerinden farklıdır) göre filtreleyin. OR mantığı uygulanır. Örnek: Label Name değerini
environmentve Label Value değerini^(dev|pre)$olarak ayarlayarakenvironment:devveyaenvironment:prepod etiketlerine sahip konteynerleri eşleştirin.
NotBir Logtail yapılandırmasının etkili olması en fazla 3 dakika sürebilir.
ÖnemliKonteyner etiketleri (
docker inspectile alınır) Kubernetes etiketlerinden farklıdır. Ayrıntılar için bkz. Obtain labels ve Obtain environment variables.Global configurations
Parametre Açıklama Configuration name Proje içinde benzersiz ad. Daha sonra değiştirilemez. Log topic type Günlük konu kaynağı. Machine Group Topic: makine grubuna göre. File Path Extraction: dosya yolunda regex. Custom: kullanıcı tanımlı. Ayrıntılar için bkz. Log topics. Advanced parameters İsteğe bağlı. Ayrıntılar için bkz. CreateLogtailPipelineConfig. Input configurations
Parametre Açıklama Logtail deployment mode Bu kullanım durumu için Daemonset seçeneğini belirleyin. File path type Çoğu durumda Path in Container seçeneğini belirleyin. Yalnızca hostPath monte edilmiş birimler için Host Path seçeneğini belirleyin. File path Günlük dosyası yolunu belirtin. Linux yolları /ile başlar (örnek: /apsara/nuwa//app.Log). Windows yolları bir sürücü harfiyle başlar (örnek:C:\Program Files\Intel\\*.Log). Yalnızca joker karakter olarak*ve?kullanın. Örnekler:/apsara/nuwa/**/*.logifadesi,/apsara/nuwaaltındaki tüm.logdosyalarını yinelemeli olarak toplar./var/logs/app_*/**/*.logifadesi,/var/logsaltındaapp_*ile eşleşen alt dizinlerdeki.logdosyalarını toplar./var/log/nginx/**/access*ifadesi,/var/log/nginxaltında yinelemeli olarakaccessile başlayan dosyaları toplar.Maximum directory monitoring depth **joker karakteri için maksimum alt dizin derinliği.0yalnızca belirtilen dizini izler. Düşük tutun; daha büyük değerler kaynak tüketimini artırır ve gecikmeye neden olabilir.Enable container metadata preview Yapılandırma oluşturulduktan sonra eşleşen konteyner meta verilerini gösterir. Container filtering Günlük toplama için konteynerleri filtreleyin. 1.0.34'ten önceki Logtail: yalnızca ortam değişkenleri ve konteyner etiketleri. Logtail 1.0.34 ve üzeri: Kubernetes düzeyinde filtreleme (K8s Pod Name, Namespace, Container Name, Pod Label). Log tag enrichment Ortam değişkenlerinden ve pod etiketlerinden günlük etiketleri ekleyin. File encoding Günlük dosyalarının kodlama biçimi. First collection size İlk toplama için veri boyutu. Varsayılan: 1.024 KB. Aralık: 0–10.485.760 KB. 1.024 KB'den küçük dosyalar baştan okunur; daha büyük dosyalar son 1.024 KB'den okunur. Collection blacklist Tam yol veya joker karakterlerle ( *ve?) dizinleri veya dosyaları hariç tutun. Maksimum 10 giriş. Yollar/ile bitemez. Türler: File Path, File ve Directory.Allow file to be collected multiple times Varsayılan olarak dosya başına bir Logtail yapılandırması. Dosya başına birden fazla yapılandırmaya izin vermek için etkinleştirin. Advanced parameters İsteğe bağlı. Ayrıntılar için bkz. Create a Logtail pipeline configuration. Processor configurations
Parametre Açıklama Log sample İşleme yapılandırması için örnek günlükler. Maksimum: 1.500 karakter. Multi-line mode Çok satırlı günlük algılama. Custom: günlük sınırları için Regex to Match First Line kullanın. Multi-line JSON: her JSON nesnesi birden çok satıra yayılır. Processing Method If Splitting Fails: Discard (eşleşmeyen günlükleri at) veya Retain Single Line (giriş başına bir satır). Processing method Veri işleme için processors ekleyin. Logtail V2.0: yerel ve genişletilmiş işlemcileri serbestçe birleştirin (genişletilmiş olanlar yerel olanlardan sonra gelmelidir). Daha eski sürümler: karıştırmaya izin verilmez. -
Create indexes ve preview data seçeneklerini belirleyin, ardından Next öğesini tıklayın. Tam metin indeksleme varsayılan olarak etkindir. Alan indekslerini otomatik olarak oluşturmak için Automatic Index Generation öğesini tıklayın. Ayrıntılar için bkz. Create indexes.
ÖnemliTüm alanları sorgulamak için tam metin indekslerini kullanın. Belirli alanları sorgulamak ve indeks trafiğini azaltmak için alan indekslerini kullanın. Günlük analizi için alan indeksleri gerekir (sorgular SELECT deyimi içermelidir).
Query Log öğesini tıklayın. İndekslerin etkili olması için yaklaşık 1 dakika bekleyin, ardından günlükleri Raw Logs sekmesinde görüntüleyin. Ayrıntılar için bkz. Guide to log query and analysis.
Ortam değişkenleri
Knative Service YAML'nizde ortam değişkenlerini kullanarak günlük toplamayı yapılandırın. Adlar aliyun_logs_ önekini kullanmalıdır. {key} kısmı yalnızca küçük harfler, rakamlar ve tirelerden (-) oluşabilir.
Ortam değişkeni tabanlı yapılandırma edge computing senaryolarında desteklenmez.
Bir Knative Service oluştururken SLS'i etkinleştirme
ACK console üzerinde oturum açın. Sol gezinme bölmesinde Clusters öğesini tıklayın.
Clusters sayfasında hedef kümeyi tıklayın. Sol gezinme bölmesinde Applications > Knative seçeneğini belirleyin.
Services sekmesini tıklayın, bir ad alanı seçin ve Create from Template öğesini tıklayın. Sample Template bölümünde Custom seçeneğini belirleyin ve aşağıdaki YAML'yi kullanın:
apiVersion: serving.knative.dev/v1
kind: Service
metadata:
  name: helloworld-go-log
spec:
  template:
    spec:
      containers:
      - name: my-demo-app
        image: 'registry.cn-hangzhou.aliyuncs.com/log-service/docker-log-test:latest'
        env:
        # Collect stdout to Logstore "log-stdout".
        - name: aliyun_logs_log-stdout
          value: stdout
        # Collect /var/demo/*.log files to Logstore "log-varlog".
        - name: aliyun_logs_log-varlog
          value: /var/demo/*.log
        # Add a custom tag to all logs collected by this container.
        - name: aliyun_logs_mytag1_tags
          value: tag1=v1
        volumeMounts:
        - name: volumn-sls-mydemo
          mountPath: /var/demo
        # Optional: add a sleep command if the pod restarts repeatedly.
        command: ["sh", "-c"]
        args: ["sleep 3600"]
      volumes:
      - name: volumn-sls-mydemo
        emptyDir: {}
Ortam değişkenlerinin çalışma şekli:
-
aliyun_logs_{key}:{key}Logstore adı ve yapılandırma adı olur. Konteyner stdout'unu toplamak içinvaluedeğerinistdoutolarak ayarlayın veya günlük dosyalarını toplamak için bir dosya yolu belirtin.aliyun_logs_log-stdout: stdoutifadesilog-stdoutLogstore'unu oluşturur ve konteynerden stdout toplar.aliyun_logs_log-varlog: /var/demo/*.logifadesilog-varlogLogstore'unu oluşturur ve eşleşen dosyaları toplar.
aliyun_logs_{key}_tags: Konteynerden toplanan tüm günlüklere bir etiket ekler. Biçim:{tag-key}={tag-value}.{key}etiket adıdır (alt çizgi olmadan).volumeMounts: stdout dışındaki günlük dosyalarını toplarken gereklidir.mountPathdeğeri, günlük yolu değişkenindeki dizinle eşleşmelidir.
Yapılandırmayı göndermek için Create öğesini tıklayın.
(İsteğe bağlı) Gelişmiş ortam değişkeni ayarları
| Değişken | Gerekli | Açıklama | Örnek | Notlar |
|---|---|---|---|---|
aliyun_logs_{key} |
Evet | Günlük kaynağını belirtir. stdout veya bir günlük dosyası yolu olarak ayarlayın. aliyun_logs_{key}_logstore ayarlanmamışsa {key} Logstore'unu oluşturur. |
value: stdout veya value: /var/log/nginx/access.log |
Günlükler varsayılan olarak basit modda toplanır. Ayrıştırma için SLS konsolunu veya CRD'leri kullanın. |
aliyun_logs_{key}_tags |
Hayır | Günlüklere etiket ekler. Biçim: {tag-key}={tag-value}. |
value: app=catalina |
— |
aliyun_logs_{key}_project |
Hayır | SLS projesini belirtir. Varsayılan olarak Logtail kurulumu sırasında oluşturulan projeyi kullanır. | value: my-k8s-project |
Proje, Logtail ile aynı bölgede olmalıdır. |
aliyun_logs_{key}_logstore |
Hayır | Logstore adını belirtir. Varsayılan olarak {key} değerini kullanır. |
value: my-logstore |
— |
aliyun_logs_{key}_shard |
Hayır | Logstore için parça sayısı. Geçerli değerler: 1–10. Varsayılan: 2. | value: '4' |
Logstore zaten varsa etkisi olmaz. |
aliyun_logs_{key}_ttl |
Hayır | Günlük saklama süresi (gün cinsinden). Geçerli değerler: 1–3650. Kalıcı depolama için 3650 olarak ayarlayın. Varsayılan: 90 gün. | value: '3650' |
Logstore zaten varsa etkisi olmaz. |
aliyun_logs_{key}_machinegroup |
Hayır | Uygulamanın dağıtıldığı makine grubu. Varsayılan olarak Logtail makine grubunu kullanır. | value: my-machine-group |
Ayrıntılar için bkz. Collect container logs from an ACK cluster. |
aliyun_logs_{key}_logstoremode |
Hayır | Logstore türü. Varsayılan: standard. standard: gerçek zamanlı izleme ve SQL analizi. query: ~%50 indeks maliyetiyle yüksek performanslı sorgular, SQL analizi yok. Büyük veri hacimleri veya uzun saklama süreleri için query kullanın. |
value: standard veya value: query |
logtail-ds görüntüsü v1.3.1 veya sonraki bir sürümü gerektirir. Logstore zaten varsa etkisi olmaz. |
3. Adım: Günlükleri sorgulama ve analiz etme
Simple Log Service console üzerinde oturum açın.
-
Projects bölümünde ayrıntılar sayfasını açmak için projeyi tıklayın.

-
Sol gezinme bölmesinde Logstore'un yanındaki
 simgesini tıklayın. Açılan listede Search & Analysis seçeneğini belirleyin.

İndekslerin etkili olması için yaklaşık 1 dakika bekleyin, ardından günlükleri Raw Logs sekmesinde görüntüleyin. Ayrıntılar için bkz. Guide to log query and analysis.
Konteyner metin günlüklerinde varsayılan alanlar
Her konteyner metin günlüğü varsayılan olarak aşağıdaki alanları içerir:
| Alan | Açıklama |
|---|---|
__tag__:__hostname__ |
Konteyner ana bilgisayarının adı |
__tag__:__path__ |
Konteynerdeki günlük dosyası yolu |
__tag__:_container_ip_ |
Konteynerin IP adresi |
__tag__:_image_name_ |
Konteyner tarafından kullanılan görüntünün adı |
__tag__:_pod_name_ |
Pod'un adı |
__tag__:_namespace_ |
Pod'un ad alanı |
__tag__:_pod_uid_ |
Pod'un UID'si |
Sonraki adımlar
Günlük toplama hatalarını giderme: How do I view Logtail collection errors? ve What do I do if errors occur when I collect logs from containers?
Logtail DaemonSet'i dağıtarak collect container logs from ACK clusters.