本文匯總了VPN網關產品常見問題。
常見問題快捷連結
產品諮詢
IPsec-VPN功能
SSL-VPN功能
什麼是非跨境串連和跨境串連?
阿里雲VPN網關在中國相關政策法規內提供服務,僅支援建立非跨境串連,不支援建立跨境串連。如果您需要通過VPN串連訪問跨境資源,請參見如何通過VPN串連訪問跨境資源?。
非跨境串連
在您建立IPsec-VPN的過程中,如果本機資料中心、對端資源所屬的地區符合以下任意一種情況即為非跨境串連。
本機資料中心位於中國內地地區,對端資源位於阿里雲中國內地地區。
本機資料中心位於非中國內地地區,對端資源位於阿里雲非中國內地地區。
在您建立SSL-VPN的過程中,如果用戶端和對端資源所屬的地區符合以下任意一種情況即為非跨境串連。
用戶端位於中國內地地區,對端資源位於阿里雲中國內地地區。
用戶端位於非中國內地地區,對端資源位於阿里雲非中國內地地區。
樣本1 | 樣本2 |
跨境串連
在您建立IPsec-VPN的過程中,如果本機資料中心、對端資源所屬的地區符合以下任意一種情況即為跨境串連。
本機資料中心位於中國內地地區,對端資源位於阿里雲非中國內地地區。
本機資料中心位於非中國內地地區,對端資源位於阿里雲中國內地地區。
在您建立SSL-VPN的過程中,如果用戶端和對端資源所屬的地區符合以下任意一種情況即為跨境串連。
用戶端位於中國內地地區,對端資源位於阿里雲非中國內地地區。
用戶端位於非中國內地地區,對端資源位於阿里雲中國內地地區。
樣本1 | 樣本2 |
中國內地地區和非中國內地地區
地區分類 | 包含的地區 |
中國內地 | 華北1(青島)、華北2(北京)、華北3(張家口)、華北5(呼和浩特)、華北6(烏蘭察布)、華南1(深圳)、華南2(河源)、華南3(廣州)、華東1(杭州)、華東2(上海)、華東5(南京-本地地區)、西南1(成都) |
非中國內地 | 中國香港、新加坡、馬來西亞(吉隆坡)、日本(東京)、印尼(雅加達)、菲律賓(馬尼拉)、韓國(首爾)、泰國(曼穀)、德國(法蘭克福)、英國(倫敦)、阿聯酋(杜拜)、美國(矽谷)、美國(維吉尼亞)、沙特(利雅得)- 夥伴營運)、墨西哥 |
如何通過VPN串連訪問跨境資源?
如果您希望通過VPN串連訪問跨境資源,您可以搭配使用轉寄路由器產品,轉寄路由器提供低延遲、高速率的網路傳輸能力,支援在跨地區(包含跨境)的資源之間建立私網(內網)通訊通道,協助您實現不同地區的資源任意互連。
組網拓撲樣本:
IPsec-VPN | SSL-VPN |
是否可以通過VPN網關訪問互連網?
不可以。
VPN網關僅提供私網接入VPC的功能,不提供訪問互連網的功能。
本地網站通過IPsec-VPN接入VPC的前提條件是什嗎?
本地網站的網關裝置必須支援IKEv1和IKEv2協議。
IPsec-VPN支援IKEv1和IKEv2協議,支援這兩種協議的裝置均可以和阿里雲VPN網關互連。如何選擇IKE版本,請參見配置IPsec-VPN串連時,如何選擇IKE版本?。
本地網站的網關裝置必須配置靜態公網IP地址(固定公網IP地址)。
IPsec-VPN不支援使用動態公網IP地址建立串連。辦公網路、家庭寬頻等由電訊廠商動態分配公網IP地址的情境,公網IP地址會發生變化,無法與阿里雲VPN網關穩定建立IPsec-VPN隧道。對端(本地網關裝置)必須具備固定公網IP地址,才能保證隧道穩定建立。
本地網站和VPC之間需要互連的網段沒有重疊。
關於本地網站如何通過IPsec-VPN串連至VPC,請參見傳統型VPN網關入門。
哪些本地網關裝置可以與阿里雲VPN網關建立串連?
阿里雲VPN網關支援標準的IKEv1和IKEv2協議。因此,只要支援這兩種協議的裝置都可以和阿里雲VPN網關互連。例如華三、山石、深信服、Cisco ASA、Juniper、SonicWall、Nokia、IBM和Ixia等。具體操作,請參見本地網關裝置配置樣本。
跨地區VPC是否可以通過VPN網關互連?
可以。
具體操作,請參見建立VPC到VPC的IPsec-VPN串連(雙隧道模式)。
如果您在跨地區的VPC之間建立IPsec-VPN串連,IPsec-VPN串連的網路品質會受公網品質的影響,推薦您使用雲企業網在跨地區VPC之間建立串連。具體操作,請參見跨帳號VPC互連。
VPC之間的互連流量是否經過互連網?
在使用VPN網關實現VPC與VPC互連的情境下:
如果兩個VPC位於相同的地區,則流量僅經過阿里雲網路,不會經過互連網。
如果兩個VPC位於不同的地區,則流量會經過互連網。
在已經購買了VPN網關的情況下,還需要購買彈性公網頻寬嗎?
不需要。IPsec-VPN建立的是內網加密隧道,流量通過私網傳輸,因此VPC內的ECS執行個體無需購買Elastic IP Address(EIP)或公網頻寬,即可通過VPN與本機資料中心互連。
VPN 閘道建立後是否支援更換 VPC?
不支援。VPN 閘道建立後無法更換所屬的 VPC,如需將 VPN 閘道關聯到其他 VPC,需要重新建立 VPN 閘道並選擇目標 VPC。
如果 VPN 閘道與 ECS 執行個體不在同一 VPC,且不希望重新建立 VPN 閘道,可以通過VPC 對等串連打通兩個 VPC 的私網,實現跨 VPC 資源互連。
VPN 閘道是否支援跨帳號遷移或更換 VPC?
不支援。VPN 閘道建立後不支援跨帳號遷移,也不支援更換關聯的 VPC。各情境的限制和處理方式如下:
跨帳號遷移:VPN 閘道不支援隨即轉移到其他帳號(包含同地區跨帳號情境)。如需在其他帳號下使用 VPN 閘道,需在目標帳號下重新建立 VPN 閘道執行個體。
更換 VPC:已建立的 VPN 閘道不支援更換關聯的 VPC。如需將 VPN 閘道關聯到其他 VPC,需刪除現有 VPN 配置並退訂執行個體後,重新購買新的 VPN 閘道。
刪除彈性網卡時提示"被依賴的雲端服務管理 created by VPN":VPN 閘道綁定的彈性網卡不支援直接刪除。需先釋放 VPN 閘道執行個體,綁定的彈性網卡將隨之自動釋放。釋放方式如下:
傳統型 VPN 閘道:若執行個體未到期,在控制台找到目標 VPN 閘道,在操作列選擇申請退訂;若執行個體已到期,系統將自動釋放。
增強型 VPN 閘道:在目標網關的操作列,單擊刪除。
兩個VPC跨阿里雲帳號互連,可以使用VPN網關實現嗎?
可以。跨阿里雲帳號的兩個VPC互連有以下兩種實現方式:
如何選擇VPN網關綁定的VPC?
VPN網關建立後不支援更換綁定的VPC,請在建立前根據云上資源的部署情況進行選擇:
雲上尚未部署任何資源:請先建立VPC,然後在建立VPN網關時綁定該VPC。
雲上資源(如ECS、RDS)位於單個VPC:請將VPN網關綁定至資源所在的VPC。
雲上資源分布在多個VPC:建議使用綁定轉寄路由器的VPN網關,通過IPsec-VPN串連實現與多個VPC的互連。具體操作,請參見綁定轉寄路由器入門。
建立VPN網關後ECS執行個體的公網IP是否會發生變化?
不會。建立VPN網關不會影響VPC內已有ECS執行個體的公網IP地址,ECS執行個體的公網IP地址保持不變。
是否支援WireGuard協議實現雲上訪問本機資料庫?
當前阿里雲IPsec-VPN串連僅支援標準IPsec協議(包括IKEv1和IKEv2版本),不支援WireGuard協議。
如需實現雲端後端應用訪問本機資料庫,建議使用IPsec-VPN建立加密隧道,將本機伺服器與雲上VPC組成虛擬區域網路以實現安全互訪:
在阿里雲控制台建立VPN網關並配置IPsec串連,指定本端網段(VPC所在網段)和對端網段(本機資料庫伺服器所在網段)。
在本地網關裝置側完成對應的IPsec-VPN配置,確保雙方IKE/IPsec參數一致。
配置正確的路由規則,確保雲上VPC網段與本機伺服器網段之間流量正確轉寄。
完成上述配置並確認IPsec串連狀態為"第二階段協商成功"後,即可實現雲端服務與本機資料庫的安全互訪。
IPsec服務端和SSL服務端的區別是什嗎?
對比項 | IPsec服務端 | SSL服務端 |
使用情境 | 提供端到網站的串連。 | 提供端到網站的串連。 |
用戶端模式 | 僅支援iOS系統的手機端建立和阿里雲的VPN串連。 | 支援Android系統的手機、電腦等終端建立和阿里雲的VPN串連。 |
用戶端串連模式 | iOS系統的手機端通過內建的VPN應用和阿里雲建立VPN串連。 | Android系統的手機、電腦等終端通過OpenVPN軟體和阿里雲建立VPN串連。 |
加密方式 | IPsec協議 | SSL認證 |
是否支援在一個IPsec串連中配置多個對端網段?
支援。
在為IPsec串連配置多個對端網段前,請先瞭解多網段配置建議。更多資訊,請參見多網段情境配置建議。
每個VPN網關可以建立多少個IPsec串連?
每個VPN網關預設支援建立10個IPsec串連,您可以在阿里雲控制台自助調整使用限制。具體操作,請參見管理IPsec-VPN配額。
多個IPsec串連綁定同一個VPN網關和使用者網關時,本地側如何配置?
阿里雲側:多個IPsec串連綁定相同的VPN網關和使用者網關時,各串連的IPsec協商參數(例如密碼編譯演算法、認證演算法、DH分組、預先共用金鑰等)必須保持一致。
本地側:無需為每個IPsec串連單獨建立物理串連或額外介面,只要本地網關裝置的IPsec配置與阿里雲側對應串連的協商參數匹配即可。
裝置能力核實:請自行核實本地網關裝置是否支援一對多(One-to-Many)的IPsec串連模式。如果不支援,則需要調整網路架構或更換本地網關裝置。
VPN網關中如何為網路ACL配置規則?
VPN網關類型 | 配置規則 |
IPsec-VPN | 在網路ACL的出方向和入方向分別配置規則允許以下網段及IP地址通過,以便VPN網關可以正常建立IPsec-VPN串連:
|
SSL-VPN | 在網路ACL的出方向和入方向分別配置規則允許以下網段及IP地址通過並放開SSL-VPN的連接埠,以便VPN網關可以正常建立SSL-VPN串連:
|
是否可以升級或降低VPN網關的配置?
可以。
如果您需要升級或降低VPN網關的頻寬規格,請參見升配。
如果您需要升級或降低VPN網關的SSL串連數規格,請參見修改SSL並發串連數。
如果您需要開啟VPN網關的IPsec-VPN功能或SSL-VPN功能,請參見開啟IPsec-VPN和開啟SSL-VPN功能。
VPN網關支援查看SSL-VPN串連下用戶端的串連資訊嗎?
支援。
具體操作,請參見查看SSL用戶端的串連資訊。
2022年12月10日之後建立的VPN網關執行個體預設支援查看SSL用戶端的串連資訊。
如果SSL服務端關聯的VPN網關執行個體是在2022年12月10日之前建立的,預設無法查看SSL用戶端的串連資訊,升級VPN網關執行個體後才支援查看。
SSL-VPN發布前購買的VPN網關執行個體是否可以使用SSL-VPN功能?
不可以。
如需使用,請將VPN網關升級至最新版。具體操作,請參見升級VPN網關。
配置IPsec-VPN串連時,如何選擇IKE版本?
在配置IPsec-VPN串連時,您需要根據IPsec串連對端網關裝置的支援情況,以及是否需要多網段互連來選擇IKE的版本。
多網段互連是指您在配置IPsec串連時,配置了多個本端網段或對端網段。
IPsec串連對端網關裝置IKE版本的支援情況 | 是否需要多網段互連 | 配置方案說明 |
僅支援IKEv1版本 | 是 |
|
否 | IPsec串連及對端網關裝置均使用IKEv1版本。 | |
僅支援IKEv2版本 | 是 |
|
否 | IPsec串連及對端網關裝置均使用IKEv2版本。 | |
同時支援IKEv1和IKEv2版本 | 是 |
|
否 | IPsec串連及對端網關裝置推薦使用IKEv2版本。 相對於IKEv1版本,IKEv2版本簡化了SA的協商過程並且對於多網段的情境提供了更好的支援,推薦使用IKEv2版本。 |
IPsec-VPN協商生效緩慢的原因及正常生效時間是多少?
正常生效時間:如果IPsec-VPN串連兩端(阿里雲側和本地網關裝置側)的配置均正確且互相匹配,IPsec-VPN協商基本為秒級生效。
生效緩慢的原因排查:如果出現協商生效緩慢,請核實期間是否調整過兩端的配置,例如修改了IKE/IPsec協商參數、路由配置或安全性群組規則等。配置變更會觸發重新協商,可能導致協商耗時增加。
如何重啟IPsec-VPN串連以觸發重新協商?
IPsec-VPN串連不支援直接重啟操作。
如果需要強制觸發隧道重新協商(例如修改配置後未自動生效),可以通過修改任意配置項(例如預先共用金鑰、SA生存周期等)並儲存,待配置生效後,再次將該配置項改回原值並儲存,以此觸發系統重新發起IKE/IPsec協商。
本機資料中心的IP地址經過NAT功能轉換後,如何與阿里雲VPN網關建立IPsec-VPN串連?
例如本機資料中心計劃使用42.XX.XX.1這個地址與阿里雲VPN網關建立IPsec-VPN串連,但是由於本機資料中心使用了SNAT功能,使用42.XX.XX.1地址發出的流量經過SNAT轉換後會變成由47.XX.XX.21地址發出的流量 ,那麼在阿里雲VPN網關管理主控台建立使用者網關執行個體時,使用者網關執行個體的IP地址需填寫為47.XX.XX.21,阿里雲VPN網關才能與本機資料中心建立IPsec-VPN串連。
推薦本機資料中心使用IPsec協議預設連接埠號碼(500以及4500)與VPN網關之間建立IPsec-VPN串連,不建議轉換連接埠號碼。
在阿里雲側如果公網VPN網關關聯的VPC執行個體同時配置了NAT Gateway功能,則公網VPN網關執行個體的IP地址保持不變,不會經過NAT Gateway轉換。
如何擴大IPsec-VPN串連的頻寬?
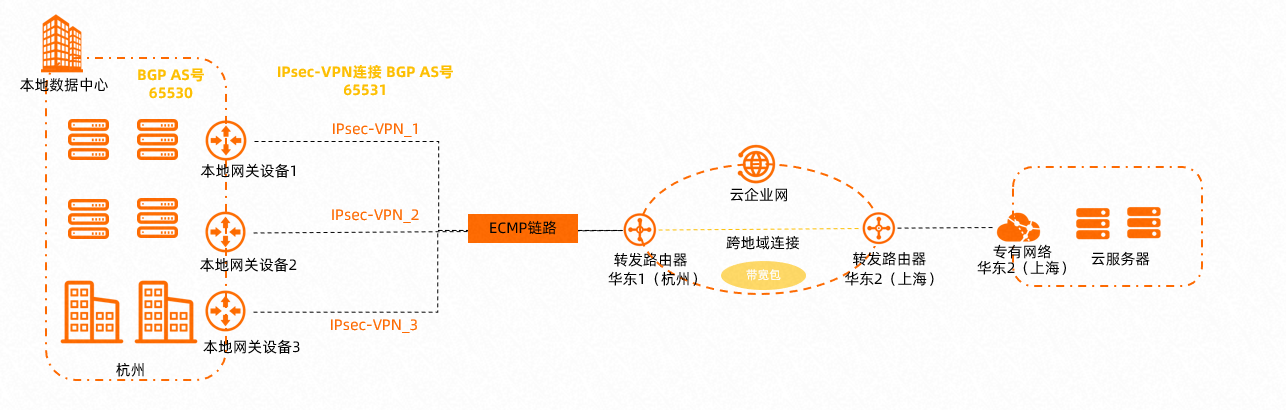
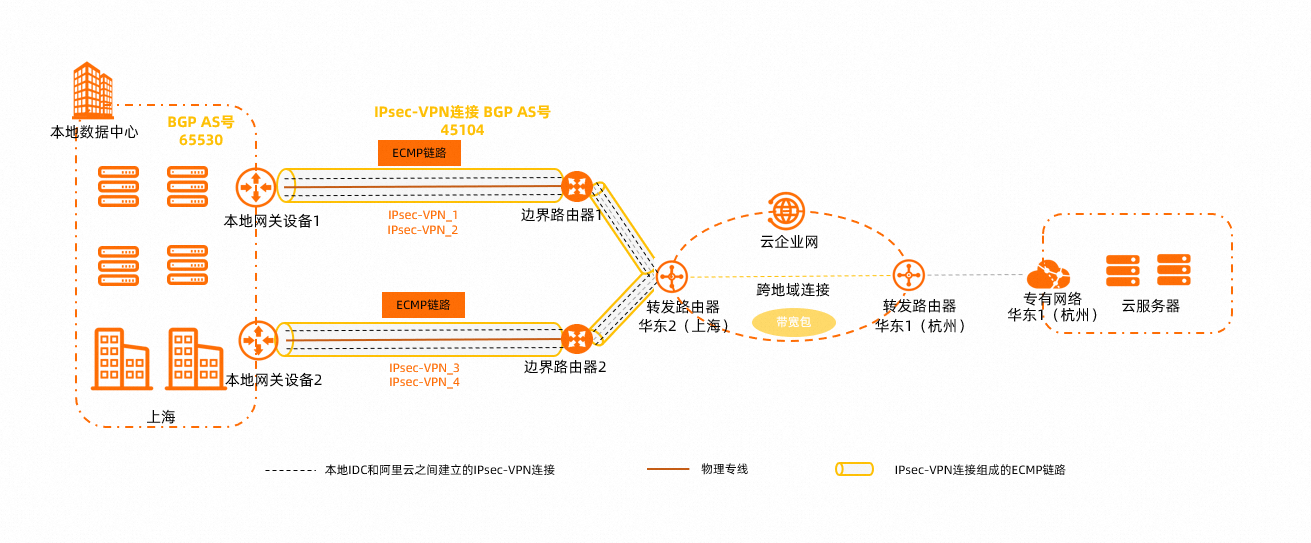
在IPsec串連綁定VPN網關執行個體的情境下,VPN網關執行個體最大的頻寬規格為1000 Mbps(部分地區的最大頻寬規格為500 Mbps)。如果您需要擴大IPsec-VPN串連的頻寬,推薦您使用IPsec串連綁定轉寄路由器執行個體的方式將本機資料中心接入阿里雲,通過轉寄路由器實現本機資料中心與VPC的網路互連。
在IPsec串連綁定轉寄路由器執行個體的情境下,單個IPsec-VPN串連最大的頻寬規格為1000 Mbps。如果您需要擴大IPsec-VPN串連的頻寬規格,您可以在轉寄路由器和本機資料中心之間建立多個IPsec-VPN串連,本機資料中心和阿里雲之間同時通過多個IPsec-VPN串連傳輸串流量,如下圖所示。具體操作,請參見建立多條公網IPsec-VPN串連實現流量的負載分擔和建立多條私人IPsec-VPN串連實現私網流量的負載分擔。
IPsec串連的網路類型為公網的情境:
IPsec串連的網路類型為私網的情境:
VPC執行個體其他可用性區域的ECS執行個體是否支援通過VPN網關執行個體轉寄流量?
支援。
建立VPN網關執行個體時,您需要指定交換器,系統將在指定交換器所屬的可用性區域下部署VPN網關。VPN網關執行個體建立完成後可以轉寄VPC執行個體所有可用性區域下ECS執行個體的流量。
您可能需要依據實際情境添加一些路由配置來實現VPN網關執行個體轉寄ECS執行個體的流量。例如一些可用性區域下的交換器關聯的是VPC執行個體的自訂路由表,則您需要在VPC執行個體的自訂路由表下添加一條指向VPN網關執行個體的自訂路由。
在VPN網關執行個體下添加路由時系統提示路由重複等報錯時怎麼辦?
在VPN網關執行個體下添加路由時系統報錯,通常是以下2個原因:
您添加的路由的目標網段與VPC執行個體下的路由的目標網段相同,請排查VPC執行個體路由表下的路由配置,解決路由衝突問題。
您添加的路由與VPN網關執行個體下的路由衝突,請排查VPN網關執行個體策略路由表、目的路由表下的路由配置,解決路由衝突問題。
如果您添加的是目的路由,且目的路由的目標網段和下一跳與VPN網關執行個體下已有的目的路由的目標網段和下一跳相同,則會產生路由衝突。
如果您添加的是策略路由,且策略路由的源網段、目標網段、下一跳與VPN網關執行個體下已有的策略路由的源網段、目標網段、下一跳相同,則會產生路由衝突。
為什麼VPN串連的頻寬達不到購買的頻寬規格?
購買VPN網關產品後,VPN網關產品將為您提供購買的頻寬規格能力。但VPN網關產品傳輸串流量的過程中以下因素可能會影響您的頻寬體驗:
使用者網關執行個體關聯裝置的功能、串連的容量、平均資料包大小、所用的協議(TCP與UDP)。
使用者網關執行個體關聯裝置與VPN網關之間的網路延遲。
說明如果您購買了公網網路類型的VPN網關執行個體或使用公網網路類型的IPsec串連時,公網頻寬能力、公網時延可能會影響您的頻寬體驗。
如果您需要測試VPN網關產品的頻寬,推薦您使用iPerf3工具進行測試。使用FTP、SCP、CP等命令傳輸檔案的速率由於受到磁碟讀寫速度的影響無法反映真實的頻寬速率。如何使用iPerf3工具,請參見使用iPerf3測試物理專線的頻寬。
如果您對傳輸品質有要求,建議您使用雲企業網產品。
為什麼IPsec-VPN的傳輸速度比公網慢/延遲比專線高?
效能損耗來源:IPsec-VPN在未經處理資料包的基礎上增加了加密解密處理開銷、頭部封裝及安全機制,導致RTT延遲增加、輸送量低於純公網訪問或物理專線。
專線對比:物理專線不經過公網電訊廠商骨幹網,且無加密開銷,因此可最佳化RTT、降低延遲。
VPC與公網地址互連的流量可以通過VPN網關加密嗎?
可以。
使用VPN網關加密訪問VPC內資源時,如果您的用戶端或者本機資料中心需要使用公網地址進行訪問,需滿足以下條件:
路由條目超限怎麼辦?
在您使用原則路由、目的路由或BGP動態路由時,如果因為路由條目超限導致無法新增路由條目或IPsec串連無法學習到BGP路由條目,您可以通過以下兩種方式解決問題:
提升路由條目配額。
支援提升策略路由條目、目的路由條目或BGP路由條目的配額。更多資訊,請參見IPsec-VPN配額。
配置彙總路由。
在不影響您業務的前提下,將已經配置的多條路由條目彙總為一條路由條目。
例如您已經配置了目標網段分別為10.10.1.0/24、10.10.2.0/24、10.10.3.0/24,下一跳指向相同IPsec串連(例如IPsec串連1)的三條目的路由,您可以新增一條目標網段為10.10.0.0/22,下一跳指向IPsec串連1的目的路由,然後再刪除上述三條目的路由,以節省目的路由條目配額。
VPN頻寬打滿或頻寬使用率高,如何尋找Top源IP和目的IP?
可開啟VPC流日誌,採集VPN的彈性網卡流量並對其進行分析。詳情請查看通過ENI流日誌查詢分析VPN網關執行個體傳輸的流量。
大檔案上傳,緩慢降速至0是什麼原因?
頻寬佔滿的影響:當VPN網關的頻寬被佔滿時,可能會導致該VPN網關下的其他IPsec串連或SSL串連出現降速、丟包現象。您可以通過監控VPN網關執行個體查看頻寬使用方式,確認頻寬是否已被佔滿。
驗證建議:建議在無大流量的時段重新測試上傳和下載速度,以確認VPN網關的實際頻寬能力。
VPN網關的公網地址屬於什麼類型?
VPN網關的公網地址類型為多線BGP。該類型通過接入多條電訊廠商線路並自動選擇最優路徑,為使用者提供快速穩定的訪問體驗。
單隧道模式和雙隧道模式的區別?
新購VPN網關執行個體的IPsec串連預設為雙隧道模式。存量VPN網關執行個體預設僅支援建立單隧道模式的IPsec-VPN串連,建議您儘快升級VPN網關為雙隧道模式,以獲得更高的串連可用性。升級為雙隧道計費方式不變且無新增費用。
差異點 | 單隧道模式 | 雙隧道模式 |
單個IPsec-VPN串連下的隧道數量 | 一條 | 兩條 |
關聯的交換器數量 | 建立VPN網關執行個體時僅需指定一個交換器。 | 建立VPN網關執行個體時需指定兩個分布在不同可用性區域的交換器。 |
高可用性 | 需通過在VPN網關執行個體下建立多條IPsec-VPN串連或者建立多個VPN網關執行個體實現高可用。 | 通過一個IPsec-VPN串連下的兩條隧道即可實現高可用。 |
配置路由權重值 | 支援 | 不支援 |
健全狀態檢查功能 | 支援 | 不支援 |
VPN網關的IP地址 | 建立VPN網關執行個體後,系統僅為VPN網關執行個體分配一個IP地址。 VPN網關使用該IP地址和對端建立IPsec-VPN串連或SSL-VPN串連。 | 建立VPN網關執行個體後,系統最多為VPN網關執行個體分配三個IP地址(指VPN網關執行個體同時開啟IPsec-VPN和SSL-VPN功能的情境),其中IPsec-VPN串連使用兩個IP地址,用於建立兩條加密隧道,SSL-VPN串連使用一個IP地址用於和用戶端建立串連。三個IP地址互不相同。 |
如何刪除IPsec-VPN的備隧道?
備隧道無法刪除。阿里雲IPsec-VPN預設採用雙隧道高可用架構,兩條隧道共同保障鏈路冗餘能力和可用性區域容災能力,系統不允許刪除備用隧道。
請確保兩條隧道均已完成配置並處於可用狀態。如果僅配置或使用其中一條隧道:
無法獲得鏈路冗餘能力,單條隧道故障將直接導致業務中斷。
無法獲得可用性區域容災能力。
該情境下VPN網關不承諾SLA。
建議參照本地網關裝置廠商的配置文檔,同步完成兩條隧道的配置,以保障VPN串連的高可用性。
購買了雙隧道VPN網關,但只想使用單條隧道,應如何配置?
此方式會喪失鏈路冗餘和可用性區域容災能力,僅建議在特殊測試或過渡情境下使用。
建立IPsec串連時,保證第1條隧道的參數配置正確。第2條隧道的使用者網關及其他參數可以任意指定。
本地IDC側僅配置與隧道1對應的IPsec串連,不配置隧道2的協商參數。
VPN網關的公網IP如何做存取控制?
VPN網關本身不支援在產品層面直接配置公網源IP白名單。針對IPsec-VPN和SSL-VPN兩種情境,存取控制機制如下:
IPsec-VPN:建立IPsec-VPN串連時,必須在阿里雲側配置使用者網關的公網IP地址。VPN網關僅接受來自該使用者網關IP地址的IKE/IPsec協商請求,其他來源的IP地址無法與VPN網關建立IPsec隧道,因此無需額外配置源IP存取控制。
SSL-VPN:SSL-VPN串連不限制用戶端的源IP地址,存取控制依賴用戶端認證驗證。如需加強存取控制,可配合使用IDaaS實現雙因子認證。
如果您需要對VPN網關所在子網的網路流量進行源IP過濾,可以使用VPC網路ACL功能。在VPC控制台建立網路ACL,設定入方向規則限制源IP,然後將網路ACL關聯到VPN網關所在的交換器。具體操作,請參見VPN網關中如何為網路ACL配置規則?。
安全性群組 ICMP 同優先順序規則衝突導致 VPN 不通
問題現象:SSL-VPN 串連後無法 ping 通 VPC 內資源。
問題原因:安全性群組中存在兩條優先順序均為 1 的入方向 ICMP 規則:
拒絕所有源(0.0.0.0/0)
允許 VPN 用戶端端網段(10.200.200.0/24)
當兩條規則優先順序一致時,拒絕規則優先生效,導致 ICMP 流量被阻斷。
解決方案:將拒絕規則的優先順序數值調大(如從 1 調整為 2),使允許規則(優先順序 1)優先匹配生效。
安全性群組規則優先順序數值越小,優先順序越高。將拒絕規則的優先順序數值調大後,允許規則會優先匹配。
VPN 閘道怎麼購買/計費?
需要確認您要購買的VPN網關類型:
IPsec-VPN 閘道(IDC連通VPC):
增強型IPsec-VPN網關:隨用隨付,當前僅收取公網流量費(由CDT計費),IPsec串連費暫不收取。
傳統型IPsec-VPN網關:按頻寬規格計費(5Mbps 起,支援 5/10/20/50/100/200/500/1000Mbps),包月/包年預付。
購買方式:建立IPsec-VPN網關。
SSL-VPN 閘道(用戶端連通VPC):按最大並發串連數計費(如 20/50/100/500/1000 人套餐),與認證數量無關——套餐數 = 最大並發,不是要建立那麼多認證。購買方式:建立SSL-VPN網關
綁定轉寄路由器TR的IPsec-VPN中斷連線後是否繼續計費?如何停止計費?
VPN網關是否支援節省計劃(Savings Plan)或資源套件抵扣?
不支援。目前VPN網關不支援節省計劃(Savings Plan)、資源套件等通用成本抵扣套餐,所有費用均按實際計費項目(訂用帳戶或隨用隨付)獨立結算。
其中,增強型IPsec-VPN網關當前不收取IPsec串連費。
IPsec-VPN / SSL-VPN 開通配置流程?
兩種類型流程不同:
IPsec-VPN(網站到網站):①建立 VPN 閘道 → ②建立使用者網關(填對端公網 IP)→ ③建立 IPsec 串連(配預先共用金鑰、本端/對端網段、IKE 版本、演算法)→ ④配置路由(VPC 路由表加指向 VPN 閘道的路由)→ ⑤本地裝置配對應參數。參考:增強型VPN網關入門。
SSL-VPN(用戶端接入):①建立 VPN 閘道(SSL 類型)→ ②建立 SSL 服務端(配本端網段、用戶端網段)→ ③建立用戶端認證 → ④下載用戶端配置 + 用戶端軟體 → ⑤串連。參考:PC/Android通過SSL-VPN串連VPC。
VPN 閘道怎麼查頻寬/流量監控?
兩個入口:
VPN 閘道控制台→ 選執行個體 → 查看監控圖表(含隧道流量、出入頻寬)。
CloudMonitor控制台→ 搜"VPN 閘道" → 選地區及執行個體。 參考: 監控VPN網關執行個體。