惡意行為防禦是一種針對網路安全威脅的防禦機制,旨在識別、阻止和應對各種惡意活動。本文主要介紹如何有效利用惡意行為防禦功能,以保護雲主機免受攻擊和威脅。
應用情境
惡意行為防禦功能支援系統防禦規則和自訂防禦規則。兩種防禦規則的應用情境如下:
自訂防禦規則生效的優先順序高於系統防禦規則。
|
規則類型 |
使用說明 |
|
系統防禦規則 |
主要包含网络防御和进程防御兩種類型的防禦規則。
|
|
自訂防禦規則 |
如果需要允許存取或重點攔截某些確定的行為,可以使用自定义防御规则功能,自訂適合自己業務情境的精細規則。更多情境化的配置樣本,請參見惡意行為防禦自訂規則最佳實務。 |
管理系統防禦規則
Security Center進階版支援進程防禦、企業版及旗艦版使用者可啟用全部系統防禦規則。
-
在左側導覽列,選擇。在控制台左上方,選擇需防護資產所在的地區:中國內地或非中國內地。
-
在恶意行为防御頁簽系统防御规则子頁簽下的規則列表中,尋找並管理目標系統防禦規則。
-
啟用或停用規則
如果在日常業務情境當中,發現某個系統防禦規則不適合業務情境,並且會影響資產的安全評分,可以停用該系統防禦規則。
重要停用某個系統防禦規則後,Security Center將不會檢測並上報該規則對應的安全風險,並且安全警示頁面的警示列表中也不會再顯示與該規則相關的警示事件。請謹慎操作。
-
選中(支援多選)目標規則
-
單擊規則列表下方的批量启用或批量停用。
-
-
管理主機
重要將資產從規則中移除後,該資產將不會再受到此系統防禦規則的防護。請謹慎操作。
如果需要將特定伺服器從惡意行為防禦的防護範圍中移除(例如伺服器專案被防勒索誘餌捕獲防護攔截),可進入主機規則管理 > 惡意行為防禦頁面,選擇對應的防禦規則(如防勒索規則),在防禦範圍中將該伺服器移除。
-
選中要管理的系統防禦規則,單擊操作列的管理資產。
-
在主机管理面板,添加或刪除該規則防禦的資產,然後單擊確定。
-
-
自訂防禦規則
如果Security Center安全警示功能對正常業務行為產生了誤警示,可以通過自訂防禦規則加白相應的行為(例如命令列、進程Hash等),避免產生誤警示。
-
在左側導覽列,選擇。在控制台左上方,選擇需防護資產所在的地區:中國內地或非中國內地。
-
在恶意行为防御頁簽自定义防御规则子頁簽下,單擊建立規則。
-
在建立規則面板上,按照業務需求選擇不同的規則類型完成相關參數配置、設定規則的動作,然後單擊下一步。
選擇不同的規則類型時,需要配置不同的參數。支援加白以下規則類型:
-
進程Hash
-
命令列
-
進程網路
-
網路攔截(源IP/網域名稱)
支援配置源IP地址或網域名稱的黑名單/白名單規則。當安全警示提示反彈Shell或持續惡意外連時,可通過自訂網路攔截規則封鎖特定攻擊源IP,阻止後續攻擊。對於客服或安全團隊提供的惡意IP/網域名稱,也可以直接添加到黑名單中進行攔截。
例如,在處理反彈Shell警示或持續惡意外連警示後,若已確認攻擊者源IP且惡意進程已結束,可通過以下步驟封鎖該IP:
-
在恶意行为防御頁簽自定义防御规则子頁簽下,單擊建立規則。
-
在規則類型中選擇網路攔截,將已確認的攻擊者源IP或惡意網域名稱添加到黑名單中,設定動作為攔截,然後選擇需要生效的伺服器。
同時建議配合安全性群組規則進行防護:在ECS控制台為目標執行個體建立安全性群組拒絕規則,將已確認的惡意IP加入出方向和入方向拒絕列表,可立即阻斷相關惡意流量。具體操作,請參見ECS文檔中安全性群組規則配置的相關說明。
-
-
檔案讀寫
-
操作註冊表
-
載入動態連結程式庫
-
檔案重新命名
更多配置樣本,請參見惡意行為防禦自訂規則最佳實務。
-
-
在建立規則面板上的伺服器列表中,選擇規則生效的資產,單擊完成。
建立的自訂規則預設為開啟狀態,支援編輯和管理生效的伺服器。
查看並處理安全警示事件
Security Center會根據已設定的規則產生安全警示和攔截基礎攻擊,根據規則類型不同產生的警示和處理方式也不相同。
進程防禦
Security Center會根據进程防御類規則,產生“精確防禦”類型的警示。可參考以下步驟查看並處理相關安全警示事件。
-
在左側導覽列,選擇。在控制台左上方,選擇需防護資產所在的地區:中國內地或非中國內地。
說明若開通了威脅分析與響應,請在左側導覽列,選擇。在控制台左上方,選擇需防護資產所在的地區:中國內地或非中國內地。
-
在安全警示頁面,選擇雲工作負載保護平台(CWPP)頁簽,單擊精確防禦下方的數字。
-
在下方的警示事件列表中,查看Security Center自動攔截的安全警示事件。如果有誤判的事件,可單擊該安全警示事件操作列的詳情,參考以下內容處理該事件。
以下以處理可疑蠕蟲指令碼行為的警示事件為例,介紹如何處理誤判的安全警示事件。
在警示詳情面板上,需要擷取並記錄以下資訊,用於後續處理該警示事件。
-
記錄檢測並上報該警示事件的系統防禦規則的名稱。本案例中為惡意破壞用戶端進程。
-
記錄該警示事件的攻擊階段。本案例中為影響破壞。
-
記錄受該警示事件影響的資產的名稱和IP。
-
-
在左側導覽列,選擇。在控制台左上方,選擇需防護資產所在的地區:中國內地或非中國內地。
-
在系統防禦規則列表中,尋找檢測上報該警示事件的系統防禦規則。
-
可在惡意搜尋方塊中輸入規則名稱可疑蠕蟲指令碼行為尋找系統防禦規則。
-
也可以在左側的攻擊階段菜單中,單擊影響破壞尋找系統防禦規則。
-
-
在系統防禦規則列表中定位到規則名稱為可疑蠕蟲指令碼行為,管理該系統防禦規則。
-
如果該系統防禦規則不適合業務情境,不想Security Center再上報這個系統防禦規則檢測出的安全警示事件,可單擊該規則开关列的
 表徵圖,關閉該系統防禦規則。重要
關閉某個系統防禦規則後,Security Center將不會檢測並上報該規則對應的安全風險到安全警示頁面的警示列表中,請謹慎操作。
-
如果僅想處理這一個誤判的安全警示事件,可單擊操作列的管理資產,將受該警示事件影響的資產從該系統規則防禦的資產列表中移除即可。
也可通過安全警示頁面,定位到誤判的安全警示進行處理。具體操作,請參見評估及處理安全警示。
重要如果僅想處理該系統防禦規則上報的這一次安全警示事件,並且後續還需要Security Center的系統防禦規則繼續防護該資產,可以在惡意行為防禦頁面的系統防禦規則中,將該資產添加回規則防禦的資產列表中。
-
網路防禦
Security Center會根據网络防御類規則,對基礎網路攻擊自動進行攔截和處理,並在安全警示-網路防禦警示頁面展示攻擊相關的資料。更多資訊參見網路防禦警示(原攻擊分析)。
新購買的雲產品,需等待Security Center自動完成該產品的網路攻擊資料同步後(攻擊資料同步需要3小時左右的時間),才可查看相關的攻擊分析資訊。
防禦性警示為Security Center自動攔截的結果,無需做任何處理。
-
在左側導覽列,選擇。在控制台左上方,選擇需防護資產所在的地區:中國內地或非中國內地。
說明若開通了威脅分析與響應,請在左側導覽列,選擇。在控制台左上方,選擇需防護資產所在的地區:中國內地或非中國內地。
-
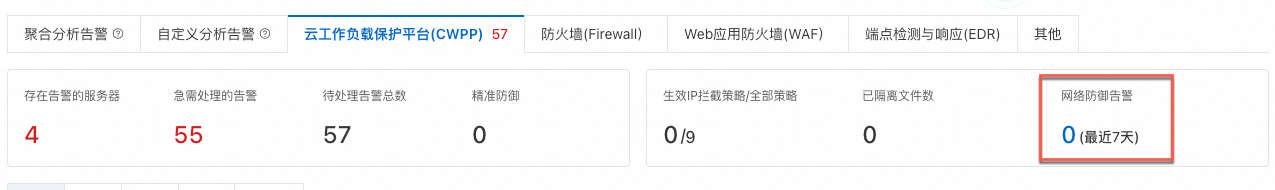
在安全警示頁面,選擇雲工作負載保護平台(CWPP)頁簽,單擊網路防禦警示下方的數字,查看相關資訊。
-
(可選)配合安全性群組規則和網路防火牆阻斷惡意地址,增強防禦效果。
-
通過安全性群組規則阻斷攻擊者源IP:在ECS控制台為目標執行個體建立安全性群組拒絕規則,將已確認的惡意IP加入出方向和入方向拒絕列表,立即阻斷相關惡意流量。具體操作,請參見ECS文檔中安全性群組規則配置的相關說明。
-
將惡意地址添加到伺服器防火牆黑名單:擷取客服或安全警示提供的惡意IP/網域名稱後,可在伺服器內部防火牆(如iptables、firewalld或Windows防火牆)中配置黑名單規則,或在Security Center自訂防禦規則中添加對應的網路攔截規則。
說明當收到勒索風險預警等安全事件通知時,可向客服或支援人員團隊請求提供相關的惡意IP/網域名稱地址,擷取後可通過上述方式添加至黑名單進行攔截。
-