資來源目錄RD(Resource Directory)是阿里雲面向企業客戶提供的一套多級帳號和資源關係管理服務。
應用情境
資來源目錄支援您快速建立一套符合企業業務關係的目錄結構,並將企業多個帳號分布到這個目錄結構中的相應位置,從而形成資源間的多層級關係。企業可依賴目錄結構進行帳號與資源的集中管理,滿足企業在網路部署、賬單結算、使用者權限、安全合規和日誌審計等方面的統一管控要求。具體如下:
依據企業業務環境構建目錄結構
企業擁有不同的分公司、部門或專案,資來源目錄可以根據企業業務環境在雲上構建企業的目錄結構。
集中管理企業的帳號和資源
當企業擁有多個阿里雲帳號時,企業希望可以集中管理這些帳號和資源。資來源目錄支援將分散的帳號納入到企業的目錄結構下,實現企業對帳號下所有資源的集中管理。
統一管理企業的賬單與票據
企業可以在資來源目錄內建立具有統一結算帳號的成員,集中管理賬單和發票。
依賴目錄結構滿足許可權及合規性要求
企業可以為不同的帳號、目錄結構設定不同的資源訪問規則,通過RAM權限原則和資來源目錄管控策略,打通人員和資源間的授權與管控通道,保障企業資源的訪問安全。
開放式接入眾多阿里雲企業級應用
依賴目錄結構,阿里雲財資平台、合規審計平台、雲安全平台及網路平台等整合資來源目錄,提供企業級服務並確保企業管理在相同的架構之內,為企業提供標準的、一致的企業級服務。
基本概念
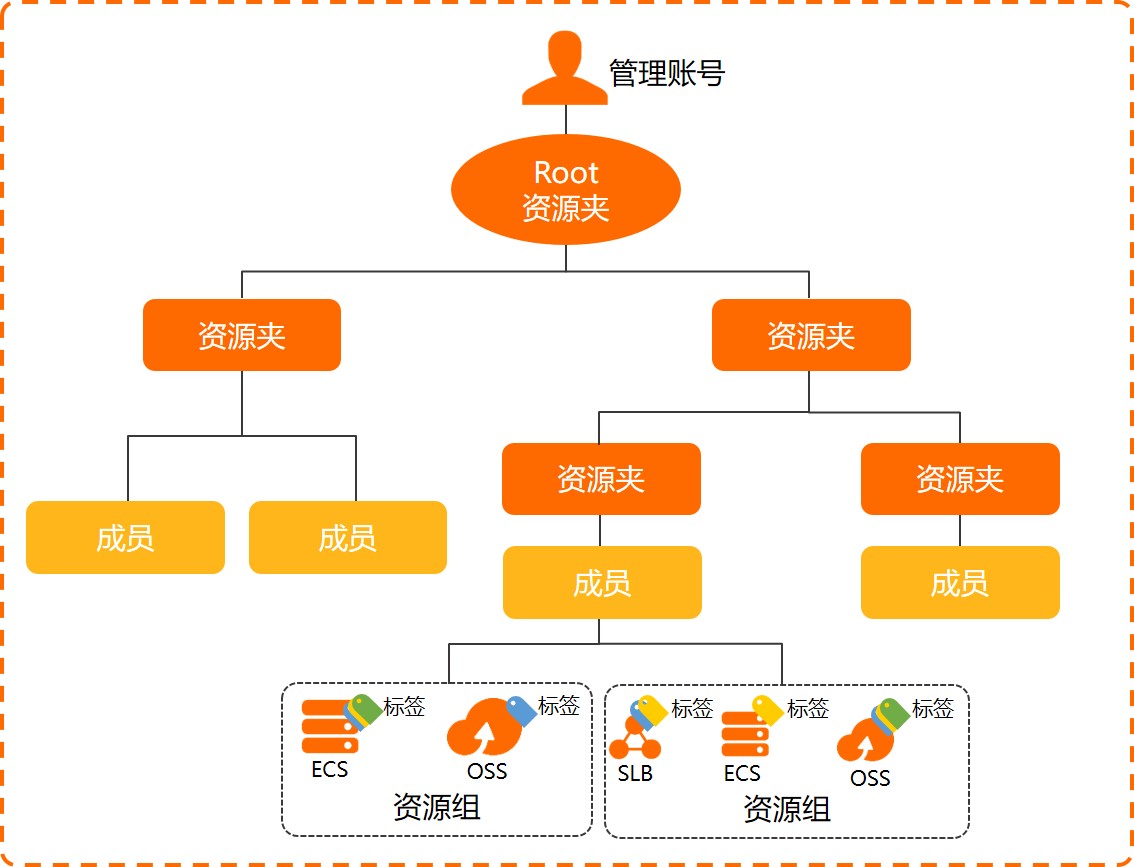
概念 | 說明 |
管理帳號 | 管理帳號(Management Account,簡稱MA)是一個經過企業認證的阿里雲帳號。您可以使用管理帳號開通資來源目錄,開通後,管理帳號就是資來源目錄的超級管理員,對資來源目錄、資源夾和成員擁有完全控制許可權。每個資來源目錄有且只有一個管理帳號。 為了確保管理帳號的安全,建議您:
說明 管理帳號位於資來源目錄外部,不歸屬於資來源目錄,所以不受資來源目錄的任何管控策略影響。 |
Root資源夾 | Root資源夾位於資來源目錄的頂層,沒有父資源夾。資源關係依據Root資源夾向下分布。 |
資源夾 | 資源夾是資來源目錄內的組織單元,通常用於指代企業的分公司、業務線或產品專案。每個資源夾下可以放置成員,並允許嵌套子資源夾,最終形成樹形的資源群組織關係。 |
成員 | 成員是通過資來源目錄建立出來的資源帳號,該資源帳號用於承載您在阿里雲上的某個專案或應用。 如果您已經註冊了阿里雲帳號,您也可以通過邀請的方式將該阿里雲帳號加入到資來源目錄,即成為雲帳號類型的成員。具體如下:
|
RDPath | RDPath是指資源實體(資源夾或成員)在資來源目錄中的位置資訊,即從資源實體當前位置(資源實體ID)向上直到資來源目錄(資來源目錄ID)的全部路徑ID組合。格式:
|
管控策略 | 資來源目錄管控策略是一種基於資源結構(資源夾或成員)的存取控制策略,可以統一管理資來源目錄各層級內資源訪問的許可權邊界,建立企業整體存取控制原則或局部專用原則。管控策略只定義許可權邊界,並不真正授予許可權,您還需要在某個成員中使用存取控制(RAM)設定許可權後,相應身份才具備對資源的存取權限。 關於管控策略的更多資訊,請參見管控策略概述。 |
可信服務 | 可信服務是指支援與資來源目錄組合使用的其他阿里雲服務。資來源目錄允許可信服務訪問資來源目錄中的成員、資源夾等資訊。您可以使用管理帳號或可信服務的委派管理員帳號,在可信服務中基於組織進行業務管理,從而簡化企業對雲端服務的統一管理。例如:配置審計整合資來源目錄後,管理帳號可以在可信服務配置審計中查看所有成員的資源清單、資源配置歷史和資源合規狀態,並監控資源配置合規性。 關於可信服務的更多資訊,請參見可信服務概述。 |
委派管理員帳號 | 資來源目錄的管理帳號可以將資來源目錄中的成員設定為可信服務的委派管理員帳號。設定成功後,委派管理員帳號將獲得管理帳號的授權,可以在對應可信服務中訪問資來源目錄組織和成員資訊,並在該組織範圍內進行業務管理。通過委派管理員帳號,可以將組織管理工作與業務管理工作相分離,管理帳號執行資源目錄的組織管理工作,委派管理員帳號執行可信服務的業務管理工作,這符合安全最佳實務的建議。 關於添加或移除委派管理員的具體操作,請參見管理委派管理員帳號。 |
使用流程
使用限制
限制項 | 最大值 | 提升配額方式 | 備忘 |
每個阿里雲帳號允許建立的資來源目錄數量 | 1個 | 無 | 如果帳號是資來源目錄的成員,將不能建立資來源目錄。 |
目錄中的Root資源夾數量 | 1個 | 無 | 無 |
目錄中的資源夾數量 | 100個 | 不包含Root資源夾。 | |
資源夾層級深度 | 5級 | 無 | 從Root資源夾向下算起,不包含Root資源夾。 |
目錄中的成員數量 | 50個 | 無 | |
每日有效邀請數 | 20條 | 不包含已接受狀態的邀請。 | |
邀請記錄到期時間 | 14天 | 無 | 無 |
設定安全手機號碼時每天發送驗證碼的次數 | 100次 | 無 | 無 |
資來源目錄內最多允許建立自訂管控策略的數量 | 1500個 | 無 | 無 |
每個節點(資源夾、成員)最多允許綁定自訂管控策略的數量 | 10個 | 無 | |
每個自訂策略的最大長度 | 4096個字元 | 無 | 無 |
每30天(自然日)周期內最多允許刪除的資源帳號數量 | 從成功發起第一個資源帳號刪除任務開始的30個自然日,為一個周期。在30天周期內,最多允許刪除的資源帳號如下:
| 無 | |
目錄中的連絡人數量 | 10個 | 無 |
產品計費
資來源目錄為免費產品,開通後即可正常使用,不收取任何費用。
資來源目錄本身功能免費,但是如果您啟用了收費的可信服務,或在成員中購買或開通了收費的雲端服務,將會按對應雲端服務的計費方式單獨付費。