本文為您介紹如何添加 OceanBase 叢集執行個體、VPC 內自建資料庫和 OceanBase 租戶執行個體類型 OceanBase 資料來源的白名單。
添加 OceanBase 叢集執行個體白名單
如果您添加 OceanBase 資料來源時,選擇執行個體類型為 OceanBase 叢集執行個體,請在 OceanBase 叢集添加白名單。
在 建立資料來源 對話方塊,單擊所選叢集 ID 後的複製表徵圖,複製叢集 ID。

關閉對話方塊,單擊左側導覽列的 執行個體列表。
在 執行個體列表 頁面,根據複製的叢集 ID 搜尋目標執行個體,並單擊目標執行個體的名稱。

在 叢集執行個體工作台 頁面,單擊左側導覽列的 安全設定。
在 白名單 頁簽,單擊右上方的 添加白名單分組。您也可以單擊已有白名單分組後的 編輯 表徵圖,修改白名單分組。

在 添加白名單分組 對話方塊,配置各項參數。
參數
描述
分組名
由小寫英文字元,數字和底線(_)組成,以小寫英文字元開頭,小寫英文字元或者數字結尾,長度為 2~32 個字元。
IP 位址
在 資料轉送 > 建立資料來源 對話方塊中,複製顯示的 OceanBase Data Transmission Service器的 IP 位址,添加在此處即可。請注意以下規則:
支援填寫 IP 位址(例如 192.168.0.1)或 IP 段(例如 192.168.0.0/24)。
多個 IP 需要用英文逗號(,)分隔。例如,192.168.0.1,192.168.0.0/24。
127.0.0.1 表示禁止任何 IP 位址訪問。
0.0.0.0表示所有 IP 都可以直接存取不受限制。
叢集執行個體白名單變更會對所有租戶生效。
最多支援設定 40 個白名單。
單擊 確定。
添加 OceanBase 租戶執行個體白名單
如果您添加 OceanBase 資料來源時,選擇執行個體類型為 OceanBase 租戶執行個體,請在 OceanBase 租戶添加白名單。
在 建立資料來源 對話方塊,單擊所選租戶名稱後的複製表徵圖,複製租戶名稱。
關閉對話方塊,單擊左側導覽列的 執行個體列表。
在 執行個體列表 頁面,根據複製的租戶名稱搜尋目標執行個體,並單擊目標執行個體的名稱。
在 租戶執行個體工作台 頁面,單擊左側導覽列的 安全設定。
在 安全設定 頁面,單擊右上方的 添加白名單分組。您也可以單擊已有白名單分組後的 編輯 表徵圖,修改白名單分組。
在 添加白名單分組 對話方塊,配置各項參數。
參數
描述
分組名
由小寫英文字元,數字和底線(_)組成,以小寫英文字元開頭,小寫英文字元或者數字結尾,長度為 2~32 個字元。
IP 位址
在 資料轉送 > 建立資料來源 對話方塊中,複製顯示的 OceanBase Data Transmission Service器的 IP 位址,添加在此處即可。請注意以下規則:
支援填寫 IP 位址(例如 192.168.0.1)或 IP 段(例如 192.168.0.0/24)。
多個 IP 需要用英文逗號(,)分隔。例如,192.168.0.1,192.168.0.0/24。
127.0.0.1 表示禁止任何 IP 位址訪問。
0.0.0.0表示所有 IP 都可以直接存取不受限制。
最多支援設定 40 個白名單。
單擊 確定。
添加白名單到 ECS
如果您添加 OceanBase 資料來源時,選擇執行個體類型為 VPC 內自建資料庫,請添加Data Transmission Service器 IP 至對應資料庫的白名單中。因為 VPC 可能在 ECS 平台進行訪問限制,而作為資料移轉或資料同步的資料來源,需要被Data Transmission Service器 IP 訪問。
如果租戶參數 ob_tcp_invited_nodes 設定了白名單,會出現 sys 帳號可以連通資料來源,普通帳號無法串連的問題。此時,請在租戶參數中添加對應的白名單地址。
在 建立資料來源 對話方塊,單擊所選 VPC 後的複製表徵圖,複製 VPC ID。

進入Elastic Compute Service 控制台的 安全性群組 頁面,在 建立安全性群組 右側的下拉式清單中選擇 專用網路 ID,粘貼 VPC ID 篩選安全性群組。

單擊目標安全性群組的名稱,進入詳情頁面。
在 入方向 快速添加 IP 位址。
複製 OMS 控制台 建立資料來源 對話方塊中顯示的 OceanBase Data Transmission Service器的 IP 位址。

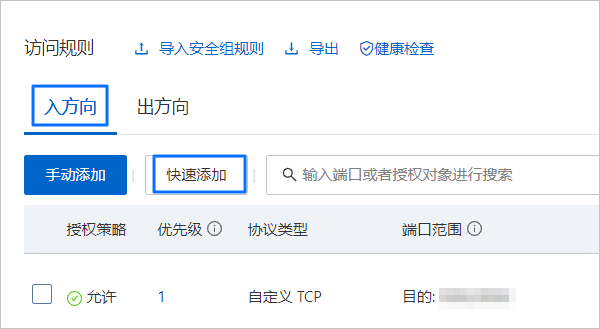
在安全性群組詳情頁面的 訪問規則 > 入方向 地區,單擊 快速添加。
在 快速添加 對話方塊中,粘貼複製的 IP 位址至 授權對象,任意選擇一個 連接埠範圍。
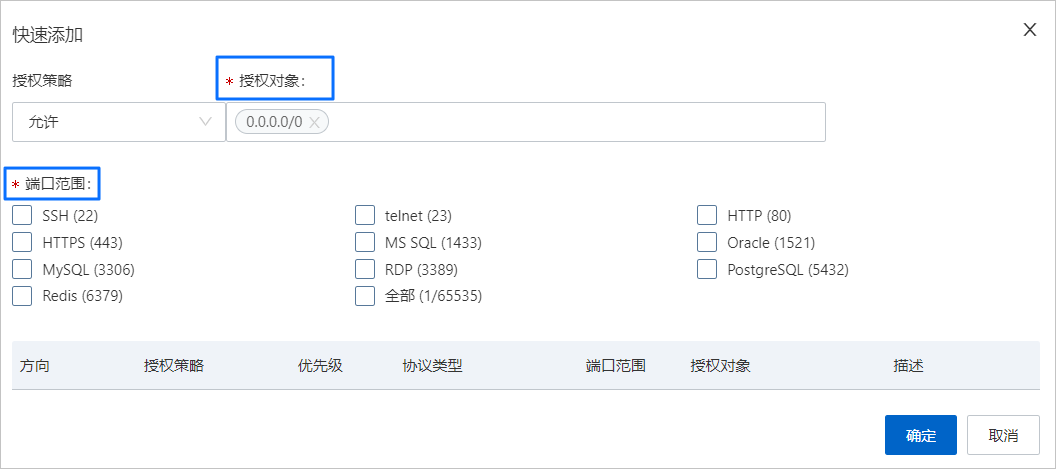
單擊 確定。