O Web Application Firewall (WAF) protege contra ataques web, como injeção SQL, cross-site scripting (XSS), ataques de flood HTTP e bots maliciosos. Este tópico descreve como ativar uma instância do WAF 3.0 com pagamento conforme o uso com base nos requisitos do seu negócio.
Observações de uso
Certifique-se de que nenhuma instância do WAF de qualquer versão esteja ativa na sua conta Alibaba Cloud. Se você já possui uma instância do WAF 2.0 e deseja usar o WAF 3.0, execute uma das seguintes operações conforme a sua situação:
Existem serviços em execução na instância do WAF 2.0: Use a ferramenta de migração para atualizar a instância do WAF 2.0 para o WAF 3.0.
Não há serviços em execução na instância do WAF 2.0: Encerrar o serviço do WAF 2.0 e, em seguida, siga as etapas deste tópico para ativar uma nova instância.
Ative uma instância do WAF com pagamento conforme o uso
Além das taxas de processamento de requisições, uma instância do WAF com pagamento conforme o uso também gera taxas de recursos, incluindo a taxa base da própria instância do WAF. Portanto, o faturamento começa imediatamente após a ativação do WAF, independentemente de você configure ou não. Para obter as regras detalhadas de faturamento, consulte Pay-as-you-go billing.
Acesse a página de compra do Web Application Firewall 3.0 (Pay-as-you-go).
-
Defina Product Type como Web Application Firewall 3.0 e defina Billing Method como Pay-as-you-go. Em seguida, configure os seguintes parâmetros.
Parâmetro
Descrição
Region
Determina a localização dos nós de proteção do WAF e afeta a latência de acesso e a conformidade de dados. Se o servidor do seu site estiver localizado na China continental, selecione Chinese Mainland. Caso contrário, selecione Outside Chinese Mainland.
Version
O valor padrão é Pay-as-you-go 3.0. Não requer configuração.
Log Service
Aplica-se a cenários que exigem conformidade de segurança (como MLPS) ou análise aprofundada de segurança.
Log Storage Capacity
Selecione a capacidade máxima de armazenamento de logs para o Simple Log Service, de 1 TB a 10 TB. O WAF cobra com base na capacidade selecionada, e não no seu uso real. Se você não tiver certeza da capacidade necessária, selecione a capacidade mínima de 1 TB.
Caso precise de mais capacidade de armazenamento, você poderá fazer upgrade após a ativação do serviço. Para obter instruções, consulte Upgrade log storage capacity.
Service-Linked Role
Para fornecer controle de acesso ao tráfego, monitoramento e análise, além de outros serviços, o WAF precisa acessar os recursos dos seus serviços em cloud. Clique em Create Service-Linked Role para permitir que o sistema crie automaticamente a função AliyunServiceRoleForWaf. Não modifique essa função manualmente.
Clique em Create Now e conclua o pedido.
(Opcional) Se o tráfego do seu site e o uso dos recursos de proteção permanecerem relativamente estáveis por pelo menos um mês, e você não estiver em um cenário de tráfego extremamente baixo ou de teste de curto prazo, recomendamos comprar um plano de recursos SeCU para reduzir ainda mais os custos do pagamento conforme o uso.
Primeiros passos
Após ativar uma instância, siga estas etapas para usar o WAF 3.0:
Adicione seus serviços ao WAF 3.0. Para obter mais informações, consulte Overview.
Configure políticas de proteção para os objetos protegidos adicionados ao WAF 3.0. Para obter mais informações, consulte Overview.
Visualize os dados de proteção. Para obter mais informações, consulte Visualizar relatórios de segurança.
Sugestões de otimização de custos
Para controlar custos e evitar cobranças inesperadamente altas em uma instância do WAF com pagamento conforme o uso, considere as seguintes medidas de otimização:
-
Ative recursos conforme a necessidade: Alguns recursos geram taxas adicionais ao serem ativados. Ative os recursos de forma seletiva com base nas necessidades reais do seu negócio. Evite ativar vários recursos indiscriminadamente ou criar um grande número de regras de proteção.
Agentic API security: Ative este recurso apenas se os seus serviços utilizarem interfaces de API.
Bot management: Use este recurso para proteger contra scripts automatizados, crawlers e outros tipos de tráfego de bots. Se o seu negócio não exigir esse tipo de proteção, mantenha-o desativado.
Core web protection: Módulos como proteção contra varreduras e bloqueio de região começam a gerar cobranças após a criação das regras de proteção. Recomendamos entender completamente a funcionalidade de cada módulo antes de configurá-los. Caso não precise mais de um módulo, exclua imediatamente o modelo de proteção correspondente.
CNAME record mode: Configurar portas não padrão, ativar IPv6 ou usar endereços IP exclusivos gera taxas adicionais. Por exemplo, se você adicionar apenas um único nome de domínio, não é necessário ativar um endereço IP exclusivo.
Use um modelo pré-pago: Se o seu consumo mensal de SeCU for alto e os requisitos do seu negócio impedirem a redução das configurações, recomendamos comprar um plano de recursos SeCU pré-pago ou uma instância do WAF por assinatura para obter um preço unitário melhor.
Perguntas frequentes
Por que ainda estou sendo cobrado mesmo sem ter configurado o WAF ou adicionado ativos?
Além das taxas de processamento de requisições, uma instância do WAF com pagamento conforme o uso também gera taxas de recursos, incluindo a taxa base da própria instância do WAF. Portanto, após a ativação do serviço do WAF, o faturamento começa imediatamente, independentemente de receber tráfego ou não.
Se você não planeja mais usar o WAF, após remover o último ativo adicionado, o console exibe a seguinte página solicitando o encerramento do WAF para interromper o faturamento. Se ainda existirem regras de proteção do Web Core Protection, Bot Management ou API Security, a instância do WAF continuará gerando taxas de recursos. Caso não precise mais da instância com pagamento conforme o uso, encerre a instância do WAF na página Overview.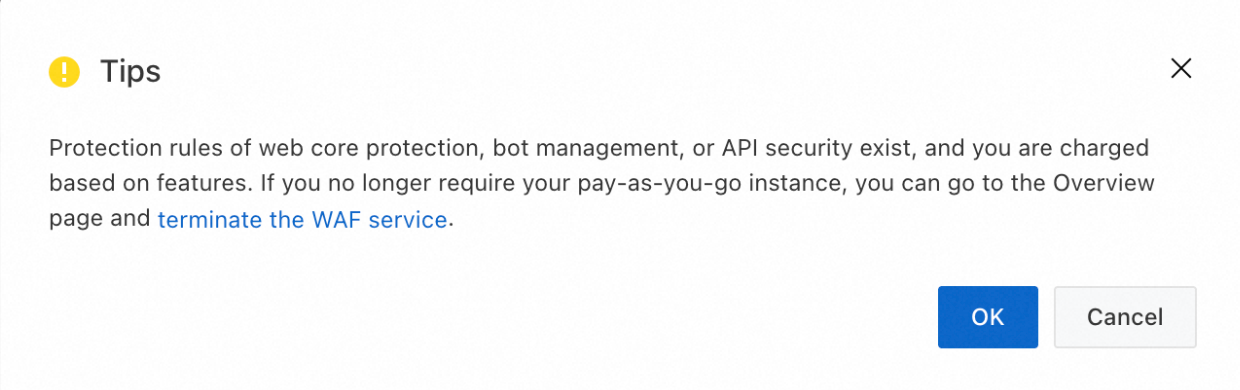
O que é SeCU? Como visualizo o consumo diário do WAF?
Introdução ao SeCU: O custo total do WAF 3.0 com pagamento conforme o uso consiste em taxas de processamento de requisições e taxas de recursos. Ambas as taxas são medidas em SeCUs (Security Capacity Units). O preço unitário de um SeCU é USD 0,01, o que significa que 1 SeCU custa USD 0,01. Para obter mais informações sobre como os SeCUs são calculados, consulte Pay-as-you-go billing.
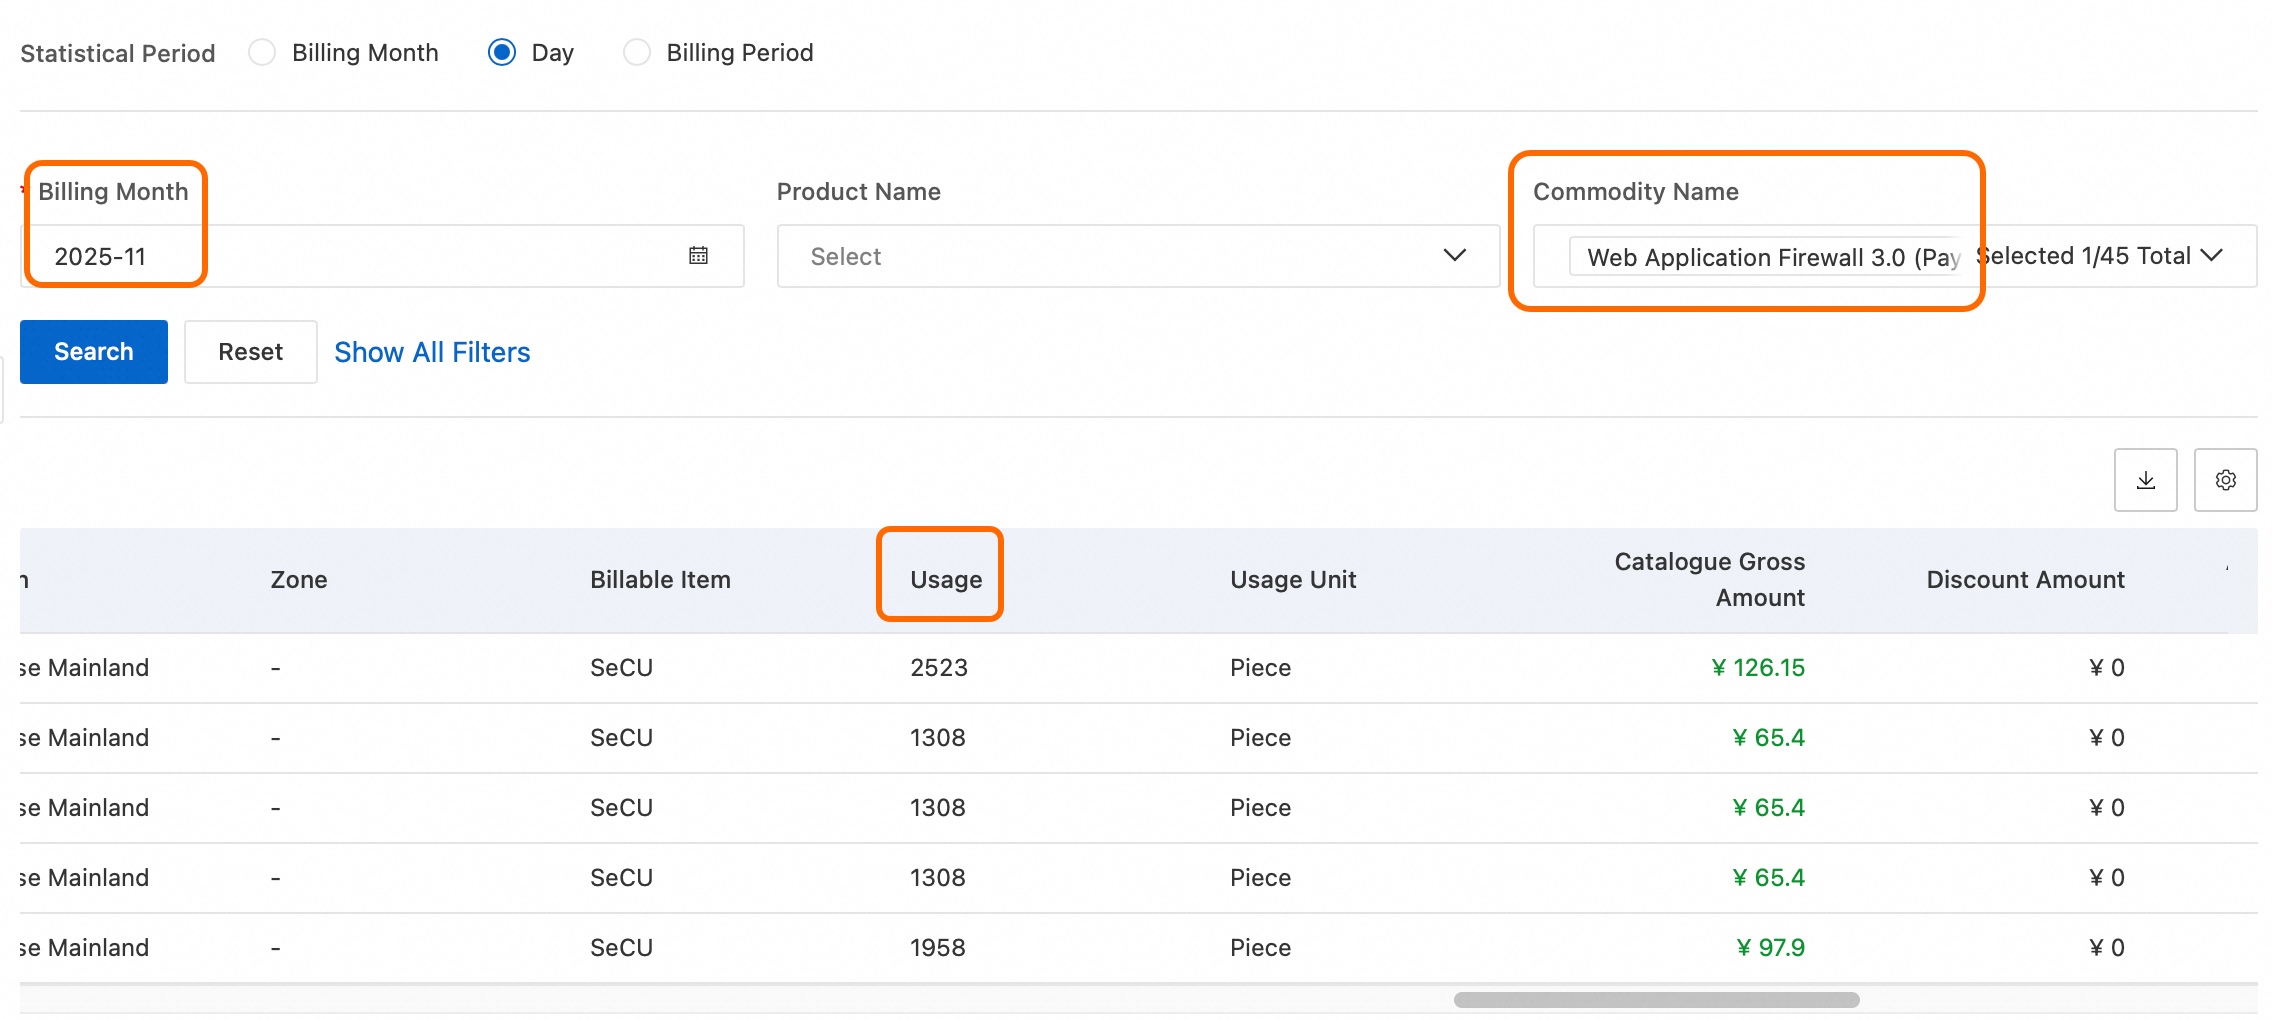
Visualize o consumo: No painel de navegação à esquerda do console do WAF, escolha para visualizar o consumo diário de SeCU dos últimos sete dias. Clique em View Billing Details para visualizar o consumo de itens faturáveis específicos. Para visualizar o consumo de SeCU de mais de sete dias, consulte Bill details (new console) e Bill details (legacy console). Faça login no Billing Management e acesse a página Bill Usage Details. Defina o Billing Cycle como Day, selecione o Billing Month de destino, filtre por Product Name para Web Application Firewall 3.0 (Pay-as-you-go) e clique em Search. Em seguida, visualize o consumo diário de SeCU na coluna Usage da tabela de resultados.
O que é um plano de recursos SeCU? Como usá-lo?
Um plano de recursos SeCU é uma solução de otimização de custos para o WAF 3.0 com pagamento conforme o uso. Após comprar uma instância do WAF com pagamento conforme o uso, você pode adquirir um plano de recursos SeCU para compensar as taxas totais geradas pela instância. O plano de recursos SeCU é pré-pago e entra em vigor imediatamente após a compra, sem necessidade de configuração. Para obter mais informações, consulte planos de recursos SeCU.
Como encerro o WAF para interromper o faturamento?
Se você não planeja mais usar o WAF e deseja interromper o faturamento, siga estas etapas para encerrar a instância do WAF.
Antes de encerrar a instância do WAF, certifique-se de que os registros DNS dos nomes de domínio do site adicionados ao WAF tenham sido apontados de volta para o servidor de origem.
Após o encerramento da instância do WAF, todas as informações de configuração dos nomes de domínio do site são excluídas. Se as requisições ainda forem enviadas para a instância do WAF, elas não serão encaminhadas corretamente, tornando o site inacessível.
Acesse a página Overview. Na barra de menus superior, selecione o grupo de recursos e a região (Chinese Mainland, Outside Chinese Mainland) da instância do WAF.
Se a seguinte página aparecer, clique em Go to Console no canto superior direito. Caso essa página não apareça, pule esta etapa.

No lado direito da página, clique em Terminate WAF Service. Na caixa de diálogo que aparece, selecione as caixas de seleção necessárias e clique em OK.

Por que ainda estou sendo cobrado após encerrar o WAF?
Se você ainda está sendo cobrado após encerrar o WAF, isso pode ocorrer pelos seguintes motivos:
O processo de encerramento não foi concluído corretamente: Talvez você tenha apenas removido ativos do WAF ou desativado a chave de proteção do WAF. Certifique-se de seguir rigorosamente as etapas em Como encerro o WAF para interromper o faturamento? para encerrar o serviço.
As faturas são geradas com atraso: As faturas do WAF com pagamento conforme o uso são geradas no dia seguinte. Por exemplo, se você encerrar o WAF em 2 de outubro, a fatura referente ao dia 2 de outubro será gerada em 3 de outubro. A partir de 3 de outubro, nenhuma nova fatura será gerada.
A região não foi alternada corretamente: Se você comprou uma instância do WAF para a região Outside Chinese Mainland, você precisa alternar para essa região na página Overview na barra de menus superior antes de encerrar a instância. Faça login no console do Web Application Firewall 3.0 e selecione Chinese Mainland ou Outside Chinese Mainland no seletor de região na barra de navegação superior.
