Se o seu negócio enfrenta ameaças de ferramentas automatizadas, como scripts e emuladores — incluindo raspagem de dados, fraude comercial, preenchimento de credenciais, registros de spam, promoções relâmpago maliciosas e abuso de API de SMS —, recomendamos ativar o gerenciamento de bots. Ao configurar políticas de proteção direcionadas, esse recurso mitiga os riscos de vazamento de ativos de dados essenciais e de abuso de campanhas de marketing, além de reduzir a carga do servidor e os custos de largura de banda.
A nova versão do gerenciamento de bots está sendo lançada gradualmente e é ativada por padrão para novos usuários. Este tópico se aplica apenas à nova versão do gerenciamento de bots.
Como identificar sua versão: Faça login no console do WAF. No painel de navegação à esquerda, escolha . Identifique sua versão com base no estilo da página.
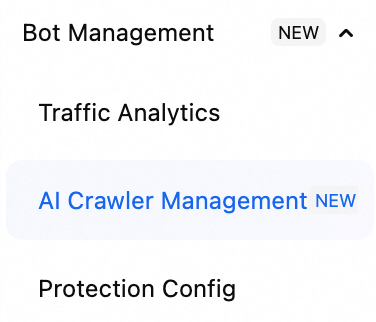
Acesso à versão legada: Um pequeno número de usuários ainda utiliza a versão legada. Caso esteja usando a interface antiga, em que a opção Bot Management não possui a tag "New", consulte a documentação Bot management (legacy).
Gerenciamento de bots legado:

Novo gerenciamento de bots:
Recursos
O gerenciamento de bots oferece os seguintes recursos principais para ajudar você a identificar tráfego de bots e se defender contra riscos relacionados a crawlers:
Traffic Analytics: Visualize dados de risco das suas APIs na análise de tráfego sem precisar ativar o gerenciamento de bots. Esses dados incluem tendências de tráfego e informações sobre clientes em risco, o que ajuda a identificar e localizar rapidamente APIs potencialmente vulneráveis. Após activate the official version, acesse informações mais detalhadas para auxiliar as equipes de segurança e operações na identificação de tráfego anômalo e na configuração de políticas de proteção mais granulares.
AI Crawler Control: Programas automatizados, como crawlers de IA, agentes inteligentes e requisições de busca, frequentemente raspam conteúdo web para treinamento de modelos, construção de bases de conhecimento e operações de aplicações de IA. O controle de crawlers de IA permite identificar e gerenciar esse tipo de tráfego com precisão. Isso protege sua propriedade intelectual e dados comerciais essenciais, evitando também o consumo excessivo de largura de banda do servidor.
Web Protection/App Protection: Para cenários de negócios web ou aplicativos, utilize as políticas padrão de gerenciamento de bots para ativar rapidamente uma proteção básica. Para obter resultados ideais, analise continuamente os dados de acionamento de regras e ajuste as ações de proteção conforme necessário.
Advanced Custom Rules: Personalize regras de controle de acesso, regras de controle de frequência e categorias de regras para bloquear solicitações que correspondam a condições específicas. As regras personalizadas avançadas oferecem uma gama maior de condições de correspondência, como Client ID, fingerprints JA3/JA4 e dados coletados por SDKs Web/App. Elas também suportam estatísticas deduplicadas com base nessas condições.
Pré-requisitos
Você concluiu Web service provisioning na página Onboarding.
Você ativou uma instância do WAF 3.0. A instância deve ser das edições pagamento conforme o uso, Subscription Premium, Enterprise ou Ultimate. A edição Basic não suporta gerenciamento de bots.
Ativar o gerenciamento de bots
Faça login no console do Web Application Firewall 3.0. Na barra de menus superior, selecione o grupo de recursos e a região (Chinese Mainland ou Outside Chinese Mainland) da instância do WAF.
No painel de navegação à esquerda, escolha .
Solicitar um teste
Instâncias do WAF nas edições Premium, Enterprise e Ultimate oferecem um teste gratuito de 7 dias do recurso de gerenciamento de bots. Após o término do teste, o sistema limpa todas as configurações de política. Para manter seus dados de teste, ative a versão oficial antes que o período expire.
Acesse a página Bot Management Template ou Advanced Custom Rules e clique em Request a Free 7-Day POC.
Na caixa de diálogo 7-day Free Trial, clique em OK.
Instâncias das edições Premium, Enterprise e Ultimate são elegíveis para um único teste do recurso de gerenciamento de bots por conta Alibaba Cloud.
O período de teste é de 7 dias. Após a expiração, o WAF exclui automaticamente todas as configurações de política de bots. Para preservar seus dados e continuar usando o recurso, ative a versão oficial antes do fim do teste.
Ativar a versão oficial
Subscription
Na página Bot Management Template ou Advanced Custom Rules, clique em Purchase Now.
No painel Purchase Now, ative Bot Management - Web Protection ou Bot Management - App Protection e conclua o pagamento.
Pagamento conforme o uso
Acesse a página Bot Management Template ou Advanced Custom Rules.
-
Na caixa de diálogo exibida, selecione os ativos que deseja proteger e clique em Enable Now.
NotaApós clicar em Enable Now, o sistema cria modelos de proteção para os ativos selecionados e você incorrerá em taxas adicionais. Para detalhes de preços, consulte Pay-as-you-go billing description. Se não precisar mais do recurso de gerenciamento de bots, exclua todos os modelos de proteção de gerenciamento de bots.
Primeiros passos
traffic analytics: Analise os dados de análise de tráfego para identificar ativos em risco e fontes de tráfego anômalo em seus serviços.
AI crawler control: Consulte uma visão geral e dados detalhados sobre solicitações de IA, e gerencie o tráfego com um único clique.
Web Protection/App Protection: Configure e ative regras de proteção com base no seu tipo de negócio. Ative Web Protection para páginas web e H5, e ative App Protection para aplicativos nativos iOS ou Android.
advanced custom rules: Para uma proteção refinada, configure regras baseadas em dimensões como Client ID e fingerprints JA3/JA4 para identificar e gerenciar com precisão o tráfego de bots.
Como funcionam os modos de proteção
O diagrama de sequência a seguir ilustra os princípios de funcionamento e o fluxo de processamento de solicitações dos modos de proteção JavaScript Validation e Token-based Authentication.
JavaScript Validation
Um cliente envia uma solicitação que corresponde a uma regra configurada com a ação JavaScript Validation.
O WAF retorna uma página HTML contendo um algoritmo de geração de desafio JavaScript.
O navegador carrega a página de desafio JavaScript, gera um parâmetro criptografado, adiciona-o a um cookie e reenvia a solicitação.
-
O WAF recebe a solicitação e verifica o parâmetro:
Se o parâmetro for válido, o WAF determina que a solicitação vem de um usuário legítimo, encaminha a solicitação ao servidor de origem e retorna a resposta do servidor de origem.
Caso o cliente não forneça o cookie de desafio ou seu valor seja inválido, o WAF considera a solicitação como um possível script e retorna a página de desafio JavaScript.
Token-based Authentication
Um cliente envia uma solicitação que corresponde a uma regra configurada com a ação Token-based Authentication.
O WAF retorna ao cliente uma página HTML contendo um token dinâmico.
O navegador carrega a página HTML com o token dinâmico, gera um parâmetro criptografado, adiciona-o à URL da solicitação e reenvia a solicitação.
-
O WAF recebe a solicitação e verifica o parâmetro:
Se o parâmetro for válido, o WAF considera a solicitação legítima, encaminha-a ao servidor de origem e retorna a resposta da origem.
Se o cliente não fornecer o parâmetro ou ele for inválido, o WAF considera a solicitação como um possível script e retorna a página de token dinâmico.