Ao configurar regras de lista de permissões, regras personalizadas ou regras de gerenciamento de bots, defina condições de correspondência para especificar as características das requisições a serem avaliadas. Este tópico descreve os campos compatíveis com as condições de correspondência de regras e suas respectivas interpretações.
O que são condições de correspondência
Condições de correspondência referem-se às características da requisição que o Web Application Firewall precisa inspecionar. Ao configurar whitelist rules, Custom rules ou Bot management, defina a Match Condition para especificar quais atributos da requisição devem ser analisados. Se uma requisição atender às condições de correspondência configuradas em uma regra, ela acionará a regra correspondente. O WAF aplica então a ação definida na regra para processar a requisição adequadamente, como permitir, bloquear ou verificar a requisição.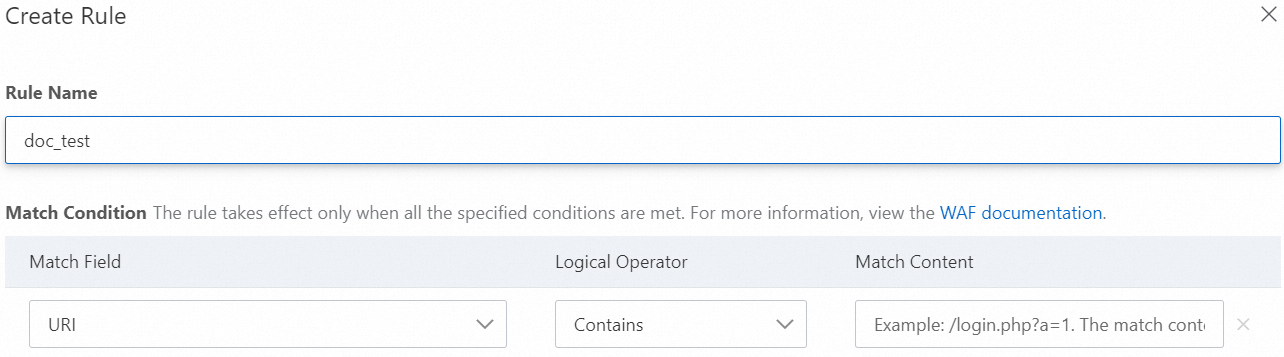
A Match Condition é composta por Match Field, Logical Operator e Match Content. A tabela a seguir apresenta um exemplo de configuração:
|
Match Field |
Logical Operator |
Match Content |
Descrição |
|
URI Path |
Contains |
|
A requisição corresponde a esta regra se o caminho da requisição contiver |
|
IP |
Belongs to |
|
A requisição corresponde a esta regra se o IP do cliente for |
Campos de correspondência compatíveis
A tabela a seguir lista os campos compatíveis com as condições de correspondência e suas regras associadas.
-
Definição e faturamento de regras avançadas
-
Definição: Uma regra é considerada avançada se atender a qualquer uma das seguintes condições:
Utiliza um dos seguintes campos de correspondência:
Cookie,Content-Type,Content-Length,X-Forwarded-For,Body,Http-Method,File Extension,Filename,Server-Port,Header,Cookie NameouBody Parameter.Inclui uma condição de correspondência ou não correspondência de expressão regular.
WAF com pagamento conforme o uso: Regras avançadas e regras básicas possuem padrões de faturamento diferentes. Para preços específicos, consulte Pay-as-you-go billing.
WAF por assinatura: Apenas a edição Enterprise ou superior oferece suporte a regras avançadas. Para diferenças de recursos entre edições, consulte WAF editions and features.
-
-
Mecanismo de correspondência
Sensibilidade a maiúsculas e minúsculas: Salvo indicação em contrário, o conteúdo de correspondência para todos os campos não diferencia maiúsculas de minúsculas.
Tratamento de codificação: Para conteúdo de requisição que contenha codificações comuns, como codificação URL, HTML ou Unicode, o sistema decodifica automaticamente o conteúdo antes de realizar a correspondência.
Campo de correspondência | Descrição | Operadores lógicos compatíveis |
URI | O Uniform Resource Identifier (URI) de uma requisição, que indica o caminho do recurso solicitado. Geralmente, URI = URI Path + Query String. O conteúdo de correspondência associado começa com |
|
IP | O endereço IP de source da requisição, ou seja, o endereço IP do cliente que inicia a requisição. O conteúdo de correspondência deve atender aos seguintes requisitos:
| Belongs To, Does Not Belong To Nota Uma única regra de proteção aceita até 100 endereços IP ou faixas de endereços IP. Por exemplo, se uma regra de proteção contiver duas condições de correspondência com IP como campo de correspondência, o número total de endereços IP ou faixas de endereços IP nas duas condições não pode exceder 100. Separe múltiplos endereços IP ou faixas de endereços IP com vírgulas (,). |
Referer | A URL de source da requisição, ou seja, a página de onde a requisição foi redirecionada. |
|
User-Agent | As informações do navegador do cliente que inicia a requisição, incluindo identificador do navegador, identificador do mecanismo de renderização e informações de versão. |
|
Query String | A string de consulta na requisição, especificamente a parte após o ponto de interrogação (?) na URL. |
|
Cookie | As informações de cookie na requisição. |
|
Content-Type | O tipo de conteúdo HTTP especificado na requisição, ou seja, as informações de tipo Multipurpose Internet Mail Extensions (MIME). |
|
Content-Length | O número de bytes contidos no conteúdo da requisição. Valores válidos: 0 a 2147483648. |
|
X-Forwarded-For | O endereço IP real do cliente na requisição. O campo de cabeçalho X-Forwarded-For (XFF) identifica o endereço IP original do cliente para requisições encaminhadas por proxies HTTP ou balanceadores de carga. Este campo está incluído apenas em requisições encaminhadas por proxies HTTP ou balanceadores de carga. |
|
Body | As informações de conteúdo da requisição. |
|
Http-Method | O método da requisição, incluindo GET, POST, DELETE, PUT, OPTIONS, CONNECT, HEAD, TRACE e PATCH. |
|
Header | As informações de cabeçalho da requisição. Campos de cabeçalho personalizados são compatíveis. |
|
URI Path | O caminho URI da requisição. |
|
Query String Parameter | O nome do parâmetro da requisição. O parâmetro da requisição refere-se à parte após o ponto de interrogação (?) na URL da requisição. Por exemplo, em Nota O Parameter personalizado de Query String Parameter diferencia maiúsculas de minúsculas. |
|
Server-Port | A porta do servidor. |
|
File Extension | A extensão do arquivo solicitado, por exemplo, .png e .php. |
|
Filename | O nome do arquivo no final do caminho da requisição. Por exemplo, em |
|
Host | O nome de domínio solicitado. |
|
Cookie Name | O nome da chave do cookie. Por exemplo, no cookie Nota O Cookie-Exact personalizado de Cookie Name diferencia maiúsculas de minúsculas. |
|
Body Parameter |
|
|
Client-ID | O identificador do cliente (como um navegador ou aplicativo), que identifica o cliente de onde se origina uma requisição HTTP com base em características como informações de User Agent e impressões digitais de tráfego. Nota Compatível apenas com o módulo . |
|
JA3 Fingerprint | Uma string gerada pela aplicação de hash MD5 em parâmetros-chave durante o handshake TLS, incluindo versão TLS, conjunto de cifras, algoritmo de compressão e extensões TLS. Esta string representa a configuração TLS do cliente e é chamada de impressão digital JA3. A impressão digital JA3 pode ser usada para identificar e distinguir diferentes tipos de clientes TLS, como navegadores web, aplicativos móveis e malware. Nota Compatível apenas com o módulo . |
|
JA4 Fingerprint | A impressão digital JA4 introduz mais informações contextuais e algoritmos, como versão do navegador e sistema operacional, para reduzir possíveis problemas de duplicação causados pela impressão digital JA3. A impressão digital JA4 identifica com mais precisão usuários reais versus impostores, reduzindo a taxa de falsos positivos. Nota Compatível apenas com o módulo . |
|
HTTP/2 Fingerprint | Uma impressão digital HTTP 2.0 gerada pelo processamento da impressão digital original do cliente HTTP/2 usando o algoritmo MD5. É usada para analisar e identificar diferentes clientes visando uma comunicação mais segura e eficiente. Nota Compatível apenas com o módulo . |
|
IDC | Identifica a origem do tráfego com base em dados de atribuição de IP de source. Servidores cloud têm custos menores e são facilmente explorados por agentes maliciosos para ataques. Nota Compatível apenas com o módulo . | Equals One of Multiple Values, Does Not Equal Any Value |
Web SDK | Identifica tráfego anormal com base em informações de sonda coletadas pelo Web SDK, como o UMID web e o número de pressionamentos de teclado/mouse/tela sensível ao toque. Nota Compatível apenas com o módulo . |
|
App SDK | Permite controle granular com base em informações de sonda coletadas pelo App SDK. Nota Compatível apenas com o módulo . |
|