Crawlers maliciosos podem sobrecarregar servidores, extrair conteúdo sensível e degradar a experiência de usuários legítimos. O módulo de gerenciamento de bots do Web Application Firewall (WAF) oferece regras anticrawler específicas por cenário adaptáveis ao seu perfil de tráfego. Assim, você protege páginas de login, fluxos de cadastro ou finalização de pedidos sem bloquear usuários reais.
Pré-requisitos
Antes de começar, verifique se você tem:
Uma instância WAF por assinatura nas edições Pro, Business ou Enterprise (o módulo Bot Management deve estar ativado).
Adicionou seu site ao WAF. Para mais informações, consulte Tutoriais.
Crie uma regra anticrawler
O fluxo de configuração tem quatro etapas: configurar cenários, definir regras de proteção, validar ações (opcional) e publicar.
Acesse o console do WAF.
Na barra de navegação superior, selecione o grupo de recursos e a região da sua instância WAF. A região pode ser Chinese Mainland ou Outside Chinese Mainland.
No painel de navegação à esquerda, escolha Protection Settings > Website Protection.
-
No topo da página Website Protection, selecione o nome de domínio que deseja proteger.
-
Acesse a aba Bot Management.
Configuração inicial: Na seção Scenario-specific Configuration, clique em Start.
Adicionar nova regra: Clique em Add no canto superior direito.
Cada nome de domínio suporta até 50 regras anticrawler.
-
Na etapa Configure Scenarios, defina as informações básicas e clique em Next.
Parâmetro
Descrição
Scenario
Cenário de serviço a proteger, como login, cadastro ou finalização de pedido.
Service type
Selecione Websites para proteger páginas web, páginas HTML5 e aplicativos HTML5. Se o acesso ao domínio ocorrer por outro nome de domínio, selecione Use Intermediate Domain Name e escolha o nome de domínio intermediário na lista suspensa.
Traffic characteristics
Adicione até cinco condições de correspondência para identificar o tráfego alvo. Cada condição inclui um campo de correspondência (campo de cabeçalho de requisição HTTP), um operador lógico e o conteúdo de correspondência. Após inserir um endereço IP, pressione Enter para confirmar. Para a lista completa de campos, consulte Campos nas condições de correspondência.
-
Na etapa Configure Protection Rules, ative as opções de proteção necessárias e clique em Next.
Opção
Funcionalidade
Script-based Bot Block
Executa um desafio JavaScript nos clientes. Bloqueia requisições de ferramentas que não são navegadores e não executam JavaScript, interrompendo ataques simples baseados em scripts.
Dynamic Token Challenge
Desativado por padrão. Quando ativado, o WAF verifica uma assinatura em cada requisição e bloqueia aquelas que falham. A opção Signature Verification Exception vem selecionada por padrão e não pode ser desmarcada. Opcionalmente, ative Signature Timestamp Exception e a detecção de WebDriver Attack.
Intelligent Protection
Usa machine learning para analisar o tráfego de acesso e gerar uma lista de bloqueios ou regra de proteção. Defina Protection Mode como Monitor (registra tráfego correspondente sem bloquear) ou Slider CAPTCHA (exige validação por slider CAPTCHA antes de conceder acesso).
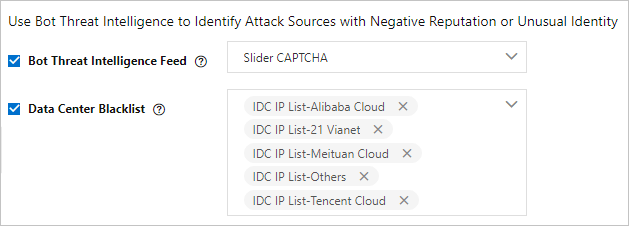
Bot Threat Intelligence Feed
Verifica endereços IP dos clientes na biblioteca de inteligência de ameaças da Alibaba Cloud. Clientes identificados como crawlers frequentes precisam passar pela verificação via slider CAPTCHA.
Data Center Blacklist
Bloqueia requisições originadas de endereços IP maliciosos conhecidos, pertencentes a data centers da Alibaba Cloud e de outros provedores de nuvem principais. Selecione as bibliotecas a aplicar na lista suspensa.
IP Address Throttling
Limita a taxa de requisições por endereço IP para mitigar ataques de flood HTTP. Se o volume de requisições do mesmo IP ultrapassar o limiar dentro da janela de tempo configurada, o WAF aplica a ação selecionada (Monitor, Block ou Captcha) durante o período definido. Suporta até três condições de limitação. Para detalhes de configuração, consulte Criar uma política de proteção personalizada.
Custom Session-based Throttling
Limita a taxa de requisições por sessão. Se o número de requisições da mesma sessão exceder o limiar na janela de tempo estipulada, o WAF executa a ação escolhida (Monitor, Block ou Captcha) pelo tempo configurado. Para detalhes de configuração, consulte Criar uma política de proteção personalizada.
-
(Opcional) Na etapa Verify Actions, teste sua regra antes da ativação. Pule esta etapa clicando em Skip no canto inferior esquerdo. Se for a primeira vez que você cria uma regra anticrawler, conclua este passo para evitar falsos positivos decorrentes de configurações incorretas ou problemas de compatibilidade antes da publicação. Etapa 1: Insira um endereço IP público. Insira o endereço IP público do dispositivo de teste (computador ou celular). O teste aplica-se apenas a requisições vindas desse IP, sem afetar o tráfego em produção. Etapa 2: Selecione uma ação para testar. Escolha uma ação para validar: JavaScript Validation, Dynamic Token-based Authentication, Slider CAPTCHA Verification ou Block Verification. Ao clicar em Start Test, o WAF entrega a regra de teste ao seu dispositivo imediatamente e exibe o procedimento, o resultado esperado e uma demonstração. Leia atentamente antes de testar. Após o teste, clique em I Have Completed Test para continuar. Se o resultado apresentar exceções, clique em Go Back para ajustar a regra e testar novamente. Para erros comuns de teste e soluções, consulte Solucionar erros de teste.
ImportanteNão utilize o endereço IP obtido via
ipconfig, pois esse comando retorna um IP interno. Para obter seu endereço IP público, clique em Alibaba Network Diagnose Tool e localize o valor de Local IP. Você também pode pesquisar seu endereço IP diretamente pelo navegador. -
Na etapa Preview and Publish Protection Rules, revise a regra e clique em Publish. A regra entra em vigor imediatamente após a publicação.
Se esta for sua primeira regra anticrawler, o ID da regra só aparecerá após a publicação. Encontre-o na aba Bot Management da página Security Report. Use o ID da regra para filtrar requisições correspondentes no Log Service for WAF.
Solucionar erros de teste
Nenhuma requisição de teste válida detectada
Geralmente, isso ocorre porque o tráfego de teste não chega ao WAF. Verifique se a requisição foi enviada para o endereço IP mapeado pelo CNAME fornecido pelo WAF e se os campos de cabeçalho correspondem às configurações de Traffic Characteristics da sua regra. Caso o endereço IP de origem do dispositivo de teste não coincida com o informado na etapa 1, use a Alibaba Network Diagnose Tool para obter seu endereço IP público atual.
Falha na verificação das requisições de teste
Isso normalmente indica que o teste não simulou adequadamente o acesso de um usuário real. Ferramentas de automação e modos de depuração ignoram sinais baseados em navegador que o WAF verifica. Use uma sessão real de navegador no dispositivo de teste. Confirme também se o Service Type está correto: selecione Websites para páginas web, e não a opção de aplicativo. Se estiver usando um nome de domínio intermediário, certifique-se de que o domínio correto foi selecionado.
Nenhuma verificação foi acionada
As regras de teste podem exigir algumas tentativas para serem geradas. Execute o teste mais algumas vezes até que a regra seja entregue ao seu dispositivo.
Problemas de compatibilidade de frontend
Entre em contato com o suporte pelo grupo do DingTalk ou abra um ticket.
Próximos passos
Abra a aba Bot Management na página Security Report para revisar os resultados da proteção e inspecionar as requisições que corresponderam à regra. Use o ID da regra para consultar logs detalhados no Log Service for WAF.