Web Application Firewall (WAF) filtra o tráfego de entrada dos seus sites e aplicativos, bloqueia ataques web comuns e encaminha solicitações legítimas aos servidores. O WAF garante o funcionamento adequado do site, preserva a estabilidade dos negócios e assegura a segurança dos dados.
Cenários
O WAF protege seus sites e aplicativos ao detectar e bloquear tráfego malicioso. Ele inspeciona e filtra todo o tráfego de entrada e encaminha apenas solicitações legítimas ao servidor de origem. Esse processo evita problemas como degradação de desempenho causada por intrusões maliciosas e assegura a segurança dos seus service e dados.
Introdução ao WAF
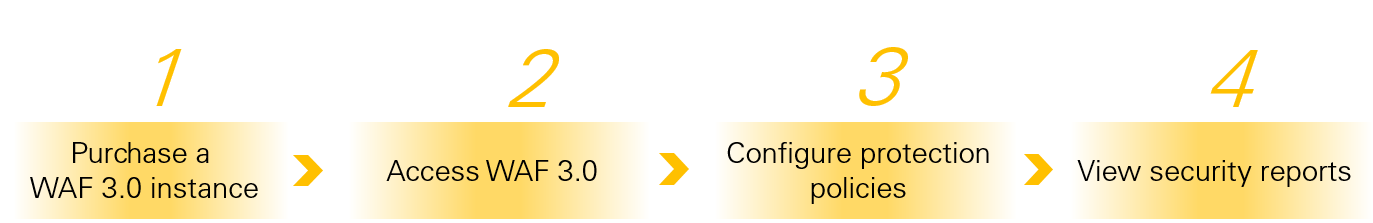
Para começar, consulte Protect an ECS instance against CC attacks using WAF.
WAF 3.0 vs WAF 2.0
Relação entre versões: O WAF 3.0 é a nova geração do WAF, desenvolvida sobre o WAF 2.0 com nova arquitetura, preços atualizados, console redesenhado e experiência aprimorada. Não é possível executar ambas as versões na mesma conta Alibaba Cloud.
Política de compra: O WAF 2.0 não está mais disponível para novas aquisições. Usuários existentes do WAF 2.0 podem continuar usando, renovando ou atualizando suas instâncias. O SLA permanece válido.
Método de atualização: Para acessar recursos aprimorados e uma experiência melhorada, atualize do WAF 2.0 para o WAF 3.0. Use a ferramenta de migração de autoatendimento para migrar automaticamente suas instâncias do WAF 2.0 para o WAF 3.0. Para obter as etapas, consulte How to upgrade a WAF 2.0 instance to WAF 3.0.
Principais diferenças entre WAF 3.0 e WAF 2.0
Método de faturamento
Diferença | WAF 3.0 | WAF 2.0 | |
Edições de instância por assinatura | Basic Edition, Pro Edition, Enterprise Edition, Ultimate Edition. | Pro Edition, Enterprise Edition, Ultimate Edition. | |
Itens de faturamento | Especificação de tráfego | Usa consultas por segundo (QPS) como única métrica de tráfego. Não requer gerenciamento de largura de banda. Instâncias por assinatura aceitam QPS elástico no modelo pagamento conforme o uso para evitar limitações por excesso de uso. | Aceita tanto QPS quanto largura de banda. É necessário converter entre eles. |
Especificação de nome de domínio | Sem distinção entre domínios principais e subdomínios. Faturamento por nome de domínio. | Faz distinção entre nomes de domínio principais e subdomínios. | |
Acesso em cloud híbrida | Incluso na Enterprise Edition e na Ultimate Edition. | Requer compra separada do Hybrid Cloud WAF Exclusive. | |
Unidade de faturamento no modelo pagamento conforme o uso | Unidade de faturamento unificada: Security Capacity Unit (SeCU). Cada SeCU custa USD 0.01. | Não há unidade de faturamento padrão. | |
Integração de ativos e configurações de mitigação
Diferença | WAF 3.0 | WAF 2.0 |
Modo nativo da cloud |
| O modo de proxy transparente aceita apenas ALB, ECS e CLB. |
Objetos protegidos para regras de mitigação | O WAF cria automaticamente um objeto protegido quando você adiciona um nome de domínio ou instância de service em cloud. Configure regras de mitigação em um modelo e atribua objetos protegidos a ele. | Configure regras de mitigação por nome de domínio. No modo de proxy transparente, adicione todos os domínios de uma instância de service em cloud ao WAF antes de configurar regras personalizadas. Caso contrário, apenas as regras padrão serão aplicadas. |
Visualizar regras de mitigação |
| Visualize regras apenas para um único nome de domínio. |
Módulos de mitigação suportados | Os novos recursos incluem Custom Response, Threat Intelligence, Whitelist, Domain asset center e Security Report. Todos os módulos suportados estão listados em Mitigation Settings Overview. | Para obter a lista completa de módulos de mitigação suportados, consulte Overview. |