Após adicionar seus services ao Web Application Firewall (WAF), use o recurso de resposta personalizada para configurar a página retornada aos clientes quando o WAF bloqueia as solicitações ou aciona uma verificação por controle deslizante. Esse recurso permite alinhar a página à interface da sua marca e melhorar a experiência do usuário.
Como funciona
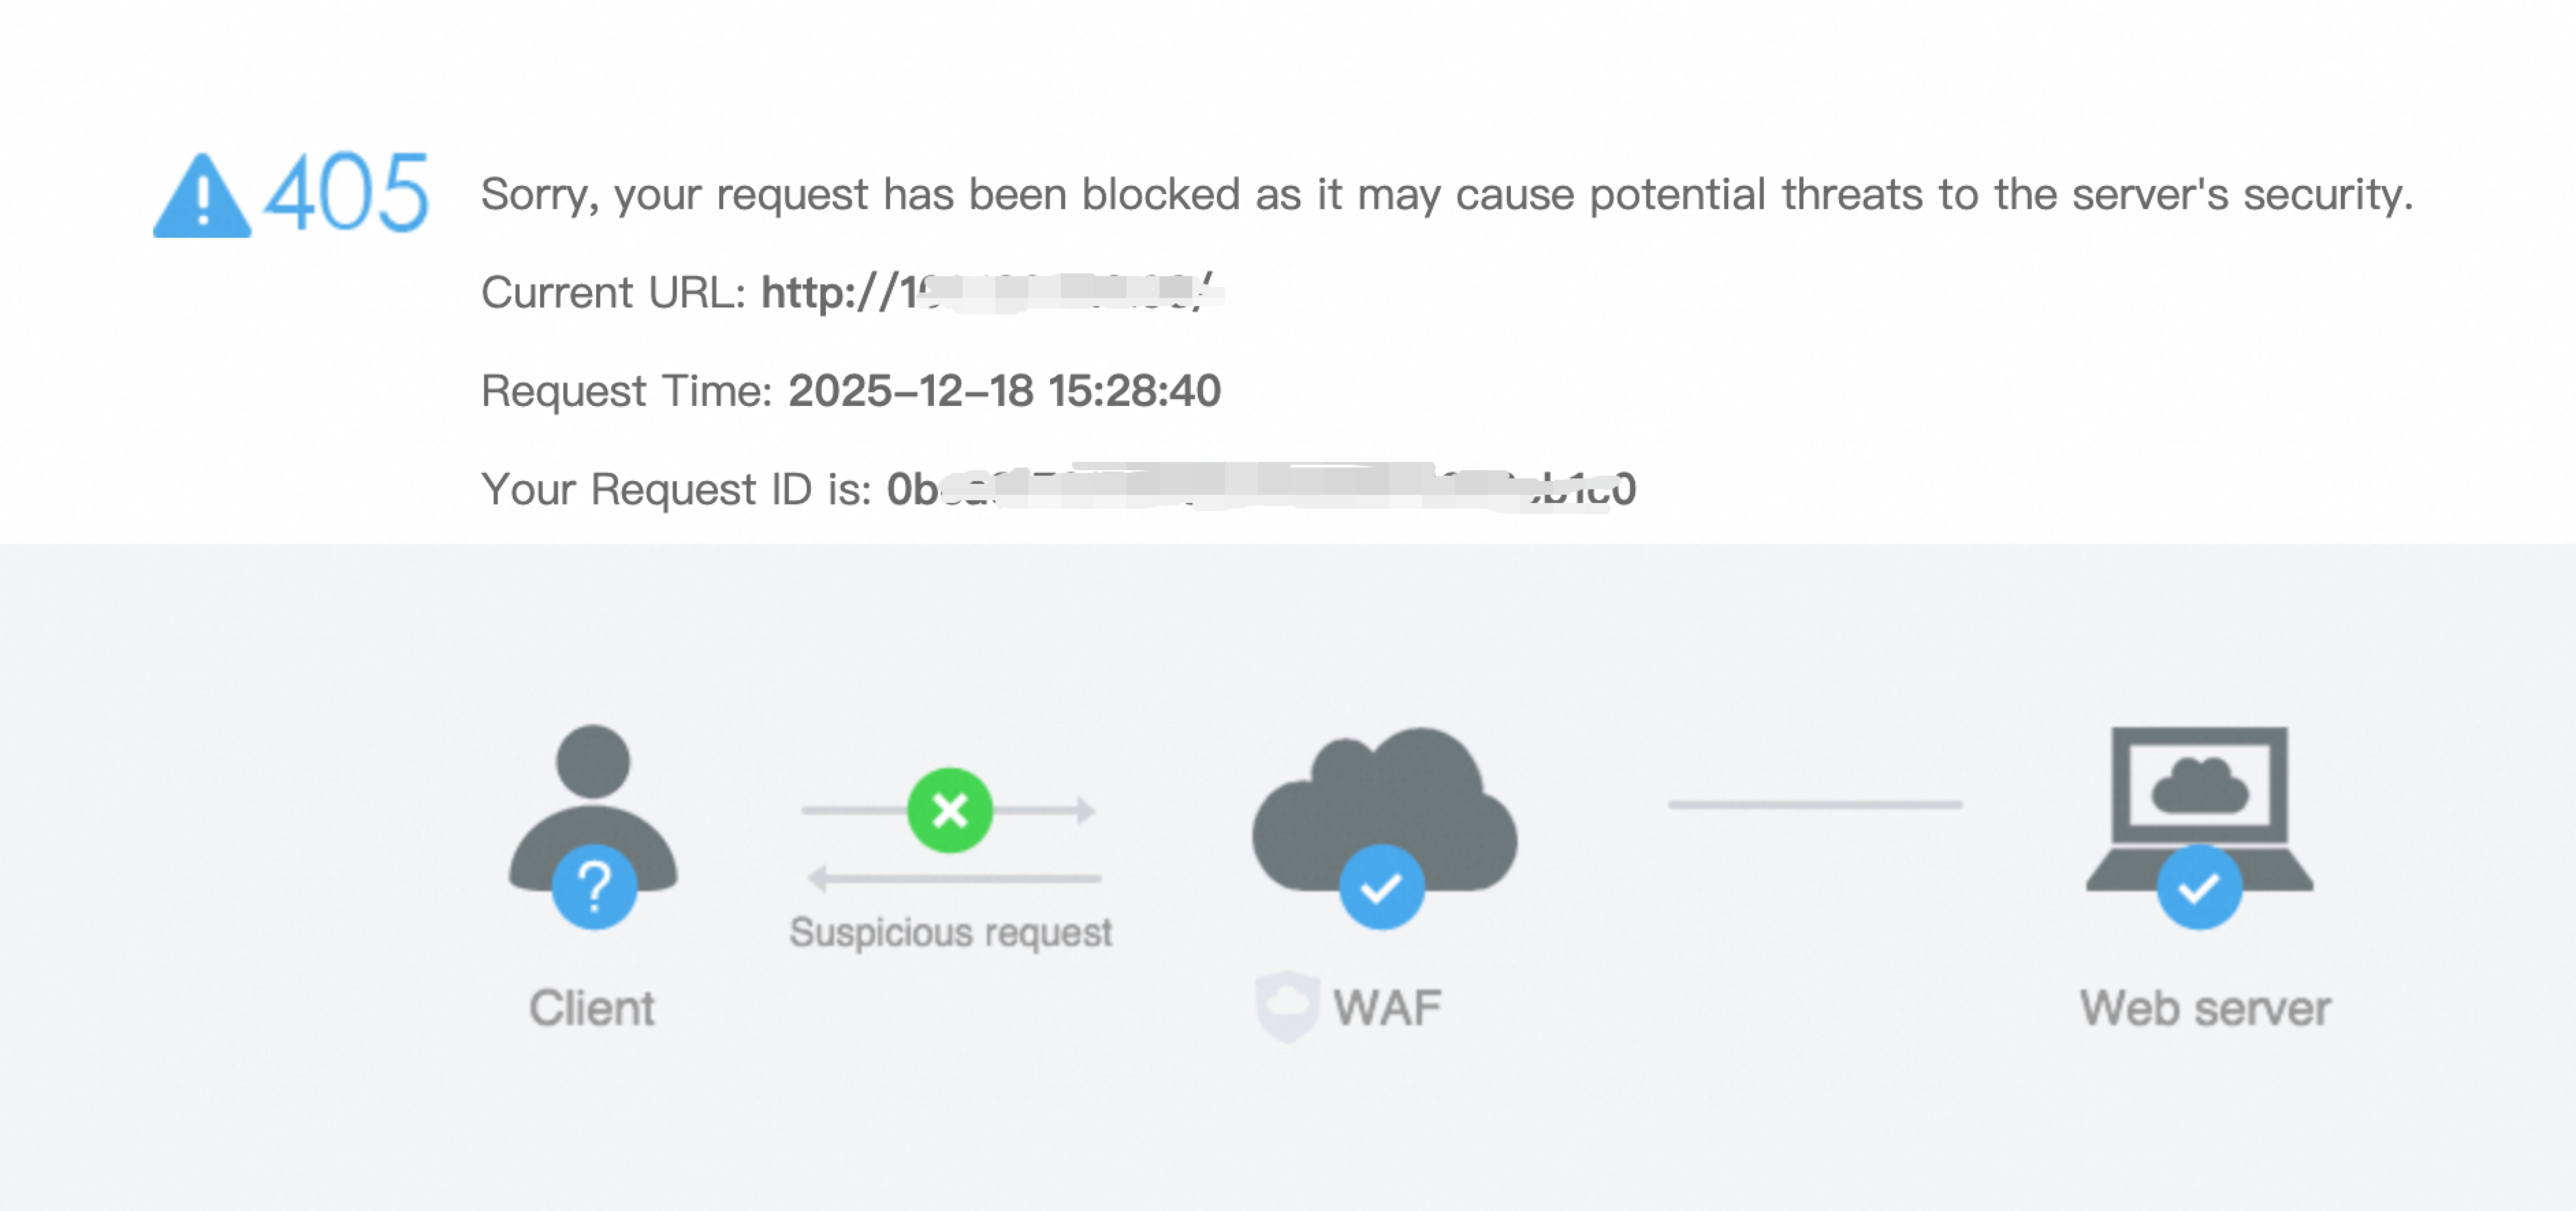
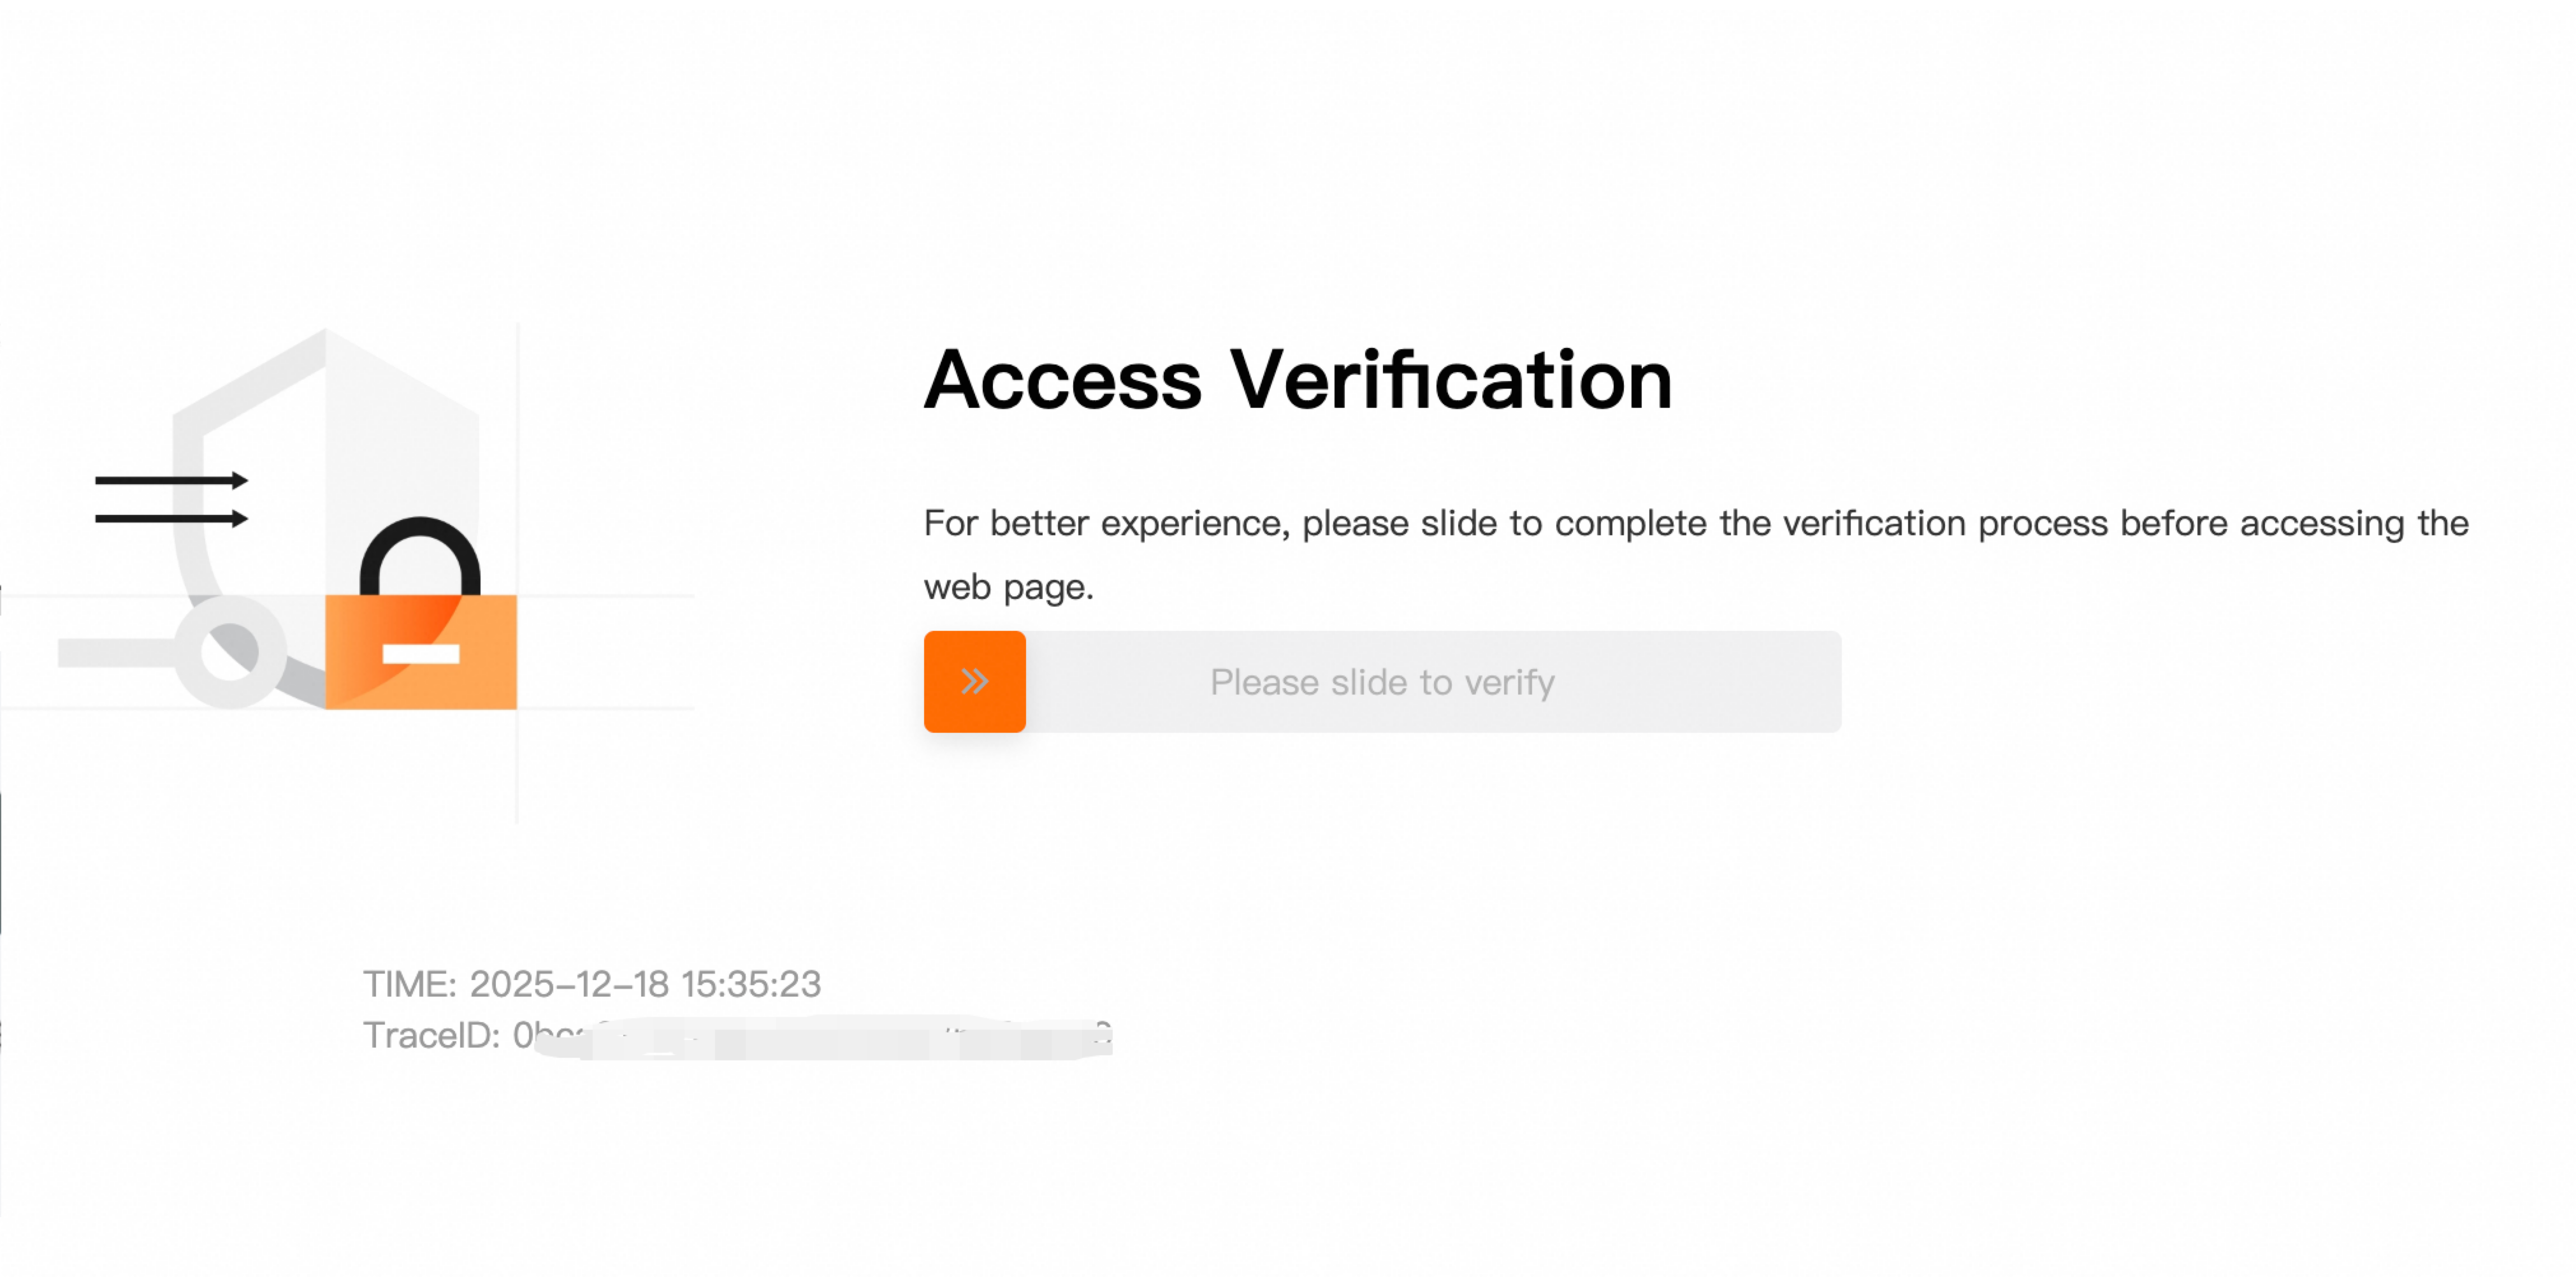
Por padrão, quando uma solicitação de cliente corresponde a uma regra de proteção do WAF e a ação da regra está definida como Block, CAPTCHA ou Strict CAPTCHA, o WAF retorna uma página de resposta padrão. Use o recurso Custom Response para definir o seguinte:
Código de status HTTP (por exemplo, 403, 406 ou 429)
cabeçalhos de resposta
corpo da resposta em formatos como HTML ou JSON
|
Página de bloqueio padrão |
Página de controle deslizante padrão |
|
|
|
Observações de uso
Requisitos de versão: este recurso está disponível para instâncias do WAF por assinatura (Enterprise Edition ou Ultimate Edition) e instâncias do WAF com pagamento conforme o uso.
Pré-requisitos: você deve ter um objeto protegido, criado ao adicionar um web service ao WAF. Se você ainda não adicionou um service, consulte Access overview.
Módulos de proteção compatíveis: com exceção do módulo Core Protection Rule, todos os módulos cuja ação de regra pode ser configurada como Block, CAPTCHA ou Strict CAPTCHA são compatíveis.
-
Limitações do modo de implantação:
O Function Compute não é compatível.
O Microservices Engine (MSE) deve ser da versão 2.0.18 ou posterior.
O API Gateway (APIG) deve ser da versão 2.1.13 ou posterior.
O Bot Management para proteção de aplicativo não é compatível com páginas de controle deslizante personalizadas. Em vez disso, modifique a configuração do SDK.
Procedimento
Configurar uma página de resposta
Acesse o console do Web Application Firewall 3.0. Na barra de menu superior, selecione o grupo de recursos e a região (Chinese Mainland ou Outside Chinese Mainland) da instância do WAF.
No painel de navegação à esquerda, escolha .
-
Na página Configure Response Page, selecione a guia Block Page ou CAPTCHA Page e clique em Create.
Block Page
Name: insira um nome descritivo.
Status Code: especifique o código de status HTTP que o WAF retorna ao cliente após bloquear uma solicitação. Valores válidos: 200 a 600. O código de status padrão para uma ação de bloqueio é 405. Os códigos de status 204, 304, 600 e 498 não são compatíveis.
Custom Header: especifique os cabeçalhos de resposta que o WAF inclui na resposta após bloquear uma solicitação. Cada cabeçalho consiste em um Header Name e um Header Value. É possível adicionar até 10 cabeçalhos.
-
Response Body: insira o código source da página de bloqueio. A configuração deve atender aos seguintes requisitos:
Os formatos compatíveis incluem HTML e JSON.
O código pode ter até 4.000 caracteres.
ImportantePara incluir o ID da solicitação na página de resposta, adicione a string
{::trace_id::}ao código. Esse ID ajuda a encontrar a solicitação correspondente no Simple Log Service.Exemplo de configuração
Status Code: 403.
-
Custom Header:
Header Name:
Content-Type.Header Value:
text/html; charset=utf-8.
-
Response Body:
<!DOCTYPE html>
<html>
<head>
  <meta charset="UTF-8">
  <title>Request Blocked</title>
</head>
<body>
  <h1>Access Denied</h1>
  <p>Your request has been blocked by the security policy.</p>
  <p>Request ID: {::trace_id::}</p>
</body>
</html>
CAPTCHA Page
Name: insira um nome descritivo.
Status Code: o código de status HTTP que o WAF retorna ao cliente quando uma solicitação aciona uma verificação por controle deslizante. O valor padrão é 200 e não pode ser alterado.
-
Custom Header: especifique os cabeçalhos de resposta que o WAF inclui na resposta quando uma solicitação aciona uma verificação por controle deslizante. Cada cabeçalho consiste em um Header Name e um Header Value. É possível adicionar até 10 cabeçalhos. O cabeçalho a seguir é incluído por padrão e não pode ser alterado.
Header Name:
Content-Type.Header Value:
text/html; charset=utf-8.
Estilo Predefined ou Custom: define o estilo do CAPTCHA de controle deslizante que o WAF apresenta ao cliente. Configure definições como idioma, ícone, texto e se o ID da solicitação deve ser exposto. Clique em Preview para visualizar a página do CAPTCHA de controle deslizante. No momento, não há suporte para layout CSS personalizado ou configuração de pitch.
Aplicar a regras de proteção ou objetos
Após configurar uma página de resposta, aplique-a a uma regra de proteção ou a um objeto protegido:
Aplicar a uma regra de proteção: quando uma solicitação corresponde à regra, o WAF retorna a página de resposta personalizada atribuída a essa regra.
Aplicar a um objeto protegido: quando uma solicitação para o objeto protegido aciona uma regra de proteção, o WAF retorna a página de resposta personalizada atribuída a esse objeto.
Se uma página de resposta personalizada estiver configurada tanto para uma regra de proteção quanto para um objeto protegido, a configuração da regra de proteção terá precedência.
Aplicar a regras de proteção
Por exemplo, ao configurar uma regra de proteção no módulo Custom Rule e defina a Action como Block, CAPTCHA ou Strict CAPTCHA, selecione uma página de resposta personalizada existente. Para mais informações, consulte Add a protection rule to a custom rule template.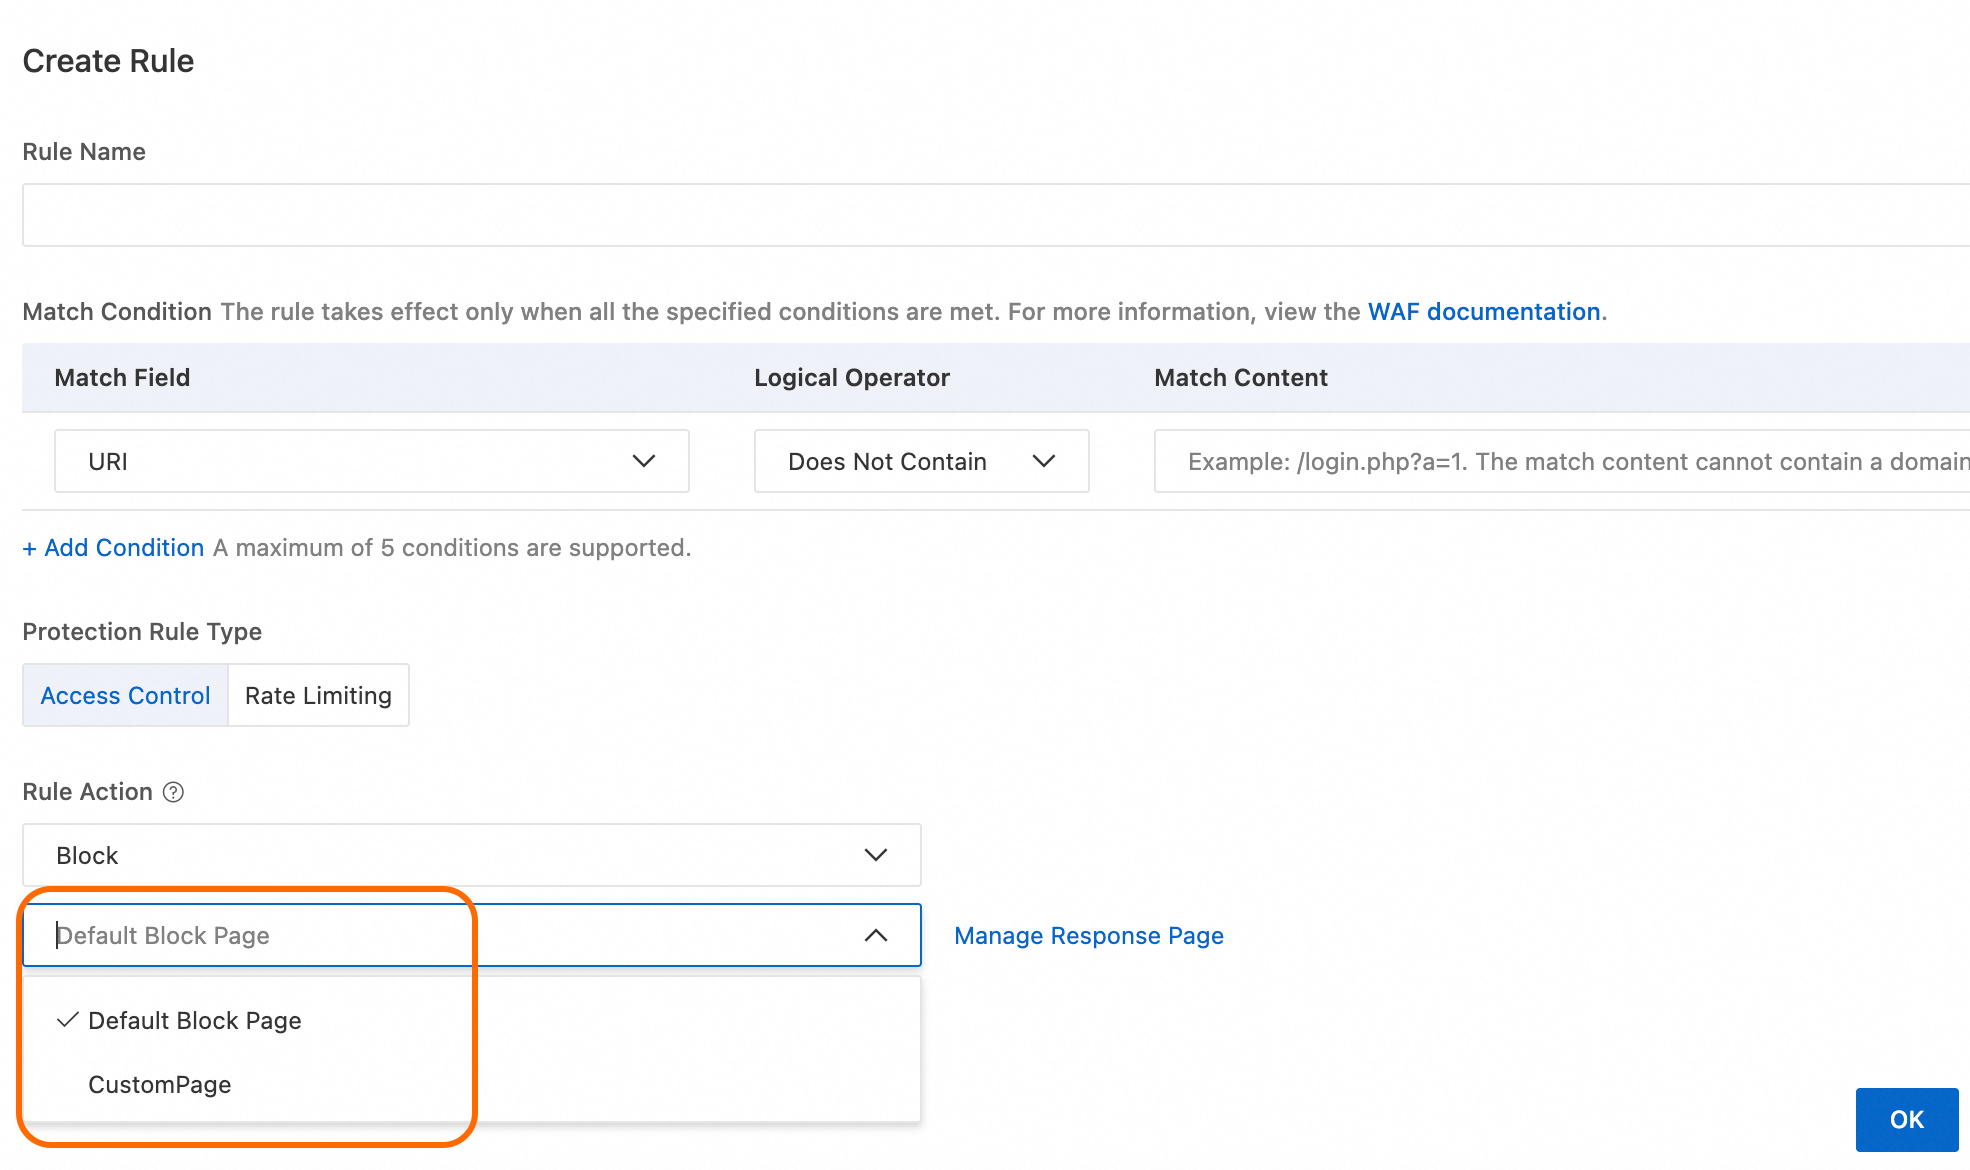
Aplicar a objetos protegidos
Acesse a página .
Acesse a guia Configure Protected Object. Encontre o objeto protegido que deseja configurar, clique em Actions na coluna Configure e substitua a Block Page ou CAPTCHA Page padrão.