Por padrão, a Alibaba Cloud fornece o Anti-DDoS Origin Basic para proteger domínios adicionados ao WAF por meio de um registro CNAME. Esse serviço ajuda a defender contra ataques DDoS comuns nas camadas de rede e de transporte. Este tópico descreve o funcionamento do Anti-DDoS Origin Basic e como agir caso o blackhole filtering seja acionado.
Funcionamento
Capacidades de proteção
Ao adicionar um domínio ao WAF usando um registro CNAME, o sistema atribui um IP virtual (VIP) dedicado para receber o tráfego do seu serviço. Esse VIP não é compartilhado com outros locatários. Na mesma instância do WAF:
Sem um endereço IP exclusivo ou balanceamento de carga inteligente ativado, todos os domínios compartilham um único VIP.
Com um endereço IP exclusivo ativado, cada domínio recebe seu próprio VIP dedicado.
Com o balanceamento de carga inteligente configurado, todos os domínios compartilham vários VIPs.
A Alibaba Cloud oferece proteção Anti-DDoS Origin Basic gratuitamente para cada VIP do WAF. As Mitigation Capabilities gratuitas variam conforme a região. Para visualizar a capacidade de proteção do seu VIP, acesse a página Assets e clique em na aba WAF.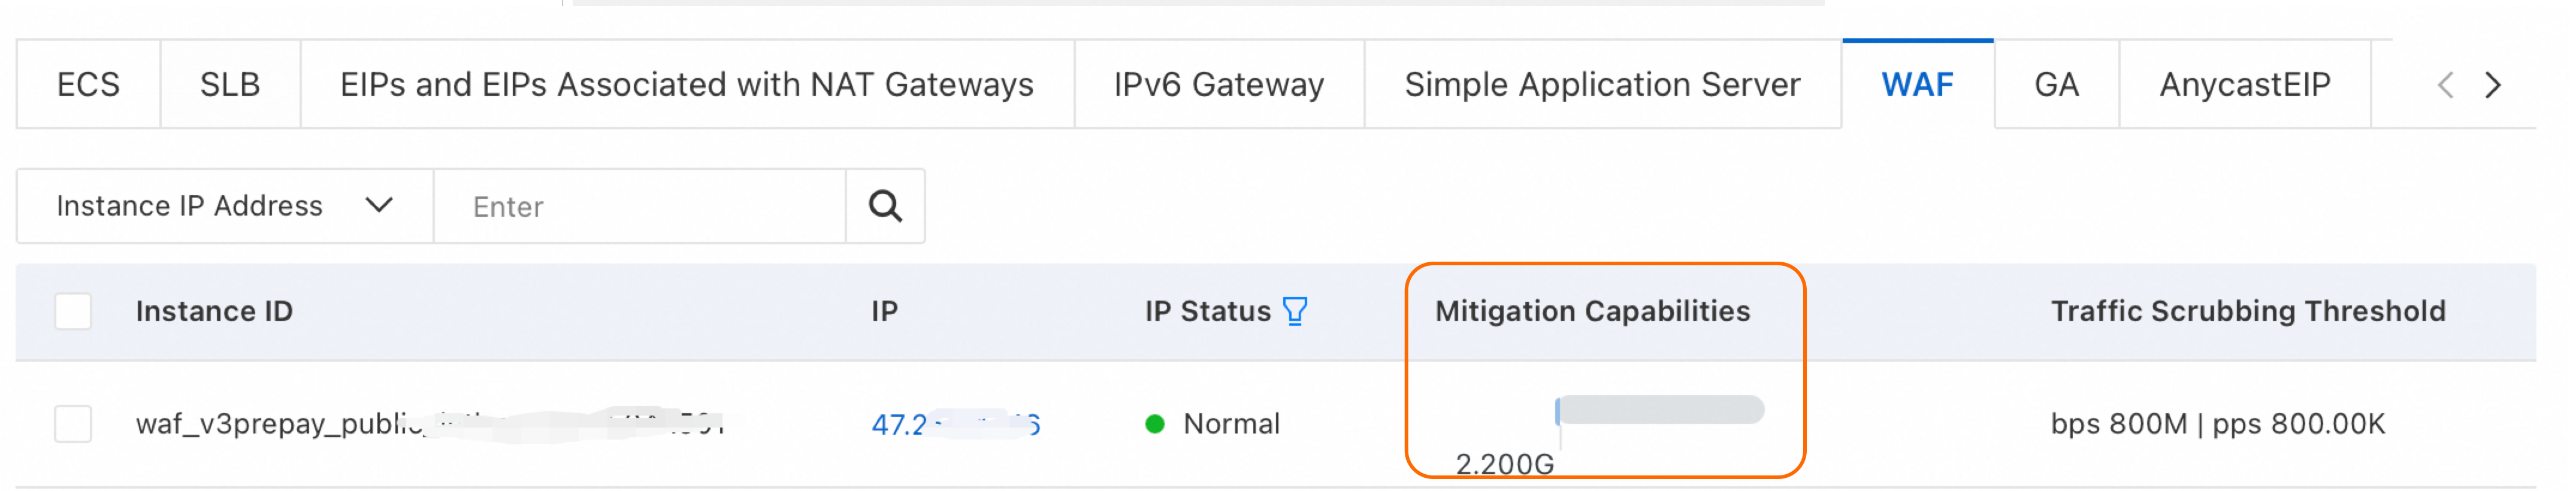
Limpeza de tráfego
Durante um ataque DDoS, o Anti-DDoS Origin Basic monitora, analisa e filtra o tráfego de rede. Ele identifica e bloqueia o tráfego malicioso, permitindo que apenas o tráfego legítimo chegue ao VIP do WAF para garantir a disponibilidade do serviço.
O Anti-DDoS Origin Basic inicia a limpeza de tráfego quando o tráfego de entrada atende às condições de limpeza. Enquanto sua instância estiver nesse processo, uma notificação aparecerá no banner na parte superior do console do WAF 3.0.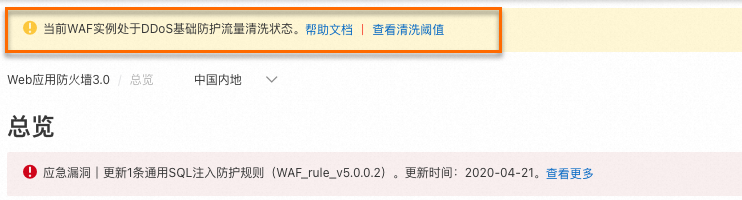
-
Condições de limpeza
O Anti-DDoS Origin Basic utiliza duas condições para acionar a limpeza de tráfego:
Análise baseada em IA: Com base nas capacidades de big data da Alibaba Cloud, o sistema aprende automaticamente a linha de base típica do seu tráfego. Algoritmos identificam padrões anormais e detectam possíveis ataques DDoS.
Detecção de limiar: O volume de tráfego de entrada atinge o limiar de limpeza BPS/PPS configurado.
A limpeza de tráfego começa somente quando ambas as condições são atendidas.
-
Limiar de limpeza
O Anti-DDoS Origin Basic realiza a limpeza de tráfego filtrando pacotes de ataque e limitando a taxa de tráfego. O sistema fornece um limiar de limpeza padrão para as seguintes métricas:
Limiar de limpeza BPS (Bits por Segundo): A limpeza é acionada quando a taxa de tráfego de entrada excede este valor.
Limiar de limpeza PPS (Pacotes por Segundo): A limpeza é acionada quando a taxa de pacotes de entrada excede este valor.
O limiar de limpeza para o WAF é determinado pelas consultas reais por segundo (QPS) dos seus serviços. A tabela a seguir descreve como o limiar é calculado.
Tipo
Valor
Limiar máximo de limpeza BPS (Mbps)
MAX(800, QPS*4,5/150)
Limiar máximo de limpeza PPS (pps)
MAX(800000, QPS*4,5)
O limiar real de limpeza está sujeito ao valor exibido no console.
-
Visualizar e configurar o limiar de limpeza
O limiar de limpeza é definido como máximo por padrão. Caso um ataque não seja grande o suficiente para acionar esse limiar, reduza-o.
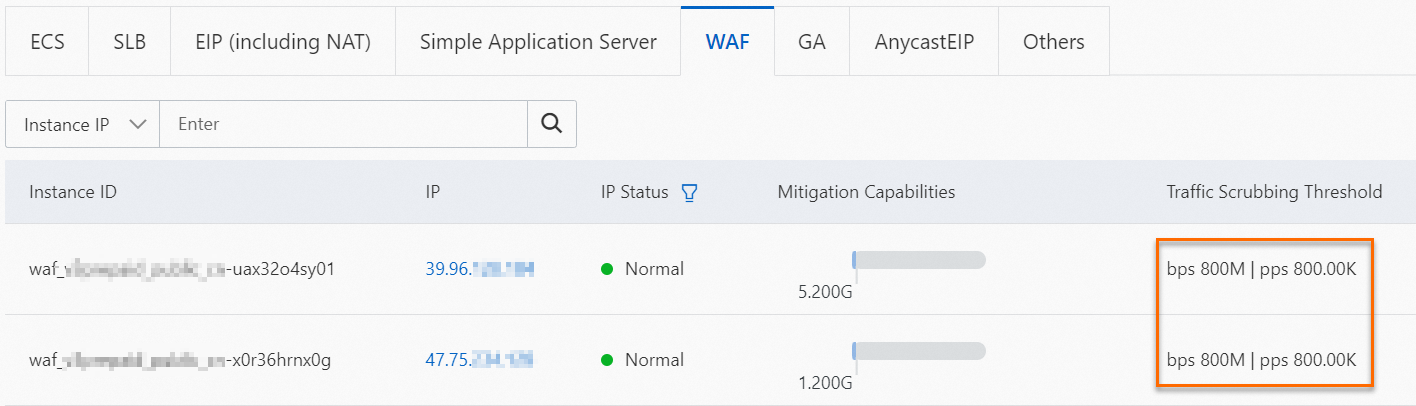
Acesse a página Assets. Clique em na aba WAF, localize o VIP desejado e visualize os limiares máximos de limpeza BPS e PPS na coluna Traffic Scrubbing Threshold.
-
Opcional: Modifique o limiar de limpeza.
Localize o VIP desejado e clique em no endereço IP. No painel IP Address Details, clique em Traffic Scrubbing Settings.
-
No painel Traffic Scrubbing Settings, defina o Traffic Scrubbing Threshold e clique em OK.
Default: O Anti-DDoS Origin Basic ajusta automaticamente o limiar de limpeza com base na carga de tráfego do VIP do WAF.
-
Manual:
Limiar BPS: Não deve exceder 1,5 vez a largura de banda pública atual da instância e deve ser de pelo menos 60 Mbit/s.
Limiar PPS: Não deve exceder 1,5 vez a especificação PPS atual da instância e deve ser de pelo menos 12.000 pacotes/s.
Blackhole filtering
Quando o pico de tráfego de ataque (em bps) direcionado a um VIP do WAF excede sua capacidade de proteção DDoS, o VIP entra em estado de blackhole. Nesse estado, todo o tráfego destinado ao VIP é descartado, incluindo solicitações legítimas e tráfego de ataque.
Quando isso ocorre, uma notificação aparece no banner na parte superior do console do WAF 3.0.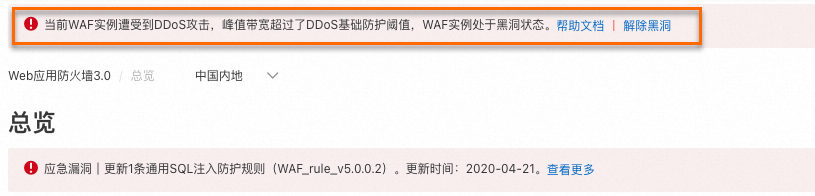
Para evitar interrupções prolongadas do serviço quando um VIP entrar em blackhole, recomendamos configurar notificações de alerta no Message Center e especifique contatos de alerta. Para obter instruções, consulte Configurar notificações de alerta no Message Center.
Responder ao blackhole filtering
Prevenir o blackhole filtering
A maneira mais eficaz de prevenir o blackhole filtering é adquirir um produto dedicado de proteção DDoS. Embora os recursos Exclusive IP Addresses e Shared Cluster-based Intelligent Load Balancing do WAF não forneçam defesa DDoS diretamente e não possam ser ativados enquanto um VIP do WAF estiver em limpeza de tráfego ou em estado de blackhole, ativá-los para domínios críticos pode reduzir significativamente o impacto de ataques DDoS.
Adquirir um produto de proteção DDoS: Uma capacidade de proteção maior eleva o limiar de blackhole, tornando o blackhole filtering menos provável durante um ataque DDoS. Se a proteção fornecida pelo Anti-DDoS Origin Basic for insuficiente para suas necessidades de negócios, recomendamos adquirir um produto de proteção DDoS, como Anti-DDoS Origin ou Anti-DDoS Proxy, para aprimorar suas capacidades de defesa. Para orientações sobre como escolha um produto, consulte Como escolha um produto de proteção DDoS.
-
Ativar um endereço IP exclusivo: Por padrão, todos os domínios na mesma instância do WAF compartilham um VIP. Após ative o recurso de endereço IP exclusivo, o sistema atribui um VIP do WAF dedicado a um domínio específico, isolando-o dos demais. Para mais informações, consulte Endereços IP exclusivos para nomes de domínio.
O status de blackhole de um VIP dedicado e de um VIP compartilhado são independentes entre si.
Se um VIP dedicado entrar em estado de blackhole e você desativar o recurso Exclusive IP Addresses, o tráfego de ataque originalmente direcionado a esse IP poderá ser redirecionado para o VIP compartilhado, afetando os serviços de outros domínios que o utilizam.
-
Ativar balanceamento de carga inteligente baseado em cluster compartilhado: O balanceamento de carga inteligente fornece a uma instância do WAF pelo menos três nós de proteção em regiões diferentes para permitir a recuperação automática de desastres em múltiplos nós. Combinado com resolução DNS inteligente e um algoritmo de menor tempo até a origem, ele garante o caminho mais curto e a menor latência para o tráfego do nó de proteção até o seu servidor de origem. Para mais informações, consulte Balanceamento de carga inteligente.
-
Quando um nó de proteção em uma região entra em estado de blackhole devido a um ataque, o sistema muda automaticamente para um nó saudável para manter o serviço do seu servidor de origem.
NotaSe um cliente ou um proxy intermediário tiver armazenado em cache o registro DNS de um nó em blackhole, as solicitações ainda poderão ser roteadas para esse nó, causando falhas.
Caso você desative o Shared Cluster-based Intelligent Load Balancing, qualquer nó de proteção que entrar em estado de blackhole interromperá o caminho de tráfego correspondente e afetará o acesso ao serviço na origem.
-
Lidar com um incidente em andamento
Os serviços de proteção DDoS permitem desativar o blackhole filtering para um VIP e restaurar o serviço.
Sem um produto de proteção DDoS adquirido (usando Anti-DDoS Origin Basic): Apenas a desativação automática do blackhole filtering é suportada; a desativação manual não está disponível. Após o término de um ataque DDoS, o sistema desativa automaticamente o blackhole filtering depois de um período de tempo. É possível visualizar o horário programado para desativação na página Assets do console de Segurança de Tráfego. Quanto mais frequentemente o blackhole filtering for acionado para uma conta, maior será a duração dos estados de blackhole subsequentes.
Com um produto de proteção DDoS adquirido: Tanto a desativação manual quanto a automática são suportadas. A desativação manual permite restaurar os serviços mais rapidamente. Para mais informações, consulte Desativar blackhole filtering.
FAQ
Identificar o domínio atacado
Normalmente, um invasor resolve um domínio protegido pelo WAF para obter seu VIP do WAF e então lança um ataque DDoS contra esse endereço IP. Ataques DDoS de alto volume têm como alvo principal o VIP do WAF, tornando impossível identificar o domínio visado apenas pelo tráfego de ataque.
Prevenir blackhole alterando o VIP do WAF
Alterar o VIP do WAF não resolve o problema subjacente.
Enquanto uma instância do WAF estiver em limpeza de tráfego ou em estado de blackhole, o sistema poderá atribuir o mesmo VIP do WAF que foi atacado anteriormente, mesmo que você exclua e readicione todos os domínios ou libere e recompre a instância. Se um invasor tiver como alvo o seu nome de domínio, ele poderá simplesmente resolver o registro DNS do domínio (por exemplo, usando ping) para encontrar o novo VIP e continuar o ataque.
DDoS vs. ataques de flood HTTP e WAF
Ataques DDoS volumétricos visam principalmente a camada IP (Camada 4), enquanto ataques de flood HTTP visam a camada de aplicação (Camada 7), como floods HTTP GET/POST. O WAF é eficaz contra ataques de flood HTTP. No entanto, defender-se contra ataques DDoS de alto volume requer recursos de largura de banda suficientes para absorver todo o tráfego antes da limpeza. Esse tipo de defesa exige um serviço dedicado de proteção DDoS.
Escolher entre Anti-DDoS Proxy e WAF
Um ataque de flood HTTP usa servidores proxy para sobrecarregar um alvo com um alto volume de solicitações aparentemente legítimas, o que esgota os recursos do servidor e degrada o desempenho.
A Alibaba Cloud oferece dois produtos principais para esse tipo de proteção: WAF e Anti-DDoS Proxy. Cada um possui pontos fortes diferentes em capacidade de proteção e granularidade de política, permitindo que você escolha com base nas necessidades específicas do seu negócio:
Produto de proteção | WAF | Anti-DDoS Proxy |
Casos de uso | Ataques de flood HTTP de baixa intensidade, mas que exigem controle refinado sobre o acesso à camada de aplicação ou proteção contra ataques mistos de bots. | Ataques de flood HTTP complexos e de alta intensidade. |
Capacidades principais |
|
|
Recomendações de seleção
Se seus serviços sofrerem ataques de flood HTTP de alta intensidade, recomendamos priorizar o Anti-DDoS Proxy.
Caso a intensidade do ataque seja menor, mas você tenha altos requisitos para granularidade de política na camada de aplicação ou gerenciamento de comportamento de bots, recomendamos priorizar o WAF.