O Anti-DDoS Native permite remover manualmente o blackhole filtering de endereços IP públicos protegidos em estado de blackhole. A desativação manual consome uma cota mensal. Verifique sua cota restante antes de prosseguir.
Seu IP está em blackhole e você precisa restaurar o serviço imediatamente? Acesse Desativação manual.
Quer entender como funciona a remoção automática? Consulte Desativação automática.
Métodos de desativação
É possível remover o blackhole filtering de forma automática ou manual.
Desativação automática: O sistema remove o blackhole sem ação do usuário após um período determinado pela frequência e continuidade do ataque. Ataques mais frequentes ou prolongados resultam em maior duração do blackhole.
Desativação manual: Remove imediatamente o blackhole de um objeto protegido, sujeita a uma cota mensal por instância.
A cota mensal de desativações é redefinida no início de cada mês. Desativações não utilizadas não são acumuladas, e a renovação da instância não aumenta a cota do mês atual.
A tabela a seguir resume os métodos de desativação e as cotas manuais por edição.
| Edição | Métodos de desativação | Cota manual mensal |
|---|---|---|
| Anti-DDoS Native Basic | Somente automática | Nenhuma |
| Anti-DDoS Native 1.0 (Subscription) Anti-DDoS Native (Enterprise) | Automática e manual | Igual à cota de IP Addresses por instância, até 200. Por exemplo, uma cota de IP Addresses de 50 concede 50 desativações manuais por mês. |
| Anti-DDoS Native 2.0 (Subscription) Anti-DDoS Native (Enterprise) | Automática e manual | |
| Anti-DDoS Native 2.0 (Subscription) Anti-DDoS Native (SMB) for SMEs | Automática e manual | 5 por instância |
| Anti-DDoS Native 2.0 (Pay-as-you-go) | Automática e manual | 200 por instância |
Desativação automática
Por padrão, o blackhole é removido automaticamente após 2,5 horas. A duração real varia de 30 minutos a 24 horas (ou mais, em casos raros) com base em dois fatores:
Continuidade do ataque: Se o ataque persistir, a duração do blackhole se estende e o temporizador de remoção reinicia.
Frequência do ataque: Um primeiro ataque contra um ativo reduz a duração do blackhole. Ativos atacados frequentemente são tratados como alvos de alto risco; portanto, a duração do blackhole é prolongada.
Para ativos que entram em blackhole filtering com frequência, a Alibaba Cloud reserva-se o direito de estender a duração do blackhole e reduzir o limiar de ativação. O horário real de remoção consta na notificação de evento de segurança enviada para sua conta.
Desativação manual
Observações de uso
Aguarde pelo menos 40 minutos entre desativações manuais para o mesmo endereço IP público.
Caso o blackhole filtering seja acionado novamente logo após uma desativação manual, o ataque DDoS ainda está em andamento. Aguarde no mínimo 40 minutos antes de tentar outra vez.
Quando um endereço IP entra em blackhole filtering repetidamente, o volume do ataque excede a capacidade de proteção do Anti-DDoS Native. Considere fazer upgrade para o Anti-DDoS Proxy, que oferece proteção no nível de terabits.
Etapas
Pré-requisitos
Antes de começar, verifique se você tem:
Uma instância Anti-DDoS Native 1.0 ou 2.0 (o Anti-DDoS Native Basic não suporta desativação manual)
Pelo menos uma desativação manual restante em sua cota mensal
Um objeto protegido com status Under blackhole
Procedimento
Faça login no Traffic Security console.
No painel de navegação à esquerda, escolha Network Security > Anti-DDoS Native > Protected Objects.
-
Na barra de navegação superior, selecione o grupo de recursos e a região da sua instância:
Instâncias Anti-DDoS Native 1.0 (Subscription): selecione a região onde a instância reside.
Instâncias Anti-DDoS Native 2.0 (Subscription) e Anti-DDoS Native 2.0 (Pay-as-you-go): selecione All Regions.
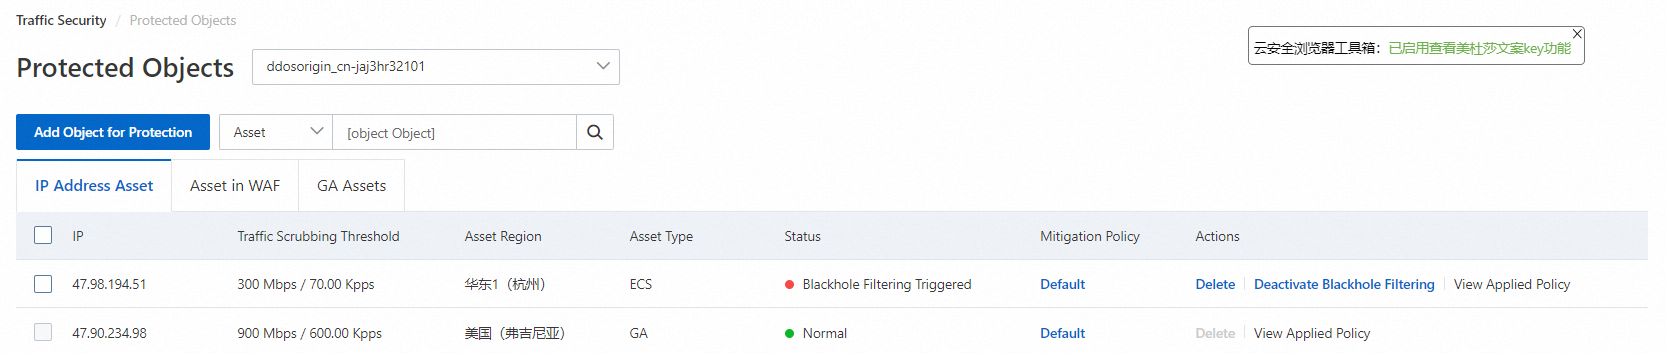
Na página Protected Objects, selecione sua instância Anti-DDoS Native, localize o objeto protegido com status Under blackhole e clique em Deactivate Blackhole Filtering na coluna Actions.
-
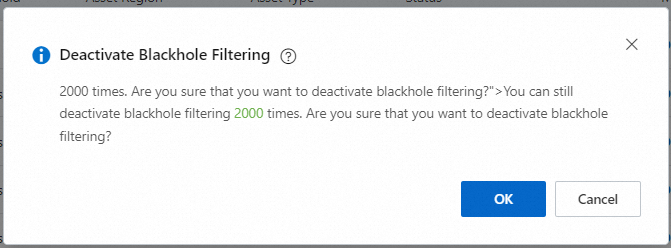
Na caixa de diálogo Deactivate Blackhole Filtering, revise sua cota de desativação restante e clique em Confirme.
A desativação pode falhar devido às políticas de controle de risco de backend da Alibaba Cloud. Uma tentativa com falha não consome sua cota de desativação manual.
Resultado
Sucesso: O status do objeto protegido muda de Under blackhole para Normal.
Falha: Uma mensagem de erro aparece. Aguarde 1 minuto e tente novamente.
Tópicos relacionados