O Application Protection baseia-se na tecnologia RASP (Runtime Application Self-Protection) para detectar e bloquear ataques diretamente no runtime da aplicação, sem necessidade de modificar o código-fonte. Implante a sonda RASP em seus hosts ou ambientes de contêineres para se defender contra vulnerabilidades de aplicação, vulnerabilidades de dia zero e ataques de memory shell.
Visão geral do product
O Application Protection utiliza a tecnologia RASP para monitorar o comportamento da aplicação internamente. Ao interceptar funções críticas na camada da aplicação, ele observa as interações entre a aplicação e outros sistemas em tempo real. Quando um comportamento suspeito é detectado, o sistema analisa o contexto de execução atual para identificar e bloquear ataques.
Essa abordagem protege os processos web em seus hosts contra vulnerabilidades de aplicação, vulnerabilidades de dia zero e ataques de memory shell.

Principais vantagens
Defesa contra vulnerabilidades conhecidas e desconhecidas: O RASP monitora a execução de funções críticas dentro do runtime da aplicação. Como não depende de bancos de dados de assinaturas de vulnerabilidades, ele consegue defender contra vulnerabilidades de dia zero e técnicas de ataque desconhecidas, oferecendo proteção imediata sem aguardar patches de segurança.
Processamento de tráfego criptografado: O RASP obtém dados de requisição descriptografados diretamente da aplicação, sem ser afetado pela criptografia da camada de rede. Mesmo quando as requisições são codificadas ou criptografadas de forma complexa, o RASP detecta anomalias sempre que as ações finais da aplicação não correspondem à identidade e ao comportamento esperados.
Baixas taxas de falsos positivos e falsos negativos: O RASP analisa dados reais das operações de funções críticas e ignora payloads de ataque que não podem ser executados efetivamente, reduzindo tanto falsos positivos quanto falsos negativos. Independentemente de como o ponto de entrada do ataque mude, ele não consegue contornar o caminho de execução da função crítica.
Rastreamento de ataques e localização de vulnerabilidades: O RASP fornece às equipes de segurança e desenvolvedores cadeias de ataque detalhadas, incluindo o payload original do ataque, pilhas de chamadas de código e outras informações, facilitando a localização, reprodução e correção de vulnerabilidades.
Implantação simplificada: Implante pelo console sem alterar o código. Não há necessidade de manter ou atualizar regras específicas. O RASP inicia automaticamente junto com a aplicação, mantendo os custos operacionais baixos.
Limites
O Application Protection suporta aplicações Java, PHP e Node.js nos seguintes ambientes:
Servidores Alibaba Cloud com o agente do Security Center instalado
Servidores em clouds de terceiros
Servidores em data centers locais (IDC)
Instâncias do Serverless App Engine (SAE)
Os seguintes sistemas operacionais são suportados:
Sistema Operacional | Sistemas Operacionais Suportados |
Windows (64 bits) |
|
Linux (64 bits) |
|
Capacidades suportadas
Detecção de ataques (aplicações Java)
A tabela a seguir lista os tipos de ataque que o Application Protection pode detectar e interceptar, juntamente com recomendações de proteção relacionadas.
Tipo de Ataque | Descrição | Recomendação |
Injeção JNI | A injeção JNI é uma técnica comum de contorno de RASP. Quando um atacante obtém execução de código, ele pode usar funções da Java Native Interface para chamar bibliotecas compartilhadas maliciosas externas, contornando proteções de segurança no nível Java e ocultando comportamentos maliciosos. | Pode existir uma vulnerabilidade de execução de código no seu servidor. Verifique a localização da vulnerabilidade e restrinja a funcionalidade de execução de código. |
Injeção SQL | Ataques de injeção SQL funcionam inserindo comandos SQL em requisições de página ou strings de consulta de formulários web, enganando o servidor para executar instruções SQL arbitrárias. Atacantes podem explorar formulários web para extrair dados de sites vulneráveis. | A injeção SQL é causada pela concatenação de instruções SQL. Use prepared statements para tratar parâmetros de entrada sempre que possível, ou restrinja a concatenação de parâmetros usando listas de permissões e listas de bloqueios. |
XXE | Ataques de injeção XML External Entity (XXE) ocorrem quando um parser XML processa referências de entidades externas. Um atacante pode criar conteúdo XML malicioso para realizar leitura arbitrária de arquivos, execução de comandos e ataques à rede interna. | Verifique se sua aplicação precisa carregar entidades externas ao analisar XML. Caso contrário, desative entidades externas na configuração de parsing XML. |
Consulta DNS Maliciosa | Consultas DNS maliciosas podem ser exploradas de várias formas. Atacantes podem usar protocolos DNS para contornar restrições de rede interna e exfiltrar dados sensíveis, ou sondar sistemas internos em busca de vulnerabilidades como SSRF e injeção JNDI. | Consultas DNS maliciosas são acionadas quando o servidor envia requisições para parâmetros controlados pelo usuário. Verifique os parâmetros e restrinja-os usando uma lista de permissões. |
Chamada de Reflexão Maliciosa | Este é um módulo de autoproteção do RASP que impede atacantes de modificarem dados de runtime do RASP por meio de reflexão. | Pode existir uma vulnerabilidade de execução de código no seu servidor. Verifique a localização da vulnerabilidade e restrinja a funcionalidade de execução de código. |
Conexão de Saída Maliciosa | SSRF (Server-Side Request Forgery) é uma vulnerabilidade onde um atacante cria requisições iniciadas pelo servidor para atingir sistemas internos. | Para corrigir vulnerabilidades SSRF, restrinja o intervalo de endereços de destino que as requisições do servidor podem alcançar. Use uma lista de permissões para permitir acesso apenas a recursos internos seguros e desative acessos de rede de saída desnecessários. |
Leitura/Escrita Maliciosa de Arquivos | A classe RandomAccessFile do Java é usada para operações de leitura e escrita de arquivos. Se caminhos e conteúdos de arquivos não forem restringidos ao usar essa classe, um atacante poderá ler arquivos sensíveis do sistema ou fazer upload de arquivos trojan maliciosos. | Verifique se as operações de leitura e upload de arquivos são normais. Se anormais, verifique o código da função e restrinja as operações usando uma lista de bloqueios. |
Upload Malicioso de Arquivos | Se o recurso de upload de arquivos de um site não restringir tipos de arquivos, um atacante poderá fazer upload de arquivos trojan maliciosos para obter maior acesso ao servidor, causando danos graves. | Restrinja os tipos de arquivos que podem ser enviados e proíba arquivos com permissões de execução, como JSP. |
Execução de Comandos | Uma vulnerabilidade de execução de comandos ocorre quando um servidor não filtra os comandos que os usuários podem executar, permitindo a execução arbitrária de comandos do sistema. | A execução remota de comandos geralmente é causada por web shells ou código perigoso no servidor. Exclua quaisquer web shells prontamente. Se for um recurso normal do servidor, restrinja comandos executáveis usando uma lista de permissões. |
Travessia de Diretórios | Fraquezas de configuração em um site podem permitir navegação arbitrária em diretórios, levando a violações de privacidade que atacantes podem explorar. | Verifique se as operações de travessia de diretórios são normais. Se anormais, verifique o código da função e use uma lista de bloqueios para restringir comandos relacionados como "./" e "../". |
Injeção de Memory Shell | Memory shell é uma técnica emergente de malware onde atacantes injetam trojans na memória do servidor usando métodos especiais, contornando efetivamente defesas baseadas em WAF e host. | Pode existir uma vulnerabilidade de execução de código no seu servidor. Verifique a localização da vulnerabilidade e restrinja a funcionalidade de execução de código. |
Leitura Arbitrária de Arquivos | Se o recurso de download e leitura de arquivos de um site usar caminhos absolutos ou caracteres de travessia de diretórios sem restrições nos caminhos dos arquivos, atacantes podem obter informações sensíveis e atacar o servidor. | Verifique se as operações de leitura de arquivos são normais. Se anormais, verifique o código da função e use uma lista de bloqueios para restringir parâmetros de entrada como "./" e "../". |
Injeção de Threads | A injeção de threads é uma técnica comum de contorno de RASP. Quando atacantes obtêm privilégios de execução de código, eles podem criar novas threads para fazer o RASP perder o contexto do ambiente de runtime, afetando suas capacidades defensivas. | Pode existir uma vulnerabilidade de execução de código no seu servidor. Verifique a localização da vulnerabilidade e restrinja a funcionalidade de execução de código. |
Attach Malicioso | A Attach API é uma tecnologia fornecida pelo Java para modificar bytecode dinamicamente em runtime. Atacantes frequentemente a usam para injetar memory shells do tipo agent com alta discrição. | Pode existir uma vulnerabilidade de execução de código no seu servidor. Verifique a localização da vulnerabilidade e restrinja a funcionalidade de execução de código. |
Injeção JNDI | Quando uma aplicação realiza uma busca JNDI, se a URL de busca puder ser controlada por um atacante, ele pode fazer o servidor consultar links maliciosos, fazendo com que o servidor carregue classes maliciosas e obtenha execução arbitrária de código. |
|
Uso de Protocolo Perigoso | Se a URL acessível pelo servidor for controlável pelo usuário e a aplicação não restringir os protocolos, um atacante poderá usar protocolos perigosos como file e netdoc para ler arquivos sensíveis no servidor. | Restrinja os protocolos que a URL pode acessar. |
Ataque de Desserialização | A desserialização Java é o processo de restaurar uma sequência de caracteres em um objeto Java. Se o objeto gerado contiver código de alto risco, um atacante poderá explorar o controle de variáveis de membro durante a desserialização para realizar ataques maliciosos. |
|
Exclusão Arbitrária de Arquivos | Se o recurso de exclusão de arquivos de um site não restringir caminhos de arquivos, atacantes podem excluir arquivos arbitrários usando caminhos absolutos ou caracteres de travessia de diretórios, comprometendo o servidor. | Verifique se as operações de exclusão de arquivos são normais. Se anormais, verifique o código da função e use uma lista de bloqueios para restringir parâmetros de entrada como "./" e "../". |
Injeção de Expressão | Componentes de expressão fornecem funcionalidades ricas, incluindo consulta e processamento de dados em runtime. No entanto, muitos componentes de expressão também suportam operações de alto privilégio, como chamadas de função. Se irrestritos e controláveis pelo atacante, ele pode executar código arbitrário por meio da avaliação de expressão. | Restrinja estritamente o que pode entrar na avaliação de expressão, bloqueando a maioria das chamadas de função Java. Se causado por vulnerabilidade de componente de terceiros, atualize a versão do componente prontamente. |
Injeção de Engine | O Java suporta muitos componentes de engine de terceiros (como engines JS Rhino, Nashorn e engines de template Velocity, FreeMarker). Essas engines tipicamente fornecem operações de alto privilégio, como chamadas de função. Se irrestritas e controláveis pelo atacante, ele pode executar código arbitrário através da engine. | Restrinja estritamente o que entra nos arquivos da engine, bloqueando a maioria das chamadas de função Java. Se causado por vulnerabilidade de componente de terceiros, atualize a versão do componente prontamente. |
Binding Malicioso de Beans | Alguns frameworks Java suportam binding de parâmetros Beans em runtime. Se os tipos de Beans vinculáveis não forem restringidos, um atacante pode interromper a operação da aplicação ou até mesmo obter execução arbitrária de código modificando valores sensíveis de Beans. | Restrinja os tipos de Beans que podem ser vinculados e proíba a modificação de valores de Beans semelhantes aos tipos Class e ClassLoader. Se causado por vulnerabilidade de componente de terceiros, atualize a versão do componente prontamente. |
Carregamento Malicioso de Classes | Muitos exploits de dia zero e web shells dependem de carregamento malicioso de classes. Uma vez que uma classe maliciosa é carregada, o atacante pode obter privilégios de execução de código através da inicialização da classe, habilitando operações maliciosas adicionais. |
|
Inclusão Arbitrária de Arquivos JSTL | JSTL (JSP Standard Tag Library) é uma coleção de tags JSP que encapsula funcionalidades centrais comuns para aplicações JSP. Quando parâmetros controláveis pelo usuário são concatenados diretamente em tags JSTL sem restrições, atacantes podem criar scripts de ataque especiais para realizar leituras arbitrárias de arquivos e ataques SSRF. | Evite concatenar diretamente parâmetros controláveis pelo usuário em tags JSTL. Se necessário, aplique controle estrito de lista de permissões ao conteúdo do parâmetro. |
Detecção de ataques (aplicações PHP)
|
Tipo de Ataque |
Descrição |
Recomendação |
|
Inclusão Maliciosa de Arquivos |
Vulnerabilidades de inclusão de arquivos em PHP são problemas de segurança comuns que permitem a atacantes incluir e executar arquivos arbitrários manipulando a entrada. Essas vulnerabilidades tipicamente ocorrem ao usar as funções |
Valide e restrinja caminhos de arquivos inseridos pelo usuário, permitindo apenas arquivos predefinidos dentro do diretório da aplicação para evitar que atacantes injetem caminhos maliciosos. |
|
Conexão de Saída Maliciosa |
SSRF (Server-Side Request Forgery) é uma vulnerabilidade onde um atacante cria requisições iniciadas pelo servidor para atingir sistemas internos. |
Para corrigir vulnerabilidades SSRF, restrinja o intervalo de endereços de destino que as requisições do servidor podem alcançar. Use uma lista de permissões para permitir acesso apenas a recursos internos seguros e desative acessos de rede de saída desnecessários. |
|
Desserialização |
Vulnerabilidades de desserialização PHP são problemas graves de segurança que permitem a atacantes executar funções arbitrárias manipulando dados serializados. Isso tipicamente ocorre ao usar a função |
Evite desserializar diretamente dados não confiáveis. Use |
|
Execução de Função de Callback |
Funções de callback em PHP, como |
Para prevenir abuso de funções de callback PHP, garanta que nomes de funções de callback passados para |
|
Leitura/Escrita Maliciosa de Arquivos |
Quando funções de leitura/escrita de arquivos são chamadas sem restrições nos caminhos e conteúdos dos arquivos, um atacante pode ler arquivos sensíveis do sistema ou fazer upload de arquivos trojan maliciosos. |
Para prevenir vulnerabilidades de segurança relacionadas a arquivos, valide e restrinja estritamente os caminhos dos arquivos para permitir acesso apenas a diretórios predefinidos, e realize verificações de segurança no conteúdo dos arquivos para evitar uploads de código malicioso. |
|
Execução Arbitrária de Código |
Vulnerabilidades de execução arbitrária de código permitem que atacantes executem trechos de código arbitrários no servidor, potencialmente ganhando controle ou lendo e modificando dados sensíveis. Isso tipicamente ocorre quando o programa não valida adequadamente a entrada do usuário, permitindo injeção de código malicioso. A exploração bem-sucedida pode levar a vazamentos de dados, desfiguração de sites ou instalação de malware. |
Use validação rigorosa de entrada e codificação de saída. Evite usar |
|
Leitura Arbitrária de Arquivos |
Sem filtragem e restrições adequadas nas interfaces de leitura de arquivos, atacantes podem usar caminhos absolutos ou caracteres de travessia de diretórios para ler e baixar arquivos, obtendo informações sensíveis e atacando o servidor. |
Implemente validação rigorosa de entrada e restrições de caminho nas interfaces de leitura de arquivos para garantir que apenas arquivos listados na lista de permissões possam ser acessados, e use uma lista de bloqueios para restringir parâmetros de entrada como "./" e "../". |
|
Exclusão Arbitrária de Arquivos |
Sem restrições adequadas de caminho de arquivo nas interfaces de exclusão de arquivos, atacantes podem usar caminhos absolutos ou caracteres de travessia de diretórios para excluir arquivos arbitrariamente e atacar o servidor. |
Implemente validação rigorosa de entrada e restrições de caminho nas interfaces de exclusão de arquivos para garantir que apenas arquivos verificados possam ser excluídos, e use uma lista de bloqueios para restringir parâmetros de entrada como "./" e "../". |
|
Execução de Comandos |
Vulnerabilidades de execução de comandos permitem que atacantes injetem comandos ou código do sistema operacional remotamente em servidores backend, ganhando controle dos sistemas backend. |
Valide e filtre todas as entradas do usuário. Evite usar entradas não processadas para construir comandos do sistema operacional e use APIs seguras para substituir a execução de comandos do sistema sempre que possível. |
|
Travessia de Diretórios |
Fraquezas de configuração em um site podem permitir navegação arbitrária em diretórios, levando a violações de privacidade que atacantes podem explorar. |
Use configurações adequadas de permissão do servidor e arquivos como |
|
Upload Malicioso de Arquivos |
Se um recurso de upload de arquivos não restringir tipos de arquivos, um atacante poderá fazer upload de arquivos trojan maliciosos para obter maior acesso ao servidor, causando danos graves. |
Restrinja e valide estritamente os tipos de arquivos enviados, permitindo apenas tipos de arquivos seguros, bloqueando extensões de arquivos executáveis como .php e verificando novamente o conteúdo dos arquivos no lado do servidor para garantir a segurança. |
Detecção de ataques (aplicações Node.js)
A tabela a seguir lista os tipos de ataque que o Application Protection pode detectar e interceptar para aplicações Node.js, juntamente com recomendações de proteção relacionadas.
Tipo de Ataque | Descrição | Recomendação |
Execução de Comandos | Vulnerabilidades de execução de comandos permitem que atacantes injetem comandos ou código do sistema operacional remotamente em servidores backend, ganhando controle dos sistemas backend. | Evite usar |
Leitura/Escrita Maliciosa de Arquivos | Quando funções de leitura/escrita de arquivos são chamadas sem restrições nos caminhos e conteúdos dos arquivos, um atacante pode ler arquivos sensíveis do sistema ou fazer upload de arquivos trojan maliciosos. | Valide e restrinja estritamente os caminhos dos arquivos para permitir acesso apenas a diretórios predefinidos e realize verificações de segurança no conteúdo dos arquivos. |
Leitura Arbitrária de Arquivos | Sem filtragem e restrições adequadas nas interfaces de leitura de arquivos, atacantes podem usar caminhos absolutos ou caracteres de travessia de diretórios para ler e baixar arquivos, obtendo informações sensíveis e atacando o servidor. | Implemente validação rigorosa de entrada e restrições de caminho nas interfaces de leitura de arquivos para garantir que apenas arquivos listados na lista de permissões possam ser acessados, e use uma lista de bloqueios para restringir parâmetros de entrada como "./" e "../". |
Escrita Arbitrária de Arquivos | Se uma aplicação não validar e restringir adequadamente o tipo, tamanho e conteúdo dos arquivos sendo escritos, um atacante pode explorar isso para gravar arquivos maliciosos em locais designados no sistema alvo, implantando scripts maliciosos ou trojans. Isso pode levar ao comprometimento completo do servidor. |
|
Exclusão Arbitrária de Arquivos | Sem restrições adequadas de caminho de arquivo nas interfaces de exclusão de arquivos, atacantes podem usar caminhos absolutos ou caracteres de travessia de diretórios para excluir arquivos arbitrariamente. | Implemente validação rigorosa de entrada e restrições de caminho nas interfaces de exclusão de arquivos para garantir que apenas arquivos verificados possam ser excluídos, e use uma lista de bloqueios para restringir parâmetros de entrada como "./" e "../". |
Link Malicioso de Arquivo | Se uma aplicação não validar adequadamente o caminho de destino e o objeto de link ao criar links de arquivos, um atacante pode usar soft links ou hard links para mapear arquivos protegidos para locais acessíveis, contornando controles de acesso para ler, modificar ou destruir arquivos sensíveis do sistema. | Não permita que entradas externas controlem diretamente alvos de link ou caminhos de link. Realize normalização, validação de caminho real e verificações de lista de permissões de diretório tanto nas origens quanto nos destinos dos links. Use |
Conexão de Saída Maliciosa | SSRF (Server-Side Request Forgery) é uma vulnerabilidade onde um atacante cria requisições iniciadas pelo servidor para atingir sistemas internos. | Para corrigir vulnerabilidades SSRF, restrinja o intervalo de endereços de destino que as requisições do servidor podem alcançar. Use uma lista de permissões para permitir acesso apenas a recursos internos seguros e desative acessos de rede de saída desnecessários. |
Criação Maliciosa de Processos | O fork() do Node.js pode ser usado para criar novos processos Node executando arquivos JS. Se uma aplicação não restringir estritamente cenários de chamada, lógica de execução ou parâmetros de entrada, um atacante pode usar essa capacidade para criar subprocessos maliciosos, realizar operações não autorizadas ou comprometer ainda mais o servidor através de carregamento de scripts ou execução de comandos. | Não permita que a entrada do usuário determine diretamente o caminho do módulo e os parâmetros de inicialização de |
Binding Malicioso de Processos | O process.binding() do Node.js pode ser usado para acessar módulos internos de baixo nível. Se uma aplicação não restringir tais chamadas, um atacante pode usar essa capacidade para acessar interfaces de baixo nível, contornar controles de segurança da camada superior e realizar operações inesperadas, levando a vazamentos de informações sensíveis, abuso de privilégios ou exploração adicional do sistema. | Não exponha |
Chamada MCP Maliciosa | Em cenários de AI Agent, o MCP (Model Context Protocol) pode ser usado para acessar recursos, services ou capacidades externas. Se uma aplicação não validar estritamente o escopo de chamada, parâmetros de requisição e conteúdo de retorno dos services MCP, um atacante pode induzir o Agent a fazer chamadas MCP maliciosas, acessando dados sensíveis, realizando operações de alto risco ou interagindo com services não confiáveis. | Trate o MCP Server como um componente externo não confiável. Permita apenas conexões com fontes confiáveis com versões fixas e configurações controladas. Estabeleça listas de permissões para nomes de ferramentas MCP, nomes de servidores, parâmetros, URLs, diretórios de trabalho e comandos de inicialização. Ative confirmação manual ou políticas de nível de risco mais alto para ferramentas que modificam arquivos, executam comandos, acessam redes ou leem credenciais. Não exponha chaves de produção diretamente aos MCP Servers. Execute MCP Servers em contêineres isolados ou contas de baixo privilégio. Realize validação de formato, validação de segurança de URL e registros de auditoria em metadados oauth, URLs remotas e conteúdo de retorno de ferramentas. Comportamentos subjacentes de |
Chamada de Ferramenta Maliciosa | Em cenários de AI Agent, Tools podem ser usadas para realizar operações externas ou chamar capacidades de terceiros. Se uma aplicação não restringir efetivamente o escopo disponível, parâmetros de chamada e resultados de execução das Tools, um atacante pode usar injeção de prompt ou entrada maliciosa elaborada para induzir o Agent a chamar Tools de alto risco, realizando operações não autorizadas, acessando recursos sensíveis ou até mesmo afetando a segurança do host ou do sistema de negócios. | Projete permissões de Tool usando o princípio do menor privilégio. Negue ferramentas de alto risco por padrão e autorize explicitamente com base em cenários de negócio. Categorize ferramentas em níveis de risco: somente leitura, escrita, rede e execução de comandos. Exija confirmação ou aprovação de política para Tools de escrita, execução de comandos e saída. Aplique validação forte e restrições de lista de permissões em cada parâmetro de Tool, como modelos de comando, diretórios acessíveis, domínios permitidos e métodos HTTP permitidos. Trate resultados de Tool como entrada não confiável e realize detecção de injeção de prompt e dados sensíveis antes de entrar no contexto LLM. Mantenha registros de auditoria para nomes de ferramentas, parâmetros, cadeias de chamadas, runId/toolCallId e resumos de resultados. Bloqueie ou escale alertas ao detectar sequências perigosas, como leitura de arquivos sensíveis seguida de conexões de saída, ou execução de comandos seguida de escrita de itens de inicialização. |
Defesa contra vulnerabilidades de aplicação
O Application Protection defende eficazmente contra vulnerabilidades de aplicação, vulnerabilidades de dia zero e ataques de memory shell. O princípio da defesa contra vulnerabilidades é mostrado na figura a seguir. Durante a resposta a incidentes de vulnerabilidade de aplicação, aproveitar as capacidades de proteção contra ataques do RASP pode bloquear rapidamente os ataques, ganhando mais tempo para corrigir vulnerabilidades da aplicação. O Application Protection também auxilia na localização rápida de fontes de risco e na determinação do escopo de impacto. Para mais informações sobre vulnerabilidades de aplicação, consulte Manage vulnerabilities.
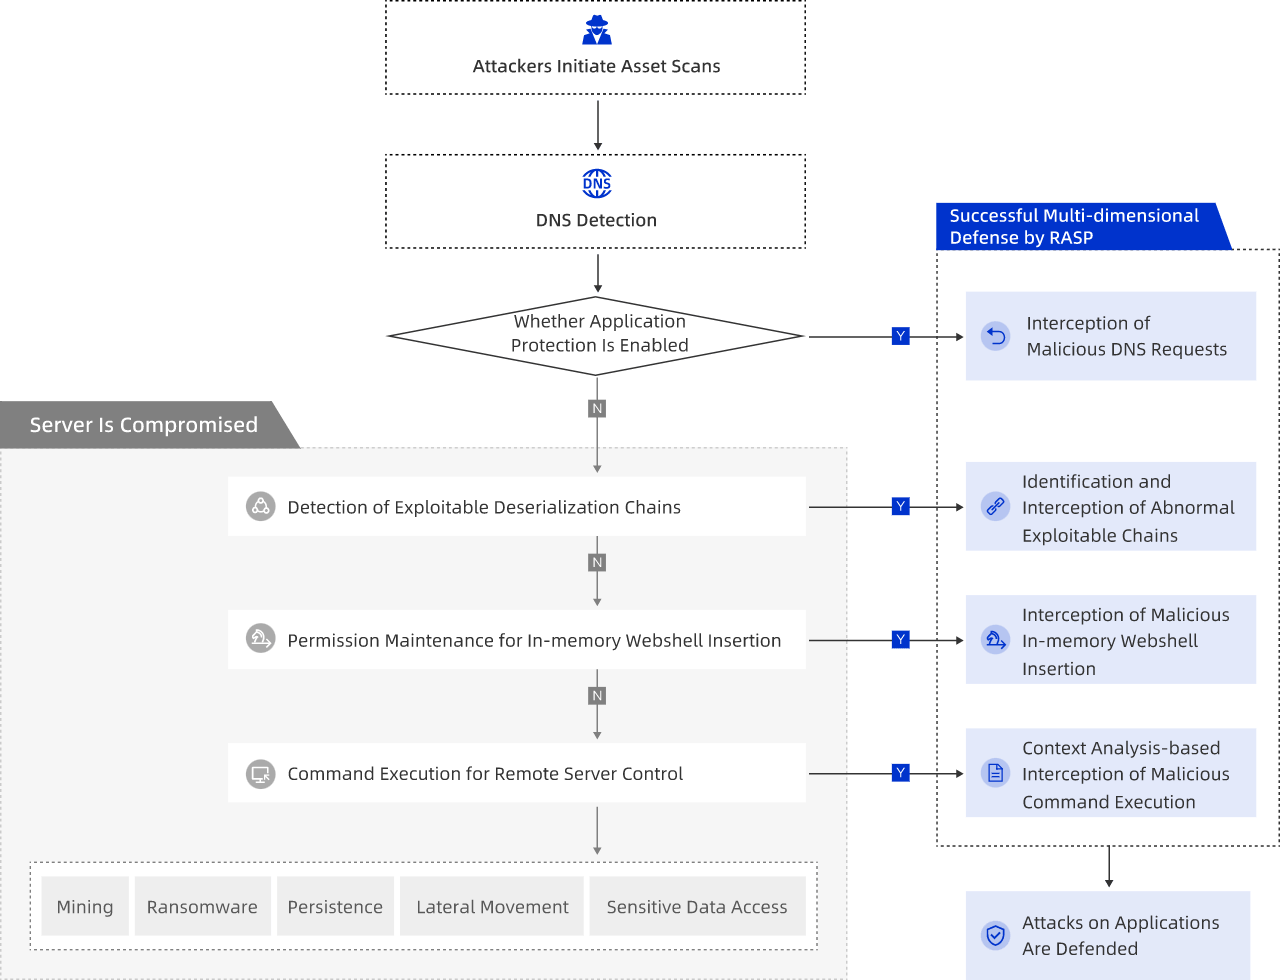
Se você não puder corrigir uma vulnerabilidade de aplicação imediatamente, conecte o processo da aplicação ao RASP para proteção primeiro. Os passos a seguir descrevem como adicionar proteção RASP para uma aplicação onde uma vulnerabilidade foi detectada.
Faça login no Security Center console.
No painel de navegação à esquerda, escolha . No canto superior esquerdo do console, selecione a região onde o ativo a ser protegido está localizado: Chinese Mainland ou Outside Chinese Mainland.
Na aba Application Vulnerability, vulnerabilidades com a tag RASP supports real-time protection. são suportadas pelo Application Protection. Clique em Enable Protection Now na coluna Actions para a vulnerabilidade correspondente.
-
No painel Access Management, selecione o grupo de aplicações a ser conectado no menu suspenso Application Group Name, selecione os ativos correspondentes e clique em Confirm.
Se o grupo de aplicações necessário não existir, clique em Create Application Group no menu suspenso, insira o nome do grupo de aplicações e clique em OK para criar rapidamente um grupo de aplicações. O Protection Mode do grupo de aplicações criado aqui é Block, e o Protection Policy Group é Group Name.
Depois que a aplicação com a vulnerabilidade detectada for conectada ao Application Protection, a lista Unhandled Vulnerabilities na página de detalhes da vulnerabilidade mostrará a coluna Actions do servidor como Protected somente após a conclusão de uma varredura de vulnerabilidades para a vulnerabilidade da aplicação.
Análise de comportamento da aplicação
O recurso Application Behavior Analysis monitora, coleta e analisa dados de comportamento da aplicação em tempo real para aplicações conectadas, gerando relatórios e exibições visuais. Isso ajuda você a entender os detalhes de ataque e defesa da sua aplicação e fortalecer a segurança do sistema. Para mais informações, consulte Application behavior analysis.
Defesa contra memory shell (apenas aplicações Java)
A tecnologia RASP do Application Protection pode detectar memory shells em tempo real analisando dados de memória e suporta a interceptação de processos de injeção e execução de memory shell. Para mais informações, consulte Memory-resident malware defense.
Detecção de fraquezas (apenas aplicações Java)
A tabela a seguir lista os tipos de fraquezas de aplicação que o Application Protection pode detectar, juntamente com recomendações de correção relacionadas.
Tipo de Fraqueza | Nível de Risco | Descrição | Recomendação |
Configuração Insegura do Fastjson | Alto | O Fastjson na aplicação tem desserialização ativada, o que pode ser explorado por atacantes para obter execução remota de código. Desative este recurso se não for necessário. | Defina o safemode do Fastjson como true ou defina autotype como false. |
Configuração Insegura do log4j | Alto | O componente log4j tem a funcionalidade lookup ativada, que atacantes podem explorar para injeção JNDI, resultando em execução remota de código. | Atualize o log4j para a versão mais recente ou exclua o arquivo org/apache/logging/log4j/core/lookup/JndiLookup.class do pacote JAR. |
Parâmetros de Inicialização Inseguros | Alto | Quando um atacante pode acessar a porta de depuração JDWP, ele pode executar código arbitrário através deste recurso, causando execução remota de código. | Feche a porta JDWP ou evite expor a porta JDWP à rede pública se tal cenário não for necessário. Tenha cautela com aplicações de longa duração que têm a porta JDWP ativada. |
Chave Fraca do Shiro | Alto | O Shiro está usando uma chave de criptografia fraca, que atacantes podem quebrar para realizar ataques adicionais de desserialização, resultando em execução remota de código. | Atualize a chave de criptografia do Shiro na sua aplicação prontamente. |
Configuração Insegura do JMX | Médio | O acesso remoto JMX está ativado sem autenticação adequada. Atacantes podem conectar-se remotamente ao service JMX da aplicação e obter execução de comandos. | Desative conexões JMX remotas ou use credenciais de autenticação seguras. |
Configuração Insegura do Rhino | Médio | O framework Rhino contém propriedades perigosas que atacantes podem explorar para execução remota de código. | Atualize o Rhino para a versão mais recente e use SafeStandardObjects para definir o contexto Rhino, impedindo que a engine JavaScript chame código Java. A seguir, um exemplo de uso de SafeStandardObjects para definir o contexto Rhino: |
Configuração Insegura do Spring | Médio | O Spring Actuator tem certos endpoints ativados: heapDump, env, restart, refresh, trace, jolokia, h2-console, etc., que podem causar vazamento de informações sensíveis ou execução remota de código. | Desative esses recursos se nenhum cenário especial os exigir. |
Credenciais de Login Fracas | Médio | A aplicação possui uma senha de login fraca, que atacantes podem quebrar por força bruta para acessar o sistema e obter informações sensíveis ou até mesmo acesso ao servidor. | Altere a senha da aplicação para uma senha complexa prontamente. |
Configuração Insegura do JNDI | Baixo | A aplicação possui configurações inseguras dos parâmetros useCodebaseOnly/rmi-trustURLCodebase/ldap-trustURLCodebase, que podem estar vulneráveis a injeção JNDI. | Atualize o JDK para a versão mais recente. Se não puder atualizar, adicione os seguintes parâmetros de inicialização ao iniciar a aplicação: |
Configuração Insegura de Entidade XML | Baixo | O parsing de entidade externa XML está ativado, o que pode expor a aplicação a ataques XXE. | Desative entidades externas se nenhum cenário especial as exigir. |
Senha Fraca de Banco de Dados | Baixo | A aplicação usa uma senha fraca para conectar-se ao banco de dados, que atacantes podem explorar para conectar-se ao banco de dados e causar vazamentos de informações sensíveis ou execução remota de código. | Altere a senha de conexão do banco de dados para uma senha complexa prontamente. |