A aba Application Analysis oferece uma visão unificada da postura de segurança das suas aplicações: quantidade de processos protegidos, ataques interceptados, servidores mais visados, origem dos ataques e eficácia do bloqueio de vulnerabilidades. Use esses dados para identificar lacunas de cobertura e priorizar ações de reforço de segurança.
Pré-requisitos
Antes de começar, verifique se você:
Adquiriu uma cota de proteção de aplicações no Security Center
Adicionou pelo menos um processo de aplicação Java ou PHP à proteção de aplicações
Visualizar processos de aplicação protegidos
Como os processos de aplicação iniciam e param dinamicamente, execute uma verificação sob demanda para obter uma contagem precisa antes de analisar as estatísticas.
Faça login no console do Security Center. No canto superior esquerdo, selecione a região dos seus ativos: China ou Outside China.
No painel de navegação à esquerda, escolha Protection Configuration > Application Protection.
Na aba Application Analysis, na seção Application Access Statistics, clique em Resource Statistics à direita de Remaining Quota.
No painel Application Processes, clique em Scan Now. Aguarde a atualização do horário da última detecção.
-
Clique no número abaixo de Java ou PHP para visualizar os processos disponíveis para proteção. Na coluna Application Protection, cada processo exibe um dos seguintes status: Para exportar a lista de processos, clique em
 .
Status
Descrição
Added
O processo está protegido e a cota foi deduzida
Not Added
O processo está em execução, mas ainda não está protegido
Failed
Não foi possível aplicar a proteção a este processo
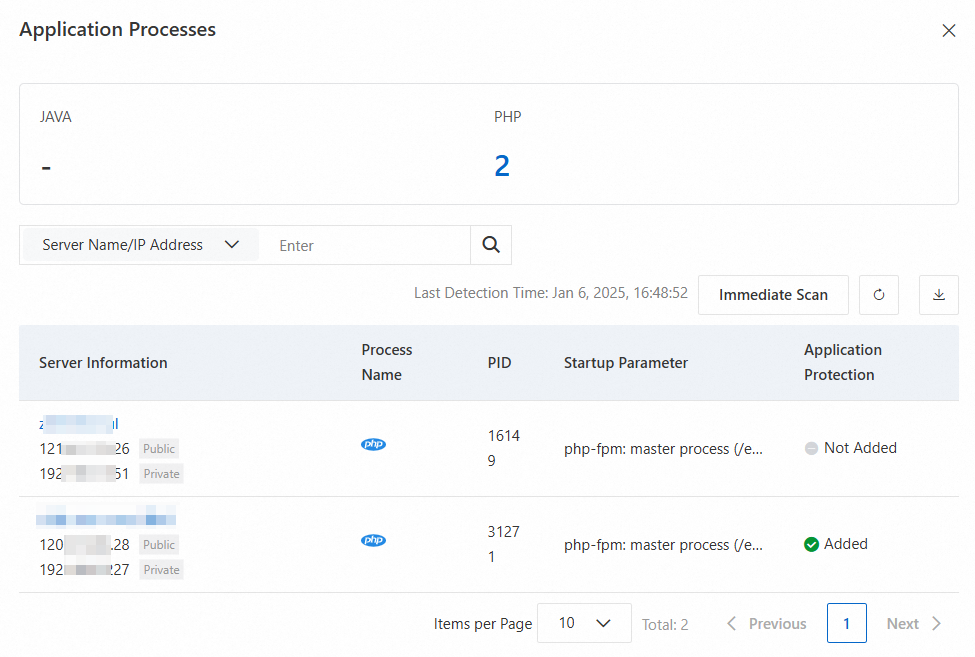
Apenas os processos em execução no momento da verificação são contabilizados. A quantidade de processos muda dinamicamente; portanto, use o resultado da verificação para estimar a cota necessária. Os dados da verificação são retidos por 7 dias e novas verificações substituem os dados existentes.
Nas edições Basic, Value-added Plan, Anti-virus ou Advanced do Security Center, o agente coleta dados de processos apenas uma vez por dia. Cada processo adicionado à proteção de aplicações consome uma unidade de cota.
Visualizar efeitos da proteção contra ataques
A aba Application Analysis exibe dados de ataques dos últimos 30 dias em três seções: Application Behavior Analysis, Distribution by Attack Type e Attack Prevention Trend.
Faça login no console do Security Center. Na barra de navegação superior, selecione a região do ativo que deseja gerenciar: China ou Outside China.
No painel de navegação à esquerda, escolha Protection Configuration > Application Protection.
-
Na aba Application Analysis, revise as seguintes métricas:
Total Checked: número total de verificações de segurança executadas nas aplicações protegidas. Se houver registro desse número, a proteção de aplicações funciona corretamente, mesmo sem alertas na página Attack Alerts.
Successful Attack Captures = Blocked + Monitored
A ausência de dados de ataque indica que suas aplicações operam conforme o esperado. A proteção de aplicações captura apenas ataques reais.
O que fazer com os dados:
Para investigar ataques fora da janela de 30 dias ou filtrar por um intervalo de tempo específico, acesse a aba Attack Alerts.
Visualizar servidores mais atacados
Faça login no console do Security Center. Na barra de navegação superior, selecione a região do ativo que deseja gerenciar: China ou Outside China.
No painel de navegação à esquerda, escolha Protection Configuration > Application Protection.
Na aba Application Analysis, role até a seção Attacked Server IP Address para visualizar quais servidores recebem mais ataques.
Reforce a segurança dos servidores visados:
Corrija vulnerabilidades conhecidas para reduzir a superfície de ataque. Consulte View and handle vulnerabilities.
Ative Malicious Host Behavior Prevention, Webshell Prevention, Malicious Network Behavior Prevention e Webshell Detection and Removal nos servidores visados. Consulte Enable features on the Host Protection Settings tab.
Para visualizar quais endereços IP atacam um servidor visado, consulte a seção Attacker IP Address.
Visualizar principais origens de ataque
Faça login no console do Security Center. Na barra de navegação superior, selecione a região do ativo que deseja gerenciar: China ou Outside China.
No painel de navegação à esquerda, escolha Protection Configuration > Application Protection.
Na aba Application Analysis, role até a seção Attacker IP Address para visualizar os endereços IP que iniciam mais ataques.
Bloqueie as origens de ataque identificadas:
Adicione regras de grupo de segurança para negar acesso de IPs de source de ataque conhecidos nas suas instâncias do Elastic Compute Service (ECS). Consulte Add a security group rule.
Se você usa o Web Application Firewall (WAF), adicione os IPs de source de ataque à lista de bloqueios de IP. Consulte Configure IP address blacklist rules to block specific requests.
Visualizar efeitos da prevenção de vulnerabilidades
Faça login no console do Security Center. No canto superior esquerdo, selecione a região dos seus ativos: China ou Outside China.
No painel de navegação à esquerda, escolha Protection Configuration > Application Protection.
Na aba Application Analysis, role até a seção Vulnerability Prevention.
Esta seção exibe as seguintes métricas:
|
Métrica |
Descrição |
|
Protected Assets |
Quantidade de processos de aplicação adicionados à proteção de aplicações para prevenção de vulnerabilidades |
|
Defended application vulnerabilities/Pending vulnerabilities |
Número de vulnerabilidades bloqueadas pela proteção de aplicações. Cada ocorrência em ativos diferentes é contada separadamente. |
|
All supported vulnerabilities |
Clique no número para visualizar todas as vulnerabilidades compatíveis com a proteção de aplicações. |
|
Total Vulnerability Attacks |
Quantidade de ataques por meio de vulnerabilidades monitorados ou interceptados |
|
Top 5 vulnerabilities |
As cinco vulnerabilidades com maior número de sessões de proteção, incluindo monitoramento e interceptação |
|
Vulnerability trend |
Frequência de ataques por meio de vulnerabilidades monitorados ou interceptados ao longo do tempo. Apenas alertas com nome de vulnerabilidade nos detalhes são contabilizados. |
O que fazer com os dados:
Se o Vulnerability trend mostrar um aumento sustentado, revise as Top 5 vulnerabilities e priorize a correção dessas vulnerabilidades no código da sua aplicação.
Clique no número ao lado de All supported vulnerabilities para visualizar a lista completa de vulnerabilidades defendidas pela proteção de aplicações e identificar lacunas na cobertura de correções.