Se o cliente do Security Center estiver offline, falhar ao instalar ou desinstalar, ou apresentar alto uso de CPU, você pode usar a ferramenta de diagnóstico automatizado para um diagnóstico rápido ou investigar o problema manualmente.
Informações gerais
Quando o console do Security Center indica que o cliente está offline ou não foi instalado com êxito, o servidor não está mais protegido pelo Security Center e fica vulnerável a comprometimentos. A tabela a seguir descreve os motivos comuns pelos quais um cliente fica offline.
|
Causa |
Descrição |
|
Problema no processo do cliente |
Os processos principais do cliente, |
|
Problema de conexão de rede |
O servidor não consegue se conectar ao serviço do Security Center, o que impede o cliente de enviar dados de heartbeat. |
|
Falha na resolução de DNS |
O serviço de DNS do servidor está com falha e não consegue resolver os nomes de domínio do serviço do Security Center. |
|
Restrições de firewall ou grupo de segurança |
As regras ACL do firewall no servidor ou as regras do grupo de segurança da Alibaba Cloud estão bloqueando a comunicação entre o cliente e o serviço do Security Center. |
|
Recursos insuficientes no servidor |
O uso de CPU ou memória do servidor está consistentemente alto (por exemplo, acima de 95%), o que pode impedir a execução do cliente. |
|
Conflito com software de terceiros |
Um software antivírus de terceiros no servidor está bloqueando o acesso de rede do cliente do Security Center. |
Métodos de solução de problemas
|
Método |
Caso de uso |
Instruções |
|
Diagnóstico pelo console |
O servidor está conectado ao Security Center. |
Use o recurso de diagnóstico do cliente no console para coletar e analisar automaticamente os dados do cliente. |
|
Diagnóstico pela linha de comando |
O servidor não está conectado ao Security Center. |
Execute a ferramenta de diagnóstico |
|
Diagnóstico manual |
O servidor não é compatível com o recurso Agent Troubleshooting ou com a ferramenta |
Verifique manualmente o processo do cliente, a conexão de rede e os recursos do sistema para identificar a causa. |
Diagnosticar pelo console
Use o recurso Agent Troubleshooting no console do Security Center para detectar e analisar automaticamente problemas do cliente.
Observações sobre o uso
-
Sistemas operacionais compatíveis:
Windows Server 2008 e versões posteriores
Distribuições Linux de 64 bits (CentOS 5 e versões anteriores não são compatíveis)
O servidor deve estar conectado ao Security Center.
Procedimento
Acesse o console do Security Center.
No painel de navegação à esquerda, escolha . No canto superior esquerdo do console, selecione a região onde seus ativos estão localizados: Chinese Mainland ou Outside Chinese Mainland.
Na página Host, na guia Server, selecione o servidor que deseja diagnosticar e clique em Agent Troubleshooting abaixo da lista.
-
Na caixa de diálogo Agent Troubleshooting, selecione um Issue Type e um Mode e clique em Start Check.
Parâmetro
Descrição
Issue Type
Selecione o tipo de problema do cliente. Se não tiver certeza, selecione Overall Check (Unknown Issues).
Mode
Selecione um modo de diagnóstico:
Standard Mode: Coleta dados de log relacionados ao cliente e os envia ao Security Center para análise. O diagnóstico leva cerca de 1 minuto.
Enhancement Mode: Coleta dados sobre a rede, os processos e os logs do cliente e os envia ao Security Center para análise. O diagnóstico leva cerca de 5 minutos.
NotaO programa de diagnóstico coleta dados de rede, processo e log do servidor e os envia ao Security Center para análise.
-
Na caixa de diálogo Note, clique em OK para abrir o painel Task Management, que exibe todas as tarefas de diagnóstico do cliente.
NotaVocê também pode abrir o painel Task Management clicando em Agent Task Management no canto superior direito da página Host.
-
Localize a tarefa de diagnóstico que deseja visualizar e clique em Details na coluna Actions para abrir o painel Run Logs. O painel Run Logs exibe os detalhes do diagnóstico para cada servidor.
Coluna
Descrição
Start Time/End Time
Os horários de início e término da tarefa de diagnóstico do cliente.
Server Information
Informações sobre o servidor diagnosticado.
Status
O status da tarefa de diagnóstico do cliente. Valores válidos:
Starting: O comando de diagnóstico do cliente foi enviado.
Timeout: A tarefa atingiu o tempo limite porque não recebeu um resultado dentro do prazo especificado.
Success: O resultado do diagnóstico foi gerado.
Issue
O problema encontrado pela tarefa de diagnóstico.
Result
A solução recomendada para o problema detectado.
Actions
Permite baixar o log de diagnóstico para análise adicional.
-
Analise os resultados:
Se uma solução for fornecida na coluna Result, siga a recomendação.
Se nenhuma solução for fornecida na coluna Result, clique em Download Diagnostic Logs na coluna Actions. Forneça o log de diagnóstico exportado e seu AliUid ao suporte técnico para análise adicional.
Diagnosticar pela linha de comando
Execute a ferramenta de diagnóstico pela linha de comando no servidor para diagnosticar automaticamente problemas do cliente.
Observações sobre o uso
-
Sistemas operacionais compatíveis:
Windows Server 2008 e versões posteriores
Distribuições Linux de 64 bits (CentOS 5 e versões anteriores não são compatíveis)
O servidor deve estar conectado ao Security Center.
Procedimento
-
Acesse o servidor de destino.
NotaNo Windows, acesse com privilégios de administrador.
No Linux, acesse como usuário root.
-
Execute o comando adequado no servidor.
Alibaba Cloud ECS - Linux
-
Modo padrão (diagnóstico leva cerca de 1 minuto):
-
Se a instância ECS conseguir se conectar ao Security Center, execute o seguinte comando como usuário root:
wget "http://update2.aegis.aliyun.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -
Se a instância ECS não conseguir se conectar ao Security Center, baixe o aegis_checker, copie-o para o servidor de destino e execute os seguintes comandos como usuário root:
chmod +x aegis_checker.bin
 ./aegis_checker.bin
-
-
Modo avançado (diagnóstico leva cerca de 5 minutos): Execute o seguinte comando como usuário root:
wget "http://update2.aegis.aliyun.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -b "ew0KICAgICJ1dWlkIjogIiIsDQogICAgImNtZF9pZHgiOiAiIiwNCiAgICAiaXNzdWUiOiAib3RoZXJfaXNzdWUiLA0KICAgICJtb2RlIjogMywNCiAgICAianNydl9kb21haW4iOiBbXSwNCiAgICAidXBkYXRlX2RvbWFpbiI6IFtdDQp9"
Alibaba Cloud ECS - Windows
Modo padrão (diagnóstico leva cerca de 1 minuto): Escolha um dos seguintes métodos:
Baixe o programa aegis_checker e execute-o com privilégios de administrador.
-
Execute o seguinte comando em uma janela do Prompt de Comando com privilégios de administrador:
powershell -executionpolicy bypass -c "(New-Object Net.WebClient).DownloadFile('http://update2.aegis.aliyun.com/download/aegis_client_self_check/win32/aegis_checker.exe', $ExecutionContext.SessionState.Path.GetUnresolvedProviderPathFromPSPath('.\aegis_checker.exe'))"; "./aegis_checker.exe"
NotaO modo avançado não é compatível com Windows.
Non-Alibaba Cloud - Linux
-
Modo padrão (diagnóstico leva cerca de 1 minuto): Execute o seguinte comando como usuário root:
wget "http://aegis.alicdn.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -
Modo avançado (diagnóstico leva cerca de 5 minutos): Execute o seguinte comando como usuário root:
wget "http://aegis.alicdn.com/download/aegis_client_self_check/linux64/aegis_checker.bin" && chmod +x aegis_checker.bin && ./aegis_checker.bin -b "ew0KICAgICJ1dWlkIjogIiIsDQogICAgImNtZF9pZHgiOiAiIiwNCiAgICAiaXNzdWUiOiAib3RoZXJfaXNzdWUiLA0KICAgICJtb2RlIjogMywNCiAgICAianNydl9kb21haW4iOiBbXSwNCiAgICAidXBkYXRlX2RvbWFpbiI6IFtdDQp9"
Non-Alibaba Cloud - Windows
Modo padrão (diagnóstico leva cerca de 1 minuto): Escolha um dos seguintes métodos:
Baixe o programa aegis_checker e execute-o com privilégios de administrador.
-
Execute o seguinte comando em uma janela do Prompt de Comando com privilégios de administrador:
powershell -executionpolicy bypass -c "(New-Object Net.WebClient).DownloadFile('http://aegis.alicdn.com/download/aegis_client_self_check/win32/aegis_checker.exe', $ExecutionContext.SessionState.Path.GetUnresolvedProviderPathFromPSPath('.\aegis_checker.exe'))"; "./aegis_checker.exe"
NotaO modo avançado não é compatível com Windows.
-
-
Após a conclusão da verificação, exporte o pacote de log gerado. O local do pacote de log depende do sistema operacional.
Linux: O pacote de log está no diretório /root/miniconda2/aegis_checker/output.
Windows: O pacote de log está no diretório ./miniconda2/aegis_checker/output, relativo ao caminho atual.
-
Analise os resultados: No arquivo de log, as linhas prefixadas com [root cause] indicam problemas detectados pelo
aegis_checker.Para alguns problemas, uma mensagem de "processado" ou uma solução recomendada é fornecida. Siga as instruções apresentadas.
Se o
aegis_checkernão fornecer uma solução, envie uma captura de tela da saída, o pacote de log e seu AliUid ao suporte técnico da Alibaba Cloud para análise adicional.
Diagnosticar manualmente
Se o cliente estiver offline, acesse o servidor e siga estas etapas para investigar a causa.
Agent processes
Etapas de diagnóstico: Verifique se os dois processos principais, AliYunDun e AliYunDunUpdate, estão em execução.
Linux: Execute o comando
ps -ef | grep AliYunDunpara verificar.Windows: Abra o Task Manager e acesse a guia Details ou Services para localizar os processos e serviços relacionados.
Resolução: Reinicie manualmente os processos do agente.
Linux
Execute os seguintes comandos para reiniciar os processos.
-
Pare os processos relacionados:
killall AliYunDun killall AliYunDunUpdate -
Inicie a versão mais recente do agente.
No diretório
/usr/local/aegis/aegis_client, localize as pastasaegis_10_xxe selecione a de número de versão mais alto.Por exemplo, entre
aegis_10_70,aegis_10_73eaegis_10_75, selecioneaegis_10_75./usr/local/aegis/aegis_client/aegis_10_xx/AliYunDun
Windows
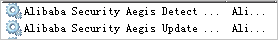
No painel Serviços, reinicie os dois serviços do Security Center: Alibaba Security Aegis Detect Service e Alibaba Security Aegis Update Service. Para isso, clique com o botão direito em cada serviço e selecione Restart.
Network connection
Etapas de diagnóstico: Verifique se o firewall ou o grupo de segurança permite tráfego de saída para os endereços IP ou nomes de domínio do serviço do Security Center, como jsrv.aegis.aliyun.com ou update.aegis.aliyun.com. O agente também pode ficar offline se o servidor não conseguir se conectar ao serviço do Security Center.
Para mais informações sobre os endereços IP e nomes de domínio do serviço do Security Center, consulte Appendix: Agent communication endpoints (domain names and IP addresses).
Resolução:
-
Verifique se o serviço de DNS no servidor está funcionando corretamente.
Se o serviço de DNS não estiver em execução, reinicie o servidor ou solucione o problema no serviço de DNS.
-
Verifique se políticas de acesso à rede estão configuradas no servidor.
-
Regras ACL de firewall
Adicione os endereços IP ou nomes de domínio do serviço do Security Center à lista de permissões do firewall para autorizar o acesso à rede. Você só precisa configurar regras para tráfego de saída.
NotaSe você usar o Alibaba Cloud Firewall, consulte Create an outbound access control policy for traffic from an internal network to the Internet para obter instruções.
Exemplo de configuração de firewall (iptables):
# Allow access to the control service iptables -A OUTPUT -p tcp -d jsrv.aegis.aliyun.com --dport 443 -j ACCEPT iptables -A OUTPUT -p tcp -d jsrv.aegis.aliyun.com --dport 80 -j ACCEPT # Allow access to the update service iptables -A OUTPUT -p tcp -d update.aegis.aliyun.com --dport 443 -j ACCEPT iptables -A OUTPUT -p tcp -d update.aegis.aliyun.com --dport 80 -j ACCEPT -
Regras de grupo de segurança da Alibaba Cloud
Se você usar uma instância ECS, consulte Manage security groups para ver as etapas específicas.
NotaPermita o tráfego de saída para os blocos CIDR do Security Center. Você pode deixar a porta sem restrição ou permitir tráfego nas portas 80 e 443.
A seguir está um exemplo de configuração para o bloco CIDR 100.100.0.0/16:
Direction: Outbound
Authorization policy: Allow
Protocol type: TCP
Port range: 80/443
Authorization object: 100.100.0.0/16
-
Verificar firewalls internos do servidor
Além das regras de grupo de segurança da Alibaba Cloud e das ACLs de firewall, o firewall interno do sistema operacional do servidor (como iptables, firewalld ou Windows Firewall) também pode bloquear a comunicação entre o agente e o endpoint do serviço do Security Center. Se a solução de problemas de conectividade de rede não resolver o problema, verifique a configuração do firewall interno no servidor.
Linux - iptables/firewalld
Etapas de diagnóstico:
Execute
iptables -L -noufirewall-cmd --list-allpara visualizar as regras de firewall atuais.Verifique se existem regras que bloqueiam conexões de saída para os endpoints do serviço do Security Center (como
jsrv2.aegis.aliyun.comeupdate.aegis.aliyun.com).
Solução:
Certifique-se de que o tráfego de saída para os endereços IP ou nomes de domínio do serviço do Security Center esteja permitido (portas 80 e 443).
-
Para verificação temporária, desative o firewall interno para testes:
iptables:
iptables -Ffirewalld:
systemctl stop firewalld
Windows Firewall
Etapas de diagnóstico:
Abra Control Panel > Windows Defender Firewall e verifique as regras de entrada e saída que possam bloquear a comunicação com o agente do Security Center.
Abra o cmd ou o PowerShell como administrador e execute
netsh advfirewall firewall show rule name=allpara visualizar todas as regras de firewall.
Solução:
Nas regras de saída, permita o acesso à rede para o agente do Security Center (AliYunDun e AliYunDunUpdate) ou autorize o tráfego de saída para os nomes de domínio do serviço do Security Center nas portas 80 e 443.
Para verificação temporária, execute
netsh advfirewall set allprofiles state offem um cmd de administrador para desativar o firewall para testes.
-
System resources
Etapas de diagnóstico:
Verifique se o servidor possui recursos suficientes. O agente pode parar de funcionar se os recursos do servidor estiverem esgotados.
CPU/Memória: Use
top(Linux) ou o Task Manager (Windows) para verificar o uso.Espaço em disco: Use
df -h(Linux) ou This PC (Windows) para verificar o espaço em disco disponível.
Resolução:
-
Alto uso de recursos
Se o processo
AliYunDunfor a causa, entre em contato com o suporte técnico e forneça os logs relevantes.Se outros processos de negócios forem a causa, otimize seus aplicativos ou considere atualizar a configuração do servidor.
Espaço em disco insuficiente: Exclua arquivos desnecessários para liberar espaço em disco.
Duplicate agent IDs
Etapas de diagnóstico: Esse problema ocorre frequentemente ao criar vários servidores a partir da mesma imagem do sistema. Verifique se o campo uuid nos seguintes arquivos de configuração está duplicado em vários servidores.
Linux:
/usr/local/aegis/aegis_client.conf-
Windows:
32 bits: C:\Program Files\Alibaba\aegis\aegis_client.conf
64 bits: C:\Program Files (x86)\Alibaba\aegis\aegis_client.conf
Resolução:
Antes de criar várias imagens a partir de um único servidor modelo, desinstale e limpe o agente antigo e, em seguida, obtenha um novo comando de instalação.
Software conflicts
Etapas de diagnóstico: Verifique se o Huorong Security Software, o 360 Safeguard ou outros softwares de detecção de intrusão em host (HIDS), detecção e resposta de endpoint (EDR) ou antivírus estão instalados no servidor. Esses softwares podem entrar em conflito com o agente do Security Center. Se o software de segurança de terceiros já foi desinstalado, mas o agente ainda falha ao instalar ou permanece offline, verifique se há arquivos e serviços residuais:
Verifique se serviços relacionados ao Huorong ou ao 360 ainda permanecem na lista de serviços.
-
Verifique se há pastas residuais nos diretórios de instalação. Caminhos residuais comuns incluem:
Huorong:
C:\Program Files\Huorong360:
C:\Program Files\360
Resolução:
Feche o programa principal do software de segurança de terceiros.
Use o desinstalador integrado do software. Para desinstalar o Huorong Security Software, execute
uninst.exeno diretório de instalação. Para desinstalar o 360 Safeguard, use o Control Panel.Se uma desinstalação anterior anormal, como a exclusão direta do diretório de instalação, deixou arquivos ou serviços residuais, reinstale o software de segurança sobre a instalação existente. Em seguida, use o desinstalador integrado novamente. Para o Huorong, execute
uninst.exenovamente.Reinicie o servidor.
Verifique se os arquivos e serviços residuais foram removidos. Confirme que a lista de processos, a lista de serviços e os diretórios de instalação não contêm mais itens residuais do software de segurança, e certifique-se de que o processo do agente do Security Center
AliYunDunestá em execução novamente.Para servidores Linux, use o
aegis_checker.binpara executar diagnósticos e analisar logs caso a instalação ainda falhe com erro de download de arquivo ou porque o software antivírus a bloqueie após a desinstalação. Use o mesmo procedimento se componentes residuais ainda restringirem o acesso a/usr/local/aegis. Para diagnósticos pelo console, consulte Agent Troubleshooting.-
Baixe o script de desinstalação correspondente ao tipo de servidor:
-
Instância ECS:
wget http://update2.aegis.aliyun.com/download/uninstall.sh -
Servidor não-Alibaba Cloud:
wget http://update.aegis.aliyun.com/download/uninstall.
-