Por padrão, o firewall de Internet do Cloud Firewall permite todo o tráfego até a configuração das políticas de controle de acesso. Para evitar acessos não autorizados, crie políticas de saída e de entrada para seus ativos expostos à Internet.
Pré-requisitos
O Internet Firewall está ativado e a proteção dos seus ativos expostos à Internet está habilitada. Para mais informações, consulte Enable protection for assets. Para detalhes sobre o escopo de ativos expostos à Internet protegidos pelo Cloud Firewall, consulte What is Cloud Firewall.
-
Verifique se há cota de política suficiente. Visualize o uso da sua cota na página . Para saber como as cotas de política são calculadas, consulte Overview of access control policies.
Se a cota disponível for insuficiente, clique em Increase Quota para adquirir uma Quota for Additional Policy. Para mais informações, consulte Purchase Cloud Firewall.
Na área Usage, verifique os valores de Used/Edition Quota (por exemplo, 14/10000) e Additional Quota (por exemplo, 0/0) para determinar se a cota restante é suficiente.
Para adicionar vários objetos como origem ou destino, crie primeiro um catálogo de endereços. Para mais informações, consulte Address books.
Configurar políticas de controle de acesso para o firewall de Internet
O Cloud Firewall oferece os seguintes métodos para configurar políticas de controle de acesso:
Criar uma política de controle de acesso personalizada: Crie uma política personalizada que atenda aos requisitos do seu negócio.
Aplicar uma política inteligente recomendada: O Cloud Firewall analisa seus padrões de tráfego dos últimos 30 dias, identifica riscos potenciais e recomenda políticas de controle de acesso para revisão e aplicação.
Aplicar uma política comum recomendada: Aplique uma política comum recomendada integrada ao sistema.
Para IPs públicos expostos, crie políticas que permitam tráfego em portas abertas e ativas e neguem todo o acesso a outras portas. Essa prática reduz a superfície de ataque dos seus ativos na Internet.
Para permitir origens confiáveis (como endereços IP e nomes de domínio) e bloquear todas as outras, crie primeiro uma política de permissão com alta prioridade para as origens confiáveis e, em seguida, uma política de negação com baixa prioridade que corresponda a todas as origens.
As políticas recomendadas só entram em vigor após a aplicação.
Configurar uma política de saída para permitir tráfego para regiões específicas não aumenta o risco de ataques de entrada, como DDoS. As políticas de saída controlam apenas o tráfego iniciado a partir de ativos internos e não abrem nenhuma porta de entrada. Recomendamos seguir o princípio do menor privilégio e permitir tráfego apenas para as regiões e portas de destino necessárias.
Política personalizada
Crie políticas personalizadas de saída e de entrada para o firewall de Internet.
Faça login no console do Cloud Firewall.
No painel de navegação à esquerda, escolha .
Na aba Outbound ou Inbound, selecione a versão do IP e clique em Create Policy. O IPv4 vem selecionado por padrão.
No painel Create Outbound Policy ou Create Inbound Policy, clique em Create Policy.
-
Configure os detalhes da política conforme as tabelas abaixo e clique em OK.
NotaObserve os pontos a seguir ao configurar endereços IP:
Requisitos de formato de endereço: Use vírgulas (,) ou quebras de linha para separar vários segmentos de endereços IP. Ponto e vírgula ou espaços não são suportados. Um único endereço IP deve incluir máscara de sub-rede, por exemplo, 192.168.1.1/32. Endereços IP e blocos CIDR aceitam apenas configuração estática e não podem ser atualizados dinamicamente. Para resolução dinâmica, selecione o tipo Domain Name e use DNS-based Dynamic Resolution.
Regras de correspondência de política IPv6: Ao criar uma política IPv6, os endereços de origem e destino devem estar ambos no formato IPv6.
Cobertura de 0.0.0.0/0: Em uma política de entrada, um endereço de destino 0.0.0.0/0 corresponde a todos os ativos públicos IPv4, mas não inclui ativos IPv6. Para cobrir ativos IPv6, crie uma política IPv6 separada.
Configuração para cenários de proxy: Ao usar services de proxy como WAF (com acesso CNAME), Anti-DDoS ou ESA, o Cloud Firewall detecta o endereço IP de origem do tráfego de entrada como o endereço IP de back-to-origin do proxy, e não o endereço IP real do cliente. Ao configurar o endereço de origem para uma política de entrada, referencie o Cloud Service IP Address Book integrado ao sistema para garantir que o tráfego de back-to-origin seja permitido.
Basic Configuration
-
Source Type: Origem do tráfego de rede. Selecione o tipo de origem de acesso e insira o endereço conforme o tipo escolhido.
-
Selecione o tipo IP e insira um intervalo de endereços IP. Os intervalos devem usar o formato CIDR padrão, como 192.168.0.0/16. É possível inserir até 2.000 intervalos de endereços separados por vírgulas (,).
Se você inserir vários intervalos de endereços IP, o Cloud Firewall criará automaticamente um catálogo de endereços e solicitará a definição de um nome ao salvar a política.
Selecione o tipo Address Book e referencie o Custom IP Address Book ou o Cloud Asset IP Address Book. Para mais informações, consulte Manage address books.
-
-
Destination Type: Destino do tráfego de rede. Selecione o tipo de destino e insira o endereço conforme o tipo escolhido.
-
Selecione o tipo IP e insira um intervalo de endereços IP. Os intervalos devem usar o formato CIDR padrão, como 192.168.0.0/16. É possível inserir até 2.000 intervalos de endereços separados por vírgulas (,).
Se você inserir vários intervalos de endereços IP, o Cloud Firewall criará automaticamente um catálogo de endereços para eles e solicitará a definição de um nome ao salvar a configuração da política.
Selecione o tipo Address Book e referencie o IP Address Book e o Domain Address Book. Para mais informações, consulte Manage address books.
-
Ao selecionar o tipo Domain Name, escolha o modo de reconhecimento de nome de domínio. Existem três modos disponíveis:
FQDN-based Resolution (Extract Host or SNI Field in Packets): Recomendamos este modo para gerenciar tráfego dos seguintes sete protocolos: HTTP, HTTPS, SMTP, SMTPS, SSL, POPS e IMAPS.
-
DNS-based Dynamic Resolution: Recomendamos este modo para gerenciar tráfego diferente dos sete protocolos citados: HTTP, HTTPS, SMTP, SMTPS, SSL, POPS e IMAPS.
ImportanteEste modo não suporta domínios curinga ou catálogos de endereços de domínio curinga.
-
at the same time based on FQDN and DNS dynamic resolution: Recomendamos este modo ao gerenciar tráfego dos sete protocolos, mas quando parte ou todo o tráfego não carrega o campo HOST/SNI.
ImportanteEste modo só entra em vigor quando o modo estrito do ACL Engine Management está ativado e não suporta domínios curinga ou catálogos de endereços de domínio curinga.
Selecione o tipo Location e escolha a região do endereço de destino. É possível selecionar regiões da china ou internacionais.
-
Protocol: Tipo de protocolo da camada de transporte. Configurações suportadas: TCP, UDP, ICMP, ANY. Se não tiver certeza do protocolo específico, selecione ANY.
-
Application Protocol: Defina o tipo de aplicação do tráfego de acesso. As aplicações suportadas variam conforme o tipo de destino e o tipo de protocolo.
-
Quando você seleciona TCP no Protocol:
Se o Destination Type for IP, Address Book de IP ou Location: Todas as aplicações podem ser selecionadas.
-
Se o Destination Type for Domain Name ou Address Book de nome de domínio:
Se o Domain Name Identification Mode for FQDN-based Resolution (Extract Host or SNI Field in Packets), apenas aplicações como HTTP, HTTPS, SMTP, SMTPS, SSL, POPS e IMAPS podem ser selecionadas.
Se o Domain Name Identification Mode for DNS-based Dynamic Resolution, todas as aplicações podem ser selecionadas.
Se o Domain Name Identification Mode for Based on both FQDN (extract Host/SNI from packets) and DNS dynamic resolution, apenas aplicações como HTTP, HTTPS, SMTP, SMTPS, SSL, POPS e IMAPS podem ser selecionadas.
Ao selecionar o Protocol UDP, o tipo de aplicação suporta ANY e DNS.
Ao selecionar o Protocol ICMP ou ANY, o tipo de aplicação só pode ser ANY.
-
Port: Defina o tipo de porta de destino e a porta de destino.
-
Selecione o tipo Port e insira o intervalo de portas. Os intervalos são separados por barras (/), como 22/22 e 80/88. É possível adicionar até 2.000 intervalos de portas, separados por vírgulas (,).
Se você inserir vários intervalos de portas, o Cloud Firewall criará automaticamente um catálogo de endereços de porta e solicitará a definição de um nome ao salvar a política.
Ao selecionar o tipo Port Address Book, crie previamente um catálogo de endereços de porta. Para mais informações, consulte Manage address books.
-
-
Action: Especifique a ação para o tráfego correspondente nesta política.
Allow: Permite o tráfego.
Drop: Bloqueia o tráfego sem notificação.
Monitor: Neste modo, o tráfego é permitido por padrão. Filtre e observe esse tráfego usando os campos relevantes nos Logs de Tráfego. Após um período de observação, ajuste para Allow ou Deny.
Descriptografia de Tráfego Criptografado: Para extrair características de tráfego de forma mais completa e implementar controle de acesso preciso, recomendamos configurar primeiro a inspeção tls. Para mais informações, consulte TLS inspection.
-
Exceções de Correspondência de Tráfego:
Se o tráfego já foi bloqueado por uma regra anterior da Basic Configuration, ele pulará diretamente a correspondência das regras de Web Filtering e Application Control.
Para a regra de Web Filtering, se o sistema não reconhecer a url ou se for encontrado tráfego HTTPS sem inspeção tls, a correspondência com essa regra será ignorada.
Para a regra de Application Control, se o sistema não reconhecer a aplicação, ele executará a Unknown Application Action.
-
Policy Priority: Prioridade da política. Valor padrão: Lowest, indicando a menor prioridade.
Highest: A política de controle de acesso entra em vigor com a maior prioridade.
Lowest: A política de controle de acesso entra em vigor com a menor prioridade.
Custom: Personalize a prioridade. Mínimo: 1, Máximo: 50. Quanto menor o número, maior a prioridade.
Status: Especifique se a política deve ser ativada. Apenas políticas ativadas entram em vigor.
-
Policy Validity Period: Defina o período de validade da política. A política só corresponde ao tráfego dentro desse período.
Always
Single Time Range: Selecione um período de tempo único.
-
Recurrence Cycle: Selecione um período recorrente e datas de vigência.
NotaA hora de início da data efetiva deve ser anterior à hora de término. A política leva de 3 a 5 minutos para entrar em vigor.
Se você selecionar Indefinite Recurrence, a hora de término efetiva será definida automaticamente para 31 de dezembro de 2099.
FAQ relacionado: Does a policy take effect if the recurrence cycle spans multiple days?
Description: Insira uma descrição para a política para ajudar a identificar sua finalidade.
-
Source Type: Origem do tráfego de rede. Selecione o tipo de origem de acesso e insira o endereço conforme o tipo escolhido.
-
Selecione o tipo IP e insira um intervalo de endereços IP. Os intervalos devem usar o formato CIDR padrão, como 192.168.0.0/16. É possível inserir até 2.000 intervalos de endereços separados por vírgulas (,).
Se você inserir vários intervalos de endereços IP, o Cloud Firewall criará automaticamente um catálogo de endereços e solicitará a definição de um nome ao salvar a política.
Selecione o tipo Address Book e referencie o Custom IP Address Book, o Cloud Asset IP Address Book ou o Cloud Service IP Address Book. Para mais informações, consulte Manage address books.
Selecione o tipo Location e escolha a região do endereço de origem. É possível selecionar regiões da china ou internacionais.
-
-
Destination Type: Destino do tráfego de rede. Selecione o tipo de destino e insira o endereço conforme o tipo escolhido.
-
Selecione o tipo IP e insira um intervalo de endereços IP. Os intervalos devem usar o formato CIDR padrão, como 192.168.0.0/16. É possível inserir até 2.000 intervalos de endereços separados por vírgulas (,).
Se você inserir vários intervalos de endereços IP, o Cloud Firewall criará automaticamente um catálogo de endereços e solicitará a definição de um nome ao salvar a política.
Selecione o tipo Address Book e referencie o Custom IP Address Book ou o Cloud Asset IP Address Book. Para mais informações, consulte Manage address books.
-
Protocol: Tipo de protocolo da camada de transporte. Configurações suportadas: TCP, UDP, ICMP, ANY. Se não tiver certeza do protocolo específico, selecione ANY.
-
Application Protocol: Defina o tipo de aplicação do tráfego de acesso.
Ao selecionar o Protocol TCP, o tipo de aplicação suporta todas as aplicações, como HTTP, HTTPS, SMTP, SMTPS, SSL e FTP.
Ao selecionar o Protocol UDP, o tipo de aplicação suporta ANY e DNS.
Ao selecionar o Protocol ICMP ou ANY, o tipo de aplicação só pode ser ANY.
NotaA identificação de aplicações baseia-se em características dos pacotes (a identificação de protocolo não depende de portas). Se a identificação da aplicação falhar, o tráfego da sessão será permitido. Para bloquear tráfego de tipos de aplicação desconhecidos, recomendamos ativar o modo estrito para o firewall de Internet. Para mais informações, consulte Introduction to modes of the access control engine.
-
Port: Defina o tipo de porta de destino e a porta de destino.
-
Selecione o tipo Port e insira o intervalo de portas. Os intervalos são separados por barras (/), como 22/22 e 80/88. É possível adicionar até 2.000 intervalos de portas, separados por vírgulas (,).
Se você inserir vários intervalos de portas simultaneamente, o Cloud Firewall criará automaticamente um catálogo de endereços para eles e solicitará a definição de um nome ao salvar a configuração da política.
Ao selecionar o tipo Port Address Book, crie previamente um catálogo de endereços de porta. Para mais informações, consulte Manage address books.
-
-
Action: Especifique a ação para o tráfego correspondente nesta política.
Allow: Permite o tráfego.
Drop: Bloqueia o tráfego sem notificação.
Monitor: Neste modo, o tráfego é permitido por padrão. Filtre e observe esse tráfego usando os campos relevantes nos Logs de Tráfego. Após um período de observação, ajuste para Allow ou Deny.
-
Policy Priority: Prioridade da política. Valor padrão: Lowest, indicando a menor prioridade.
Highest: A política de controle de acesso entra em vigor com a maior prioridade.
Lowest: A política de controle de acesso entra em vigor com a menor prioridade.
Custom: Personalize a prioridade. Mínimo: 1, Máximo: 50. Quanto menor o número, maior a prioridade.
Status: Especifique se a política deve ser ativada. Apenas políticas ativadas entram em vigor.
-
Policy Validity Period: Defina o período de validade da política. A política só corresponde ao tráfego dentro desse período.
Always
Single Time Range: Selecione um período de tempo único.
-
Recurrence Cycle: Selecione um período recorrente e datas de vigência.
NotaA hora de início da data efetiva deve ser anterior à hora de término. A política leva de 3 a 5 minutos para entrar em vigor.
Se você selecionar Indefinite Recurrence, a hora de término efetiva será definida automaticamente para 31 de dezembro de 2099.
FAQ relacionado: Does a policy take effect if the recurrence cycle spans multiple days?
Description: Insira uma descrição para a política para ajudar a identificar sua finalidade.
A aplicação de uma política envolve riscos. Revise cuidadosamente os detalhes antes de aplicá-la.
Recomendações ignoradas não podem ser restauradas. Prossiga com cautela.
No painel de navegação à esquerda, escolha .
No canto superior direito da lista de políticas, clique em Agent Policy Generation para acessar a página SecOps Agent.
Visualize as políticas inteligentes recomendadas. Na seção da política desejada, clique em Apply Policy.
A aplicação de uma política envolve riscos. Revise cuidadosamente os detalhes antes de aplicá-la.
Recomendações ignoradas não podem ser restauradas. Prossiga com cautela. Se você ignorar todas as recomendações de política comum, a aba Recommended Common Policy ficará oculta.
No painel de navegação à esquerda, escolha .
Na aba Outbound ou Inbound, clique em Create Policy e, em seguida, clique na aba Recommended Common Policy.
Visualize as políticas comuns recomendadas. Na seção da política desejada, clique em Quick Dispatch.
Loose Mode (Padrão): No Modo Flexível, o tráfego de aplicações não identificadas ou para nomes de domínio não identificados é permitido para priorizar a disponibilidade do service.
Strict Mode: No Modo Estrito, o tráfego de aplicações não identificadas ou para nomes de domínio não identificados é comparado com suas políticas. Se existir uma política de negação correspondente, esse tráfego não identificado será bloqueado.
Ordem das regras: Sempre coloque as regras da lista de permissões antes da regra abrangente. Antes da implantação, adicione regras de permissão para seus services de produção acima da política de bloqueio.
Validação gradual: Inicialmente, defina a ação da política abrangente como Monitor. Analise o tráfego usando a Log Audit e ajuste a política para permitir apenas tráfego confiável. Após um período completo de testes, altere a ação para Drop.
Isolamento de ambiente: Ative a política abrangente para todo o seu ambiente de staging. Para o ambiente de produção, se não for possível criar uma lista de permissões completa imediatamente, limite o endereço de origem da política abrangente ao seu segmento de ip de teste. Isso evita interrupções nos services de produção.
-
Cenário 1: Seu service usa um CNAME do WAF
Quando o tráfego passa pelo Web Application Firewall (WAF) em direção ao seu servidor de origem, o Cloud Firewall detecta o ip de origem do nó de busca de origem do WAF em vez do ip original do cliente. Isso torna ineficazes as políticas de bloqueio baseadas em localização. Recomendação: Configure Configure geo-blocking rules to block requests from specific regions no console do WAF. Isso bloqueia solicitações de fora das regiões especificadas no ponto de entrada do tráfego. O bloqueio geográfico do WAF suporta bloquear ou permitir solicitações de regiões específicas no nível de província dentro da china.
-
Cenário 2: O endereço IP público do cliente de teste não é o esperado
Se você testar a partir de uma rede corporativa, VPN ou servidor proxy, o Cloud Firewall detectará o ip público do gateway ou proxy, e não o ip real do seu dispositivo de teste. Isso pode fazer com que a localização detectada difira das configurações da sua política. Recomendação: Teste acessando diretamente o ip público alvo a partir de uma rede pública independente, como uma rede de dados móveis ou banda larga residencial.
-
Cenário 3: Os parâmetros da política estão incorretos
Verifique se os seguintes itens de configuração principais estão definidos corretamente:
Tipo de Origem: Para uma política de entrada, o Source Type deve ser definido como Location. Em seguida, especifique "International" ou selecione países ou regiões específicos.
Ação: A Action da política deve ser definida como Drop.
Prioridade: Garanta que esta política de bloqueio tenha prioridade maior do que quaisquer políticas de permissão para o mesmo destino. Isso evita que uma regra de lista de permissões de alta prioridade a substitua.
NotaA identificação de aplicações baseia-se em características dos pacotes (a identificação de protocolo não depende de portas). Se a identificação da aplicação falhar, o tráfego da sessão será permitido. Para bloquear tráfego de tipos de aplicação desconhecidos, recomendamos ativar o modo estrito para o firewall de Internet. Para mais informações, consulte Introduction to modes of the access control engine.
Advanced Configuration
Web Filtering e Application Control: Após ativar os recursos correspondentes, referencie os modelos de Web Filtering e Application Control criados para obter controle granular do tráfego na camada de aplicação. Para mais informações, consulte URL Filtering e Application Control.
NotaAdvanced Configuration
Basic Configuration
Advanced Configuration
Política inteligente
Aplique políticas inteligentes recomendadas para tráfego de saída e de entrada.
AvisoPolítica comum
AvisoModo do mecanismo ACL
O mecanismo ACL do firewall de Internet suporta Loose Mode e Strict Mode:
Configure o modo do mecanismo ACL de três formas: como padrão para novos ativos, para um único ativo ou para múltiplos ativos em lote. Na página , clique em ACL Engine Management no canto superior direito da lista de políticas de controle de acesso. Em seguida, configure as opções no painel Access Control Engine Management - Internet Border.
Modo padrão para novos ativos
Alterar modo por ativo
Alterar modo em lote
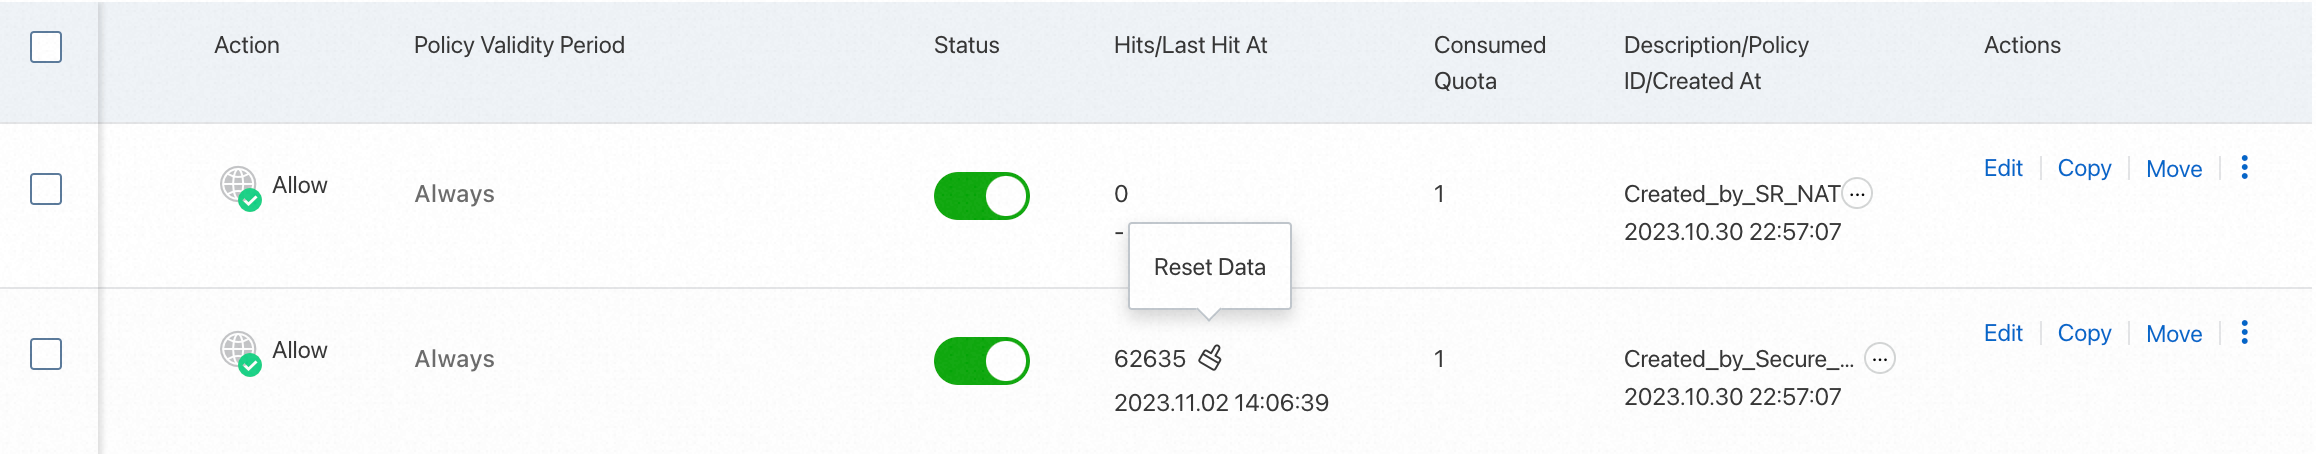
Visualizar estatísticas de acertos de política
Após seu negócio operar por um período, visualize a contagem de acertos das políticas de controle de acesso na coluna Hits/Last Hit At da lista de políticas de controle de acesso.
Clique na contagem de acertos para acessar a página Traffic Logs e visualizar os logs de tráfego. Para informações sobre como visualizar logs de tráfego, consulte Traffic Logs.
Operações relacionadas
Na lista de políticas, edite, exclua (individualmente ou em lote), baixe, copie ou mova políticas personalizadas. Mover uma política altera sua prioridade.
A prioridade de uma política de controle de acesso pode ser definida de 1 a N, onde N é o número de políticas existentes. Um número menor indica maior prioridade. Ao alterar a prioridade de uma política, as prioridades das políticas classificadas abaixo são ajustadas automaticamente.
ImportanteQuando uma política é excluída, o tráfego associado a ela deixa de ser gerenciado pelo controle de acesso do Cloud Firewall. Exclua políticas com cautela.
FAQ
Quais são as melhores práticas para configurar políticas de entrada?
A maioria dos ataques de rede tem origem na rede pública. Configure políticas de segurança que atendam às necessidades do seu negócio. Recomendamos o uso de uma lista de permissões. Defina uma política abrangente de baixa prioridade para bloquear todo o tráfego. Em seguida, adicione políticas de permissão específicas com prioridade mais alta.
Recomendações de configuração:
Por que a política para bloquear IPs estrangeiros não está funcionando?
Se sua política para bloquear endereços IP internacionais não estiver funcionando, verifique os seguintes cenários:
Uma política com ação de bloqueio pode reduzir as taxas de tráfego do Cloud Firewall?
Uma política com ação Drop não reduz suas taxas de tráfego do Cloud Firewall. Essa política impede que o tráfego chegue aos seus services de backend e reduz a carga no servidor de origem. No entanto, como o tráfego já foi inspecionado pelo Cloud Firewall, ele ainda é incluído no seu tráfego faturável.
Quando uma instância ECS privada acessa a rede pública através de um NAT Gateway da Internet, devo configurar um firewall de Internet ou um firewall NAT?
Configure um firewall NAT quando uma instância ECS privada acessar a rede pública através de um NAT Gateway da Internet.
Se você usar o NAT Gateway apenas para acesso de saída e não expuser nenhum ip público ou outros ativos públicos, o firewall de Internet não se aplica ao tráfego NAT. O tráfego de saída não é gerenciado pelas políticas do firewall de Internet, portanto, você não recebe proteção de segurança direcionada.
Quando o WAF usa o modo cloud native, o Cloud Firewall detecta o ip real do cliente para tráfego de entrada?
Sim. Ao conectar seus ativos usando o modo cloud native do WAF, o Cloud Firewall detecta o ip real do cliente como o ip de origem para o tráfego de entrada. Esse modo utiliza um proxy transparente ou uma integração via SDK. Ele não encaminha tráfego a partir de um ip de busca de origem do WAF. Portanto, consegue obter e transmitir diretamente o ip original do cliente.
-