Utilize uma instância do Smart Access Gateway (SAG) vCPE para conectar uma rede na Amazon Web Services (AWS) ao Alibaba Cloud, estabelecendo conectividade multicloud.
Pré-requisitos
Serviços de cloud já implantados na AWS. Para mais informações, consulte a documentação da AWS.
Uma VPC criada com serviços de cloud implantados nela. Para mais informações, consulte {{XREF_0}}.
Verifique se as regras do grupo de segurança da sua VPC no Alibaba Cloud permitem que os recursos na AWS acessem seus serviços de cloud. Para mais informações, consulte {{XREF_1}} e {{XREF_2}}.
Uma instância do Elastic Compute Service (ECS) criada na sua VPC do Alibaba Cloud. Para mais informações, consulte {{XREF_3}}.
Contexto
Uma empresa em Singapore implantou serviços de cloud na AWS e na região China (Hangzhou) do Alibaba Cloud. A empresa deseja usar o SAG vCPE para conectar os dois ambientes de cloud e permitir o acesso a recursos entre eles.
Implante uma imagem do SAG vCPE em uma instância dentro de uma Amazon VPC. Essa instância atua como um dispositivo SAG vCPE que se conecta ao Alibaba Cloud. Após a conexão do dispositivo, utilize a Cloud Connect Network (CCN) e a Cloud Enterprise Network (CEN) para habilitar a comunicação entre os recursos na Amazon VPC e na VPC do Alibaba Cloud.
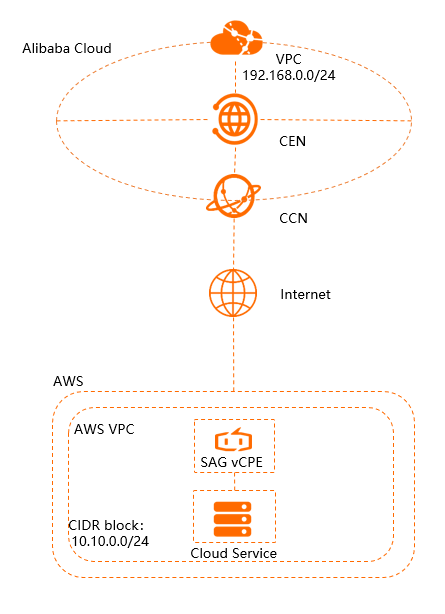
Etapa 1: Criar uma instância do SAG vCPE
Crie uma instância do SAG vCPE no console do SAG para gerenciar o dispositivo SAG vCPE.
Faça login no console do SAG.
Na página Smart Access Gateway, escolha .
-
Na página SmartAG vCPE Software, configure os parâmetros da instância SAG vCPE conforme descrito na tabela a seguir. Em seguida, clique em Buy Now e conclua o pagamento.
Parâmetro
Descrição
Region
Selecione a região onde deseja implantar a instância do SAG vCPE. Neste exemplo, Singapore está selecionada.
Instance Name
Insira um nome para a instância do SAG vCPE.
Instance Type
O valor padrão é SAG-vCPE.
Version
O valor padrão é Basic.
Deployment mode
Escolha o modo de implantação do dispositivo SAG vCPE. O padrão é Active-Standby.
No modo Active-Standby, uma instância SAG vCPE pode se conectar a dois dispositivos SAG vCPE por padrão. Configure os dois dispositivos no modo ativo-standby para melhorar a disponibilidade da rede. Este tópico utiliza apenas o dispositivo ativo.
Peak Bandwidth
A largura de banda máxima para comunicação de rede, em Mbit/s.
Quantity
Quantidade de instâncias SAG vCPE a serem criadas. Neste exemplo, defina este parâmetro como 1.
Subscription Period
Selecione a duração da assinatura.
Retorne ao console do SAG. Na barra de navegação superior, selecione a região onde você criou a instância.
No painel de navegação à esquerda, escolha .
Na página Instance Management, clique no ID da instância que você criou.
Na página de detalhes da instância, clique na aba SAG. Visualize e anote o número de série e a chave do dispositivo ativo. Essas credenciais são necessárias para associar o dispositivo SAG vCPE à instância SAG vCPE.
Etapa 2: Implantar a imagem do SAG vCPE
Para conectar a AWS ao Alibaba Cloud, crie uma instância na sua Amazon VPC para hospedar a imagem do SAG vCPE. Esta instância serve como o dispositivo SAG vCPE que conecta sua rede AWS ao Alibaba Cloud.
-
Crie uma instância na sua Amazon VPC.
Para instruções sobre como criar uma instância AWS, consulte a documentação da AWS. Certifique-se de que a instância atenda aos seguintes requisitos:
Sistema operacional: Ubuntu 18.04 (64 bits).
Versão do kernel: 3.10.0-957.21.3.el7.x86_64 ou posterior.
A instância possui uma placa de interface de rede (NIC) separada com conexão à internet.
O login remoto está habilitado na instância.
A instância não está executando nenhum aplicativo crítico para o negócio.
-
Se o host for uma instância do Elastic Compute Service (ECS) ou do Edge Node Service (ENS), ele deve ter pelo menos 1 vCPU e 2 GB de memória.
Recomendamos um tipo de instância com 2 vCPUs e 4 GB de memória, que fornece largura de banda privada criptografada de até 350 Mbit/s (com pacotes de 1.024 bytes). Na página Choose an Instance Type, selecione o tipo de instância t2.medium (2 vCPUs, 4 GiB de memória).
-
Faça login na instância AWS e baixe o script para o diretório /root. Para mais informações, consulte a documentação da AWS.
ImportanteÉ possível baixar o script em um diretório personalizado. Nesse caso, certifique-se de usar o caminho personalizado ao executar o script.
Após baixar o script, não modifique seu conteúdo ou nome de arquivo.
-
Se o seu host estiver implantado na China Continental, execute o seguinte comando para baixar o script.
wget -O /root/sag_vcpe_v2.3.0_deployment.sh https://sdwan-oss-shanghai.oss-cn-shanghai.aliyuncs.com/vcpe_vm/sag_vcpe_v2.3.0_deployment.sh -
Se o seu host estiver implantado fora da China Continental, execute o seguinte comando para baixar o script.
wget -O /root/sag_vcpe_v2.3.0_deployment.sh https://sdwan-oss-shanghai.oss-accelerate.aliyuncs.com/vcpe_vm/sag_vcpe_v2.3.0_deployment.sh
-
Conceda permissão de execução ao script.
chmod +x /root/sag_vcpe_v2.3.0_deployment.sh -
Execute o script.
/root/sag_vcpe_v2.3.0_deployment.sh -n sage6nniq3**** -k **** -t aws -w eth0A tabela a seguir descreve os parâmetros. Para mais informações sobre os parâmetros do script, consulte {{XREF_4}}.
Parâmetro
Descrição
-n
Número de série do dispositivo SAG vCPE.
-k
Chave do dispositivo SAG vCPE.
-t
Plataforma onde o host da imagem SAG vCPE está localizado. Valores válidos:
-
aliyun (Padrão): A imagem SAG vCPE está implantada em uma instância ECS do Alibaba Cloud.
-
aws: A imagem SAG vCPE está implantada em uma instância Amazon EC2.
-
azure: A imagem SAG vCPE está implantada em uma máquina virtual no Microsoft Azure.
-
Se você implantar a imagem SAG vCPE em um servidor em uma rede local, poderá definir este parâmetro como qualquer string em inglês diferente de aliyun, ENS, aws ou azure.
-w
Nome da NIC para a porta WAN. Execute o comando
ifconfigpara visualizar os nomes das NICs do host. -
-
Ao executar o script, o sistema verifica automaticamente se o ambiente de implantação atende aos requisitos. Se alguns componentes necessários não estiverem instalados, o seguinte prompt será exibido. Insira
yes, e o sistema instalará os componentes automaticamente.Missing dependency packages python3 telnet vim traceroute sshpass mtr docker inotify wget netifaces==0.10.9, are you sure want to install these packages? [yes|no] [no] >>> -
Se o ambiente atender aos requisitos, o sistema iniciará a implantação da imagem SAG vCPE. Após a conclusão da implantação, o seguinte prompt será exibido.
2021-07-28 10:00:40 INFO: Install complete, please wait for few minutes to check state ============================================================================================= -
Verifique a implantação.
Após a conclusão da implantação, execute o comando
docker pspara verificar se os dois contêineres a seguir estão em execução:[root@iZbp11vxxx wx8Z ~]# docker ps CONTAINER ID IMAGE COMMAND CREATED STATUS PORTS NAMES 0b8xxx92c vsag-core "sh -c 'ln -s /lib..." 4 minutes ago Up 4 minutes vsag-core fbexxx432 centos:7 "/sbin/init" 4 minutes ago Up 4 minutes vsag-manager-base [root@iZbp11xxx x8Z ~]#Se os contêineres vsag-core e vsag-manager-base estiverem em execução, a implantação foi bem-sucedida.
Etapa 3: Configurar a rede do Alibaba Cloud
Após implantar a imagem do SAG vCPE, configure suas definições de rede no console do SAG para conectar o dispositivo ao Alibaba Cloud.
-
Configure o método de sincronização de rotas locais.
Faça login no console do SAG.
Na barra de navegação superior, selecione a região de destino.
Na página Device Settings, localize a instância de destino e clique em SAG na coluna Network Configuration.
Na aba , clique em Method to Synchronize with On-premises Routes.
-
Na caixa de diálogo Add Static Route, insira o bloco CIDR privado da VPC da AWS e clique em Add Static Route.
Após adicionar a rota, a entrada será exibida na tabela de rotas estáticas. Clique em Delete na coluna Actions para remover a entrada.
-
Anexe uma instância CCN.
O SAG utiliza a Cloud Connect Network (CCN) para conectar sua rede ao Alibaba Cloud.
-
Crie uma instância CCN. Para mais informações, consulte {{XREF_5}}.
A instância CCN deve estar na mesma região da instância SAG vCPE.
No painel de navegação à esquerda, escolha .
Na página Instance Management, localize a instância de destino e clique em SAG na coluna Network Configuration.
Na página de detalhes da instância, clique na aba .
Na seção Network Instance Details, clique em Associated Instances Under Current Account, selecione a instância CCN que você criou e clique em Add Network.
Após anexar a instância CCN, clique na aba OK. Verifique o Device Settings e o VPN Status do dispositivo SAG vCPE. Se ambos os status forem Controller Status, o dispositivo SAG vCPE está conectado ao Alibaba Cloud.
-
-
Crie e configure uma instância CEN.
Anexe tanto a instância SAG vCPE quanto a instância VPC a uma instância da Cloud Enterprise Network (CEN). Isso permite que a instância SAG vCPE e a VPC do Alibaba Cloud aprendam rotas mutuamente, possibilitando a comunicação entre o dispositivo SAG vCPE e os recursos na VPC do Alibaba Cloud.
No painel de navegação à esquerda, clique em Normal.
Na página CCN, localize a instância CCN de destino e clique em CCN na coluna Bind CEN Instance.
-
No painel Operation, selecione a instância da Cloud Enterprise Network (CEN) a ser vinculada e clique em CEN Instance.
Selecione uma instância CEN de uma das seguintes maneiras. Neste exemplo, OK está selecionado.
Create CEN: Se você já possui uma instância CEN, clique na caixa de texto e selecione a instância que deseja vincular.
Existing CEN: Se você não possui uma instância CEN, insira um nome na caixa de texto. O sistema cria uma instância CEN e a vincula automaticamente.
Anexe a instância VPC do Alibaba Cloud criada a esta instância CEN. Para mais informações, consulte {{XREF_6}}.
Etapa 4: Configurar a rede da AWS
Para habilitar a comunicação com o Alibaba Cloud, configure as definições de rede na sua VPC da AWS. Para comandos e procedimentos específicos, consulte a documentação da AWS.
-
Configure rotas para seus serviços de cloud.
Na VPC da AWS, configure uma rota que direcione o tráfego destinado ao bloco CIDR da VPC do Alibaba Cloud para a instância AWS onde a imagem SAG vCPE está implantada. Defina Destination como
192.168.0.0/24e aponte o Target para a Elastic Network Interface (ENI) correspondente. -
Configure o grupo de segurança para seus recursos da AWS.
Permita a comunicação entre os blocos CIDR privados da VPC do Alibaba Cloud e da VPC da AWS.
-
Desative as verificações de origem e destino para a instância AWS.
No console EC2 da AWS, selecione a instância de destino. No menu de ações da instância, escolha desativar as verificações de origem e destino. Na caixa de diálogo de confirmação Enable Source/Destination Check, clique em Yes, Disable.
Etapa 5: Configurar uma conexão inter-região
Após configurar a rede da AWS, adquira um plano de largura de banda e configure uma conexão inter-região para a instância CEN. Isso permite a comunicação entre seus serviços de cloud em China (Hangzhou) e seus serviços AWS em Singapore via SAG vCPE.
Pule esta etapa se seus recursos da AWS e do Alibaba Cloud estiverem na mesma região.
-
Adquira um plano de largura de banda.
Faça login no {{XREF_7}}.
Na página Create CEN, localize a instância CEN de destino e clique em seu ID.
Na página de detalhes da instância, clique na aba e clique em Bandwidth Plans.
-
Na página de compra, configure o plano de largura de banda com os seguintes parâmetros, clique em Purchase Bandwidth Plan e conclua o pagamento.
Parâmetro
Descrição
Buy Now
Selecione a instância CEN para a qual deseja adquirir o plano de largura de banda. Este tópico usa a instância CEN criada em {{XREF_8}} como exemplo.{{XREF_9}}
Product type
Selecione a região de uma das instâncias de rede a serem conectadas. Neste exemplo, Chinese Mainland está selecionada.
Cross-border
Selecione a outra região a ser conectada. Neste exemplo, CEN está selecionada.
Area A
Método de faturamento do plano de largura de banda. O valor padrão é Area B.
Asia Pacific
Especifique a largura de banda necessária para o plano, em Mbit/s.
Metering method
Insira um nome personalizado para o plano de largura de banda.
Pay-by-Bandwidth
Selecione a duração da assinatura. O valor padrão é Bandwidth.
Selecione Bandwidth Plan Name para ativar a renovação automática do plano de largura de banda.
-
Crie uma conexão inter-região.
Na página Subscription Period, localize a instância CEN de destino e clique em seu ID.
Na página de detalhes da instância, clique na aba e clique em CEN Instance.
-
Na página Basic Information, configure a conexão inter-região e clique em Bandwidth Plans.
Parâmetro
Descrição
Set Inter-region Bandwidth
Tipo de instância de rede a ser conectada. Neste exemplo, Connection with Peer Network Instance está selecionado.
Create
Selecione uma região para conectar. Neste exemplo, Instance Type está selecionada.
Inter-region Connection
O sistema exibe automaticamente o ID do transit router na região.
Region
Insira um nome personalizado para a conexão inter-região.
China (Hangzhou)
Selecione a região par para conectar. Neste exemplo, Transit Router está selecionada.
Connection name
O sistema exibe automaticamente o ID do transit router na região par.
Peer Region
Conexões inter-região suportam dois modos de alocação de largura de banda: Singapore e Transit Router.
Neste exemplo, Bandwidth allocation mode está selecionado.
Allocate from Bandwidth Plan
Selecione um plano de largura de banda associado à instância CEN. Neste exemplo, o plano de largura de banda criado anteriormente está selecionado.
Pay-By-Data-Transfer
Insira a largura de banda para a conexão inter-região. Unidade: Mbit/s.
Allocate from Bandwidth Plan
Conexões inter-região suportam vários tipos de link. Diferentes tipos de link fornecem diferentes qualidades de serviço (QoS) para transmissão de dados.
Bandwidth Plan
Mantenha as configurações padrão. Todas as opções avançadas estão selecionadas.
Etapa 6: Testar a conectividade
Após concluir estas etapas, seus serviços na VPC do Alibaba Cloud e na Amazon VPC poderão se comunicar.
A instância ECS na VPC do Alibaba Cloud usada neste exemplo executa Alibaba Cloud Linux. Se você usar um sistema operacional diferente, consulte sua documentação para obter instruções sobre como usar o comando ping.
Faça login na instância ECS na VPC do Alibaba Cloud. Para mais informações, consulte {{XREF_10}}.
-
Execute o comando ping para testar a conectividade com uma instância de serviço de cloud na Amazon VPC.
Uma resposta bem-sucedida confirma que a instância ECS na VPC do Alibaba Cloud pode se comunicar com a instância de serviço na Amazon VPC.
[root@iZbp1cxxx...xxxmmsZ ~]# ping 10.10.0.252
PING 10.10.0.252 (10.10.0.252) 56(84) bytes of data.
64 bytes from 10.10.0.252: icmp_seq=1 ttl=252 time=99.0 ms
64 bytes from 10.10.0.252: icmp_seq=2 ttl=252 time=99.0 ms
64 bytes from 10.10.0.252: icmp_seq=3 ttl=252 time=99.0 ms
64 bytes from 10.10.0.252: icmp_seq=4 ttl=252 time=99.0 ms
^Z
[2]+  Stopped                 ping 10.10.0.252