Esta página aborda erros comuns de configuração de lista de permissões e perguntas frequentes sobre o ApsaraDB RDS for PostgreSQL.
As alterações na lista de permissões levam cerca de 1 minuto para entrar em vigor. Se você atualizou a lista de permissões e a conexão ainda falhar, aguarde um momento e tente novamente antes de investigar mais a fundo.
Solução de problemas
Verifique as causas comuns a seguir:
| Sintoma | Causa | Solução |
|---|---|---|
| Nenhum dispositivo consegue se conectar e a única lista de permissões é a padrão | A lista de permissões de endereços IP padrão contém apenas 127.0.0.1, o que bloqueia todo o acesso externo | Adicione os endereços IP dos dispositivos que precisam de acesso a uma lista de permissões de endereços IP |
Você adicionou 0.0.0.0 durante um teste de conectividade, mas a entrada é rejeitada | 0.0.0.0 é um formato inválido | Altere para o bloco CIDR 0.0.0.0/0Aviso
|
| Endereços IP públicos na lista de permissões não estão acessíveis | Endereços IP públicos podem mudar dinamicamente, ou a ferramenta usada para consultar o IP retornou um resultado impreciso | Consulte Como visualizar o endereço IP local de uma instância RDS PostgreSQL |
| Endereços IP estão em uma lista de permissões aprimorada, mas as conexões ainda falham | No modo de lista de permissões aprimorada, o ApsaraDB RDS separa as listas de permissões de rede clássica e de VPC (Virtual Private Cloud). Um IP adicionado a uma lista de permissões do tipo VPC só pode se conectar por meio de uma VPC. | Adicione o endereço IP à lista de permissões cujo tipo de rede corresponda à rede usada pelo dispositivo que está se conectando 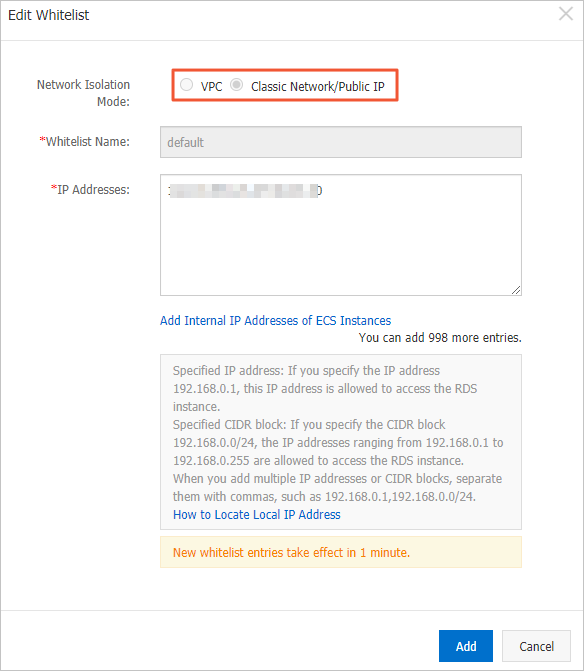 |
Perguntas frequentes
Posso usar listas de permissões de endereços IP e grupos de segurança simultaneamente?
Sim. Todos os endereços IP nas listas de permissões configuradas e todas as instâncias ECS nos grupos de segurança configurados têm acesso garantido. Os dois mecanismos funcionam em conjunto.
Quanto tempo leva para uma alteração na lista de permissões entrar em vigor?
Cerca de 1 minuto.
O que são as listas de permissões ali_dms_group e hdm_security_ips?
Quando você se conecta à sua instância RDS pelo Data Management (DMS) ou pelo Database Autonomy Service (DAS), o sistema cria automaticamente listas de permissões de endereços IP para esses serviços mediante sua autorização. A lista ali_dms_group é criada para o DMS, e a hdm_security_ips, para o DAS.
Não modifique nem exclua nenhuma dessas listas de permissões, pois isso impede que o DMS ou o DAS se conectem à sua instância. Nenhum desses serviços lê ou modifica seus dados corporativos.
Nas instâncias RDS criadas após dezembro de 2020, a lista hdm_security_ips fica oculta no console para evitar alterações acidentais.

O servidor que preciso adicionar à lista de permissões tem um endereço IP dinâmico. O que devo fazer?
Para cenários de IP dinâmico, use autenticação de identidade em vez de listas de permissões de endereços IP sempre que possível. Se for obrigatório usar listas de permissões, escolha uma das seguintes abordagens:
DNS dinâmico: Use um serviço de DNS dinâmico para mapear seu endereço IP dinâmico para um nome de domínio e, em seguida, adicione o nome de domínio ou seu endereço IP resolvido à lista de permissões.
Proxy reverso ou balanceador de carga: Direcione todas as solicitações do aplicativo por meio de um proxy reverso ou balanceador de carga com endereço IP fixo e adicione apenas esse IP fixo à lista de permissões.
Blocos CIDR ou atualizações agendadas: Se os endereços IP mudarem dentro de um intervalo conhecido — por exemplo, endereços de banda larga residencial atribuídos por um provedor de serviços de Internet (ISP) —, adicione o bloco CIDR que abrange esse intervalo (por exemplo,
192.168.0.0/16abrange todos os endereços no intervalo192.168.x.x). Como alternativa, atualize a lista de permissões regularmente conforme os endereços mudarem.