Uma lista de permissões de endereços IP controla quais endereços IP e blocos CIDR podem acessar sua instância do ApsaraDB RDS for PostgreSQL. Por padrão, apenas 127.0.0.1 consta na lista de permissões, o que bloqueia todo o acesso externo. Adicione os endereços IP dos clientes à lista de permissões antes de conectar qualquer dispositivo.
Atualize regularmente as listas de permissões de endereços IP para manter a segurança. Essa configuração não interrompe as cargas de trabalho na instância RDS.
Limites
|
Item |
Limite |
|
Máximo de listas de permissões por instância |
50 |
|
Máximo de endereços IP e blocos CIDR por instância |
1.000 |
|
Lista de permissões default |
Contém apenas |
Determinar quais endereços IP adicionar
Os endereços IP a adicionar dependem do método de conexão do cliente à instância RDS.
Uma virtual private cloud (VPC) é uma rede isolada no Alibaba Cloud que oferece maior segurança do que a rede clássica. Para obter mais informações, consulte What is a VPC? .
| Cenário de conexão | Tipo de rede | Configuração da lista de permissões |
|---|---|---|
| Conectar uma instância do Elastic Compute Service (ECS) à instância RDS | As instâncias ECS e RDS residem na mesma VPC. Este é o método de conexão recomendado. | Adicione o endereço IP privado da instância ECS a uma lista de permissões de endereços IP da instância RDS. |
| As instâncias ECS e RDS residem em VPCs diferentes. | Instâncias em VPCs diferentes não se comunicam por redes internas. Para conectá-las: 1. Migre a instância RDS para a VPC onde a instância ECS reside. 2. Adicione o endereço IP privado da instância ECS a uma lista de permissões de endereços IP da instância RDS. Nota
Esta operação tem suporte apenas quando ambas as instâncias residem na mesma região. Se as instâncias residirem em regiões diferentes, use o Data Transmission Service (DTS) para migrar a instância RDS para a região da instância ECS. Para obter mais informações, consulte Migrate data between ApsaraDB RDS for PostgreSQL instances. |
|
| As instâncias ECS e RDS residem na rede clássica. | Adicione o endereço IP privado da instância ECS a uma lista de permissões de endereços IP da instância RDS. | |
| A instância ECS reside na rede clássica e a instância RDS reside em uma VPC. | Instâncias de tipos de rede diferentes não se comunicam por redes internas. Para conectá-las: 1. Migre a instância ECS da rede clássica para a VPC onde a instância RDS reside. Para obter mais informações, consulte Migrate an ECS instance from the classic network to a VPC. 2. Adicione o endereço IP privado da instância ECS a uma lista de permissões de endereços IP da instância RDS. Nota
Esta operação tem suporte apenas quando ambas as instâncias residem na mesma região. Se as instâncias residirem em regiões diferentes, use o DTS para migrar a instância RDS para a região da instância ECS. Para obter mais informações, consulte Migrate data between ApsaraDB RDS for PostgreSQL instances. |
|
| A instância ECS reside em uma VPC e a instância RDS reside na rede clássica. | Instâncias de tipos de rede diferentes não se comunicam por redes internas. Para conectá-las: 1. Migre a instância RDS da rede clássica para a VPC onde a instância ECS reside. 2. Adicione o endereço IP privado da instância ECS a uma lista de permissões de endereços IP da instância RDS. Nota
Esta operação tem suporte apenas quando ambas as instâncias residem na mesma região. Se as instâncias residirem em regiões diferentes, use o DTS para migrar a instância RDS para a região da instância ECS. Para obter mais informações, consulte Migrate data between ApsaraDB RDS for PostgreSQL instances. |
|
| Conectar um host autogerenciado fora do Alibaba Cloud à instância RDS | N/A | Adicione o endereço IP público do host autogerenciado a uma lista de permissões de endereços IP da instância RDS. As aplicações no host autogerenciado se conectam pelo endpoint público da instância RDS. Para obter mais informações sobre como obter o endereço IP público do host autogerenciado, consulte Why am I unable to connect to my ApsaraDB RDS for MySQL or ApsaraDB RDS for MariaDB instance from a local server over the Internet? |
Criar ou modificar uma lista de permissões de endereços IP padrão
No modo de lista de permissões padrão, o ApsaraDB RDS não distingue entre a rede clássica e as VPCs. Endereços IP ou blocos CIDR em uma lista de permissões de endereços IP padrão concedem acesso tanto pela rede clássica quanto pelas VPCs.
Acesse a página Instances. Na barra de navegação superior, selecione a região da instância RDS. Localize a instância e clique em no ID correspondente.
No painel de navegação à esquerda, clique em Instances.
Clique em Whitelist and SecGroup. Na caixa de diálogo, configure o parâmetro Create Whitelist. Como alternativa, clique em Whitelist Name à direita de uma lista de permissões existente.
Insira os endereços IP ou blocos Classless Inter-Domain Routing (CIDR) que necessitam de acesso à instância RDS e clique em Modify. > Nota: > - Separe vários endereços IP ou blocos CIDR com vírgulas (,). Não adicione espaços antes ou depois das vírgulas. Exemplo:
192.168.0.1,172.16.213.9. > - Para adicionar muitos endereços IP, agrupe-os em blocos CIDR. Exemplo:10.10.10.0/24.(Opcional) Se houver uma instância somente leitura anexada à instância RDS, configure o parâmetro OK para sincronizar as listas de permissões de endereços IP com a instância somente leitura. Caso existam várias instâncias somente leitura anexadas, selecione aquelas a sincronizar.
(Opcional) Clique em Synchronize Whitelist to Read-only Instance. Na caixa de diálogo, visualize os endereços IP de todas as instâncias ECS em sua conta Alibaba Cloud e adicione os desejados à lista de permissões.
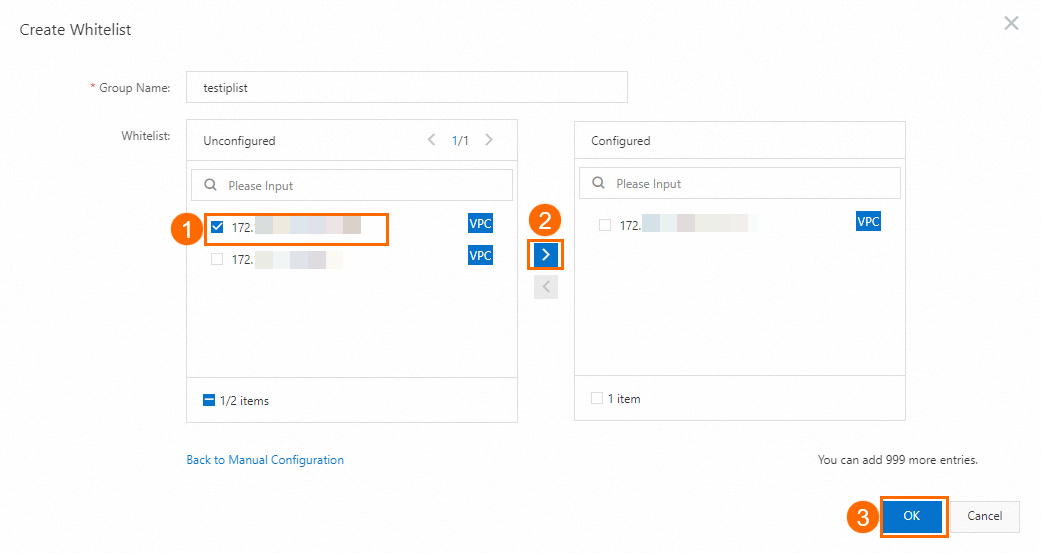
Criar ou modificar uma lista de permissões de endereços IP aprimorada
Os SSDs locais não estão mais disponíveis para compra. Ao adquirir uma instância RDS, selecione o tipo de armazenamento SSD padrão ou ESSD. Novas instâncias RDS não suportam mais o modo de lista de permissões aprimorada. Para obter mais informações, consulte [[Announcement] Local SSDs are no longer available for purchase for ApsaraDB RDS for PostgreSQL instances from September 01, 2023](/help/en/rds/apsaradb-rds-for-postgresql/premium-local-ssds-are-no-longer-available-for-purchase-for-rds-for-postgresql-instances-since-september-1-2023) .
No modo de lista de permissões aprimorada, o ApsaraDB RDS distingue entre a rede clássica e as VPCs. Cada lista de permissões de endereços IP aprimorada exige um modo de isolamento de rede especificado. Por exemplo, se o Add Internal IP Addresses of ECS Instances estiver definido como Rede Clássica para uma lista de permissões, os endereços IP listados poderão acessar a instância RDS apenas pela rede clássica.
O modo de lista de permissões aprimorada tem suporte apenas para instâncias RDS que utilizam SSDs locais. Para obter mais informações sobre como alternar para esse modo, consulte Switch an ApsaraDB RDS for PostgreSQL instance to the enhanced whitelist mode.
Acesse a página Instances. Na barra de navegação superior, selecione a região da instância RDS. Localize a instância e clique em no ID correspondente.
No painel de navegação à esquerda, clique em Network Isolation Mode.
Clique em Instances e selecione um network isolation mode.
Configure o parâmetro Whitelist and SecGroup.
No campo Create Whitelist, insira os endereços IP ou blocos CIDR que necessitam de acesso à instância RDS e clique em Whitelist Name. > Nota: > - Separe vários endereços IP ou blocos CIDR com vírgulas (,). Não adicione espaços antes ou depois das vírgulas. Exemplo:
192.168.0.1,172.16.213.9. > - Para adicionar muitos endereços IP, agrupe-os em blocos CIDR. Exemplo:10.10.10.0/24.(Opcional) Se houver uma instância somente leitura anexada à instância RDS, configure o parâmetro IP Addresses para sincronizar as listas de permissões de endereços IP com a instância somente leitura. Caso existam várias instâncias somente leitura anexadas, selecione aquelas a sincronizar.
(Opcional) Clique em OK. Na caixa de diálogo, visualize os endereços IP de todas as instâncias ECS em sua conta Alibaba Cloud e adicione os desejados à lista de permissões. > Nota: Se o modo de lista de permissões aprimorada estiver ativado para a instância RDS, selecione um modo de isolamento de rede.

Listas de permissões geradas automaticamente para services do Alibaba Cloud
Não modifique nem exclua listas de permissões de endereços IP geradas automaticamente para outros services do Alibaba Cloud. A exclusão dessas listas impede que o service correspondente se conecte à instância RDS. Por exemplo:
ali_dms_group é gerada para Data Management (DMS).
Synchronize Whitelist to Read-only Instance é gerada para o Database Autonomy Service (DAS).
Para instâncias RDS criadas após dezembro de 2020, a lista de permissões Add Internal IP Addresses of ECS Instances fica oculta para os usuários. Isso evita modificações ou exclusões acidentais.
Próximas etapas
Create a database and an account on an ApsaraDB RDS for PostgreSQL instance
Referência de API
|
Operação |
Descrição |
|
Consulta as listas de permissões de endereços IP de uma instância. |
|
|
Modifica uma lista de permissões de endereços IP de uma instância. |