O modo de acesso híbrido permite migrar uma instância do ApsaraDB RDS for MySQL da rede clássica para uma Virtual Private Cloud (VPC) sem interrupções no service. Durante a janela de migração, tanto o endpoint interno da rede clássica quanto o endpoint interno da VPC permanecem ativos. Atualize suas aplicações para usar o endpoint da VPC no seu próprio ritmo e, em seguida, libere o endpoint da rede clássica para concluir a migração.
A partir das 00:00 de 30 de outubro de 2024, não é mais possível renovar, fazer upgrade, downgrade ou clonar instâncias rds do tipo rede clássica. Para obter mais informações, consulte [[Alterações no product] A Alibaba Cloud planeja descontinuar as instâncias do ApsaraDB RDS do tipo rede clássica](https://www.alibabacloud.com/help/en/rds/apsaradb-rds-for-mysql/eol-for-apsaradb-rds-instances-of-the-classic-network-type).
Caso não consiga mais renovar sua instância ou alterar suas especificações, verifique os seguintes pontos:
Tipo de rede alterado para VPC, mas endpoint da rede clássica não excluído. Acesse a página Instances, clique em no ID da instância e clique em Database Connection para excluir o endpoint da rede clássica.
Tipo de rede não alterado para VPC antes do vencimento. Envie um ticket para estender o período de validade. Após a extensão, altere o tipo de rede para VPC, exclua o endpoint da rede clássica e renove a instância.
Antes de começar
Verifique os itens abaixo antes de iniciar a migração:
A instância rds deve estar na classic network
Uma VPC e um vSwitch devem estar criados na zona onde a instância rds reside — consulte Create and manage a VPC
Se sua instância rds possuir instâncias somente leitura, conclua primeiro a migração de acesso híbrido na instância primária e depois migre as instâncias somente leitura. Os requisitos de residência na VPC variam conforme o tipo de armazenamento:
|
Armazenamento da instância primária |
Requisito de VPC para instância somente leitura |
|
Premium Local SSDs |
Mesma VPC ou uma VPC diferente |
|
Discos em nuvem |
Deve estar na mesma VPC |
Restrições
Enquanto o modo de acesso híbrido estiver ativado:
Não é possível reverter o tipo de rede para rede clássica
Não é possível alterar a zona da instância rds
Não é possível alternar entre o rds High-availability Edition e o rds Enterprise Edition
Como funciona
Ao alternar da rede clássica para a VPC sem o acesso híbrido, o endereço IP do endpoint interno muda. Isso causa um failover da instância, e as instâncias do Elastic Compute Service (ECS) do tipo rede clássica perdem imediatamente o acesso à rede interna da instância rds.
O acesso híbrido evita essa interrupção. O sistema mantém o endpoint interno original da rede clássica e gera um novo endpoint interno da VPC. Ambos os endpoints permanecem ativos pelo tempo necessário:
Instâncias ECS do tipo rede clássica conectam-se usando o endpoint interno da rede clássica.
Instâncias ECS do tipo VPC conectam-se usando o endpoint interno da VPC.
O endpoint público não sofre alterações.
Quando todas as suas aplicações estiverem utilizando o endpoint da VPC, libere o endpoint da rede clássica para concluir a migração.
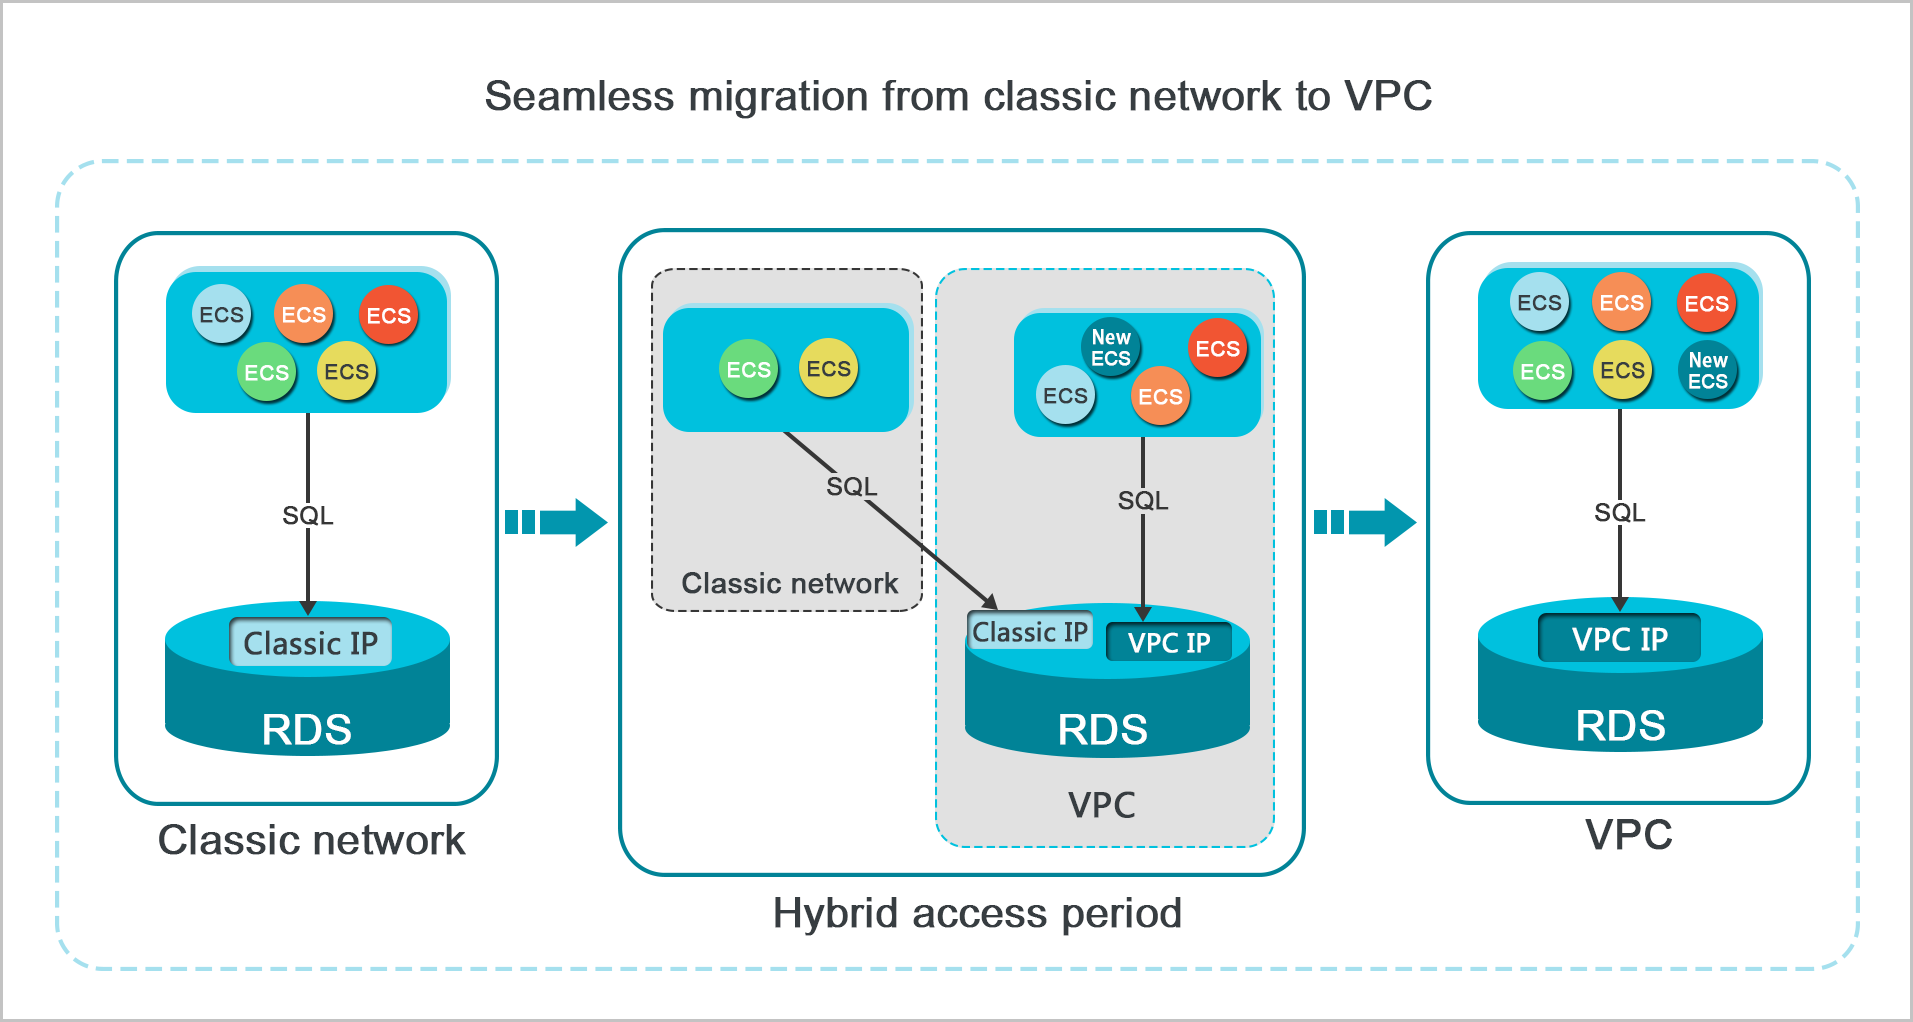
Alteração direta versus acesso híbrido
Utilize a comparação abaixo para decidir se o modo de acesso híbrido é adequado à sua situação.
|
Item afetado |
Alteração direta (endpoint clássico não mantido) |
Acesso híbrido (endpoint clássico mantido) |
|
Instance connection |
Desconectado momentaneamente; instâncias ECS do tipo rede clássica são desconectadas imediatamente |
Sem impacto; as conexões de instâncias ECS do tipo rede clássica permanecem ativas até o vencimento do endpoint clássico |
|
Endpoint interno |
Um endpoint — o tipo muda de rede clássica para VPC, a string permanece inalterada |
Dois endpoints — o endpoint da rede clássica é mantido e um endpoint da VPC é gerado |
|
Acesso à rede interna |
Apenas instâncias ECS do tipo VPC podem se conectar |
Instâncias ECS dos tipos rede clássica e VPC podem se conectar (usando seus respectivos endpoints); apenas VPC após o vencimento do endpoint clássico |
|
Endpoint público e acesso à internet |
Sem impacto |
Sem impacto |
Altere o tipo de rede para VPC
Faça login no console do ApsaraDB RDS e acesse a página Instances. Selecione a região onde sua instância rds reside e clique em no ID da instância.
No painel de navegação à esquerda, clique em Database Connection.
-
Clique em Switch to VPC.
NotaSe a opção Switch to VPC não for exibida, verifique se a instância atende aos requisitos listados em Antes de começar.
-
Na caixa de diálogo, configure os seguintes parâmetros:
VPC: Selecione a VPC onde suas instâncias ECS residem. Se as instâncias ECS e rds estiverem em VPCs diferentes, a comunicação pela rede interna exige o cloud Enterprise Network (CEN) ou o VPN Gateway. Para mais detalhes, consulte Visão geral do Alibaba cloud CEN ou Estabelecer conexões IPsec-VPN entre duas VPCs (modo túnel único).
vSwitch: Selecione um vSwitch na zona onde a instância rds reside. Se não houver vSwitches disponíveis, crie um primeiro — consulte Create and manage vSwitches.
Reserve original classic endpoint: Selecione esta opção para ativar o modo de acesso híbrido.
NotaA alteração do tipo de rede não causa failover na instância. As conexões de instâncias ECS do tipo rede clássica permanecem ativas até o vencimento do endpoint clássico.
Antes que o endpoint clássico expire, adicione o endpoint da VPC às aplicações executadas em instâncias ECS do tipo VPC para concluir a migração sem tempo de inatividade.
Se sua instância executa MySQL 5.6 ou MySQL 5.7 no rds High-availability Edition com Premium Local SSDs, você deve alterar o modo de lista de permissões de endereços IP para modo de lista de permissões aprimorada ao ativar o modo de acesso híbrido. Os endereços IP existentes são copiados automaticamente para uma nova lista de permissões aprimorada destinada à rede clássica. Consulte Change to the enhanced whitelist mode.
Adicione o endereço IP privado de cada instância ECS do tipo VPC a uma lista de permissões de endereços IP do tipo VPC na instância rds. Caso não exista uma lista de permissões do tipo VPC, crie uma.
-
Antes que o endpoint clássico expire, adicione o endpoint da VPC da instância rds a cada instância ECS do tipo VPC.
NotaPara que instâncias ECS do tipo VPC se conectem via rede interna, as instâncias ECS e rds devem residir na mesma região e na mesma VPC. Verifique isso usando o ID da VPC.
Para conectar uma instância ECS do tipo rede clássica a uma instância rds do tipo VPC, use ClassicLink ou migrate the ECS instance to the same VPC. Para mais informações, consulte Visão geral e Migrate ECS instances from the classic network to a VPC.
Altere a data de vencimento do endpoint da rede clássica
Durante a janela de acesso híbrido, é possível ajustar o período de validade do endpoint clássico conforme as necessidades do seu negócio. A nova data de vencimento é calculada a partir do dia da alteração.
Exemplo: O endpoint clássico está configurado para expirar em 18 de agosto de 2017. Em 15 de agosto de 2017, você estende a validade por 14 dias. A nova data de vencimento passa a ser 29 de agosto de 2017.
Para alterar a data de vencimento:
Faça login no console do ApsaraDB RDS e acesse a página Instances. Selecione a região onde sua instância rds reside e clique em no ID da instância.
No painel de navegação à esquerda, clique em Database Connection.
Na aba Instance Connection, clique em Change Expiration Time.
Na caixa de diálogo Change Expiration Time, selecione a nova data de vencimento e clique em OK.
Perguntas frequentes
A alteração da rede clássica para VPC afeta o endpoint público ou o acesso à internet?
Não. A mudança converte apenas o endpoint interno (rede clássica) em um endpoint da VPC. O endpoint público e o acesso à internet não sofrem impacto.