A Alibaba Cloud está descontinuando as instâncias do ApsaraDB RDS que utilizam o tipo de rede clássica. Essa mudança afeta instâncias do rds executando MySQL, SQL Server e PostgreSQL. Migre suas instâncias afetadas para uma Virtual Private Cloud (vpc) antes dos prazos indicados abaixo para evitar interrupções no service.
Cronograma de descontinuação
|
Fase |
Data |
Impacto |
|
Fim das operações |
00:00 em 30 de outubro de 2024 |
Não é mais possível renovar, atualizar, rebaixar ou clonar instâncias de rede clássica |
|
Fim do service |
00:00 em 28 de fevereiro de 2025 |
Instâncias de rede clássica param de fornecer serviços; cargas de trabalho na rede clássica sofrem interrupção |
Instâncias afetadas
Os seguintes tipos de instância do rds são afetados:
Instâncias de rede clássica — instâncias cujo tipo de rede está definido como rede clássica
Instâncias com modo de acesso híbrido — instâncias que mantêm simultaneamente um endpoint de rede clássica e um endpoint de vpc
Instâncias do rds que utilizam o tipo vpc não são afetadas.
Se o tipo de rede da sua instância já foi alterado para vpc, mas você ainda recebe uma notificação de descontinuação, significa que o endpoint de rede clássica no modo de acesso híbrido não foi liberado. A instância ainda é considerada uma instância de modo de acesso híbrido e está sujeita às restrições de fim das operações (por exemplo, falha ao renovar a assinatura ou alterar especificações). Acesse a página de detalhes da instância na página Instances e libere o endpoint de rede clássica ou modifique seu tempo de expiração na página Database Connection.
Identificar instâncias afetadas
Pelo console
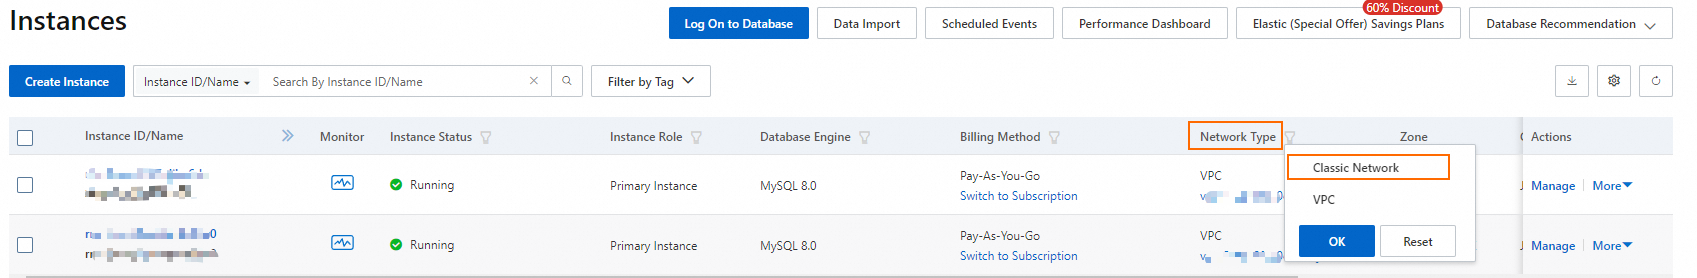
Acesse a página Instances.
Na barra de navegação superior, selecione uma região.
Na coluna Network Type, selecione Classic Network e clique em OK.
Todas as instâncias de rede clássica na região selecionada serão listadas.
Usando a API
Chame a operação DescribeInstances com o parâmetro InstanceNetworkType defina como Classic e uma região especificada. Para mais informações, consulte DescribeDBInstances.
O que acontece em 28 de fevereiro de 2025
Instâncias de rede clássica: As instâncias são paradas forçosamente e suas cargas de trabalho sofrem interrupção.
Instâncias com modo de acesso híbrido: O endpoint de rede clássica é liberado e torna-se automaticamente inválido, interrompendo as cargas de trabalho na rede clássica. O endpoint de vpc é mantido, e suas cargas de trabalho na vpc não são afetadas.
Instâncias de vpc: Não afetadas.
Migrar para vpc
Para evitar interrupções no service, altere o tipo de rede da sua instância do rds de rede clássica para vpc. Dois métodos de migração estão disponíveis.
Se você reconstruir uma instância a partir da lixeira, deverá selecione VPC como tipo de rede. O tipo de rede clássica foi descontinuado e não está mais disponível para instâncias reconstruídas.
Escolher um método de migração
|
Alteração direta |
Alteração suave (modo de acesso híbrido) |
|
|
Impacto na conexão |
Desconectada momentaneamente durante a alteração |
A conexão permanece ativa |
|
Endpoints internos |
Um endpoint; o valor permanece inalterado após a mudança, mas o tipo muda de rede clássica para vpc |
Dois endpoints durante a transição: um endpoint de rede clássica e um endpoint de vpc |
|
Acesso durante a transição |
Apenas instâncias de vpc (como ECS) conseguem acessar a instância do rds após a alteração |
Tanto instâncias de rede clássica quanto de vpc podem acessar a instância do rds durante o período de transição |
|
Endpoint público |
Não afetado |
Não afetado |
|
Ação necessária após a alteração |
Nenhuma |
É necessário exclua o endpoint de rede clássica após a conclusão da migração |
Utilize a alteração direta se puder tolerar uma breve interrupção na conexão e desejar concluir a migração em uma única etapa.
Opte pela alteração suave se precisar de migração sem tempo de inatividade e quiser atualize gradualmente as strings de conexão da aplicação antes do corte total.
Alteração direta
Acesse a página Instances e clique em no ID da sua instância do rds.
No painel de navegação à esquerda, clique em Database Connection.
Clique em Switch to VPC e siga as instruções em direct change procedure.
O valor do endpoint interno permanece inalterado após a troca — apenas seu tipo de rede muda de rede clássica para vpc.
Alteração suave
Acesse a página Instances e clique em no ID da sua instância do rds.
No painel de navegação à esquerda, clique em Database Connection.
Clique em Switch to VPC e consulte ative hybrid access mode.
Após ative o modo de acesso híbrido, o endpoint de rede clássica é mantido temporariamente e um endpoint de vpc é gerado. Atualize as strings de conexão da sua aplicação para apontar para o endpoint de vpc. Ambos os endpoints permanecem acessíveis durante a transição.
Depois de concluir a atualização de todas as conexões da aplicação para o endpoint de vpc, exclua o endpoint de rede clássica. Se o endpoint de rede clássica não for liberado antes da data de fim do service (28 de fevereiro de 2025), ele será liberado automaticamente e suas cargas de trabalho na rede clássica sofrerão interrupção.