Autentique o Alibaba Cloud CLI com OAuth em vez de pares de AccessKey. O OAuth obtém credenciais STS de curta duração por meio de um fluxo de login PKCE baseado em navegador, eliminando chaves em texto simples dos arquivos de configuração local.
Visão geral
O Alibaba Cloud CLI v3.0.299 e versões posteriores suportam OAuth como tipo de credencial. O OAuth utiliza um login interativo via navegador, baseado no OAuth 2.0 PKCE flow, para obter um token de acesso aos recursos da Alibaba Cloud.
Vantagens em relação à autenticação por par de AccessKey:
Maior segurança: Elimina pares de AccessKey em texto simples nos arquivos de configuração local, reduzindo o risco de vazamento de credenciais.
Integração com autenticação existente: Compatível com passkeys, MFA e SSO (baseado em usuário e em função).
Pré-requisitos
Verifique se os seguintes requisitos foram atendidos:
Versão da CLI: Alibaba Cloud CLI
v3.0.299ou posterior instalada.Permissões de administrador: O administrador do RAM que realiza a configuração inicial possui a permissão
AliyunRAMFullAccess.Ambiente: A CLI e o navegador devem ser executados no mesmo dispositivo. Ambientes headless (como terminais Linux conectados via SSH) não são suportados.
Procedimento
-
An administrator creates the CLI application. Um administrador do RAM cria o aplicativo da CLI no RAM usando um dos dois métodos:
Criação mediante consentimento do administrador. Um administrador do RAM inicia o primeiro login OAuth pela CLI e concede consentimento no navegador. O sistema cria automaticamente um aplicativo OAuth chamado
official-cli.Provisionamento pelo console. Um administrador do RAM provisiona o aplicativo
official-clidiretamente no console do RAM, ignorando a etapa de consentimento.
An administrator assigns identities. Um administrador do RAM (exceto a conta raiz) atribui usuários ou funções do RAM ao aplicativo. Somente identidades atribuídas podem fazer login via OAuth.
A user authorizes and signs in to the CLI. O usuário do RAM atribuído executa o comando de configuração, que abre o navegador. Após o login e a concessão de autorização, a CLI obtém um token para concluir a autenticação.
Etapa 1: Criar o aplicativo da CLI
Um administrador do RAM com permissões AliyunRAMFullAccess executa esta etapa.
Criação mediante consentimento do administrador
-
Selecione o modo de autenticação OAuth. Execute o comando a seguir para iniciar a configuração do login OAuth. Especifique um nome de perfil, como
OAuthProfile.aliyun configure --profile OAuthProfile --mode OAuth -
Selecione o site de login. Quando solicitado, insira o
OAuth Site Type.aliyun configure --profile OAuthProfile --mode OAuth Configuring profile 'OAuthProfile' in 'OAuth' authenticate mode... OAuth Site Type (CN: 0 or INTL: 1, default: CN):Insira
0ouCNpara Alibaba Cloud China.Insira
1ouINTLpara Alibaba Cloud International.Pressione Enter para usar o padrão (CN).
-
Faça login como administrador. A CLI abre o navegador automaticamente. Caso o navegador não abra, copie a SignIn url exibida no prompt da CLI e cole-a no seu navegador.
Exemplo:
If the browser does not open automatically, use the following URL to complete the login process: SignIn url: https://signin.alibabacloud.com/oauth2/v1/auth?response_type=code&client_id=... -
Forneça o consentimento do administrador. Na página Official Application Authorization, clique em Grants. Essa ação cria um aplicativo OAuth de terceiros chamado
official-clina sua conta. Esse consentimento é uma ação única e só será necessário novamente se o aplicativoofficial-clifor excluído.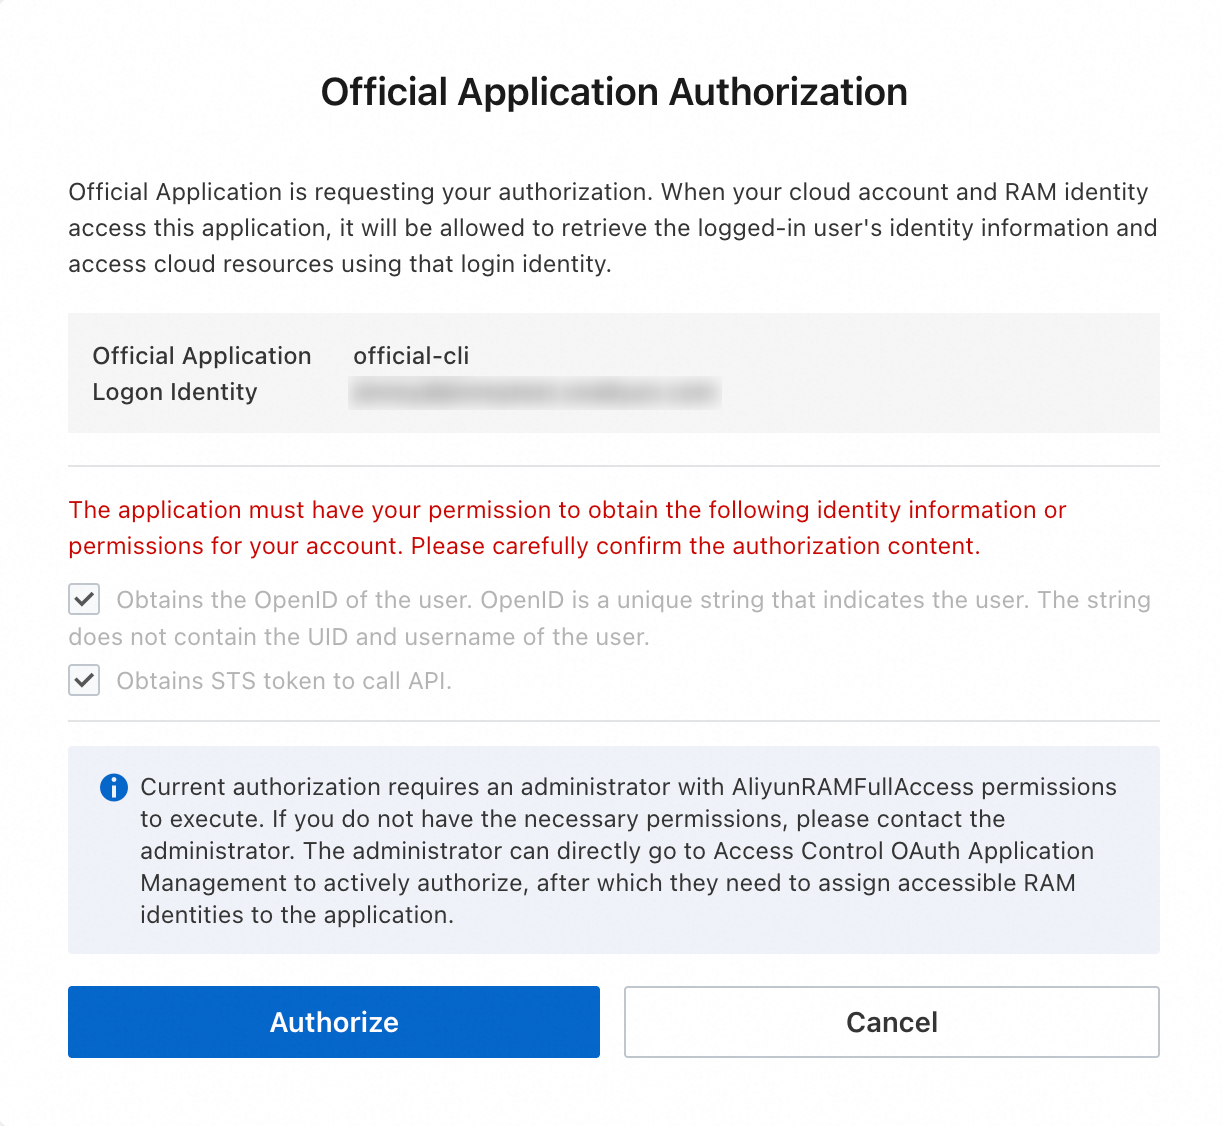
A CLI solicita os seguintes escopos OAuth durante a autorização. Os escopos definem as permissões que o aplicativo pode exercer em nome do usuário.
Escopo OAuth
Descrição
openidObtém o OpenID do usuário do RAM — um identificador único que não expõe informações sensíveis, como o UID da Alibaba Cloud ou o nome de usuário.
/internal/ram/userstsObtém uma credencial STS para chamar APIs de service da Alibaba Cloud.
NotaEste escopo está disponível atualmente apenas para o aplicativo oficial da CLI.
Provisionamento pelo console
Faça login no console do RAM.
No painel de navegação à esquerda, escolha e clique na aba Third-party Application.
Na aba Third-party Application, clique em Provision Official Application.
-
Na caixa de diálogo Provision Official Application, selecione Official CLI e clique em OK.
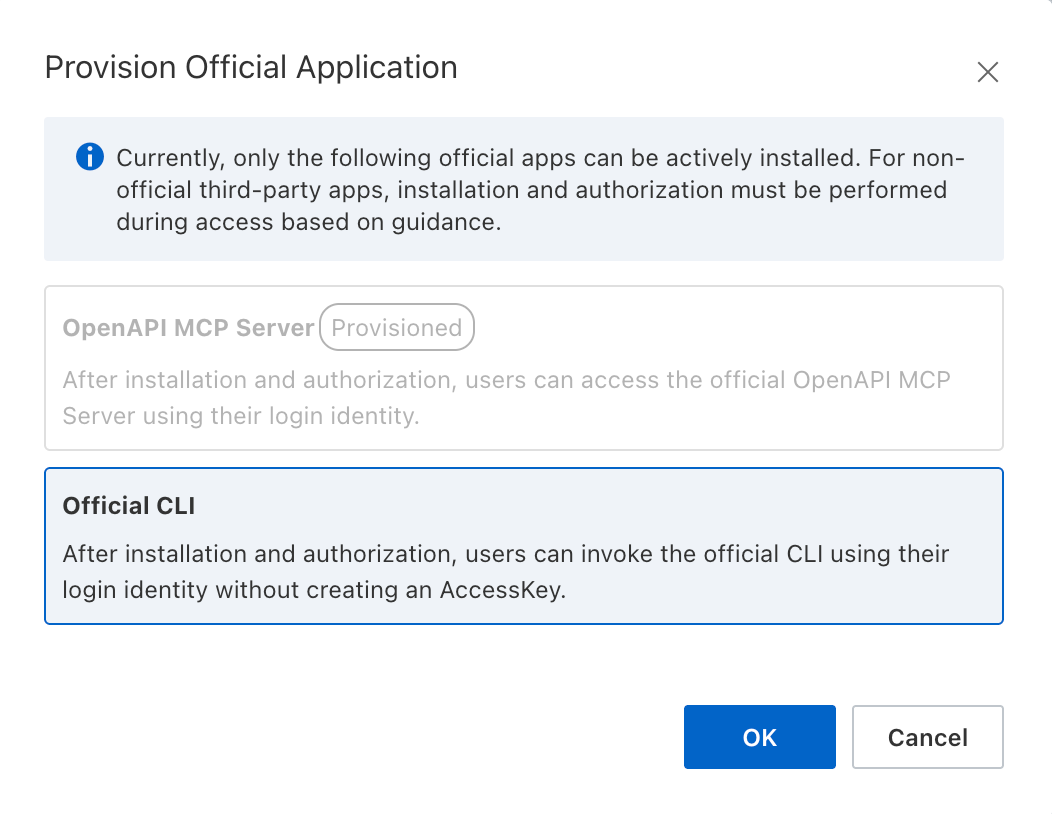
Na aba Third-party Application, verifique se o aplicativo
official-clifoi criado.
Etapa 2: Atribuir identidades
Se você criou o aplicativo da CLI mediante consentimento do administrador, será solicitado a atribuir usuários após a autorização. Se provisionou o aplicativo pelo console, pule a etapa 1.
-
Clique em Go now. A página redireciona para os detalhes do aplicativo OAuth no console do RAM.
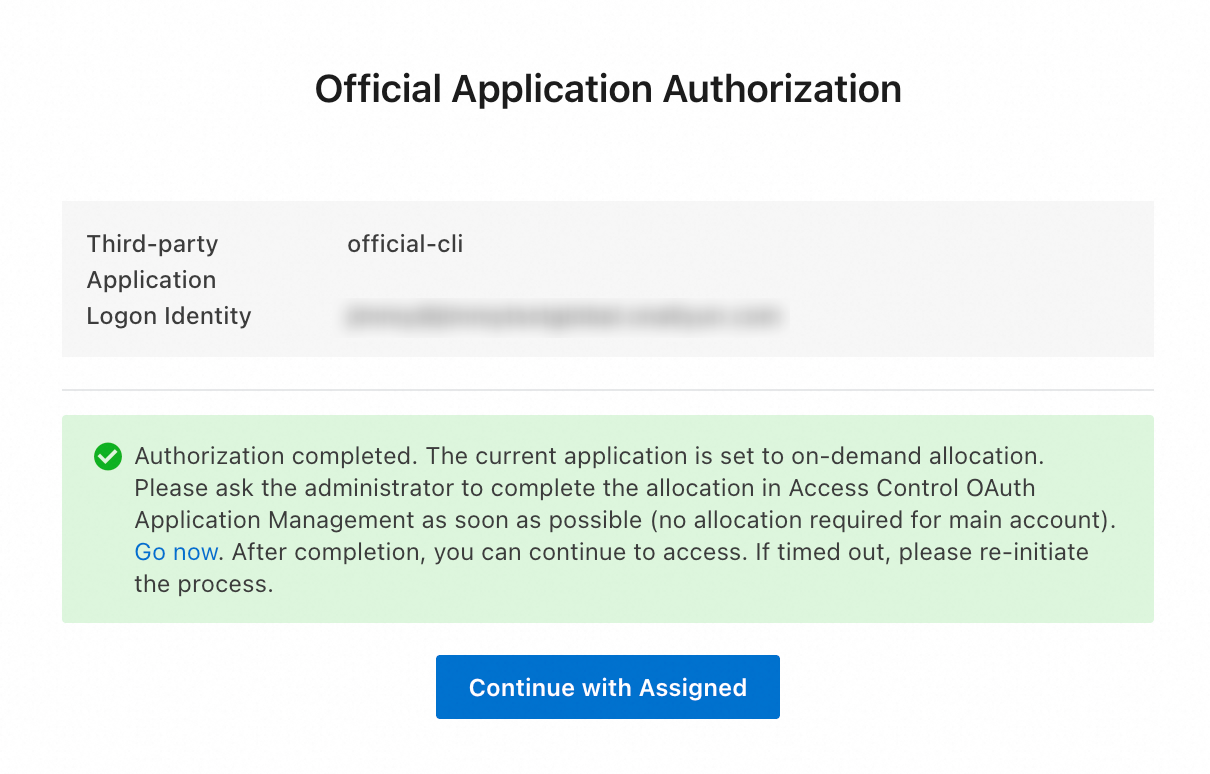
Alternativamente, faça login no console do RAM, acesse , clique na aba Third-party Application e, na lista Third-party Application, localize e clique no aplicativo
official-cli. Na página de detalhes do aplicativo
official-cli, clique na aba Allowed Identities e, em seguida, clique em Add Users or roles.-
No painel Add Users or roles, selecione os usuários ou funções do RAM a serem autorizados e clique em OK.
Etapa 3: Autorizar e fazer login na CLI
Um usuário do RAM atribuído ao aplicativo official-cli executa esta etapa em seu próprio dispositivo.
-
Selecione o modo de autenticação OAuth. Execute o comando a seguir para iniciar a configuração do login OAuth.
aliyun configure --profile OAuthProfile --mode OAuth Selecione o site de login. Quando solicitado, selecione
CNouINTL.Faça login como usuário. Na janela do navegador que se abre, faça login com sua identidade de usuário do RAM.
-
Forneça a autorização do usuário. Na página User Authorization, clique em Grants. A autorização do usuário é necessária apenas no primeiro login. Logins subsequentes pulam esta etapa, a menos que o aplicativo
official-cliseja excluído.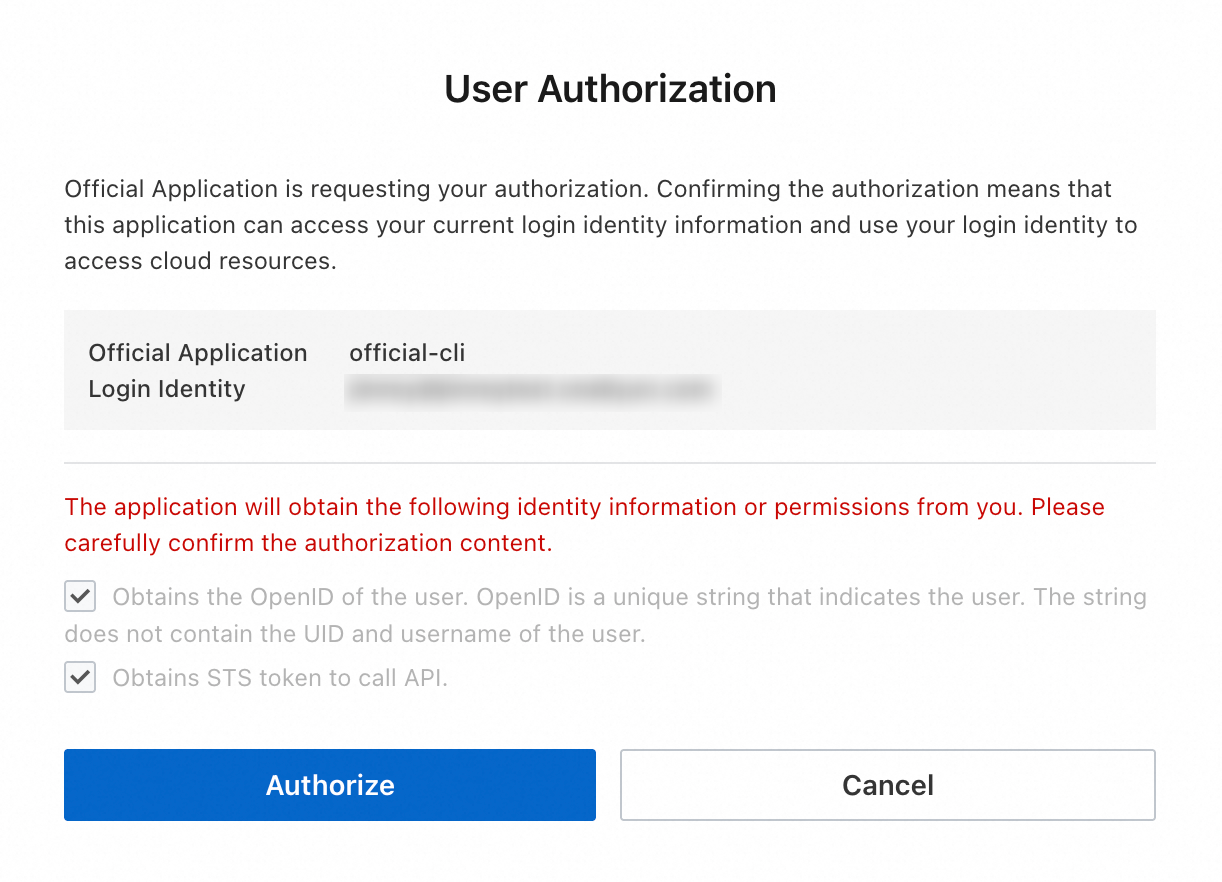
Login com uma função. Também é possível fazer login com uma função do RAM. Use o SSO baseado em função do seu IdP ou faça login no console e switch role. Após estabelecer a sessão da função, execute o comando de configuração. A CLI utiliza essa sessão ativa para concluir a autenticação.
NotaO consentimento do administrador e a autorização do usuário têm finalidades diferentes. A autorização do usuário é necessária mesmo após a concessão do consentimento do administrador.
Consentimento do administrador: Registra o aplicativo
official-clina sua conta Alibaba Cloud e permite que as identidades atribuídas o acessem.Autorização do usuário: Concede à CLI permissão para acessar recursos da Alibaba Cloud ou executar ações específicas em nome do usuário.
-
Defina a região padrão. Após o sucesso da autorização, retorne ao terminal e insira uma região padrão.
Default Region Id []: cn-hangzhouDefault Region Id []: ap-southeast-1NotaAlguns product da cloud não suportam acesso entre region. Defina a região padrão como aquela onde seus recursos estão localizados.
Quando o terminal exibir
Configure Donee uma mensagem de boas-vindas, a configuração estará concluída.-
(Opcional) Verifique a identidade conectada. Execute o comando a seguir para verificar a identidade atual da CLI:
aliyun sts get-caller-identity --profile OAuthProfile
Limitações
O aplicativo
official-clinão pode ser atribuído a um grupo de usuários. Atribua-o a usuários ou funções específicos do RAM.A CLI e o navegador devem ser executados no mesmo dispositivo. Ambientes headless (como servidores Linux conectados via SSH) não são suportados.
Solução de problemas
Erro "Unauthorized call" durante o consentimento do administrador
Causa: A conta conectada no navegador não possui a permissão AliyunRAMFullAccess e não é uma conta de administrador do RAM.
Solução: Saia da conta, faça login com uma conta de administrador do RAM que possua AliyunRAMFullAccess e tente novamente. Entre em contato com seu administrador caso não tenha as permissões necessárias.