A integração de grupos de recursos com o Resource Access Management (RAM) permite isolar recursos e gerenciar permissões de forma granular em uma única conta Alibaba Cloud. Este tópico explica como o Platform for AI (PAI) utiliza grupos de recursos e demonstra como conceder permissões no nível de grupo de recursos.
A autorização no nível de grupo de recursos aplica-se apenas aos tipos de recurso e Ações compatíveis.
Para tipos de recurso não compatíveis, a concessão de permissões no escopo do grupo de recursos não tem efeito. Nesse caso, conceda as permissões no nível da conta. Para mais informações, consulte Ações que não suportam autorização no nível de grupo de recursos.
Como funciona
Use grupos de recursos para gerenciar recursos na sua conta Alibaba Cloud. Por exemplo, crie grupos separados para diferentes projetos e mova recursos para eles, facilitando o gerenciamento centralizado. Para mais informações, consulte O que é um grupo de recursos?
Após agrupar seus recursos, conceda permissões sobre um grupo específico a diferentes principais, como usuários RAM, grupos de usuários RAM ou funções RAM. Isso garante que um principal gerencie apenas os recursos pertencentes àquele grupo. Para mais informações, consulte Agrupamento e autorização de recursos.
Esse método de autorização oferece os seguintes benefícios:
Permissões granulares: Garante que cada identidade tenha exatamente o acesso necessário, proporcionando isolamento de recursos entre diferentes projetos na mesma conta.
Escalabilidade: Ao adicionar novos recursos, basta atribuí-los ao grupo de recursos. O principal obtém automaticamente as permissões correspondentes sobre os novos recursos, eliminando a necessidade de reautorização manual.
Conceder permissões no nível de grupo de recursos a um usuário RAM
Esta seção demonstra como conceder permissões a um RAM user sobre recursos do Platform for AI (PAI) dentro de um grupo de recursos específico.
1. Pré-requisitos
Crie o RAM user que deseja utilizar. Para mais informações, consulte Criar um usuário RAM.
Crie um resource group e mova seus recursos existentes para ele. Para mais informações, consulte Criar um grupo de recursos, Transferir recursos automaticamente para um grupo de recursos e Transferir recursos manualmente para um grupo de recursos.
2. Conceder permissões no nível de grupo de recursos
Conceda permissões no nível de grupo de recursos de uma das seguintes maneiras.
Método 1: Resource Management console
Conceda permissões a um usuário RAM diretamente no grupo de recursos de destino. Para instruções detalhadas, consulte Conceder permissões em um grupo de recursos a uma identidade RAM.
Faça login no Resource Management console.
Na página Resource Groups, localize o grupo de recursos desejado e clique em Manage Permissions na coluna Actions.
Na aba Permissions, clique em Grant Permission.
-
No painel Grant Permission, configure o principal e a política de permissões.
Principal: Selecione um usuário RAM existente.
Permission: Escolha uma system policy ou uma custom policy criada por você. Para mais informações, consulte Criar uma política de permissões personalizada.
Clique em OK.
Método 2: RAM console
Conceda permissões a um usuário RAM pelo RAM console. Para instruções detalhadas, consulte Gerenciar permissões de usuário RAM.
Faça login no RAM console como uma conta Alibaba Cloud (conta principal) ou administrador RAM.
No painel de navegação à esquerda, escolha . Na página Users, localize o usuário RAM desejado e clique em Add Permissions na coluna Actions.
-
No painel Grant Permission, defina as seguintes configurações:
Effect Scope: Selecione Resource Group.
Principal: Selecione um usuário RAM existente ou o usuário criado nos pré-requisitos.
Permission: Escolha uma system policy ou uma custom policy criada por você. Para mais informações, consulte Criar uma política de permissões personalizada.
Clique em OK.
Tipos de recurso compatíveis com grupos de recursos
A tabela a seguir lista os tipos de recurso do Platform for AI (PAI) compatíveis com grupos de recursos.
|
Serviço de nuvem |
Código do serviço de nuvem |
Tipo de recurso |
|
Platform for AI (PAI) |
paiworkspace |
workspace: Representa um workspace do PAI. |
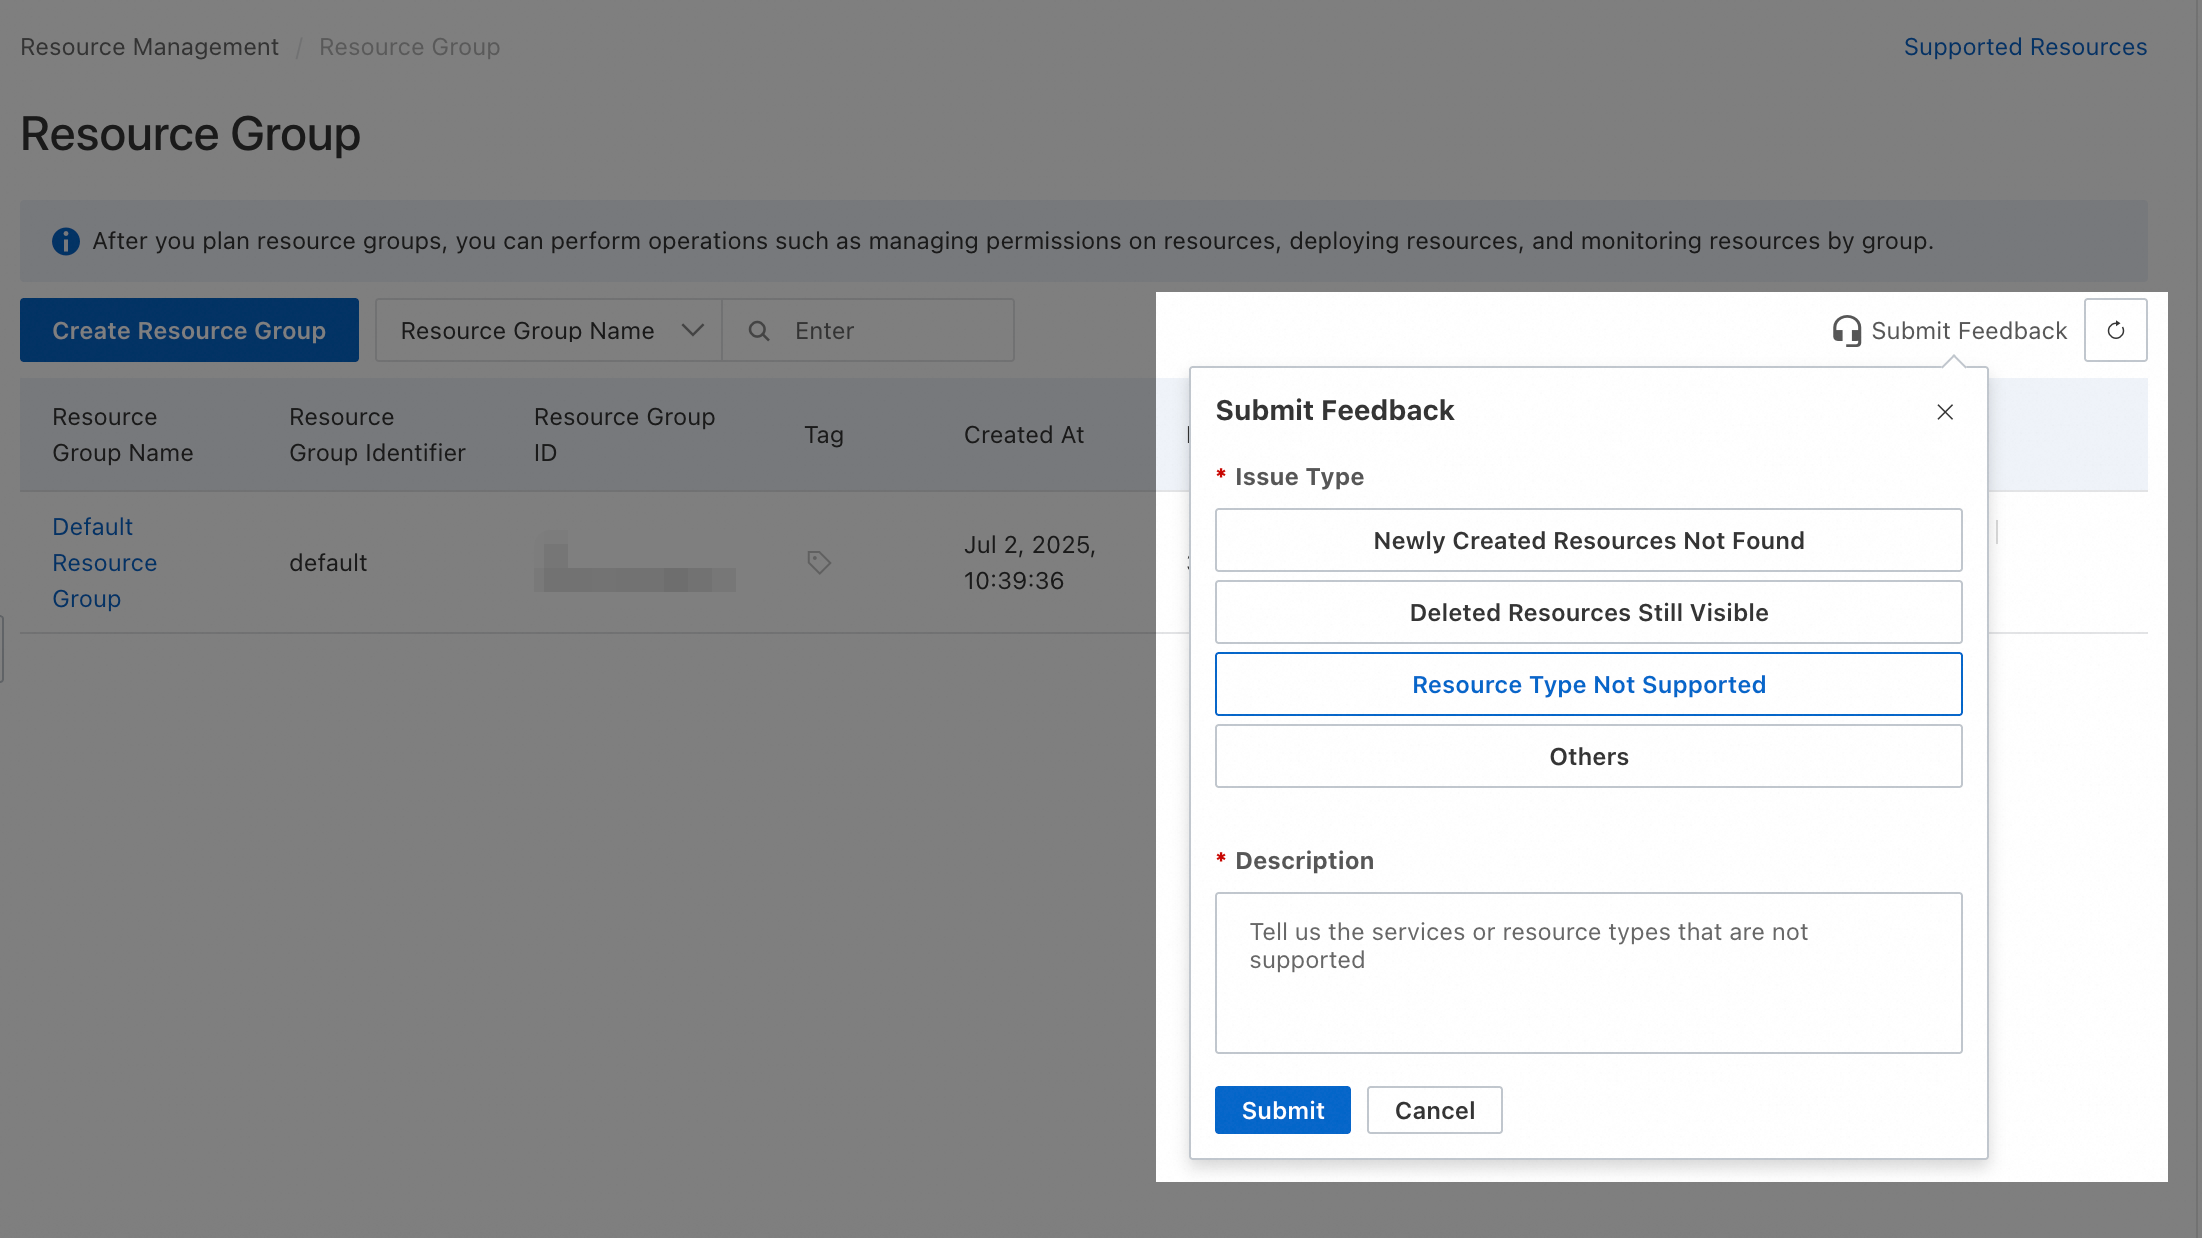
Se um tipo de recurso necessário não for compatível com grupos de recursos, envie seu feedback no Resource Management console.
Ações sem autorização de grupo de recursos
As seguintes Ações do Platform for AI (PAI) não suportam autorização no nível de grupo de recursos:
|
Ação |
Descrição |
|
paiworkspace:ListGlobalPermissions |
- |
Para Ações que não suportam autorização no nível de grupo de recursos, definir o escopo de efeito como Resource Group não surte efeito. Para conceder essas permissões, crie uma política de permissões personalizada e defina o escopo de efeito como Account.
 Os dois exemplos a seguir mostram políticas de permissões personalizadas. Modifique-as conforme suas necessidades.
-
Permitir todas as ações somente leitura que não suportam autorização no nível de grupo de recursos: O elemento
Actioncontém a lista dessas ações específicas.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ ], "Resource": "*" } ] } -
Permitir todas as ações que não suportam autorização no nível de grupo de recursos: O elemento
Actioncontém a lista dessas ações específicas.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "paiworkspace:ListGlobalPermissions" ], "Resource": "*" } ] }
Um principal com permissões no nível da conta pode acessar todos os recursos relevantes dessa conta. Para minimizar riscos, siga sempre o princípio do menor privilégio e conceda permissões com cautela. Verifique se as permissões concedidas não excedem os requisitos do principal.
Perguntas frequentes
Visualize o grupo de um recurso
Método 1: Clique em no nome do recurso para abrir sua página de detalhes e visualize o grupo de recursos.
Método 2: Faça login no Resource Management console. No painel de navegação à esquerda, escolha . Selecione a conta do recurso (a opção Current Account vem selecionada por padrão). Utilize os filtros para localizar o recurso e visualize seu grupo.
Visualize recursos de um produto em um grupo
Método 1: Faça login no Resource Management console. No painel de navegação à esquerda, escolha . Na conta à qual os recursos pertencem (a opção Current Account vem selecionada por padrão), clique em no nome do grupo de recursos desejado. No painel direito, selecione o produto na lista suspensa Select resource type para visualize todos os seus recursos nesse grupo.
Método 2: Faça login no Resource Management console. No painel de navegação à esquerda, escolha . Localize o grupo de recursos desejado e clique em Manage Resources na coluna Actions. Na página Manage Resources, selecione o produto na lista suspensa Product na parte superior para visualize todos os seus recursos nesse grupo.
Mover recursos para outro grupo
Faça login no Resource Management console. No painel de navegação à esquerda, escolha . Na linha do grupo de recursos desejado, clique em Manage Resources na coluna Actions. Na página de gerenciamento de recursos, utilize os filtros para encontrar os recursos que deseja mover. Marque as caixas de seleção correspondentes, clique em Transfer Resource Group na parte inferior e siga as instruções para concluir a transferência.