Configure o Simple Log Service (SLS) em um grupo de recursos para coletar logs dos serviços do Elastic Algorithm Service (EAS), incluindo saída padrão e logs de arquivos personalizados, e armazene-os em um Logstore do SLS de destino.
Pré-requisitos
Ative o Simple Log Service (SLS) e crie um projeto e um Logstore. Para mais informações, consulte Use LoongCollector to collect and analyze text logs from ECS instances.
Etapa 1: Criar um machine group
Para grupos de recursos públicos
Para serviços implantados em um grupo de recursos público, crie manualmente um machine group.
Faça login no console do Simple Log Service.
-
Na seção Projects, clique em no projeto desejado.
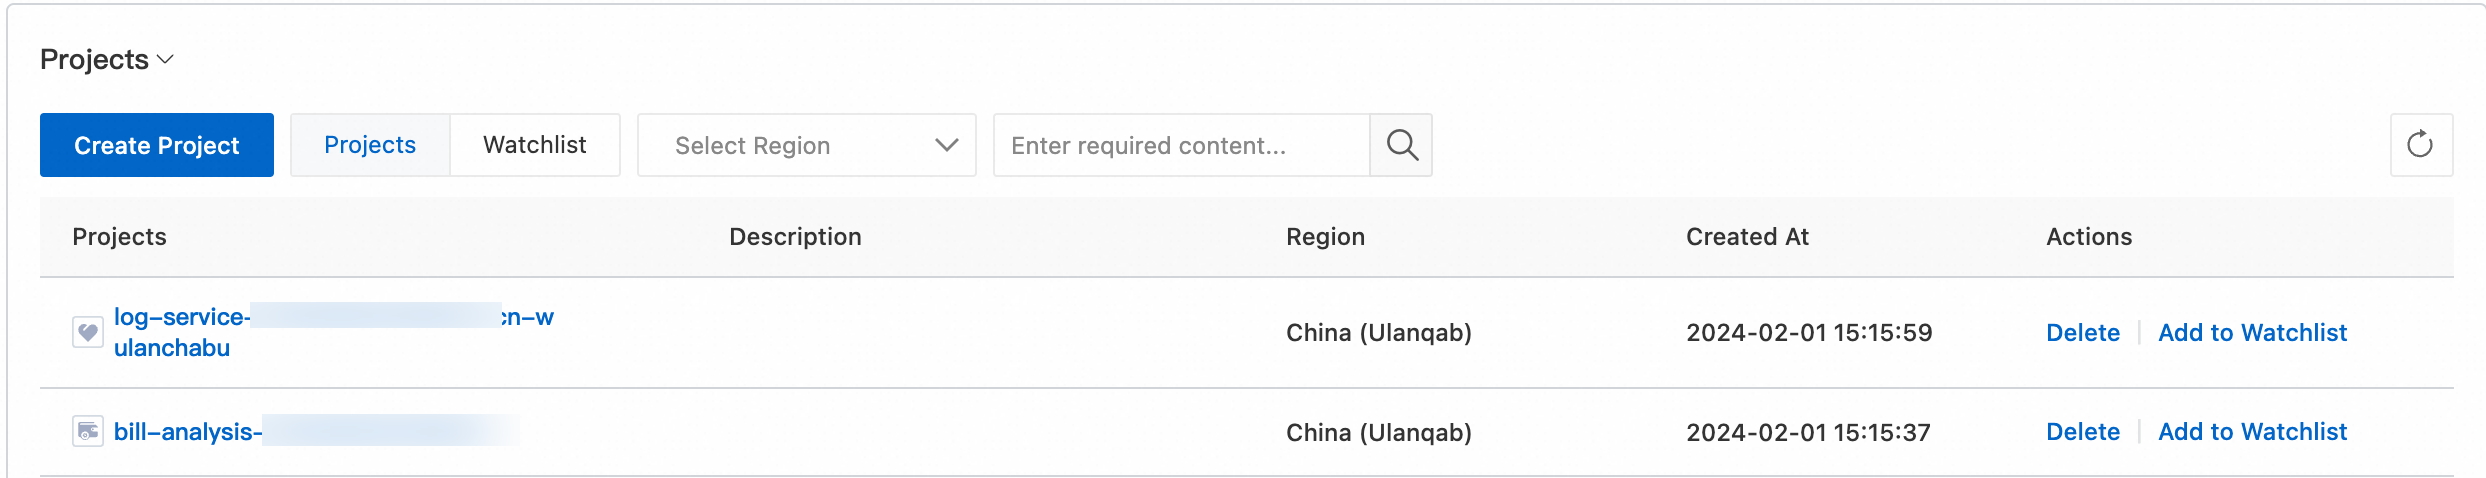
No painel de navegação à esquerda, escolha .
À direita de Machine Groups, escolha
 > Create Machine Group.
-
Crie um machine group com um identificador personalizado.
ImportanteO identificador personalizado dedicado para serviços EAS segue o formato
eas-log-group-{region_id}. Por exemplo, o identificador personalizado da região China (Zhangjiakou) éeas-log-group-cn-zhangjiakou.No campo Name, insira
eas-log-group-cn-zhangjiakou. Deixe o campo Machine group topic vazio. -
Após implantar um serviço, abra a página Machine Group Configuration e verifique o status do heartbeat da instância. O status OK indica que o machine group funciona corretamente.
NotaSe nenhum serviço estiver implantado, a lista de instâncias ficará vazia.
Para grupos de recursos dedicados
Em um grupo de recursos dedicado, ative a entrega de logs para o SLS no PAI console.
Faça login no PAI console e selecione a região de destino na parte superior da página.
No painel de navegação à esquerda, escolha .
Na aba , clique em no nome do grupo de recursos para abrir a página de detalhes do grupo de recursos dedicado.
Na página de detalhes do grupo de recursos dedicado, clique em Configure SLS.
-
Na caixa de diálogo Configure Log Service Settings, selecione um SLSProject e um LogStore e clique em OK.
Parâmetro
Descrição
SLSProject
Um projeto é uma unidade de gerenciamento de recursos no SLS usada para isolamento de recursos e controle de acesso. Se não houver nenhum projeto disponível, clique em Create SLSProject para criar um. Para mais informações, consulte Manage a project.
logstore
Um Logstore é uma unidade no SLS usada para coletar, armazenar e consultar dados de log. Se não houver nenhum Logstore disponível, clique em Create Logstore para criar um. Para mais informações, consulte Create a basic LogStore.
Após ativar a entrega de logs, o SLS cria automaticamente um machine group no formato
eas-sls-{resource-id}-mg, por exemplo,eas-sls-eas-r-9u2lq6ij1pk5yvvh****-mg. O resource-id corresponde ao ID do grupo de recursos.O EAS também cria automaticamente uma configuração do Logtail no Logstore especificado para coletar os logs gerados pelo framework do EAS.
Para cotas de recursos
Se você usar uma cota de recursos, crie um machine group seguindo as instruções abaixo.
Faça login no console do Simple Log Service.
-
Na seção Projects, clique em no projeto desejado.
No painel de navegação à esquerda, escolha .
À direita de Machine Groups, escolha
> Create Machine Group.-
Crie um machine group com um identificador personalizado.
ImportanteO identificador personalizado para uma cota de recursos utiliza o formato
eas-log-group-{region_id}-for-resource-quota. Por exemplo, o identificador personalizado da região China (Zhangjiakou) éeas-log-group-cn-zhangjiakou-for-resource-quota.No formulário de criação do machine group, defina tanto Name quanto User-defined ID como
eas-log-group-cn-zhangjiakou-for-resource-quotae, para Machine group identifier, selecione User-defined ID. -
Após implantar um serviço, abra a página Machine Group Configuration e verifique o status do heartbeat da instância. O status OK indica que o machine group funciona corretamente.
NotaSe nenhum serviço estiver implantado, a lista de instâncias ficará vazia.
Etapa 2: Configurar o Logtail
Configure o Logtail com base nos logs que deseja coletar. As seções a seguir descrevem duas configurações comuns: coleta de saída padrão de contêineres e coleta de logs de arquivos em contêineres. Para outras configurações, consulte Collect host text logs.
Para serviços em grupos de recursos públicos e dedicados
Coletar saída padrão de contêineres
Faça login no console do Simple Log Service.
Na seção Import Data, clique em K8s - Stdout and Stderr - Old Version.
Selecione o projeto e o Logstore de destino e clique em Next.
Clique em Use Existing Machine Groups, selecione o machine group criado manualmente na Etapa 1 para o grupo de recursos público ou aquele criado automaticamente para o grupo de recursos dedicado e clique em Next.
(Opcional) Se estiver implantando um serviço com uma imagem personalizada e quiser excluir os logs do mecanismo EAS, ative Container Filtering na seção Input configuration. Em seguida, adicione uma entrada à Container Label Blacklist. Defina Label Name como
io.kubernetes.container.namee Label Value comoeasworker.Clique em Next para concluir a configuração.
Coletar logs de arquivos em contêineres
Na seção Import Data, clique em Kubernetes - File.
Selecione o projeto e o Logstore de destino e clique em Next.
Clique em Use Existing Machine Groups, selecione o machine group criado manualmente na Etapa 1 para o grupo de recursos público ou aquele criado automaticamente para o grupo de recursos dedicado e clique em Next.
-
Na página do assistente Logtail Configurations, configure os parâmetros e clique em Next.
Na seção Input configuration, configure o File Path (o caminho dos arquivos a serem coletados). Para informações sobre outros parâmetros, consulte Collect text logs from Kubernetes containers in DaemonSet mode.
Clique em Next para concluir a configuração.
Para serviços que usam cotas de recursos
Coletar saída padrão de contêineres
Faça login no console do Simple Log Service.
-
Na seção Import Data, clique em Single Line - Text Logs.
NotaÉ possível alterar o tipo de ingestão conforme necessário. Por exemplo, selecione Regular Expression - Text Logs para corresponder a logs usando expressões regulares ou JSON - Text Logs para analisar logs formatados em JSON. Também é permitido modificar a configuração após a criação.
Para Usage Scenario, selecione Host Scenario e, para Installation Environment, selecione ECS. Em Machine Group, selecione o machine group da cota de recursos criado manualmente na Etapa 1 e clique em Next.
-
Na configuração do Logtail, especifique os seguintes parâmetros:
Defina File Path como
/var/log/containers-stdout/{container_name}, onde {container_name} é o nome do contêiner. Por exemplo, para coletar logs de todos os contêineres personalizados, defina o valor como/var/log/containers-stdout/worker*.Para File name, insira
*.log.
Clique em Next para concluir a configuração.
Coletar logs de arquivos em contêineres
-
Ao implantar um serviço, especifique os diretórios dos arquivos de log a serem coletados na configuração json:
{
  "cloud": {
    "logging": {
      "paths": [
        "/home/admin/logs",
        "/home/workspace/logs",
        "/var/log"
      ]
    },
    // Other configurations are omitted.
    "networking": {
      "security_group_id": "sg-xxxxx",
      "vswitch_id": "vsw-xxxxx",
      "vpc_id": "vpc-xxxxx",
    }
  }
}
Na seção Import Data, clique em Single Line - Text Logs.
Para Usage Scenario, selecione Host Scenario e, para Installation Environment, selecione ECS. Em Machine Group, selecione o machine group da cota de recursos criado manualmente na Etapa 1 e clique em Next.
Na página de configuração do Logtail, defina o caminho do arquivo como um caminho declarado na configuração json do serviço. Na seção Input Configurations, defina o tipo como Collect text logs, configure File Path para o arquivo de log a ser coletado, como
/home/admin/logs/*.log, e defina Maximum Directory Monitoring Depth como0.Clique em Next para concluir a configuração.
Referências
Após configurar a coleta de logs para o grupo de recursos, visualize os logs no Logstore. Para mais informações, consulte Quick start for search and analysis.
Caso seus serviços precisem acessar a internet ou outros serviços Alibaba Cloud com restrições de acesso, consulte Configure public network connections and whitelists.