Os nomes de domínio de bucket do OSS suportam HTTPS por padrão. Para ativar o HTTPS em nomes de domínio personalizados, configure um certificado SSL para criptografar dados em trânsito e atender aos requisitos de conformidade.
Como funciona
O HTTPS utiliza TLS/SSL para criptografar dados de ponta a ponta e verifica a identidade do servidor por meio de cadeias de certificados. Para habilitar o HTTPS, configure um certificado SSL válido para o nome de domínio correto.
A configuração do certificado depende do tipo de nome de domínio:
-
Nome de domínio do bucket
Por exemplo,
example.oss-cn-hangzhou.aliyuncs.com. A Alibaba Cloud gerencia os certificados SSL para esses nomes de domínio. Eles suportam HTTPS nativamente — basta usar diretamente o prefixohttps://. -
Nome de domínio personalizado
Para nomes de domínio personalizados, o local de configuração do certificado varia conforme a ativação da aceleração CDN:
CDN não ativado: O tráfego acessa o OSS diretamente. Configure a hospedagem de certificado para o nome de domínio personalizado mapeado no console do OSS. Para mais informações, consulte Enable HTTPS access by configuring certificate hosting in OSS.
-
CDN ativado: O tráfego passa pelos pontos de presença (POPs) da CDN antes de ser encaminhado ao OSS. Configure um certificado HTTPS para o nome de domínio acelerado pela CDN no console da CDN. Para mais informações, consulte Enable HTTPS access by configuring an HTTPS certificate in CDN.
Verifique se a aceleração CDN está habilitada para seu nome de domínio personalizado antes de configurar o certificado. Utilize um dos métodos a seguir:
-
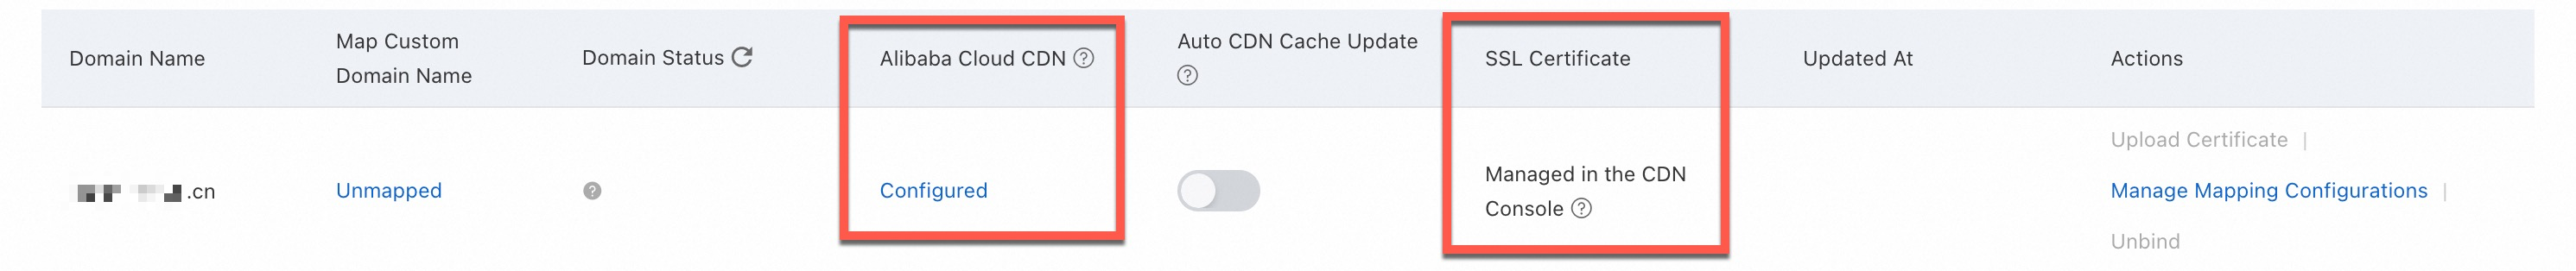
Método 1: Pelo console do OSS
Acesse a página Buckets, clique no bucket desejado e, no painel de navegação à esquerda, clique em . A lista de domínios exibe todos os nomes de domínio acelerados pela CDN configurados para o bucket. Gerencie os certificados HTTPS desses domínios no console da Alibaba Cloud CDN.
-
Método 2: Pelo console da CDN
Acesse a página CDN Domain Name List para visualizar os nomes de domínio acelerados pela CDN configurados e ativos, bem como as informações do bucket de origem. Este método permite verificar diretamente o status da aceleração CDN e os detalhes da configuração de origem dos seus domínios.

-
Ative o acesso HTTPS configurando a hospedagem de certificado no OSS
Habilite o HTTPS para um nome de domínio personalizado mapeado a um bucket hospedando um certificado SSL no OSS.
Antes de começar, certifique-se de ter mapped a custom domain name to an OSS bucket . Você também precisa de um Certificado SSL válido que corresponda ao nome de domínio no SSL Certificates Service. Obtenha um certificado comprando um novo certificado , solicitando um certificado gratuito ou fazendo upload de um certificado de terceiros .
Etapa 1: Configurar a hospedagem de certificado
Hospede um Certificado SSL no OSS para permitir o acesso criptografado via HTTPS a um nome de domínio personalizado.
Acesse a página Buckets. Clique no bucket desejado. No painel de navegação à esquerda, clique em .
-
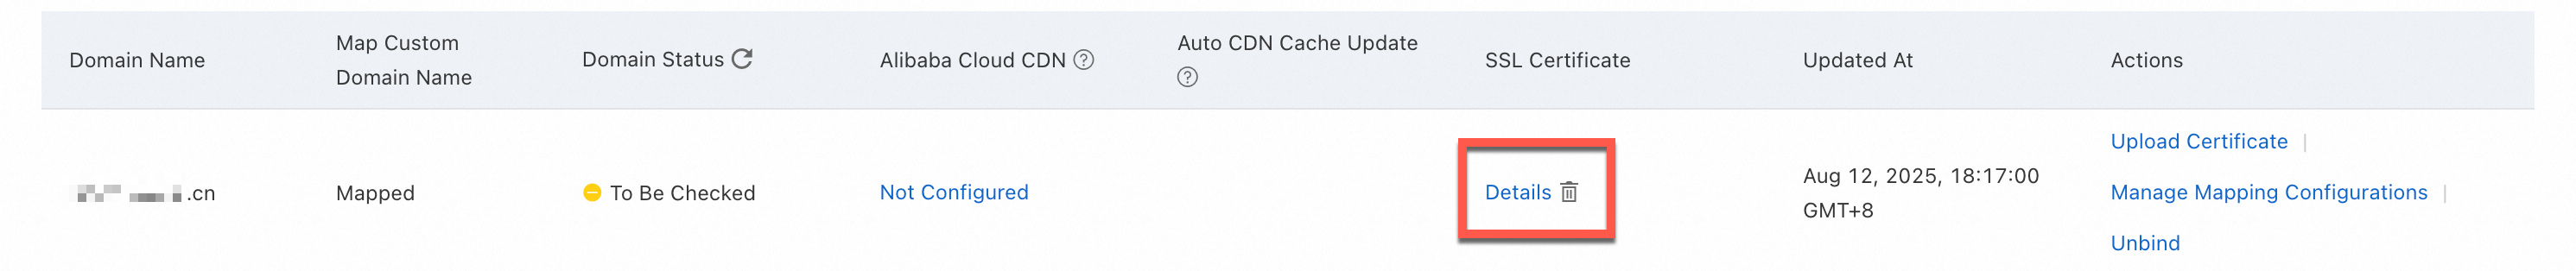
Na coluna Actions do nome de domínio personalizado alvo, clique em Certificate Hosting. Selecione um certificado na lista suspensa Certificate Name. Caso não consiga selecionar o certificado desejado, acesse a página SSL Certificate Management e verifique se o certificado atende às seguintes condições:
O certificado foi emitido e está válido.
O certificado é válido para o nome de domínio que você está configurando.
-
Clique em Upload Certificate para concluir a configuração da hospedagem de certificado.
Etapa 2: Verificar o acesso HTTPS
Após a entrada em vigor da hospedagem do certificado, valide a configuração acessando um recurso pelo navegador.
Acesse a página Buckets e clique no nome do bucket desejado.
Na coluna Actions do arquivo de objeto que deseja acessar, clique em View Details.
Defina Domain Name como Custom Domain Name. Na lista suspensa, selecione o nome de domínio personalizado mapeado. Em seguida, clique em Copy Object URL.
-
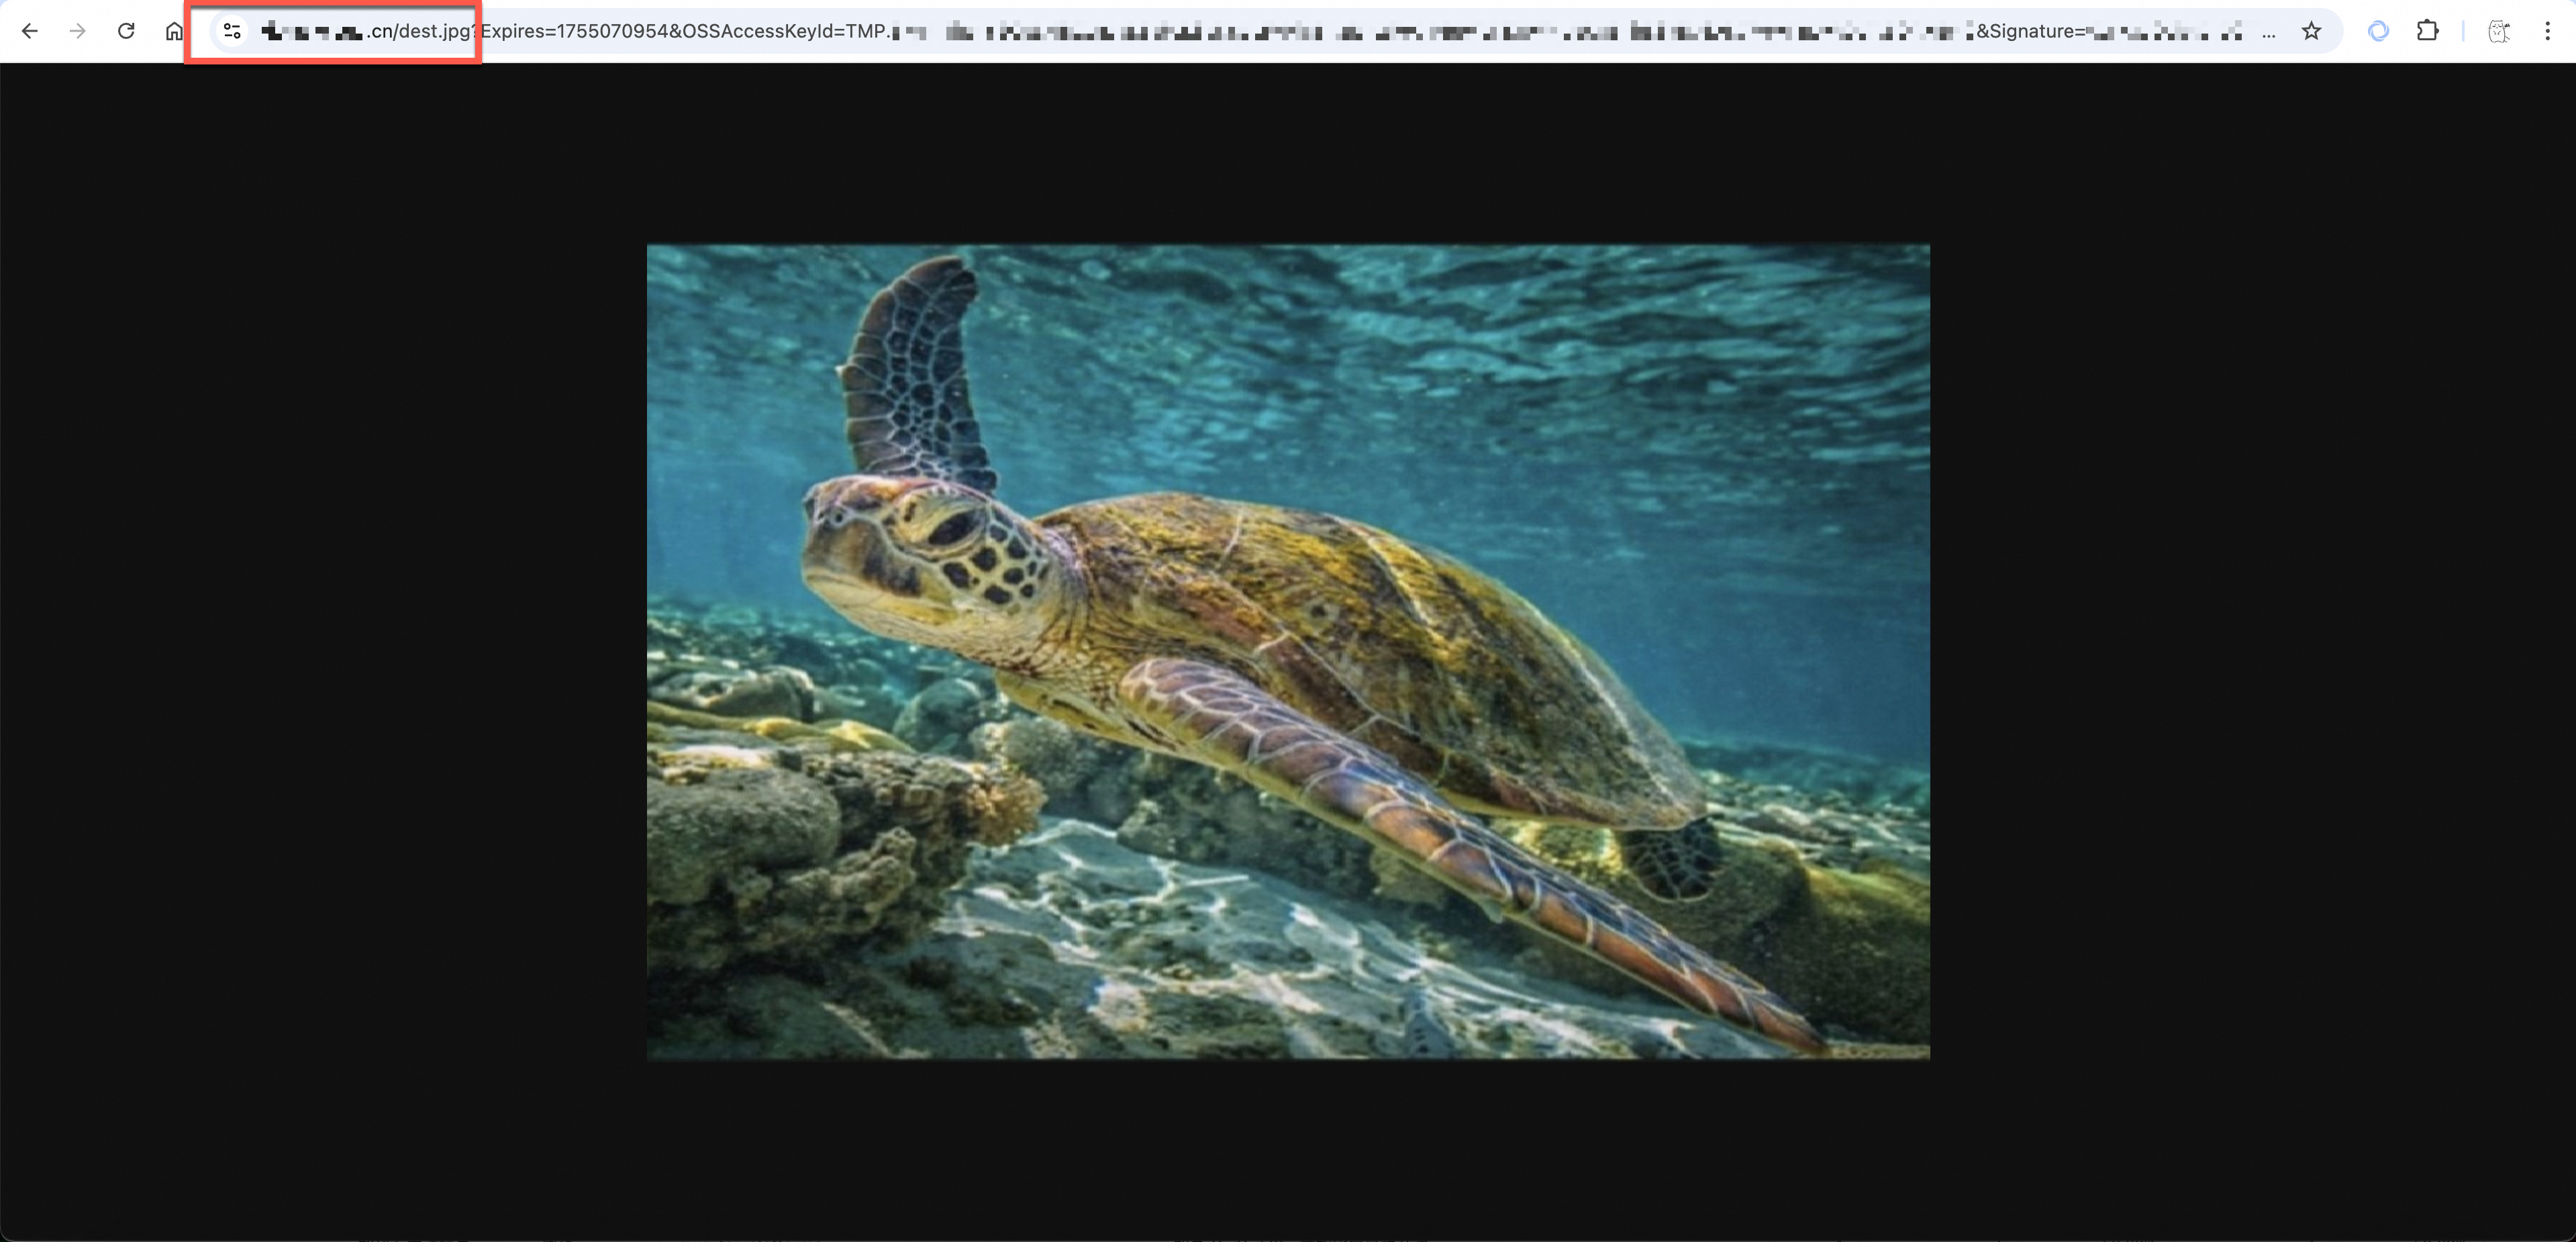
Acesse a URL no navegador para validar o acesso criptografado por HTTPS. A barra de endereços do navegador deve exibir um ícone de cadeado, indicando que a conexão está criptografada.
Ative o acesso HTTPS configurando um certificado HTTPS na CDN
Habilite o HTTPS para um nome de domínio personalizado com aceleração CDN configurando um certificado SSL no console da CDN.
Antes de começar, certifique-se de ter configured CDN acceleration for an OSS bucket e esteja usando o nome de domínio acelerado como endpoint. Você também precisa de um Certificado SSL válido que corresponda ao nome de domínio no SSL Certificates Service. Obtenha um certificado comprando um novo certificado ou solicitando um certificado gratuito . Também é possível fazer upload de um certificado de terceiros ou inserir diretamente o conteúdo do certificado de terceiros e a chave privada nas etapas a seguir.
Etapa 1: Configurar o certificado HTTPS da CDN
Configure um Certificado SSL para o nome de domínio acelerado no console da CDN para ativar a aceleração segura HTTPS.
Acesse o console da CDN. Clique no nome de domínio acelerado desejado. Clique em HTTPS. Ao lado de HTTPS Certificate, clique em Modify.
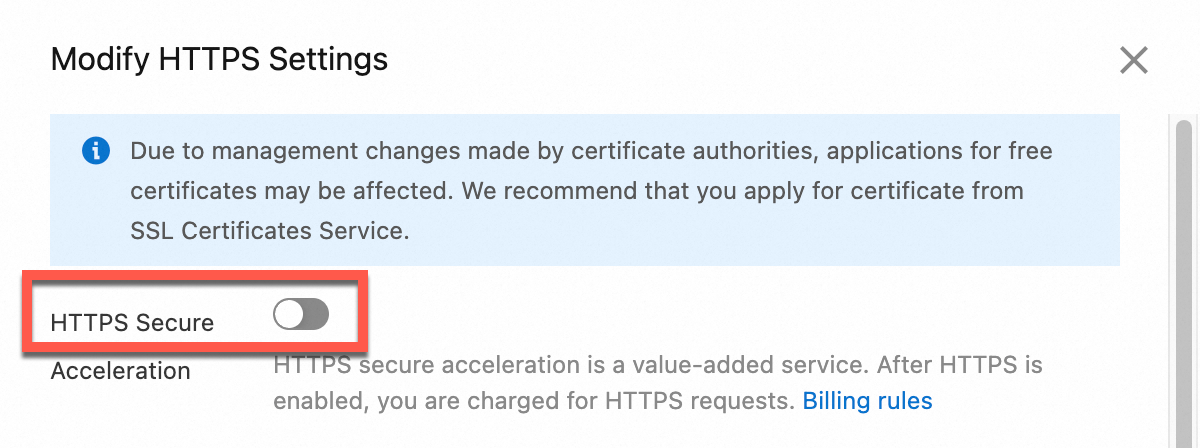
Selecione HTTPS Secure Acceleration. Leia o lembrete de faturamento e clique em OK.
-
Com base na lista suspensa Certificate Source, selecione um Certificado SSL ou insira as informações do certificado de terceiros.
-
SSL Certificates Service: Na lista suspensa Certificate Name, selecione um certificado. Caso não consiga selecionar o certificado alvo, acesse a página SSL Certificate Management e verifique se o certificado atende às seguintes condições:
O certificado foi emitido e está dentro do período de validade.
O certificado é válido para o nome de domínio que você está configurando.
Custom Certificate (Certificate + Private Key): Insira o Certificate Name, o Certificate (Public Key) e a Private Key.
-
-
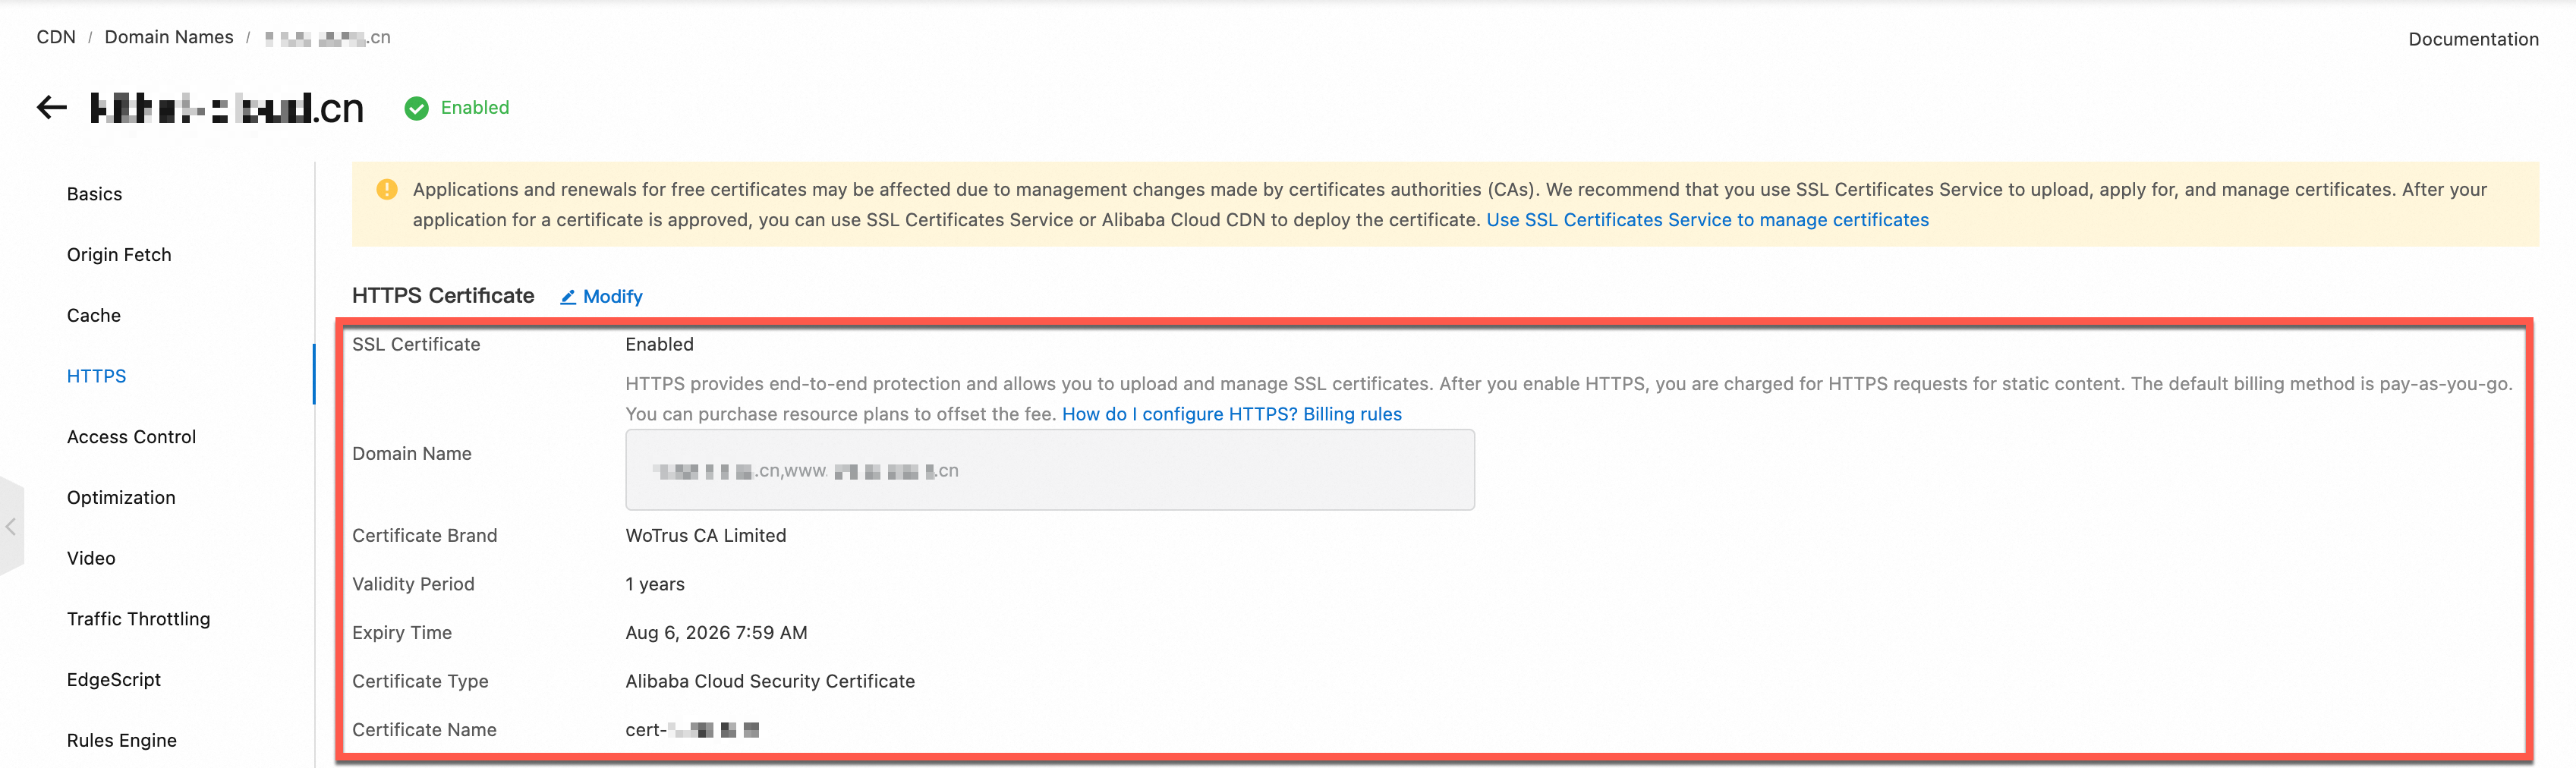
Clique em OK para concluir a configuração do certificado HTTPS.
-
Forçar acesso HTTPS: Configurar uma política de controle de acesso
Imponha o HTTPS para todos os clientes a fim de evitar interceptação de dados e cumprir requisitos de conformidade.
-
Para nomes de domínio personalizados, bloqueie todas as solicitações HTTP configurando uma bucket policy.
Acesse a página Buckets. Clique no bucket desejado. No painel de navegação à esquerda, clique em . Selecione Add by Syntax para adicionar a seguinte política de bucket.
Ao adicionar a política, substitua bucketname na configuração de exemplo pelo nome do seu bucket.
{
	"Version": "1",
	"Statement": [{
		"Effect": "Deny",
		"Action": [
			"oss:*"
		],
		"Principal": [
			"*"
		],
		"Resource": [
			"acs:oss:*:*:bucketname",
			"acs:oss:*:*:bucketname/*"
		],
		"Condition": {
			"Bool": {
				"acs:SecureTransport": [
					"false"
				]
			}
		}
	}]
}
Após configurar a política de bucket, todas as solicitações HTTP serão negadas.
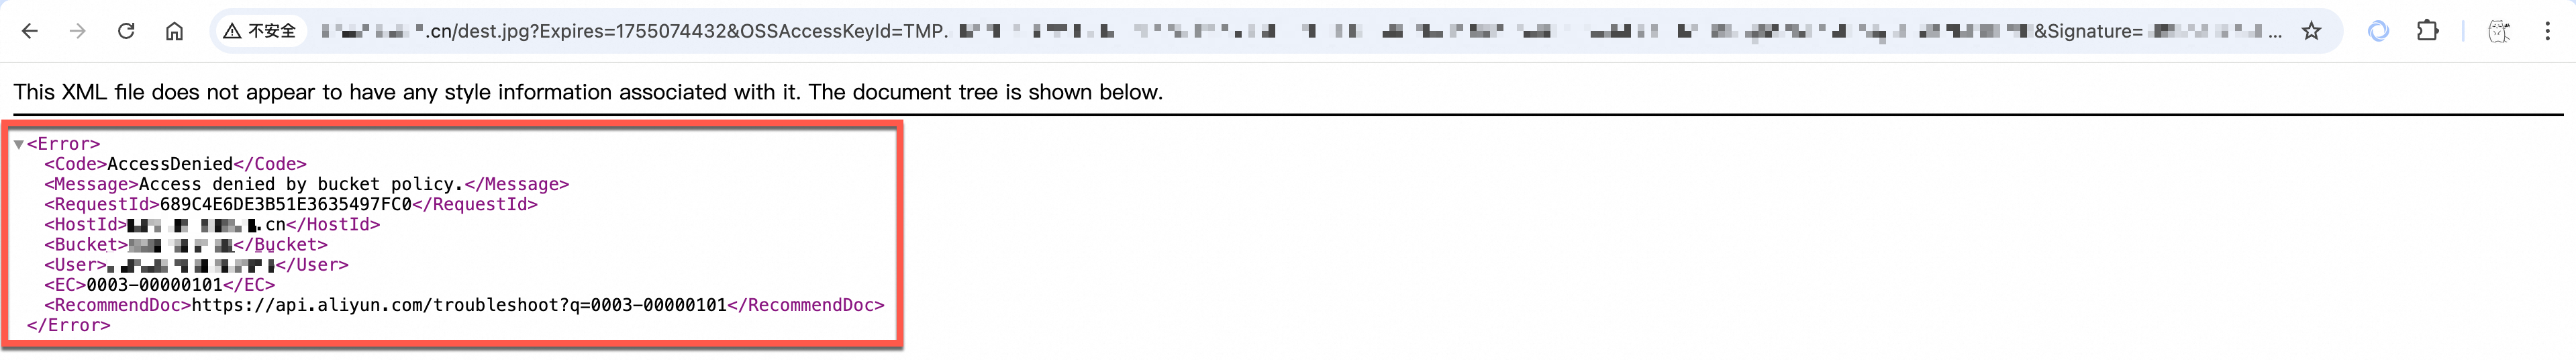
-
Para nomes de domínio acelerados pela CDN, configure uma force redirect ou enable HTTP Strict Transport Security (HSTS) para forçar os clientes a usar HTTPS, elevando o nível geral de segurança.
-
Configurar redirecionamento forçado
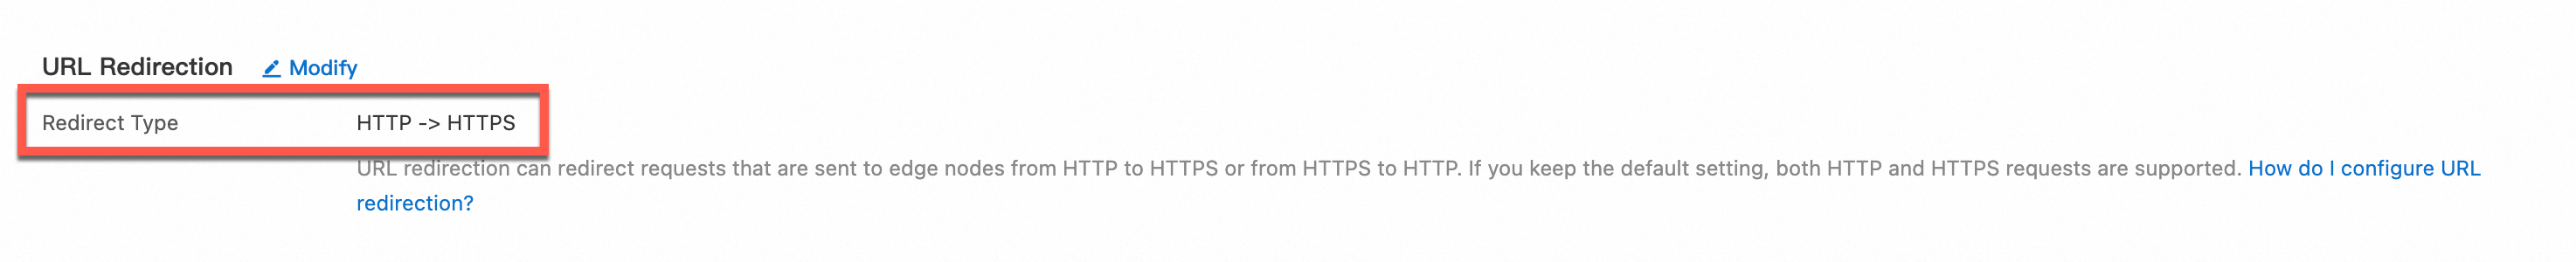
Acesse a página do console da CDN. Clique no nome de domínio acelerado desejado. Clique em HTTPS e, em seguida, ao lado de HTTP/S Redirect, clique em Modify. Configure o redirecionamento conforme mostrado na figura a seguir. Após a conclusão da configuração, a CDN usará um redirecionamento 301 para converter solicitações HTTP dos clientes para os nós da CDN em solicitações HTTPS.
-
Ativar HSTS
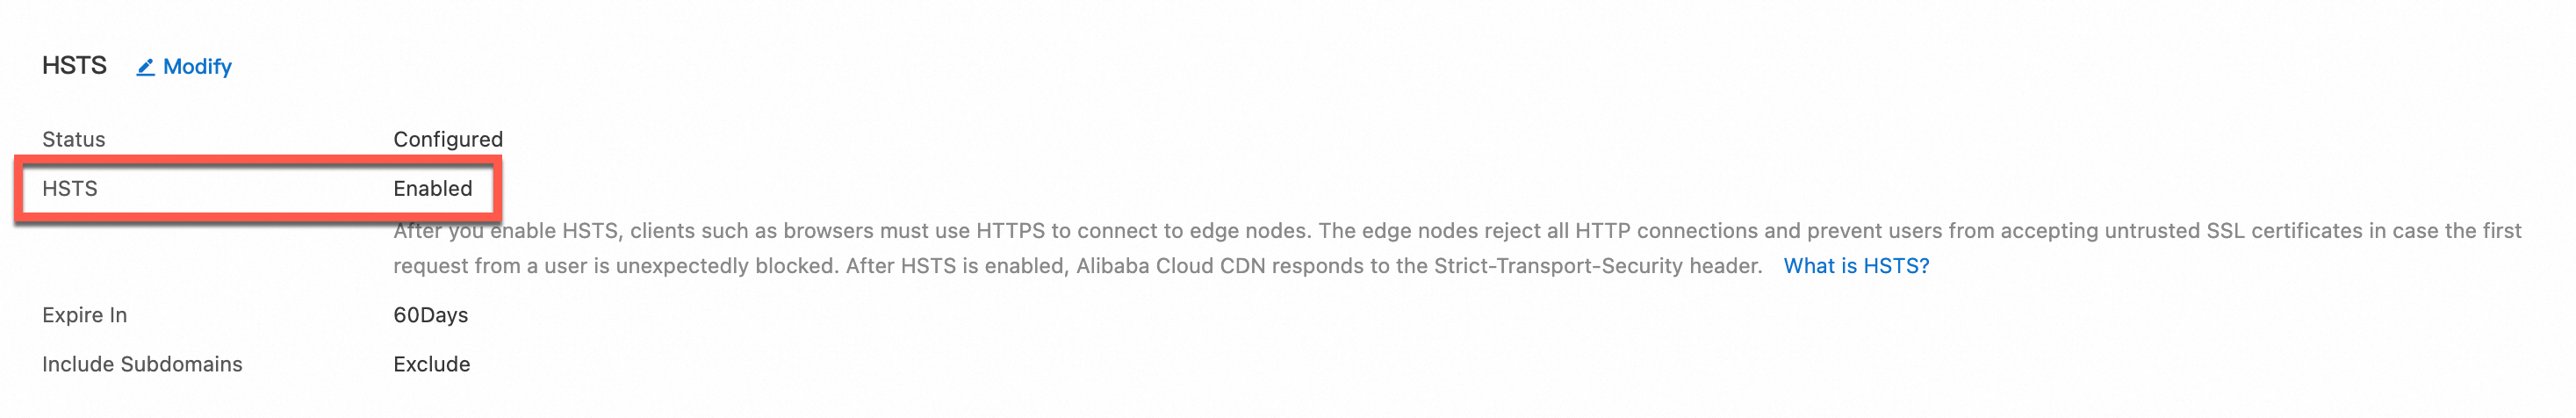
Acesse a página do console da CDN. Clique no nome de domínio acelerado desejado. Clique em HTTPS e, em seguida, ao lado de HSTS, clique em Modify. Ative o HSTS conforme mostrado na figura a seguir. Após a conclusão da configuração, as solicitações HTTP do cliente serão convertidas forçadamente em solicitações HTTPS.
-
-
-
Renovação automática: Gerenciar o ciclo de vida do certificado
Certificados SSL possuem um período de validade fixo — um certificado expirado causa interrupções no service. Monitore a expiração e renove com pelo menos 30 dias de antecedência. Para certificados da Alibaba Cloud, utilize enable certificate hosting para automatizar renovações. Para certificados de terceiros, estabeleça um processo regular de atualização.
-
Otimização de desempenho: Ativar HTTP/2 e compressão
O HTTP/2 oferece multiplexação, compressão de cabeçalho e push do servidor, melhorando a velocidade de carregamento das páginas em comparação ao HTTP/1.1. Ative a HTTP/2 protocol e a Gzip compression na configuração da sua CDN para reduzir a largura de banda e melhorar o desempenho.
-
Contingência para falha de certificado: Estabelecer um mecanismo de certificado reserva
Prepare um certificado SSL reserva de uma CA diferente para sistemas críticos. Se o certificado primário falhar, alterne para o reserva para minimizar o tempo de inatividade.
-
Política de downgrade de acesso: Reverter para HTTP em emergências
Mantenha um plano de emergência para reverter temporariamente para HTTP caso ocorra um problema grave de certificado. Documente o procedimento, reforce o monitoramento e restaure o HTTPS assim que possível.
-
Plano de atualização de certificado
A partir de 1º de julho de 2024, novos certificados emitidos pelo OSS utilizam o GlobalSign Root R3 para garantir compatibilidade com os padrões de segurança mais recentes e evitar interrupções de acesso causadas por alterações na política de confiança de certificados raiz.
-
Solução de compatibilidade de certificado cruzado
Os certificados existentes do OSS usam certificados cruzados para migrar do GlobalSign Root R1 para o R3. O certificado cruzado baseado no R1 expira em 28 de janeiro de 2028. Como as solicitações de certificado devem ser enviadas 13 meses antes da expiração, conclua todos os preparativos de atualização do certificado raiz até 28 de dezembro de 2026.
-
Planos futuros e recomendações
O GlobalSign Root R3 deixará de ser confiável pela Mozilla em 15 de abril de 2027 e expirará em 18 de março de 2029. Garanta que sua lista de certificados raiz inclua GlobalSign R1, R3, R6 e R46 para acomodar futuras rotações.
Pressione Win+R, insira
certmgr.msce pressione Enter para abrir o Gerenciador de Certificados.No painel de navegação à esquerda, expanda .
Na lista à direita, localize o certificado onde Issued To é GlobalSign e Friendly Name é GlobalSign Root CA - R3.
Abra o Finder, pesquise por Keychain Access e clique duas vezes para abrir.
Clique em System Roots. Insira GlobalSign na caixa de pesquisa no canto superior direito. Clique duas vezes em um certificado para visualizar seus detalhes.
Nome de domínio personalizado do OSS: Acesse a página Buckets e, na seção Certificate Hosting do gerenciamento de domínios do bucket alvo, selecione o novo certificado.
Nome de domínio acelerado pela CDN: Acesse o console da CDN. Nas configurações de HTTPS do nome de domínio acelerado alvo, selecione ou faça upload do novo certificado.
Verifique o local da configuração: Se a aceleração CDN estiver ativada, configure o HTTPS no console da CDN — a configuração de hospedagem de certificado do OSS não se aplica a domínios acelerados pela CDN.
Limpe o cache do navegador: O navegador pode ter armazenado em cache o status antigo do certificado. Limpe o cache e tente novamente.
Aguarde a configuração entrar em vigor: As configurações de certificado podem levar alguns minutos para serem implantadas.
Verifique a integridade da cadeia de certificados: Certificados de CAs intermediárias contêm múltiplos certificados. Concatene o certificado do servidor com o certificado intermediário para formar uma cadeia completa antes de fazer o upload.
Certificado não configurado: O navegador exibe "Your connection is not private", com a mensagem de erro:
NET::ERR_SSL_PROTOCOL_ERROR. Esse erro pode indicar que o certificado está ausente ou configurado no local errado (por exemplo, usando hospedagem de certificado no OSS quando a aceleração CDN está ativada). Reconfigure o HTTPS usando o método correto.Certificado expirado: O navegador exibe "Your connection is not private", com a mensagem de erro:
NET::ERR_CERT_DATE_INVALID. O certificado vinculado ao domínio expirou. Visualize a data de expiração no navegador. Compre ou solicite um novo certificado e atualize-o seguindo o procedimento de configuração.Incompatibilidade de certificado: O navegador exibe "Your connection is not private", com a mensagem de erro:
NET::ERR_CERT_COMMON_NAME_INVALID. O domínio na URL de acesso não está incluído nos domínios do certificado. Por exemplo, o domínio de acesso écdn.example.com, mas o certificado está vinculado aoss.example.com. Configure o certificado correto para o domínio de acesso.Incompatibilidade entre certificado e nome de domínio: O sistema lista apenas certificados que correspondem ao domínio que você está configurando atualmente. Por exemplo, ao configurar um certificado para
oss.example.com, você não pode selecionar um certificado emitido paracdn.example.com.O certificado não pertence à conta atual: Confirme se o certificado está sob a conta atual da Alibaba Cloud. Caso contrário, faça o upload do certificado na página SSL Certificate Management.
Incompatibilidade de nível de certificado curinga: Um certificado curinga suporta apenas subdomínios no mesmo nível. Por exemplo,
*.example.compode corresponder awww.example.comeoss.example.com, mas não acdn.oss.example.com.Nome de domínio acelerado pela CDN: Use a CLI da Alibaba Cloud para definir o certificado do domínio da CDN. Consulte Cloud Assistant CLI integration example e SetDomainServerCertificate API.
Nome de domínio personalizado do OSS: Use o ossutil para vincular um certificado a um nome de domínio personalizado. Consulte put-cname command. A atualização do certificado não afeta o registro CNAME existente ou sua vinculação ao bucket. Não é necessário recriar o registro CNAME ou o bucket.
-
Nome de domínio personalizado
Exclua o certificado para desativar o HTTPS:
Acesse a página Buckets. Clique no bucket desejado. No painel de navegação à esquerda, clique em .
-
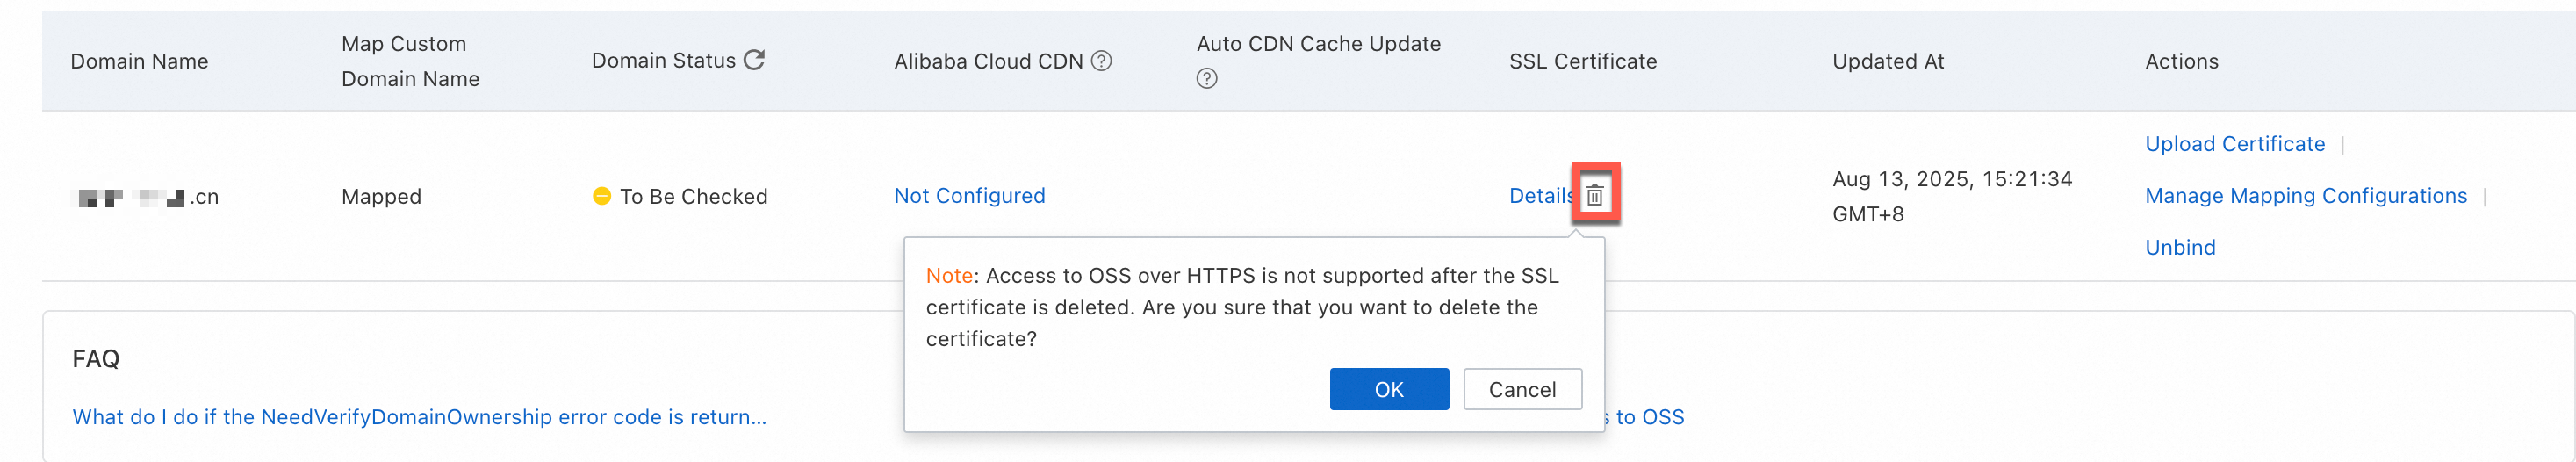
Clique no ícone de exclusão ao lado de Certificate Details para o nome de domínio alvo e, em seguida, clique em OK.
-
Nome de domínio acelerado pela CDN
Desative o HTTPS no console da CDN:
ImportantePara evitar interrupções de acesso, primeiro restaure o tipo de URL Redirection para sua configuração padrão e desative o recurso HSTS antes de desativar o HTTPS.
Acesse o console da CDN, clique no nome de domínio acelerado alvo, clique em HTTPS, depois clique em Modify ao lado de HTTPS Certificate.
-
Desative a HTTPS Secure Acceleration conforme mostrado na figura a seguir e clique em OK.
Nome de domínio do bucket: A Alibaba Cloud gerencia o certificado SSL para este nome de domínio. O domínio suporta HTTPS nativamente, e os uploads são bem-sucedidos sem configuração extra. Para mais informações, consulte How it works.
Nome de domínio personalizado: Ao alternar para um nome de domínio personalizado, o console exibe um aviso solicitando que você confirme se o registro CNAME e o certificado do nome de domínio personalizado mapeado estão configurados corretamente. Caso contrário, o acesso pode falhar. Este aviso indica a causa raiz das falhas de upload: um nome de domínio personalizado requer configuração do seu lado.
Confirme se o nome de domínio personalizado está mapeado para o bucket atual e se seu registro CNAME resolve para o endpoint do bucket. Para mais informações, consulte Access OSS through a custom domain name.
-
Confirme se um certificado SSL válido correspondente ao nome de domínio personalizado está configurado.
Se a aceleração CDN não estiver ativada, configure a hospedagem de certificado no console do OSS: Acesse a página Buckets e clique no bucket desejado. No painel de navegação à esquerda, clique em Bucket Settings > Domain Names. Em seguida, clique em Certificate Hosting na coluna Actions do nome de domínio personalizado alvo e selecione um certificado na lista suspensa Certificate Name.
Se a aceleração CDN estiver ativada, configure o certificado no console da CDN. A hospedagem de certificado no OSS não se aplica a nomes de domínio acelerados pela CDN. Para mais informações, consulte Enable HTTPS access by configuring certificate hosting in OSS e Enable HTTPS access by configuring an HTTPS certificate in CDN.
Se erros relacionados a certificado persistirem, consulte as entradas de exceção de certificado nesta seção de perguntas frequentes.
Para restaurar os uploads imediatamente, alterne o painel de upload de volta para o nome de domínio padrão do bucket. O objeto enviado é idêntico, independentemente do nome de domínio utilizado.
Etapa 2: Verificar o acesso HTTPS da CDN
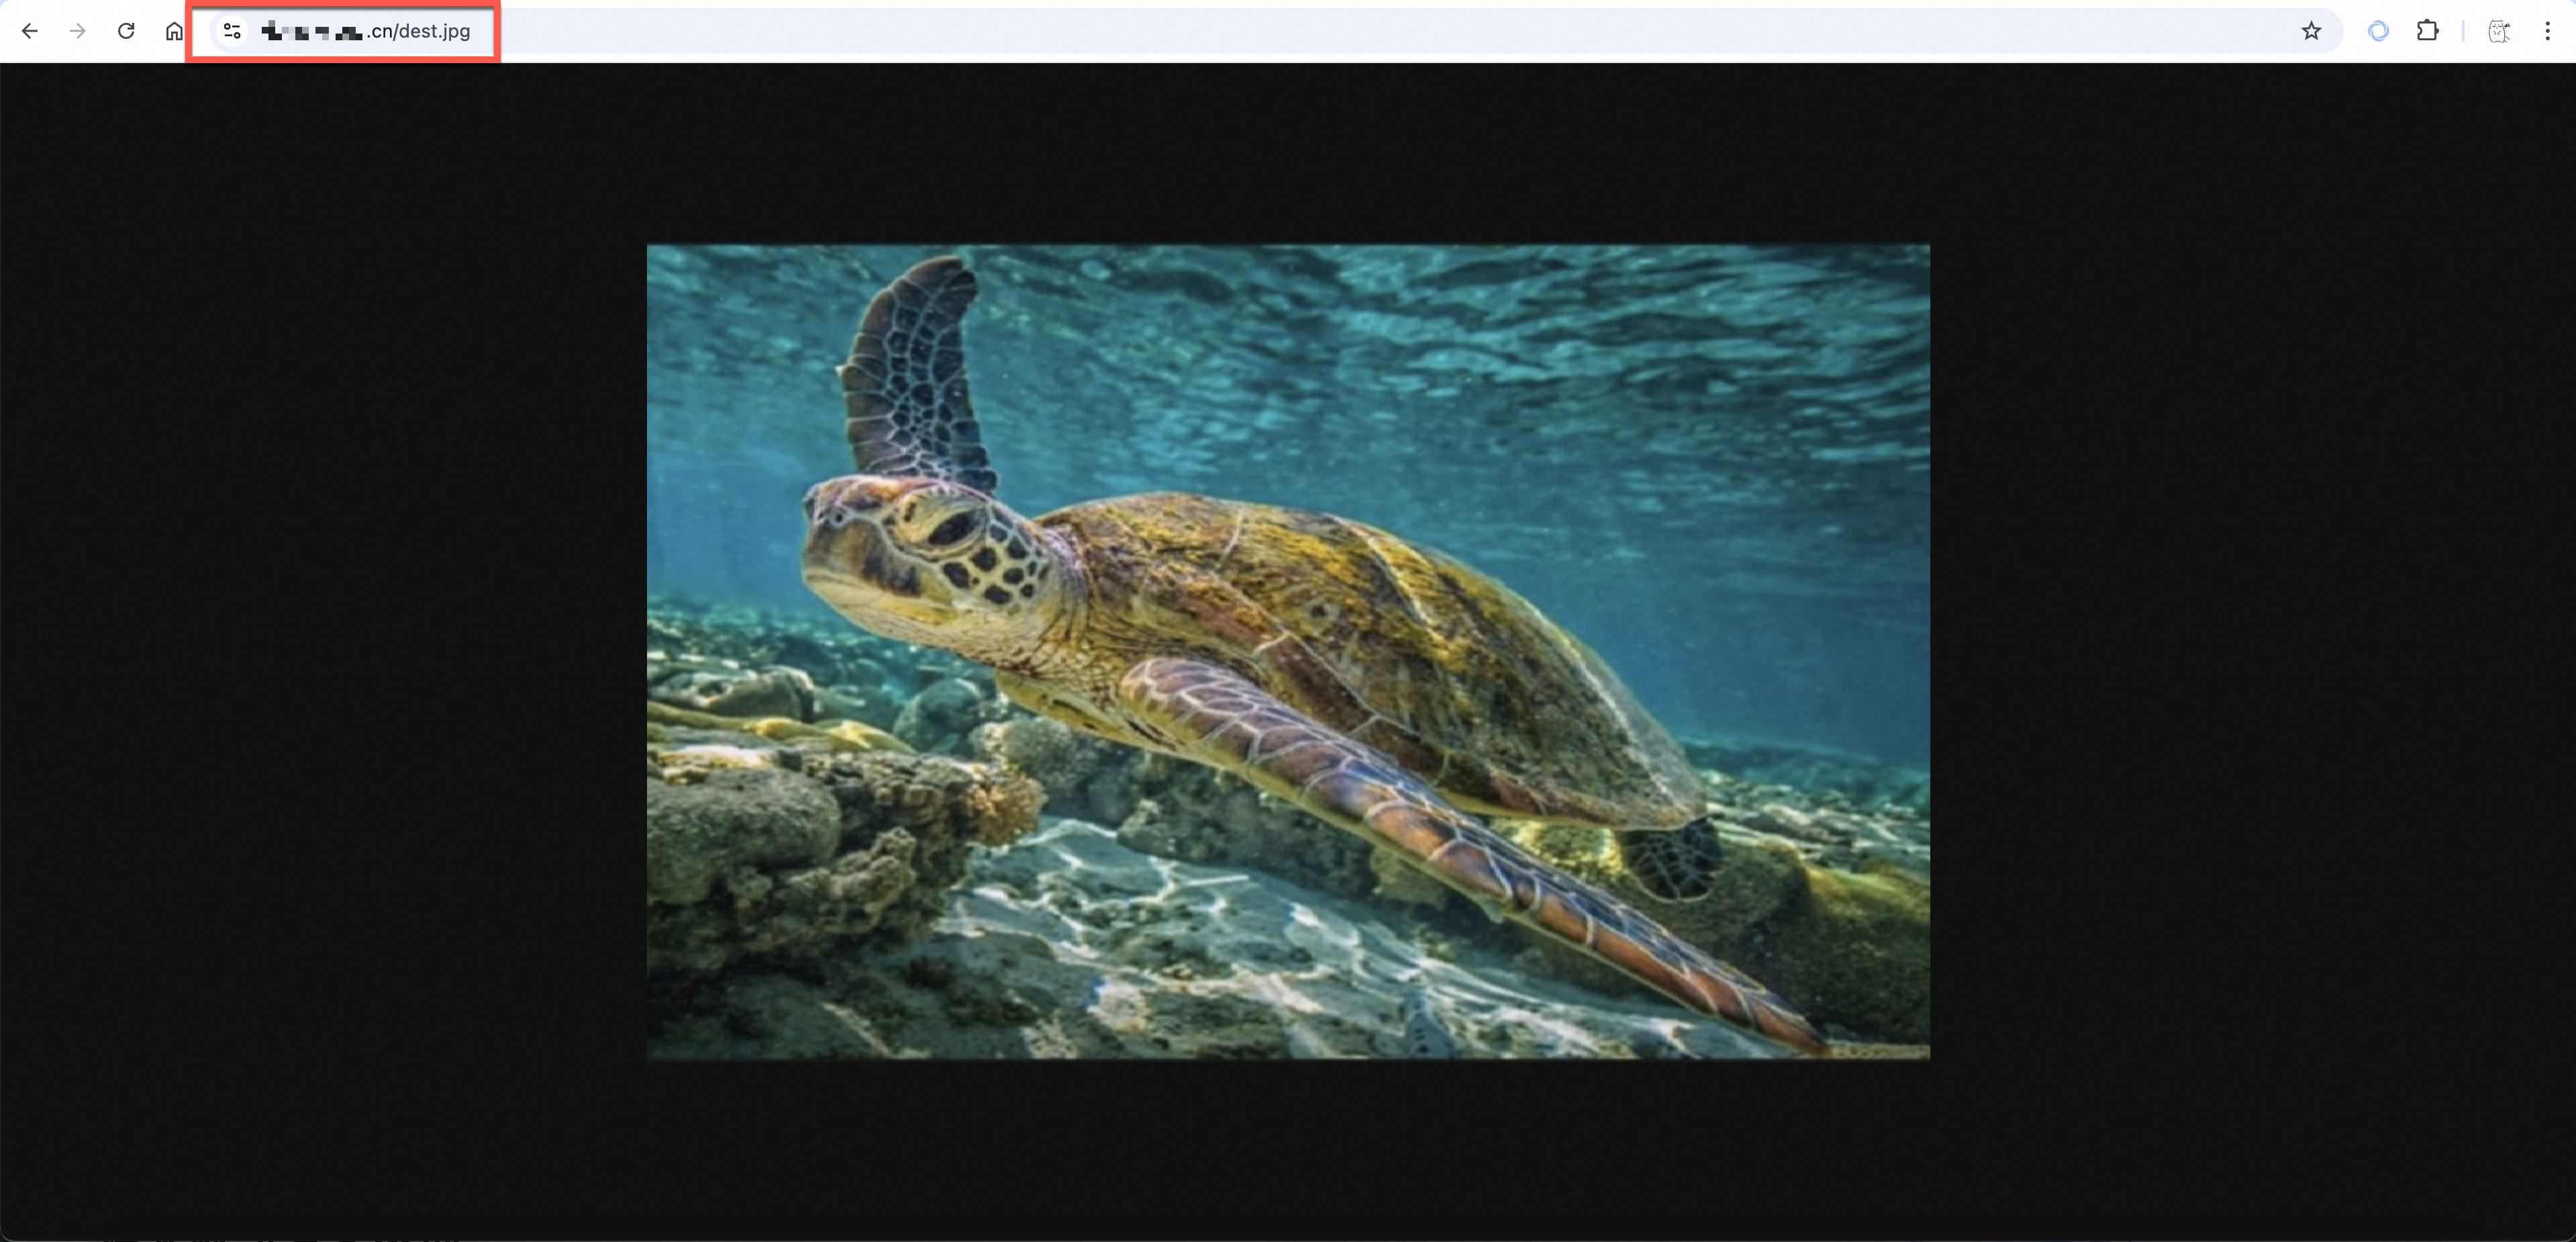
A configuração do HTTPS leva cerca de um minuto para ser implantada. Valide acessando um recurso do OSS por HTTPS (por exemplo, https://example.com/dest.jpg, onde example.com é o seu nome de domínio acelerado). Um ícone de cadeado na barra de endereços do navegador confirma a transmissão criptografada.
Aplicação em produção
Otimize sua configuração HTTPS para garantir segurança, confiabilidade e desempenho em ambiente de produção.
Melhores práticas
Mitigação de riscos
Atualização do certificado raiz do OSS
Os certificados raiz ancoram a cadeia de confiança SSL/TLS. Navegadores e sistemas operacionais mantêm repositórios internos de certificados raiz e confiam apenas em certificados de servidor assinados por uma CA raiz reconhecida.
Contexto
No início de 2023, a Mozilla implementou uma política para desconfiar de certificados raiz com mais de 15 anos para autenticação de servidor. Sob essa política, o GlobalSign Root R1 tornou-se inválido em 15 de abril de 2025. Consulte a política de ciclo de vida da CA raiz da Mozilla e o aviso de atualização de certificado raiz da GlobalSign.
Estratégia de resposta do OSS
O Alibaba Cloud OSS adotou as seguintes estratégias para uma transição suave.
O que você precisa fazer
Para a maioria dos usuários, nenhuma ação é necessária. Sistemas operacionais modernos (Windows 7+, macOS 10.12.1+, principais distribuições Linux dos últimos 5 anos) e navegadores (Chrome, Firefox, Safari) atualizam automaticamente os repositórios de certificados raiz.
Siga as etapas abaixo apenas se encontrar erros de certificado ao acessar o OSS por HTTPS em sistemas operacionais legados, dispositivos embarcados ou clientes personalizados desatualizados.
Etapa 1: Verificar a presença do certificado raiz 'GlobalSign Root CA - R3'
Windows
Linux
Usando o Ubuntu como exemplo, abra um terminal e execute o comando a seguir para verificar se existem certificados relacionados à GlobalSign no diretório de certificados do sistema.
ls /etc/ssl/certs/ | grep GlobalSignmacOS
Etapa 2: Instalar o certificado raiz ausente
Se o certificado raiz estiver ausente, instale-o utilizando o método correspondente ao seu sistema operacional:
Faturamento
Após ativar o HTTPS na CDN, você será cobrado pelo número de solicitações HTTPS estáticas. Para mais informações, consulte Billing of HTTPS requests for static content.
Perguntas frequentes
Como atualizar um certificado substituído ou expirado?
O procedimento de atualização é idêntico à configuração inicial. Escolha o caminho de atualização correspondente ao tipo do seu nome de domínio.
Após configurar um Certificado SSL, por que meu navegador ainda mostra uma mensagem de 'inseguro' ou 'erro de certificado'?
Se um aviso de segurança persistir após a configuração, solucione o problema da seguinte forma:
Como lidar com exceções de certificado ao acessar o OSS por HTTPS?
Resolva com base no tipo de exceção:
Por que não consigo encontrar meu certificado alvo na lista suspensa ao selecionar um certificado?
O certificado pode não aparecer na lista suspensa pelos seguintes motivos:
Ao configurar um certificado HTTPS na CDN, uma mensagem indica que o formato do certificado está incorreto. Como converter o formato?
A configuração HTTPS da CDN suporta apenas certificados no formato PEM. Diferentes CAs têm requisitos distintos para upload de conteúdo de certificado. Se o certificado não estiver no formato PEM, consulte Certificate format. Siga as instruções do documento para converter o formato antes de fazer o upload.
Como atualizar um certificado usando a linha de comando ou uma API?
Como desativar o acesso HTTPS?
Como solucionar uma falha de upload por nome de domínio personalizado no console do OSS?
Ao fazer upload de um objeto no console do OSS, o painel de upload oferece duas opções de Domain Name: o nome de domínio do bucket e um nome de domínio personalizado. O nome de domínio do bucket é selecionado por padrão. Essa escolha determina apenas o endpoint usado para o upload. O objeto resultante no bucket é idêntico em ambos os casos.
Se um upload por nome de domínio personalizado falhar, solucione o problema da seguinte forma: