Utilize um VPC NAT gateway em conjunto com um VPN gateway para habilitar a comunicação entre uma Virtual Private Cloud (VPC) e um data center on-premises usando endereços IP privados específicos.
Cenário
Este tópico descreve o cenário ilustrado na figura a seguir. Uma empresa possui uma VPC chamada VPC1 na região China (Qingdao) e um data center on-premises na região China (Beijing). A organização precisa que a VPC1 acesse o data center on-premises utilizando endereços IP privados específicos, e vice-versa.

Para atender a esse requisito, a empresa planeja usar um VPC NAT Gateway combinado com um VPN Gateway.
Uma conexão IPsec em um VPN Gateway estabelece uma ligação segura entre o data center on-premises e a VPC. Os recursos SNAT e DNAT de um VPC NAT Gateway permitem a comunicação entre endereços IP específicos na VPC e o data center on-premises. A tabela a seguir apresenta o planejamento de rede para este exemplo. Você também pode planejar seus próprios blocos CIDR, desde que não haja sobreposição entre eles.
Parâmetro | Bloco de endereços |
Bloco CIDR da VPC1 | 10.0.0.0/16 |
Blocos CIDR dos vSwitches |
|
Endereço IP da instância ECS | ECS1: 10.0.0.81 |
Bloco CIDR do data center on-premises | 172.16.0.0/12 |
Endereço IP do servidor on-premises | 172.16.0.124 |
Endereço IP do dispositivo de gateway on-premises | 211.68.XX.XX |
Pré-requisitos
Crie uma VPC chamada VPC1 na região China (Qingdao), contendo dois vSwitches: VSW1 na Zona B e VSW2 na Zona E. Para mais informações, consulte {{XREF_0}}.
Crie uma instância ECS chamada ECS1 no VSW1 e implante aplicações nela. Para mais informações, consulte {{XREF_1}}.
Etapas de configuração
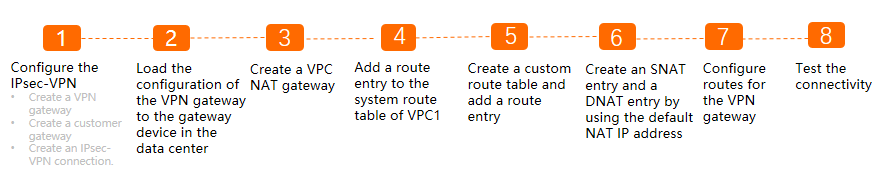
Etapa 1: Configurar IPsec-VPN
Utilize o IPsec-VPN para estabelecer uma conexão VPN entre uma VPC e um IDC on-premises. Para isso, é necessário criar um VPN Gateway, um customer gateway e uma conexão IPsec. Para mais informações, consulte {{XREF_2}}.
Faça login no console do VPN Gateway.
-
Crie um VPN Gateway.
Na página VPN Gateways, clique em Create VPN Gateway.
-
Na página de compra, defina os parâmetros a seguir, clique em Buy Now e conclua o pagamento.
Parâmetro
Descrição
Instance Name
Insira um nome para a instância do VPN Gateway.
Region
Selecione a região para a instância do VPN Gateway. Neste exemplo, selecione China (Qingdao).
Gateway type
Mantenha o valor padrão Standard.
VPC
Selecione a VPC à qual se conectar. Neste exemplo, selecione VPC1.
VSwitch
Escolha um vSwitch da VPC. Neste exemplo, selecione VSW1.
VSwitch 2
Escolha um vSwitch da VPC. Neste exemplo, selecione VSW2.
Peak bandwidth
Defina a largura de banda de pico para o VPN Gateway. A unidade é Mbps.
Neste exemplo, selecione 5 Mbps.
Traffic
Por padrão, os VPN gateways são faturados por transferência de dados. Para mais informações, consulte {{XREF_3}}.
IPsec-VPN
Indique se deseja ativar o IPsec-VPN. Neste exemplo, selecione Enable.
SSL-VPN
Indique se deseja ativar o SSL-VPN. Neste exemplo, selecione Disable.
Duration
Por padrão, o VPN Gateway é faturado por hora.
-
Retorne à página VPN Gateways para visualizar a instância do VPN Gateway criada.
A nova instância inicia no estado Preparing. Após 1 a 5 minutos, ela transita para Normal. O estado Active indica que a instância foi inicializada e está pronta para uso.
-
Crie um customer gateway.
No painel de navegação à esquerda, escolha .
Na barra de navegação superior, selecione a região do customer gateway. Neste exemplo, selecione China (Qingdao).
Na página Customer Gateway, clique em Create Customer Gateway.
-
No painel Create Customer Gateway, defina os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Name
Insira um nome para o customer gateway.
IP Address
Insira o endereço IP público do dispositivo de gateway no seu IDC on-premises. Neste exemplo, insira 211.68.XX.XX.
ASN
Insira o Número do Sistema Autônomo (ASN) do seu dispositivo de gateway on-premises.
Description
Insira uma descrição para o customer gateway.
Para mais informações sobre os parâmetros, consulte {{XREF_4}}.
-
Crie uma conexão IPsec.
No painel de navegação à esquerda, acesse .
Na barra de navegação superior, selecione a região da conexão IPsec. Neste exemplo, selecione China (Qingdao).
Na página IPsec-VPN connection, clique em Create IPsec-VPN Connection.
-
Na página Create IPsec-VPN Connection, configure os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Name
Insira um nome para a conexão IPsec.
Associate Resource
Selecione VPN Gateways.
VPN Gateways
Selecione o VPN Gateway criado anteriormente.
Routing Mode
Escolha um modo de roteamento. Neste exemplo, selecione Destination Routing Mode.
Effective Immediately
Define quando a conexão é estabelecida.
Yes. Start negotiations after the configuration is completed.
No. Start negotiations when inbound traffic is detected.
Neste exemplo, utilize a configuração padrão.
Tunnel 1 > Customer Gateways
Selecione o customer gateway a ser associado.
Tunnel 2 > Customer Gateways
Selecione o customer gateway a ser associado.
Pre-Shared Key
Insira uma chave pré-compartilhada. Essa chave deve corresponder à chave pré-compartilhada configurada no seu dispositivo de gateway on-premises. Se deixar em branco, o sistema gera uma string aleatória de 16 caracteres.
Etapa 2: Aplicar a configuração de VPN ao gateway on-premises
Após configurar o VPN Gateway, aplique também as configurações de VPN ao seu dispositivo de gateway on-premises.
No painel de navegação à esquerda, escolha .
Na página IPsec Connections, localize a conexão IPsec desejada e clique em Generate Peer Configuration na coluna Actions.
Aplique a configuração baixada ao seu dispositivo de gateway on-premises. Para mais informações, consulte {{XREF_5}}.
Etapa 3: Criar um VPC NAT gateway
Faça login no console do NAT Gateway.
No painel de navegação à esquerda, escolha .
Na página VPC NAT Gateway, clique em Create VPC NAT Gateway.
-
Na página NAT Gateway, configure os parâmetros a seguir e clique em Buy Now.
Parâmetro
Descrição
Region
Selecione a região onde deseja criar a instância do VPC NAT gateway. Este exemplo utiliza China (Qingdao).
VPC
Escolha a VPC para a instância do VPC NAT gateway. Não é possível alterar a VPC após a criação da instância. Este exemplo utiliza VPC1.
Zone
Defina a zona de disponibilidade para a instância do VPC NAT gateway. Neste exemplo, selecione a zona de disponibilidade que contém o VSW2.
vSwitch
Escolha o vSwitch para a instância do VPC NAT gateway. Recomendamos selecionar um vSwitch dedicado. Este exemplo utiliza VSW2.
Instance Name
Insira um nome para a instância do VPC NAT gateway.
Service-linked Role
Caso esta seja a primeira vez que você utiliza um NAT gateway (seja Internet NAT gateway ou VPC NAT gateway), clique em Create Service-Linked Role para criar a função.
-
Retorne à página VPC NAT Gateway para visualizar a nova instância.
Clique no ID da instância do VPC NAT gateway. Na aba Basic Information, visualize informações como VPC e vSwitch associados.
-
Clique na aba NAT IP Address para ver o intervalo padrão de endereços NAT IP e o endereço NAT IP padrão.
O intervalo padrão de endereços NAT IP corresponde ao bloco CIDR do vSwitch do VPC NAT gateway. O endereço NAT IP padrão é um endereço IP aleatório dentro do bloco CIDR desse vSwitch. Não é possível excluir o intervalo padrão de endereços NAT IP nem o endereço NAT IP padrão.
Etapa 4: Adicionar uma entrada de rota
Adicione uma entrada de rota à tabela de rotas do sistema da VPC1 apontando para o VPC NAT gateway.
Faça login no console da VPC.
Na página VPC, clique no ID da VPC1.
Na página de detalhes da VPC, clique na aba Resource Management e, em seguida, clique no link sob Route Tables.
Na página Route Tables, localize a tabela de rotas cujo Route Table Type seja System e clique no respectivo ID.
Na página de detalhes da tabela de rotas, escolha Route Entry List > Custom Route e clique em Add Route Entry.
-
No painel Add Route Entry, defina os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Name
Insira um nome para a entrada de rota. Neste exemplo, insira VPCENTRY.
Destination CIDR Block
Informe o bloco CIDR de destino. Neste exemplo, utilize o endereço IP do servidor do IDC on-premises: 172.16.0.124/32.
Next Hop Type
Selecione NAT Gateway.
NAT Gateway
Escolha o VPC NAT gateway criado em {{XREF_6}}.
Etapa 5: Criar uma tabela de rotas personalizada e uma entrada de rota
Crie uma tabela de rotas personalizada para o vSwitch VSW2 e adicione uma entrada de rota apontando para o VPN Gateway.
Para informações sobre as regiões que suportam tabelas de rotas personalizadas, consulte {{XREF_7}}.
Faça login no console da VPC.
No painel de navegação à esquerda, clique em Route Tables.
Na barra de navegação superior, selecione a região à qual a tabela de rotas pertence.
Na página Route Tables, clique em Create Route Table.
-
Na página Create Route Table, configure os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Resource Group
Selecione o grupo de recursos para a tabela de rotas. Neste exemplo, All está selecionado.
VPC
Escolha a VPC para a tabela de rotas. Neste exemplo, VPC1 está selecionada.
Name
Insira um nome para a tabela de rotas. Neste exemplo, insira VPNVTB.
Description
Forneça uma descrição para a tabela de rotas. Neste exemplo, insira Custom route table for VPN Gateway.
Na aba Associated vSwitch, clique em Associate vSwitch.
-
Na caixa de diálogo Associate vSwitch, selecione o vSwitch a ser associado e clique em OK.
Este exemplo utiliza o vSwitch VSW2.
Na página de detalhes da tabela de rotas, navegue até a aba Route Entry List > Custom Route e clique em Add Route Entry.
-
No painel Add Route Entry, configure os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Name
Insira um nome para a entrada de rota. Neste exemplo, insira VPCNATENTRY.
Destination CIDR Block
Informe o bloco CIDR de destino. Neste exemplo, insira o endereço IP do servidor no IDC on-premises: 172.16.0.124/32.
Next Hop Type
Selecione o tipo do próximo salto. Neste exemplo, escolha VPN Gateway.
VPN Gateway
Selecione a instância do VPN Gateway. Neste exemplo, escolha o VPN Gateway criado em {{XREF_8}}.
Etapa 6: Criar entradas SNAT e DNAT
Faça login no console do NAT Gateway.
No painel de navegação à esquerda, escolha .
Na barra de navegação superior, selecione a região onde deseja criar o Internet NAT gateway.
-
Execute as etapas a seguir para criar uma entrada SNAT:
Na página VPC NAT Gateway, localize a instância desejada do VPC NAT Gateway e clique em SNAT na coluna Actions.
Na aba SNAT, clique em Create SNAT Entry.
-
Na página Create SNAT Entry, defina os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
SNAT Entry
Selecione Select vSwitch. Na lista Select vSwitch, escolha o vSwitch onde o ECS1 reside. Este exemplo utiliza VSW1. O campo vSwitch CIDR Block exibirá então o bloco CIDR do VSW1.
Select NAT IP Address
Na lista suspensa, escolha o endereço NAT IP a ser usado para acessar redes privadas externas. Este exemplo utiliza o endereço NAT IP padrão.
Entry Name
Insira um nome para a entrada SNAT.
O nome deve ter entre 2 e 128 caracteres, começar com uma letra ou caractere chinês, e pode conter dígitos, sublinhados (_) e hífens (-).
-
Retorne à página VPC NAT Gateway e execute as etapas a seguir para criar uma entrada DNAT.
Na página VPC NAT Gateway, localize a instância desejada do VPC NAT Gateway e clique em DNAT na coluna Actions.
Na aba DNAT, clique em Create DNAT Entry.
-
Na página Create DNAT Entry, defina os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Select NAT IP Address
Selecione o endereço NAT IP que redes privadas externas podem usar para acessar recursos na sua VPC. Este exemplo utiliza o endereço NAT IP padrão.
Select Private IP Address
Escolha o endereço IP privado a ser tornado acessível por meio da entrada DNAT. Para este exemplo, selecione Select by ECS or ENI e, em seguida, escolha o endereço IP privado do ECS1.
Port Settings
Defina o método de mapeamento DNAT. Para este exemplo, selecione Specific Port, também conhecido como mapeamento de portas.
Defina Frontend Port como 22, Backend Port como 22 e Protocol como TCP.
Entry Name
Insira um nome para a entrada DNAT.
O nome deve ter entre 2 e 128 caracteres, começar com uma letra ou caractere chinês, e pode conter dígitos, sublinhados (_) e hífens (-).
Etapa 7: Configurar rotas para o VPN Gateway
Configure rotas no VPN Gateway e publique-as na tabela de rotas da VPC para permitir a comunicação entre o data center on-premises e a VPC.
Faça login no console do VPN Gateway.
Na barra de navegação superior, selecione a região onde reside a instância do VPN gateway.
No painel de navegação à esquerda, escolha .
Na página VPN Gateway, localize o VPN gateway que deseja gerenciar e clique no ID correspondente.
Na aba Destination-based Route Table, clique em Add Route Entry.
-
No painel Add Route Entry, configure os parâmetros a seguir e clique em OK.
Parâmetro
Descrição
Destination CIDR Block
Insira o bloco CIDR privado do data center on-premises. Para este exemplo, insira 172.16.0.0/12.
Next Hop Type
Selecione IPsec Connections.
Next Hop
Escolha a conexão IPsec criada em {{XREF_9}}.
Publish to VPC
Define se a nova rota deve ser publicada na tabela de rotas da VPC. Neste exemplo, selecione Yes.
Weight
Defina um peso para a rota. Neste exemplo, selecione 100.
100: Alta prioridade.
0: Baixa prioridade.
Etapa 8: Testar a conectividade
Faça login no ECS1 no VSW1. Para mais detalhes, consulte {{XREF_10}}.
-
Execute o comando
ping <IP address of the data center server>para verificar se o ECS1 consegue acessar o servidor do data center.Neste exemplo, execute o seguinte comando:
ping 172.16.0.124O resultado confirma que o ECS1 consegue acessar o servidor do data center.
[root@iZm5ed xxx 6xsog69bpZ ~]# ping 172.16.0.124 PING 172.16.0.124 (172.16.0.124) 56(84) bytes of data. 64 bytes from 172.16.0.124: icmp_seq=1 ttl=62 time=15.6 ms 64 bytes from 172.16.0.124: icmp_seq=2 ttl=62 time=15.6 ms 64 bytes from 172.16.0.124: icmp_seq=3 ttl=62 time=15.7 ms 64 bytes from 172.16.0.124: icmp_seq=4 ttl=62 time=15.6 ms 64 bytes from 172.16.0.124: icmp_seq=5 ttl=62 time=15.6 ms 64 bytes from 172.16.0.124: icmp_seq=6 ttl=62 time=15.6 ms 64 bytes from 172.16.0.124: icmp_seq=7 ttl=62 time=15.6 ms ^C --- 172.16.0.124 ping statistics --- 7 packets transmitted, 7 received, 0% packet loss, time 6008ms rtt min/avg/max/mdev = 15.578/15.605/15.665/0.136 ms -
Faça login no servidor do data center e execute o comando
ssh root@<NAT_IP>para testar se o servidor do data center consegue se conectar remotamente ao ECS1. No comando, substitua<NAT_IP>pelo endereço NAT IP padrão do VPC NAT Gateway. Em seguida, insira a senha de login do ECS1 quando solicitado.Neste exemplo, execute o seguinte comando:
ssh 10.0.1.43O resultado mostra que o servidor do data center consegue acessar o ECS1 utilizando o recurso DNAT do VPC NAT Gateway.
[root@iZ2ze9r3txxxz25cs7cfZ ~]# ssh 10.0.1.43
root@10.0.1.43's password:
Welcome to Alibaba Cloud Elastic Compute Service !
Updates Information Summary: available
    6 Security notice(s)
    6 Moderate Security notice(s)
Run "dnf upgrade-minimal --security" to apply all updates.
Last login: Tue Nov 30 17:40:43 2021 from 172.16.0.124
[root@iZm5edtfgxxxixsog69bpZ ~]#