Este tópico explica como configurar um firewall H3C para estabelecer uma conexão IPsec-VPN entre o seu data center e uma Virtual Private Cloud (VPC) na Alibaba Cloud, abordando tanto o modo de túnel duplo quanto o modo de túnel único.
Recomendamos o uso do modo de túnel duplo sempre que possível. Para mais informações sobre o modo de túnel duplo, consulte Associate with a VPN gateway.
Modo de túnel duplo (recomendado)
Cenário

No cenário anterior:
Uma empresa tem um data center local. O bloco CIDR do data center que deve se comunicar com a Alibaba Cloud é 10.34.0.0/24.
A empresa tem uma Virtual Private Cloud (VPC) na Alibaba Cloud. O bloco CIDR da VPC é 192.168.0.0/16, e os serviços de aplicação estão implantados em instâncias do Elastic Compute Service (ECS) na VPC.
A empresa planeja estabelecer uma conexão IPsec-VPN no modo de túnel duplo entre o data center e a VPC na cloud para permitir o acesso mútuo aos recursos.
Plano de endereçamento IP
Com base no número de saídas de Internet do dispositivo H3C, este tópico apresenta dois cenários:
saída única: O dispositivo H3C possui apenas uma saída de Internet configurada e, portanto, tem apenas um endereço IP público.
saídas duplas: O dispositivo H3C possui duas saídas de Internet configuradas, correspondendo a dois endereços IP públicos.
Consulte o plano de endereçamento IP correspondente às condições reais do seu dispositivo local.
Saída única
A tabela a seguir descreve o plano de endereçamento IP.
Local | Item de configuração | Valor de exemplo |
Data center local | Endereços do dispositivo H3C | GE2 (saída de Internet): 10.32.0.175 Próximo salto: 10.32.0.173 Endereço IP público mapeado: 8.XX.XX.3 |
GE4 (interface privada): 10.34.0.20 | ||
Bloco CIDR privado | 10.34.0.0/24 | |
Endereço IP do servidor | 10.34.0.21 | |
Alibaba Cloud | Endereço do VPN gateway | Túnel ativo: 39.XX.XX.17 Túnel em standby: 39.XX.XX.10 |
Bloco CIDR da VPC | 192.168.0.0/16 | |
Bloco CIDR do vSwitch | Zona J: 192.168.1.0/24 Zona K: 192.168.2.0/24 | |
Endereço do ECS | 192.168.1.11 |
Saídas duplas
O plano de endereçamento IP é o seguinte.
Local | Item de configuração | Valor de exemplo |
Data center | Endereço do dispositivo H3C | GE2 (saída de Internet 1): 10.32.0.175 Próximo salto: 10.32.0.173 Endereço IP público mapeado: 8.XX.XX.3 |
GE3 (saída de Internet 2): 10.33.0.238 Próximo salto: 10.33.0.236 Endereço IP público mapeado: 116.XX.XX.68 | ||
GE4 (interface privada): 10.34.0.20 | ||
Bloco CIDR privado | 10.34.0.0/24 | |
Endereço IP do servidor | 10.34.0.21 | |
Alibaba Cloud | Endereço do VPN gateway | Túnel ativo: 39.XX.XX.17 Túnel em standby: 39.XX.XX.10 |
Bloco CIDR da VPC | 192.168.0.0/16 | |
Bloco CIDR do vSwitch | Zona J: 192.168.1.0/24 Zona K: 192.168.2.0/24 | |
Endereço do ECS | 192.168.1.11 |
Plano de BGP
Este tópico descreve como configurar um firewall H3C para uma conexão IPsec-VPN que usa roteamento estático e roteamento dinâmico BGP. Se não for necessário usar o roteamento dinâmico BGP, ignore esta seção. A seguir, o plano de blocos CIDR BGP deste tópico.
Recurso | Túnel | Bloco CIDR do túnel BGP | Endereço IP BGP | ASN local BGP |
VPN gateway da Alibaba Cloud | Túnel 1 | 169.254.10.0/30 Nota Em uma instância de VPN gateway, o bloco CIDR de cada túnel deve ser único. | 169.254.10.1 | 65535 |
Túnel 2 | 169.254.20.0/30 | 169.254.20.1 | ||
Firewall H3C | Túnel 1 | 169.254.10.0/30 | 169.254.10.2 | 65500 |
Túnel 2 | 169.254.20.0/30 | 169.254.20.2 |
Plano de configuração da conexão IPsec-VPN
No modo de túnel duplo, o Túnel 1 (túnel ativo) e o Túnel 2 (túnel em standby) usam os mesmos valores de exemplo.
Para cada túnel, as configurações da conexão IPsec-VPN na Alibaba Cloud e no firewall H3C devem ser idênticas.
Item de configuração | Valor de exemplo | |
Chave pré-compartilhada | ChangeMe**** | |
IKE | Versão | ikev2 |
Modo de negociação | main | |
Algoritmo de criptografia | aes256 | |
Algoritmo de autenticação | sha256 | |
Grupo DH | group14 | |
Tempo de vida da SA (segundos) | 86400 | |
IPsec | Algoritmo de criptografia | aes256 |
Algoritmo de autenticação | sha256 | |
Grupo DH | group14 | |
Tempo de vida da SA (segundos) | 86400 | |
Pré-requisitos
Antes de configurar o dispositivo H3C, conclua as seguintes tarefas na Alibaba Cloud: crie uma instância de VPN gateway, um customer gateway e uma conexão IPsec-VPN, além de configurar o roteamento do VPN gateway.
Para roteamento estático, consulte Standard VPN Gateway quick start.
Para roteamento dinâmico BGP, consulte Dual-tunnel mode with BGP.
As configurações do customer gateway variam entre os cenários de saída única e saídas duplas:
Saída única: Crie apenas um customer gateway. Ao estabelecer a conexão IPsec-VPN, ambos os túneis usam o mesmo customer gateway.
Saídas duplas: Crie dois customer gateways. Ao estabelecer a conexão IPsec-VPN, os dois túneis usam seus respectivos customer gateways.
Procedimento
Este tópico usa a versão vFW1k E1185 do H3C como exemplo. As configurações podem variar para firewalls de outros modelos e versões. Consulte a documentação correspondente ou o fornecedor do firewall para configurar a versão que você usa.
Este tópico fornece exemplos de configuração para quatro cenários. Consulte as etapas correspondentes às condições reais do seu dispositivo local.
Saída única + roteamento estático
No cenário de saída única com um único endereço IP público, vincule a saída do dispositivo H3C a duas interfaces Tunnel e configure perfis IPsec diferentes para conectá-las aos túneis ativo e em standby na Alibaba Cloud.
Etapa 1: Configuração de interface e rede
Configure os endereços IP e as zonas de segurança das interfaces pública e privada do dispositivo H3C e, em seguida, configure as rotas.
# Configure a public interface.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Configure a private interface.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Add the public and private interfaces to their respective security zone.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Configure a route for peer VPN gateway public IP (Internet egress).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.32.0.173
ip route-static 10.0.0.0 8 10.34.0.253
ip route-static 10.0.0.0 8 10.34.0.253
Etapa 2: Configuração do túnel
Crie duas interfaces de túnel para conectar-se aos túneis ativo e em standby na cloud.
# Configure the tunnel interfaces and apply IPsec to the tunnel interfaces.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit

# Add the tunnel interfaces to the Untrust security zone.
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Etapa 3: Configuração do conjunto de transformação e da política IPsec
Configure o IPsec e o IKE. Se necessário, defina o valor baseado em tráfego para o máximo. Certifique-se de que as configurações sejam idênticas às da Alibaba Cloud.
# Configure the IPsec transform set
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

# Configure the IKEv2 proposal and the IKE security policy
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

# Configure the IKE keychain. The two peers correspond to the two tunnels on Alibaba Cloud, and address specifies the public IP address on Alibaba Cloud.
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

# Configure the IKEv2 profile. The two peers correspond to the two tunnels on Alibaba Cloud.
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit

# Configure the IPsec profile, which references the IKEv2 profile created above.
# We recommend that you use only the time-based mode for the SA duration. If you need to configure the traffic-based mode, set the traffic-based value to the maximum.
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

# Configure the tunnel interface and apply the IPsec policy to the tunnel interface.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.32.0.175
 destination 39.XX.XX.10
 quit

# Configure a route to the private CIDR block of the peer to point to the tunnel interface. tunnel1 is the active tunnel and has a higher route priority.
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Etapa 4: Configuração da política de segurança
Configure uma lista de controle de acesso (ACL) para permitir a negociação IKE e o tráfego de dados IPsec.
O exemplo apresentado é uma configuração simplificada. Adicione regras detalhadas conforme suas necessidades reais.
Se vários blocos CIDR no data center precisarem se comunicar com a VPC, recomendamos o uso do modo de roteamento baseado em destino para conectar-se ao dispositivo H3C. Para mais informações, consulte Recommended configuration solutions for multiple CIDR blocks.
# Configure an ACL to allow IKE negotiation packets and IPsec data packets between the Untrust security zone and any other zone. In this example, the configurations are simplified. You can configure a fine-grained ACL based on your business requirements.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Etapa 5: Verificar os resultados
No data center, após configurar as rotas do servidor para o dispositivo H3C, teste a conectividade de rede entre o data center e a VPC da Alibaba Cloud e verifique o failover.
Teste a conectividade entre o data center e a VPC: Faça login em uma instância ECS na VPC e execute
ping <private IP address of the data center server>. Se você receber um pacote de resposta do servidor do data center, a comunicação estará normal.-
Teste a alta disponibilidade da conexão IPsec-VPN.
Faça login em uma instância ECS na VPC e execute
ping <private IP address of the data center server> -c 10000para enviar pacotes de acesso continuamente ao data center.Interrompa o túnel ativo da conexão IPsec-VPN: modifique a chave pré-compartilhada do túnel ativo. O túnel será interrompido porque as chaves pré-compartilhadas nas duas extremidades ficarão inconsistentes.
Após a interrupção do túnel ativo, observe o status de comunicação da instância ECS na VPC. Se o tráfego for recuperado após uma breve interrupção, isso indica que o tráfego passou a se comunicar automaticamente pelo túnel em standby.
Saída única + roteamento BGP
No cenário com um único endereço IP público e saída única, vincule a saída do dispositivo H3C a duas interfaces Tunnel e configure um perfil IPsec diferente para cada interface, conectando o dispositivo H3C aos túneis ativo e em standby da Alibaba Cloud.
Etapa 1: Configuração de interface e rede
Configure os endereços IP e as zonas de segurança das interfaces pública e privada do dispositivo H3C e, em seguida, configure as rotas.
#Public interface
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

#Private interface
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

#Add the interfaces to security zones
security-zone name Untrust
 import interface GigabitEthernet 2/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

#Configure the route to the public IP address of the peer Alibaba Cloud, with the next hop pointing to the Internet
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.32.0.173
#Configure the route to the internal CIDR block on the local side, with the next hop pointing to the private network
ip route-static 10.0.0.0 8 10.34.0.253
Etapa 2: Configuração do túnel
Crie duas interfaces Tunnel para conectar-se aos túneis ativo e em standby na cloud.
#Configure the Tunnel interfaces and apply the IPsec security framework to the Tunnel interfaces
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit

# Add the tunnel interface to a security zone
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Etapa 3: Configuração do conjunto de transformação e da política IPsec
Configure o IPsec e o IKE. Certifique-se de que as configurações sejam consistentes com as da Alibaba Cloud.
# Configure the IPsec transform set
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

# Configure the IKEv2 proposal and IKE security policy
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

# Configure the IKE keychain. The two peers correspond to the two tunnels on Alibaba Cloud, and address is the public IP address on Alibaba Cloud.
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

# Configure the IKEv2 profile. The two peers correspond to the two tunnels on Alibaba Cloud.
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit

# Configure the IPsec profile and reference the IKEv2 profile created above
# We recommend that you use only time-based SA duration. If you need to configure traffic-based SA duration, set the traffic-based value to the maximum.
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

# Configure the tunnel interface and apply the IPsec policy to the tunnel interface
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.32.0.175
 destination 39.XX.XX.10
 quit

# Configure routes to the peer private CIDR blocks to point to the tunnel interfaces. tunnel1 is the active tunnel and has a higher route priority.
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Etapa 4: Configuração da política de segurança
Configure uma política de segurança para permitir a passagem do tráfego do protocolo IKE e de dados IPsec.
O exemplo apresentado é uma configuração simplificada. Adicione regras detalhadas conforme suas necessidades reais.
Se vários blocos CIDR no data center local precisarem se comunicar com a VPC, recomendamos o uso do modo de roteamento baseado em destino para conectar-se ao dispositivo H3C. Para mais informações, consulte Recommended configuration solutions for multiple CIDR blocks.
#Configure the security zone to allow IKE negotiation packets and IPsec data packets. The configuration here is simplified. Add fine-grained rules as needed.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Etapa 5: Configuração do roteamento dinâmico BGP
# Configure IP addresses for the tunnel interfaces to establish BGP peering with the VPN gateway on Alibaba Cloud.
interface tunnel 1 mode ipsec
 ip address 169.254.10.2 30
 quit
interface tunnel 2 mode ipsec
 ip address 169.254.20.2 30
 quit

# Delete the static routes that point to the tunnels in the static routing scenario.
undo ip route-static 192.168.0.0 16 Tunnel 1 preference 10
undo ip route-static 192.168.0.0 16 Tunnel 2 preference 20

# Configure BGP dynamic routing. The H3C firewall advertises 10.0.0.0/8 to the VPN gateway on Alibaba Cloud.
bgp 65500
peer 169.254.10.1 as-number 65535
peer 169.254.20.1 as-number 65535
address-family ipv4 unicast
peer 169.254.10.1 enable
peer 169.254.20.1 enable
network 10.0.0.0 8  # Advertise the CIDR block 10.0.0.0/8.
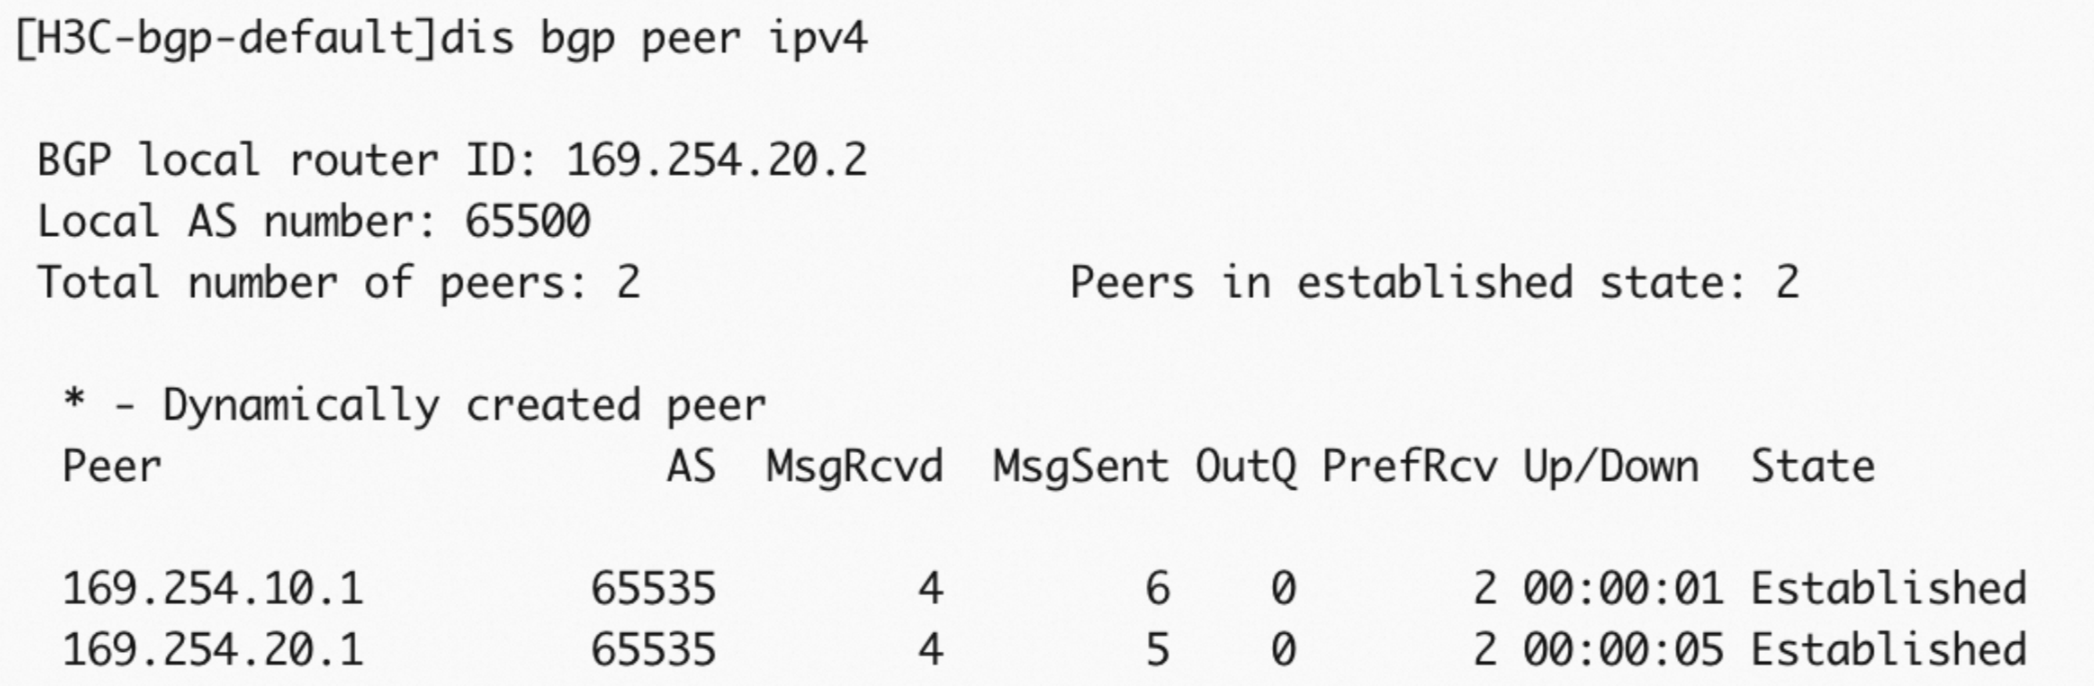
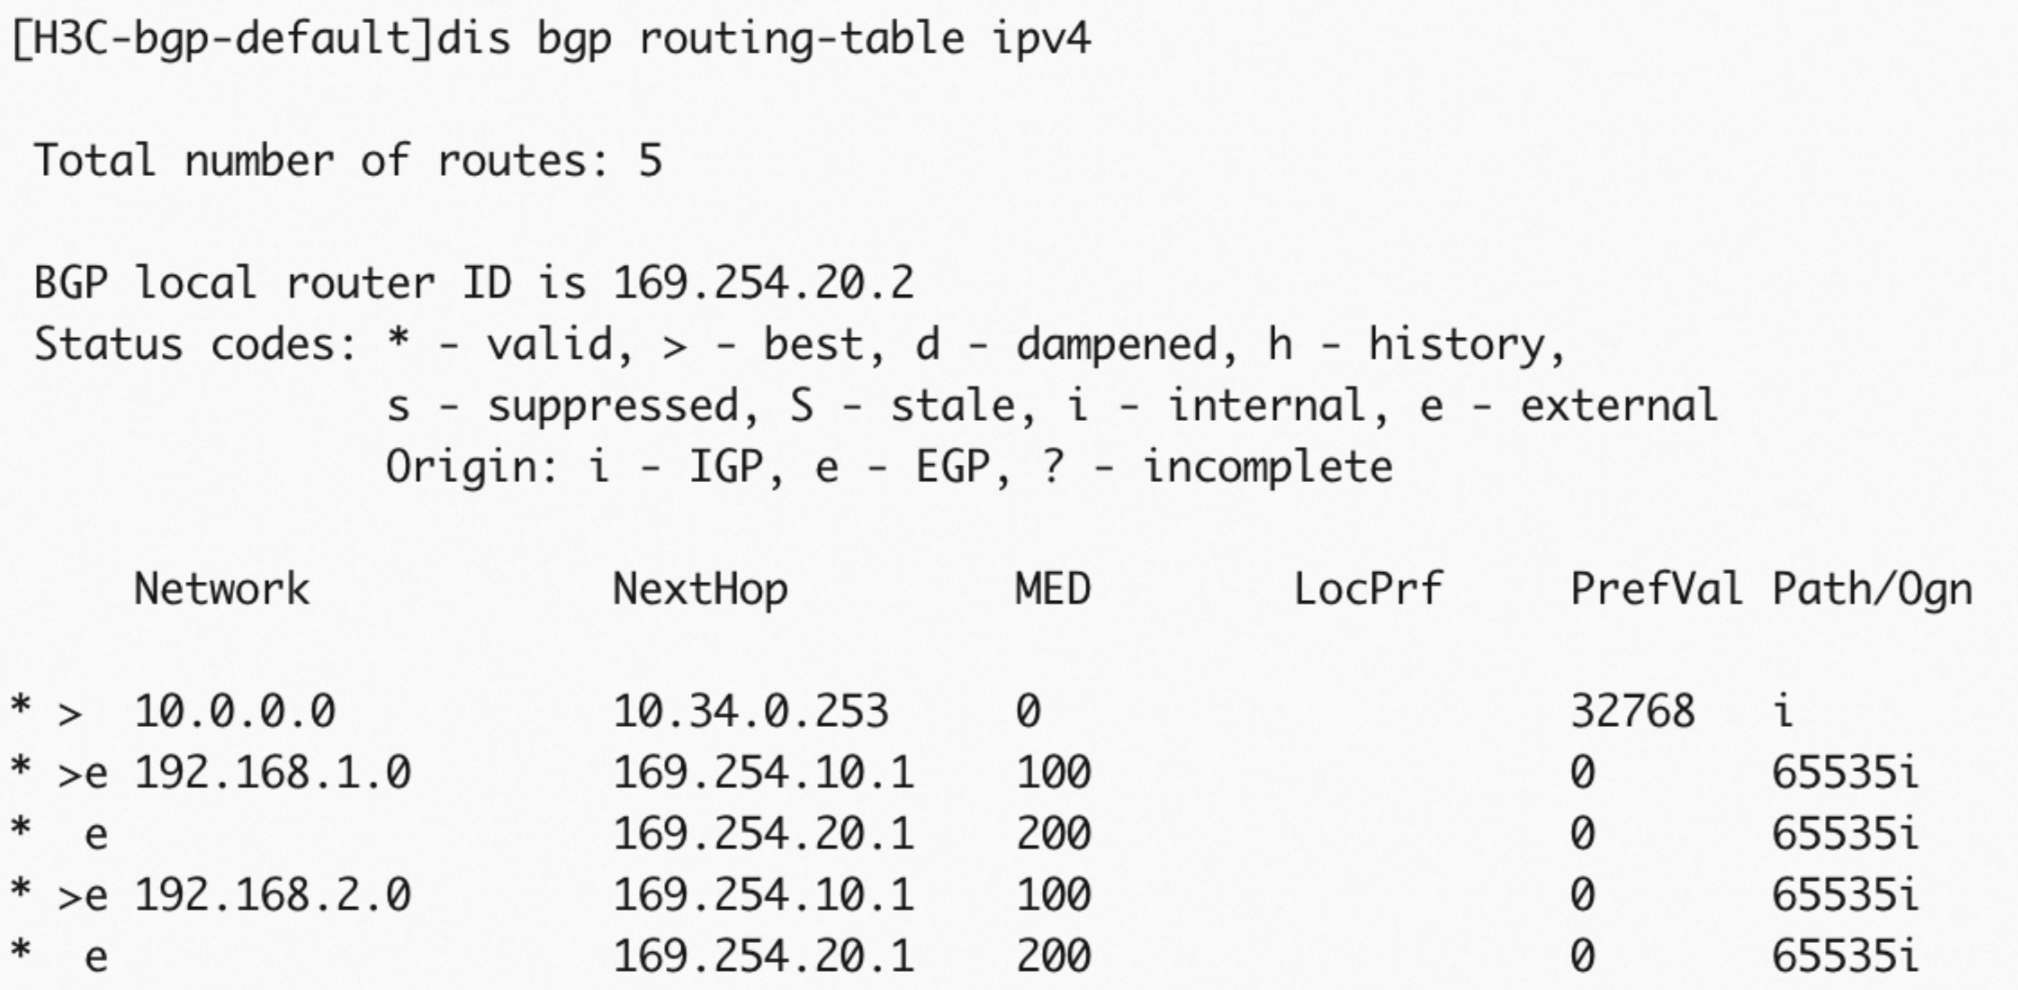
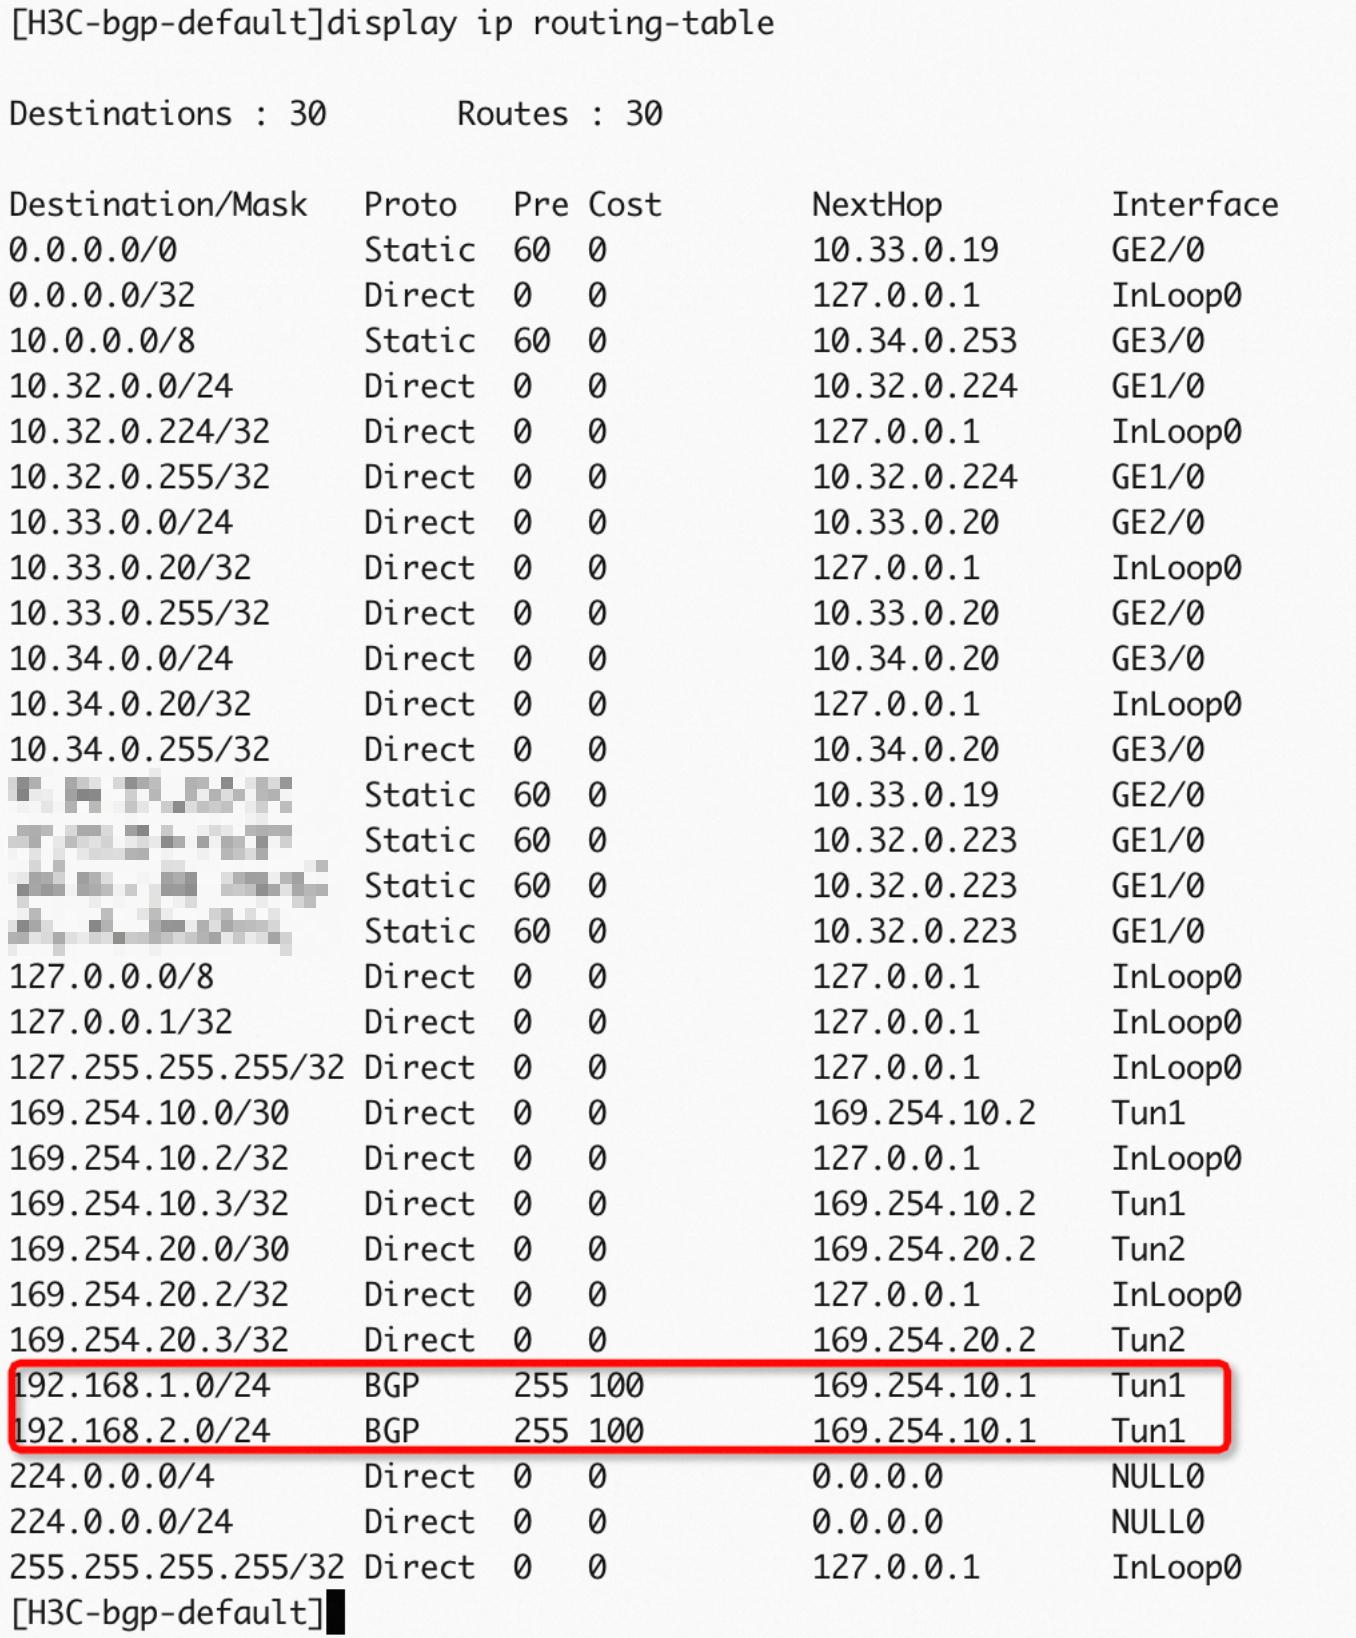
Após concluir a configuração, ative os peers, exclua as rotas estáticas e visualize a conexão BGP:
Visualize as rotas BGP:
Visualize a tabela de roteamento:
Etapa 6: Verificar os resultados
No data center, após configurar a rota do cliente para o dispositivo H3C, teste a conectividade de rede entre o data center e a VPC da Alibaba Cloud e verifique o failover.
Teste a conectividade entre o data center e a VPC: Faça login em uma instância ECS na VPC e execute
ping <private IP address of the data center server>. Se você receber um pacote de resposta do servidor do data center, a comunicação estará normal.-
Teste a alta disponibilidade da conexão IPsec-VPN.
Faça login em uma instância ECS na VPC e execute
ping <private IP address of the data center server> -c 10000para enviar pacotes de acesso continuamente ao data center.Interrompa o túnel ativo da conexão IPsec-VPN: modifique a chave pré-compartilhada do túnel ativo. O túnel será interrompido porque as chaves pré-compartilhadas nas duas extremidades ficarão inconsistentes.
Após a interrupção do túnel ativo, observe o status de comunicação da instância ECS na VPC. Se o tráfego for recuperado após uma breve interrupção, isso indica que o tráfego passou a se comunicar automaticamente pelo túnel em standby.
Saídas duplas + roteamento estático
No cenário com endereços IP públicos e saídas duplas, vincule as duas saídas do dispositivo H3C a duas interfaces Tunnel e configure perfis IPsec diferentes para conectá-las aos túneis ativo e em standby da Alibaba Cloud.
Etapa 1: Configure interfaces e rede
Configure os endereços IP e as zonas de segurança da interface voltada para a Internet e da interface privada e, em seguida, configure as rotas.
# Configure Public Interface 1.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Configure Public Interface 2.
interface GigabitEthernet 3/0
 ip addr 10.33.0.238 24
 quit

# Configure a private interface.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Add the public and private interfaces to their respective security zone.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 import interface GigabitEthernet 3/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Configure 32-bit routes for peer VPN gateway public IPs (Internet).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.33.0.236
# Configure a route for the local internal network CIDR block.
ip route-static 10.0.0.0 8 10.34.0.253
Etapa 2: Configuração do túnel
Crie duas interfaces Tunnel para conectar-se aos túneis ativo e em standby na cloud.
#Configure the tunnel interface and apply the IPsec security framework to the tunnel interface
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 quit

#Add the tunnel interface to the security zone
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Etapa 3: Configuração do conjunto de transformação e da política IPsec
Configure o IPsec e o IKE e certifique-se de que as configurações sejam consistentes com as da Alibaba Cloud.
#Configure the IPsec transform set
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

#Configure the IKEv2 proposal and IKE security policy
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

#Configure the IKE keychain. The two peers correspond to the two tunnels on Alibaba Cloud, and address is the public IP address on Alibaba Cloud
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

#Configure the IKEv2 profile. The two peers correspond to the two tunnels on Alibaba Cloud
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 116.XX.XX.68
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit

#Configure the IPsec profile and reference the IKEv2 profile created above
#We recommend that you use only time-based SA duration. If you need to set a traffic-based value, set the traffic-based value to the maximum
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

#Configure the tunnel interface and apply the IPsec policy to the tunnel interface
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.33.0.238
 destination 39.XX.XX.10
 quit

#Configure a route for the peer private CIDR block to point to the tunnel interface. tunnel1 is the active tunnel and has a higher route priority
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Etapa 4: Configuração da política de segurança
Configure uma política de segurança para permitir a passagem do tráfego do protocolo IKE e de dados IPsec.
O exemplo apresentado é uma configuração simplificada. Adicione regras detalhadas conforme necessário.
Se vários blocos CIDR no data center local precisarem se comunicar com a VPC, recomendamos o uso do modo de roteamento baseado em destino para conectar-se ao dispositivo H3C. Para mais informações, consulte Recommended configuration solutions for multiple CIDR blocks.
#Configure the security zone to allow IKE negotiation packets and IPsec data packets. The configuration is simplified here. If you need fine-grained rules, add them as needed.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Etapa 5: Verificar os resultados
No data center, após configurar a rota do cliente para o dispositivo H3C, teste a conectividade de rede entre o data center e a VPC da Alibaba Cloud e verifique o failover.
Teste a conectividade entre o data center e a VPC: Faça login em uma instância ECS na VPC e execute
ping <private IP address of the data center server>. Se você receber um pacote de resposta do servidor do data center, a comunicação estará normal.-
Teste a alta disponibilidade da conexão IPsec-VPN.
Faça login em uma instância ECS na VPC e execute
ping <private IP address of the data center server> -c 10000para enviar pacotes de acesso continuamente ao data center.Interrompa o túnel ativo da conexão IPsec-VPN: modifique a chave pré-compartilhada do túnel ativo. O túnel será interrompido porque as chaves pré-compartilhadas nas duas extremidades ficarão inconsistentes.
Após a interrupção do túnel ativo, observe o status de comunicação da instância ECS na VPC. Se o tráfego for recuperado após uma breve interrupção, isso indica que o tráfego passou a se comunicar automaticamente pelo túnel em standby.
Saídas duplas + roteamento BGP
No cenário com IPs públicos e saídas duplas, vincule as duas saídas do dispositivo H3C a duas interfaces Tunnel e configure perfis IPsec diferentes para conectá-las aos túneis ativo e em standby da Alibaba Cloud.
Etapa 1: Configure interfaces e rede
Configure os endereços IP e as zonas de segurança da interface voltada para a Internet e da interface privada e, em seguida, configure as rotas.
# Configure Public Interface 1.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Configure Public Interface 2.
interface GigabitEthernet 3/0
 ip addr 10.33.0.238 24
 quit

# Configure a private interface.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Add the public and private interfaces to their respective security zone.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 import interface GigabitEthernet 3/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Configure 32-bit routes for peer VPN gateway public IPs (Internet).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.33.0.236
# Configure a route for the local internal network CIDR block.
ip route-static 10.0.0.0 8 10.34.0.253
Etapa 2: Configuração do túnel
Crie duas interfaces Tunnel para conectar-se aos túneis ativo e em standby na cloud.
# Configure the tunnel interfaces and apply IPsec to the tunnel interfaces.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 quit

# Add the tunnel interfaces to the Untrust security zone.
security-zone name Untrust
 import interface Tunnel 1
 import interface Tunnel 2
 quit
Etapa 3: Configuração do conjunto de transformação e da política IPsec
Configure o IPsec e o IKE e certifique-se de que as configurações sejam consistentes com as da Alibaba Cloud.
#Configure the IPsec transform set
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

#Configure the IKEv2 proposal and IKE security policy
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

#Configure the IKE keychain. The two peers correspond to the two tunnels on Alibaba Cloud respectively, and the address is the public IP address on Alibaba Cloud
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit
ikev2 keychain to_ali_key2
 peer to-ali-peer2
  address 39.XX.XX.10 32
  identity address 39.XX.XX.10
  pre-shared-key plaintext ChangeMe****
  quit
 quit

#Configure the IKEv2 profile. The two peers correspond to the two tunnels on Alibaba Cloud respectively
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

ikev2 profile to-ali-profile2
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key2
 identity local address 116.XX.XX.68
 match remote identity address 39.XX.XX.10 32
 sa duration 86400
 dpd interval 30 periodic
 quit

#Configure the IPsec profile and reference the IKEv2 profile created above
#We recommend that you use only time-based SA duration. If you need to configure traffic-based duration, set the traffic-based value to the maximum
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 sa duration time-based 86400
 quit

ipsec profile to-ali-profile2 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile2
 sa duration time-based 86400
 quit

#Configure the tunnel interface and apply the IPsec policy to the tunnel interface
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit
interface tunnel 2 mode ipsec
 ip address unnumbered interface GigabitEthernet 3/0
 tunnel protection ipsec profile to-ali-profile2
 source 10.33.0.238
 destination 39.XX.XX.10
 quit

#Configure a route for the peer intranet CIDR block that points to the tunnel interface. Tunnel1 is the active tunnel and has a higher route priority
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
ip route-static 192.168.0.0 16 Tunnel 2 preference 20
Etapa 4: Configuração da política de segurança
Configure uma política de segurança para permitir a passagem do tráfego do protocolo IKE e de dados IPsec.
O exemplo apresentado é uma configuração simplificada. Adicione regras detalhadas conforme suas necessidades reais.
Se vários blocos CIDR no data center local precisarem se comunicar com a VPC, recomendamos o uso do modo de roteamento baseado em destino para conectar-se ao dispositivo H3C. Para mais informações, consulte Recommended configuration solutions for multiple CIDR blocks.
#Configure the security zone to allow IKE negotiation packets and IPsec data packets. The configuration here is simplified. Add fine-grained rules as needed
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Etapa 5: Configuração do roteamento dinâmico BGP
# Configure IP addresses for the tunnel interfaces to establish BGP peering with the VPN gateway on Alibaba Cloud.
interface tunnel 1 mode ipsec
 ip address 169.254.10.2 30
 quit
interface tunnel 2 mode ipsec
 ip address 169.254.20.2 30
 quit

# Delete the static routes that point to the tunnels in the static routing scenario.
undo ip route-static 192.168.0.0 16 Tunnel 1 preference 10
undo ip route-static 192.168.0.0 16 Tunnel 2 preference 20

# Configure BGP dynamic routing. The H3C firewall advertises 10.0.0.0/8 to the VPN gateway on Alibaba Cloud.
bgp 65500
peer 169.254.10.1 as-number 65535
peer 169.254.20.1 as-number 65535
address-family ipv4 unicast
peer 169.254.10.1 enable
peer 169.254.20.1 enable
network 10.0.0.0 8  # Advertise the CIDR block 10.0.0.0/8.
Após concluir a configuração, ative os peers, exclua as rotas estáticas e visualize a conexão BGP:
Visualize o roteamento dinâmico BGP.
Visualize a tabela de rotas.
Etapa 6: Verificar os resultados
No data center, após configurar a rota do cliente para o dispositivo H3C, teste a conectividade de rede entre o data center e a VPC da Alibaba Cloud e verifique o failover.
Teste a conectividade entre o data center e a VPC: Faça login em uma instância ECS na VPC e execute
ping <private IP address of the data center server>. Se você receber um pacote de resposta do servidor do data center, a comunicação estará normal.-
Teste a alta disponibilidade da conexão IPsec-VPN.
Faça login em uma instância ECS na VPC e execute
ping <private IP address of the data center server> -c 10000para enviar pacotes de acesso continuamente ao data center.Interrompa o túnel ativo da conexão IPsec-VPN: modifique a chave pré-compartilhada do túnel ativo. O túnel será interrompido porque as chaves pré-compartilhadas nas duas extremidades ficarão inconsistentes.
Após a interrupção do túnel ativo, observe o status de comunicação da instância ECS na VPC. Se o tráfego for recuperado após uma breve interrupção, isso indica que o tráfego passou a se comunicar automaticamente pelo túnel em standby.
Modo de túnel único
Cenário

Considere o cenário mostrado na figura anterior:
Uma empresa tem um data center local. O bloco CIDR do data center que deve se comunicar com a Alibaba Cloud é 10.34.0.0/24.
A empresa tem uma Virtual Private Cloud (VPC) na Alibaba Cloud. O bloco CIDR da VPC é 192.168.0.0/16, e os serviços de aplicação estão implantados na VPC em instâncias do Elastic Compute Service (ECS).
A empresa planeja estabelecer conexões IPsec-VPN no modo de túnel único entre o data center e a VPC na cloud para permitir o acesso mútuo aos recursos.
Para o modo de túnel único, este tópico fornece apenas um exemplo de configuração de roteamento estático.
Plano de endereçamento IP
Para obter detalhes sobre a configuração de rede deste exemplo, consulte a tabela a seguir.
Local | Item de configuração | Valor de exemplo |
Data center | Endereço do dispositivo H3C | GE2 (saída de Internet): 10.32.0.175/24 Próximo salto: 10.32.0.173 Endereço IP público mapeado: 8.XX.XX.3 |
GE4 (interface privada): 10.34.0.20/24 | ||
Endereço IP do servidor | 10.34.0.21 | |
Alibaba Cloud | Endereço do VPN gateway | 39.XX.XX.17 |
Bloco CIDR da VPC | 192.168.0.0/16 | |
Bloco CIDR do vSwitch | 192.168.1.0/24 | |
Endereço IP do ECS | 192.168.1.11 |
Plano de configuração da conexão IPsec-VPN
As configurações da conexão IPsec-VPN na Alibaba Cloud e no firewall H3C devem ser idênticas.
Item de configuração | Valor de exemplo | |
Chave pré-compartilhada | ChangeMe**** | |
IKE | Versão | ikev2 |
Modo de negociação | main | |
Algoritmo de criptografia | aes256 | |
Algoritmo de autenticação | sha256 | |
Grupo DH | group14 | |
Tempo de vida da SA (segundos) | 86400 | |
IPsec | Algoritmo de criptografia | aes256 |
Algoritmo de autenticação | sha256 | |
Grupo DH | group14 | |
Tempo de vida da SA (segundos) | 86400 | |
Pré-requisitos
Crie um VPN gateway, um customer gateway e uma conexão IPsec-VPN, além de configurar as rotas para o VPN gateway na Alibaba Cloud. Para mais informações, consulte Single-tunnel mode.
Procedimento
Este tópico usa a versão vFW1k E1185 do H3C como exemplo. As configurações podem variar para firewalls de outros modelos e versões. Consulte a documentação correspondente ou o fornecedor do firewall para configurar a versão que você usa.
Roteamento estático
Etapa 1: Configure interfaces e rede
Configure os endereços IP e as zonas de segurança da interface voltada para a Internet e da interface privada do dispositivo H3C e, em seguida, configure as rotas.
# Configure a public interface.
interface GigabitEthernet 2/0
 ip addr 10.32.0.175 24
 quit

# Configure a private interface.
interface GigabitEthernet 4/0
 ip addr 10.34.0.10 24
 quit

# Add the public and private interfaces to their respective security zone.
security-zone name Untrust
 import interface GigabitEthernet 2/0
 quit
security-zone name Trust
 import interface GigabitEthernet 4/0
 quit

# Configure routes for peer VPN gateway public IPs (Internet egress).
ip route-static 39.XX.XX.17 32 10.32.0.173
ip route-static 39.XX.XX.10 32 10.32.0.173
ip route-static 10.0.0.0 8 10.34.0.253
Etapa 2: Configuração do túnel
Crie uma interface de túnel para conectar-se ao túnel na cloud.
# Configure the tunnel interface and apply IPsec to the tunnel interface.
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 quit

# Add the tunnel interface to the Untrust security zone.
security-zone name Untrust
 import interface Tunnel 1
 quit
Etapa 3: Configuração do conjunto de transformação e da política IPsec
Configure o IPsec e o IKE. Certifique-se de que as configurações sejam consistentes com as da Alibaba Cloud.
# Configure an IPsec transform set.
ipsec transform-set to-ali-trans
 encapsulation-mode tunnel
 protocol esp
 esp authentication-algorithm sha256
 esp encryption-algorithm aes-cbc-256
 pfs dh-group14
 quit

# Configure an IKEv2 proposal and policy.
ikev2 proposal to-ali-prop
 dh group14
 encryption aes-cbc-256
 integrity sha256
 prf sha256
 quit
ikev2 policy to-ali-policy
 priority 1
 proposal to-ali-prop
 quit

# Configure IKEv2 keychains — one per tunnel, pointing to the active and standby tunnel IPs.
ikev2 keychain to_ali_key1
 peer to-ali-peer1
  address 39.XX.XX.17 32
  identity address 39.XX.XX.17
  pre-shared-key plaintext ChangeMe****
  quit
 quit

 peer to-ali-peer2
ikev2 profile to-ali-profile1
 authentication-method local pre-share
 authentication-method remote pre-share
 keychain to_ali_key1
 identity local address 8.XX.XX.3
 match remote identity address 39.XX.XX.17 32
 sa duration 86400
 dpd interval 30 periodic
 quit

 keychain to_ali_key1
ipsec profile to-ali-profile1 isakmp
 transform-set to-ali-trans
 ikev2-profile to-ali-profile1
 dpd interval 30 periodic
 sa duration time-based 86400
 quit

 authentication-method local pre-share
interface tunnel 1 mode ipsec
 ip address unnumbered interface GigabitEthernet 2/0
 tunnel protection ipsec profile to-ali-profile1
 source 10.32.0.175
 destination 39.XX.XX.17
 quit

#Configure a route for the peer intranet CIDR block to point to the tunnel interface
ip route-static 192.168.0.0 16 Tunnel 1 preference 10
Etapa 4: Configuração da política de segurança
Configure uma política de segurança para permitir a passagem do tráfego do protocolo IKE e de dados IPsec.
O exemplo apresentado é uma configuração simplificada. Adicione regras detalhadas conforme necessário.
Se vários blocos CIDR no data center local precisarem se comunicar com a VPC, recomendamos o uso do modo de roteamento baseado em destino para conectar-se ao firewall H3C. Para mais informações, consulte Recommended configuration solutions for multiple CIDR blocks.
# Configure an ACL to allow IKE negotiation packets and IPsec data packets between the Untrust security zone and any other zone. In this example, the configurations are simplified. You can configure a fine-grained ACL based on your business requirements.
acl advanced 3001
 rule 0 permit ip
 quit
zone-pair security source any destination any
 packet-filter 3001
 quit
Etapa 5: Verificar os resultados
No data center, após configurar as rotas dos servidores para o dispositivo H3C, teste a conectividade de rede entre o data center e a VPC da Alibaba Cloud.
Faça login em uma instância ECS sem endereço IP público atribuído na VPC. Para mais informações, consulte Connection method overview.
-
Execute o comando ping para testar a conectividade de rede com um servidor no data center.
Se você receber pacotes de resposta de eco, a conexão estará estabelecida.