O Resource Group permite gerenciar recursos do Internet Shared Bandwidth como um conjunto e aplicar políticas do Resource Access Management (RAM) que autorizam ações apenas nos recursos de um grupo específico. Isso possibilita aplicar o princípio do menor privilégio (PoLP) na sua conta Alibaba Cloud.
A limitação de permissões por grupo de recursos aplica-se somente aos supported resource types e às ações correspondentes. Para unsupported actions, qualquer escopo de grupo de recursos definido em uma política é ignorado, e as permissões devem ser concedidas no nível da conta.
Como funciona
Os Resource groups organizam seus recursos por projeto ou ambiente. Após agrupar os recursos, anexe uma política RAM a uma identidade (como um usuário RAM, grupo de usuários ou função) para restringir as permissões exclusivamente àquele grupo. Para mais informações, consulte Resource grouping and authorization.
Essa abordagem oferece dois benefícios principais:
Controle de acesso refinado: Em vez de conceder permissões em toda a conta, limite o acesso de uma identidade apenas aos recursos de um grupo específico. Essa prática ajuda a isolar cargas de trabalho de projetos distintos e reduz o risco de acessos não intencionais.
Gestão simplificada: Quando novos recursos são adicionados a um grupo de recursos, as identidades RAM com permissões restritas a esse grupo obtêm acesso automaticamente. Assim, não é necessário atualizar as políticas RAM sempre que um novo recurso for criado.
Conceder permissões no nível de grupo de recursos a um usuário RAM
Esta seção demonstra como conceder a um usuário RAM permissão para acessar apenas os recursos do Internet Shared Bandwidth dentro de um grupo de recursos específico.
1. Pré-requisitos
Crie um grupo de recursos e garanta que os recursos desejados estejam nele. Caso precise de ajuda, consulte Create a resource group, Add resources to a resource group automatically e Add resources to a resource group manually.
2. Conceder permissões
É possível conceder permissões no nível de grupo de recursos pelo console do Resource Management ou pelo console RAM.
Console do Resource Management
Faça login no console do Resource Management.
Na página Resource Group, localize o grupo de recursos desejado e clique em Permission Management na coluna Actions.
Na aba Permissions, clique em Grant Permission.
-
No painel Grant Permission, configure o principal e a política de acesso.
Principal: Selecione um usuário RAM.
Policy: Escolha uma System Policy ou uma Custom Policy. Para mais detalhes, veja Create a custom permission policy.
Clique em OK.
Para mais informações, consulte Grant permissions on resource groups to a RAM identity.
Console RAM
Faça login no console RAM usando uma conta Alibaba Cloud ou uma conta de administrador RAM.
No painel de navegação à esquerda, escolha . Na página Users, localize o usuário RAM alvo e clique em Attach Policy na coluna Actions.
-
No painel Attach Policy, adicione permissões ao usuário RAM.
Resource Scope: Selecione Resource Group.
Principal: Selecione um usuário RAM existente ou aquele criado na etapa anterior.
Policy: Escolha uma System Policy ou uma Custom Policy. Para mais detalhes, veja Create a custom permission policy.
Clique em OK.
Para mais informações, consulte Manage RAM user permissions.
Recursos compatíveis
Os seguintes recursos do Internet Shared Bandwidth oferecem suporte à autorização no nível de grupo de recursos:
|
Serviço Alibaba Cloud |
Código do service |
Tipo de recurso |
|
Internet Shared Bandwidth |
bandwidthpackage |
bandwidthpackage : instance |
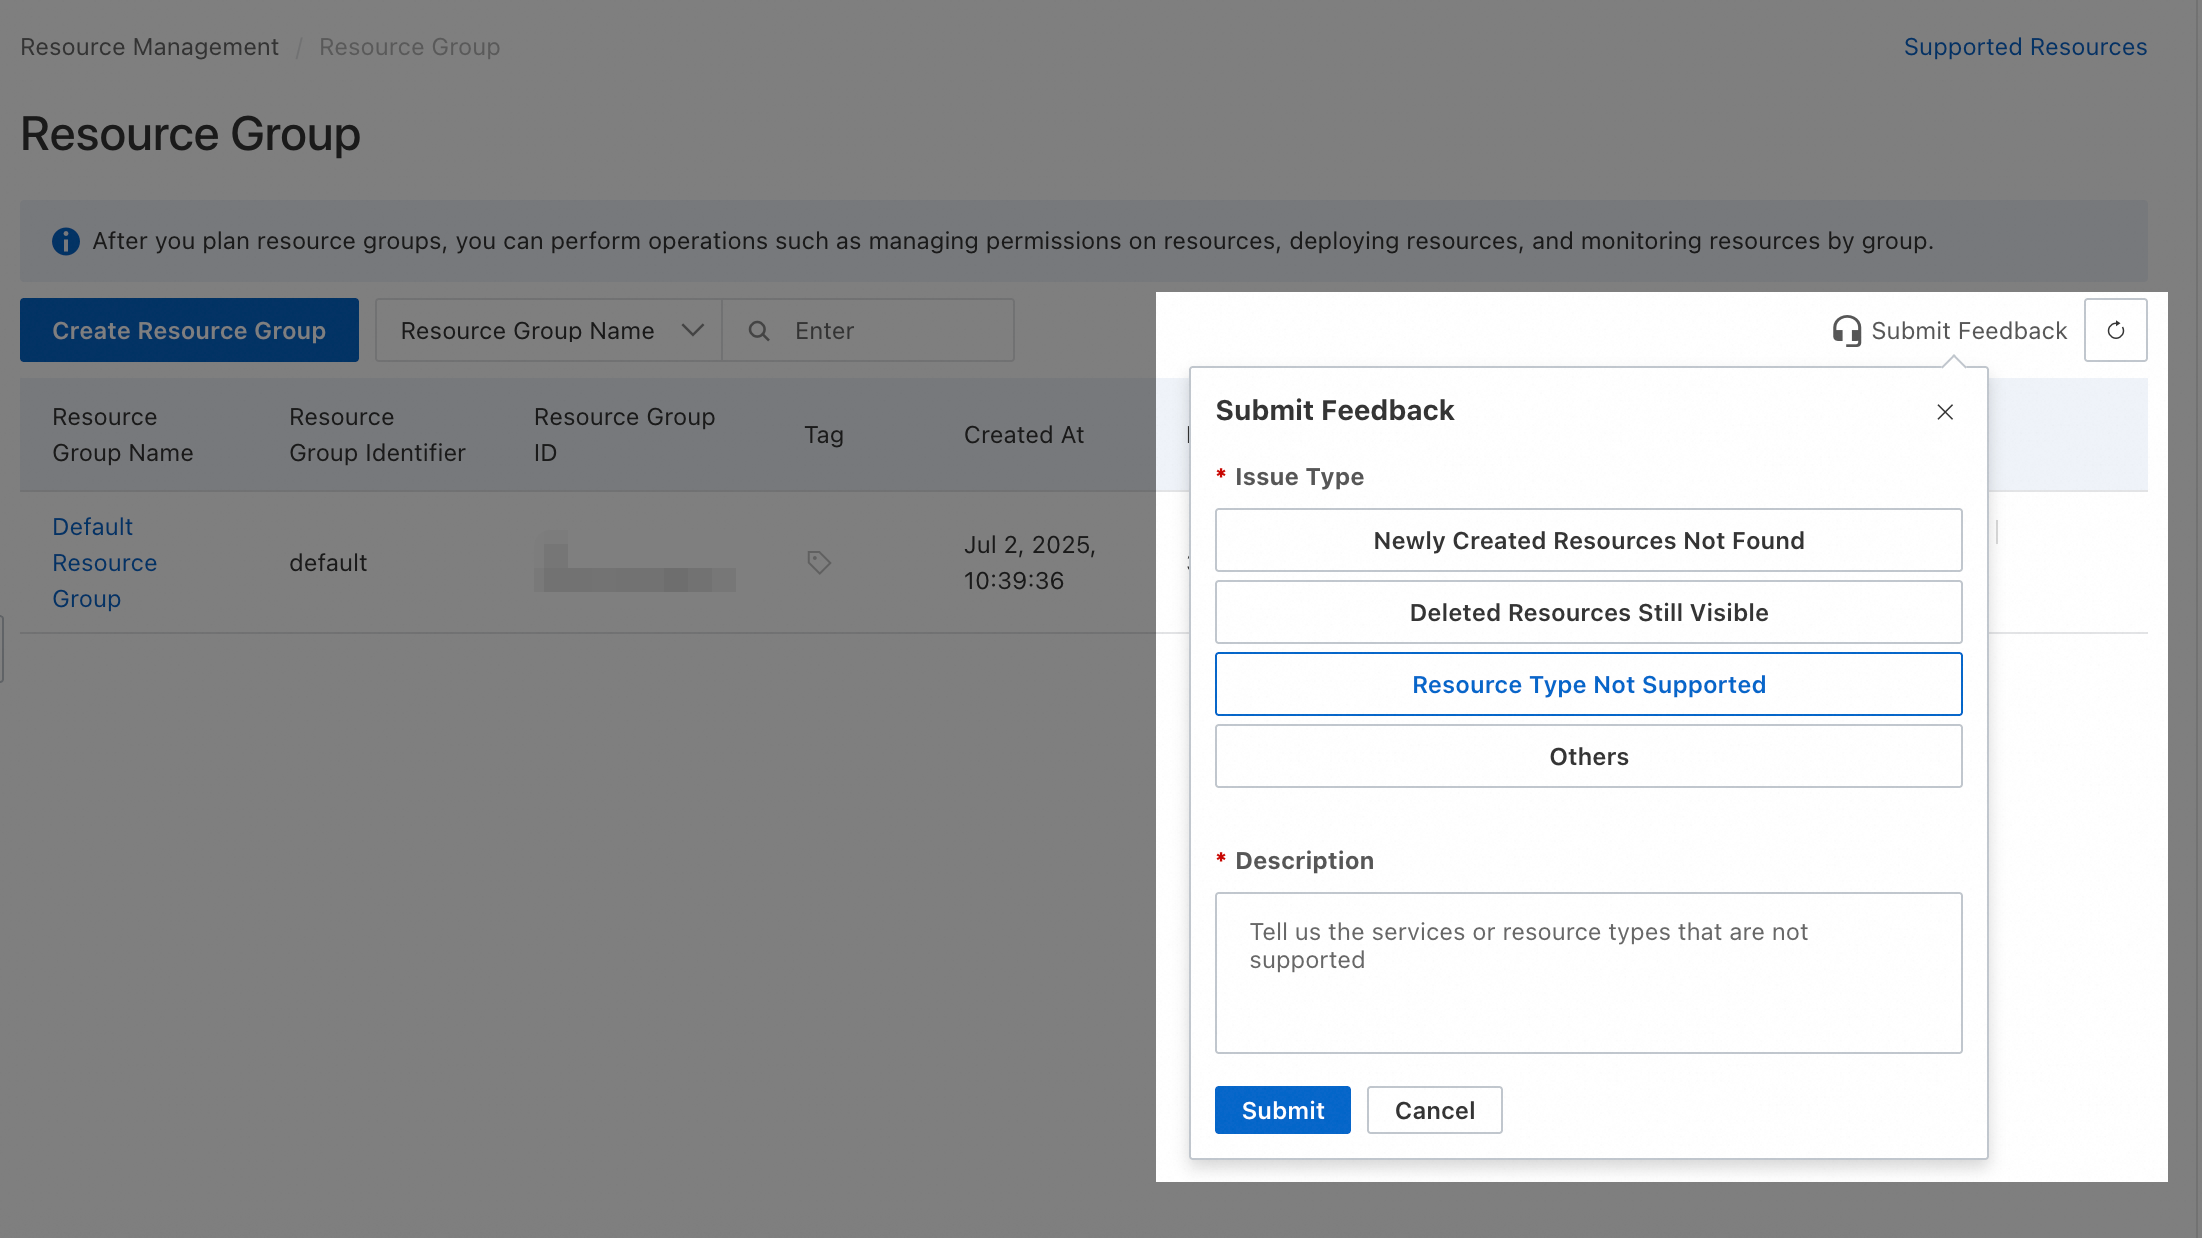
Para solicitar suporte a tipos de recursos não listados aqui, envie feedback pelo console do Resource Management.
Ações sem suporte
As ações abaixo do Internet Shared Bandwidth não oferecem suporte à autorização no nível de grupo de recursos:
|
Ação |
Descrição |
|
vpc:AddBandwidthPackageIps |
AddBandwidthPackageIps |
|
vpc:AddGlobalAccelerationInstanceIp |
Associa um elastic IP address (EIP) a uma instância Global Accelerator (GA) com largura de banda compartilhada. |
|
vpc:AddIPv6TranslatorAclListEntry |
Adiciona uma entrada de IP a uma lista de controle de acesso (ACL). |
|
vpc:AllocateVpcIpv6Cidr |
Reserva um bloco CIDR IPv6. |
|
vpc:CancelExpressCloudConnection |
- |
|
vpc:CheckVpnBgpEnabled |
Verifica se a região de uma conexão IPsec-VPN oferece suporte a BGP. |
|
vpc:ConvertBandwidthPackage |
- |
|
vpc:CreaeNatGateway |
- |
|
vpc:CreateBandwidthPackage |
- |
|
vpc:CreateBondRouterInterfaceConnection |
- |
|
vpc:CreateExpressCloudConnection |
Cria uma instância Express Cloud Connect (ECC). |
|
vpc:CreateGlobalAccelerationInstance |
Cria uma instância Global Accelerator (GA). |
|
vpc:CreateIPv6Translator |
Cria uma instância do IPv6 Translation Service. |
|
vpc:CreateIPv6TranslatorAclList |
Cria uma lista de controle de acesso (ACL). |
|
vpc:CreateIPv6TranslatorEntry |
Adiciona uma entrada de mapeamento IPv6 a uma instância do IPv6 Translation Service. |
|
vpc:CreateNqa |
- |
|
vpc:DeleteBandwidthPackage |
DeleteBandwidthPackage |
|
vpc:DeleteGlobalAccelerationInstance |
Exclui uma instância GA. |
|
vpc:DeleteIPv6Translator |
Exclui uma instância do IPv6 Translation Service. |
|
vpc:DeleteIPv6TranslatorAclList |
Exclui uma lista de controle de acesso (ACL). A exclusão só é permitida quando a ACL não está associada a mapeamentos de tradução IPv6. |
|
vpc:DeleteIPv6TranslatorEntry |
Exclui uma entrada de mapeamento IPv6. |
|
vpc:DeleteIpv6EgressOnlyRule |
Exclui uma regra de saída exclusiva. |
|
vpc:DescribeAccessPoints |
- |
|
vpc:DescribeBandwidthPackageMonitorData |
- |
|
vpc:DescribeBandwidthPackagePublicIpMonitorData |
- |
|
vpc:DescribeGlobalAccelerationInstances |
Consulta instâncias GA criadas. |
|
vpc:DescribeIPv6TranslatorAclListAttributes |
Consulta os detalhes de uma lista de controle de acesso (ACL), incluindo endereços IP especificados e entradas de mapeamento IPv6 associadas. |
|
vpc:DescribeIPv6TranslatorAclLists |
Consulta listas de controle de acesso (ACLs). |
|
vpc:DescribeIPv6TranslatorEntries |
Consulta entradas de mapeamento IPv6. |
|
vpc:DescribeInstances |
- |
|
vpc:DescribeNetworkQuotas |
- |
|
vpc:DescribePublicIpAddress |
Consulta o intervalo de endereços IP públicos de uma virtual private cloud (VPC) em uma região. |
|
vpc:DescribeRouterInterfacesForGlobal |
- |
|
vpc:DescribeServerRelatedGlobalAccelerationInstances |
Consulta as instâncias GA associadas a um servidor backend específico. |
|
vpc:DescribeVPCs |
- |
|
vpc:DescribeVpnGatewayAvailableZones |
Consulta zonas que oferecem suporte a conexões IPsec-VPN em uma região. |
|
vpc:DescribeVrouters |
- |
|
vpc:DescribeZones |
- |
|
vpc:DiagnoseVpnConnections |
Diagnostica conexões IPsec-VPN. |
|
vpc:DiagnoseVpnConnectionsHistory |
- |
|
vpc:DiagnoseVpnGateway |
Diagnostica um gateway VPN. |
|
vpc:DisableNatGatewayEcsMetric |
- |
|
vpc:EnableNatGatewayEcsMetric |
- |
|
vpc:GetBusinessAccessPointDetail |
- |
|
vpc:GetFlowLogServiceStatus |
Consulta o status de um flow log. |
|
vpc:GetNatIpCidrAttribute |
- |
|
vpc:GetObject |
- |
|
vpc:GetPhysicalConnectionServiceStatus |
Verifica se o faturamento de transferência de dados de saída está ativado para a conta atual. |
|
vpc:GetPublicIpAddressPoolServiceStatus |
Consulta se o recurso de pool de endereços IP está ativado. |
|
vpc:GetTrafficMirrorServiceStatus |
Consulta o status do recurso de espelhamento de tráfego. |
|
vpc:GetVpcIpamServiceStatus |
Recupera o status do service IPAM. |
|
vpc:GetVpnGatewayDiagnoseResult |
Consulta o resultado do diagnóstico de um gateway VPN. |
|
vpc:InnerVpcCreateDscp |
- |
|
vpc:InnerVpcDeleteDscp |
- |
|
vpc:InnerVpcDescribeCrossBorderRouterInterface |
- |
|
vpc:InnerVpcDescribeDscp |
- |
|
vpc:InnerVpcModifyDscp |
- |
|
vpc:InnerVpcRefreshDscp |
- |
|
vpc:ListBusinessAccessPointPortUsage |
- |
|
vpc:ListBusinessAccessPoints |
Consulta os pontos de acesso de um circuito Express Connect. |
|
vpc:ListBusinessRegions |
Consulta a lista de regiões disponíveis para um circuito Express Connect. |
|
vpc:ListGeographicSubRegions |
Consulta a lista de regiões mais recente. |
|
vpc:ListNatGatewayEcsMetric |
- |
|
vpc:ListVpcEndpointServicesByEndUser |
Consulta services de endpoint disponíveis. |
|
vpc:ModifyBandwidthPackageAttribute |
- |
|
vpc:ModifyBandwidthPackageSpec |
ModifyBandwidthPackageSpec |
|
vpc:ModifyBypassToaAttribute |
- |
|
vpc:ModifyExpressCloudConnectionAttribute |
Modifica a configuração de uma instância Express Cloud Connect (ECC). |
|
vpc:ModifyGlobalAccelerationInstanceAttributes |
Modifica o nome e a descrição de uma instância Global Accelerator (GA). |
|
vpc:ModifyGlobalAccelerationInstanceSpec |
Modifica a largura de banda máxima de uma instância Global Accelerator (GA). |
|
vpc:ModifyIPv6TranslatorAclAttribute |
Modifica o nome de uma lista de controle de acesso (ACL). |
|
vpc:ModifyIPv6TranslatorAclListEntry |
Modifica uma entrada de IP em uma lista de controle de acesso (ACL). |
|
vpc:ModifyIPv6TranslatorAttribute |
Modifica o nome e a descrição de uma instância do IPv6 Translation Service. |
|
vpc:ModifyIPv6TranslatorBandwidth |
Modifica a largura de banda máxima de uma instância do IPv6 Translation Service. |
|
vpc:ModifyIPv6TranslatorEntry |
Modifica uma entrada de mapeamento IPv6. |
|
vpc:OpenFlowLogService |
Ativa o recurso de flow log. |
|
vpc:OpenPhysicalConnectionService |
Ativa o faturamento para transferência de dados de saída. |
|
vpc:OpenPublicIpAddressPoolService |
Ativa o recurso de pool de endereços IP. |
|
vpc:OpenTrafficMirrorService |
Ativa o espelhamento de tráfego. |
|
vpc:OpenVpcIpamService |
Ativa o service IP Address Management (IPAM). |
|
vpc:QueryHighReliablePhysicalConnectionPrice |
- |
|
vpc:QueryPconnTrafficPrice |
- |
|
vpc:QueryPhysicalConnectionPrice |
- |
|
vpc:RejectVpcPeerConnection |
Rejeita uma solicitação de conexão peering de virtual private cloud (VPC). |
|
vpc:RemoveBandwidthPackageIps |
RemoveBandwidthPackageIps |
|
vpc:RemoveGlobalAccelerationInstanceIp |
Desassocia um EIP de uma instância GA com largura de banda compartilhada. |
|
vpc:RemoveIPv6TranslatorAclListEntry |
Remove uma entrada de IP de uma ACL. |
|
vpc:RevokeInstanceFromCbn |
- |
|
vpc:TransformEipSegmentToPublicIpAddressPool |
Migra um grupo contíguo de EIPs para um pool de endereços IP. |
|
vpc:UnAssociateEipAddress |
- |
|
vpc:UnassociateGlobalAccelerationInstance |
Desassocia uma instância Global Accelerator (GA) de um servidor backend. |
|
vpc:UpdateCrossBoarderStatus |
- |
|
vpc:associatevpccidrblock |
- |
|
vpc:createvpc |
- |
|
vpc:deleteBgpNetwork |
- |
|
vpc:describeVpcs |
- |
|
vpc:modifyVpcAttribute |
- |
|
vpc:releaseIpv6Address |
- |
Para essas ações, crie uma política personalizada com o escopo definido como Account.
 Personalize os exemplos de política abaixo conforme suas necessidades:
-
Permitir acesso somente leitura
{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "vpc:CheckVpnBgpEnabled", "vpc:DescribeAccessPoints", "vpc:DescribeBandwidthPackageMonitorData", "vpc:DescribeBandwidthPackagePublicIpMonitorData", "vpc:DescribeGlobalAccelerationInstances", "vpc:DescribeIPv6TranslatorAclListAttributes", "vpc:DescribeIPv6TranslatorAclLists", "vpc:DescribeIPv6TranslatorEntries", "vpc:DescribeInstances", "vpc:DescribeNetworkQuotas", "vpc:DescribePublicIpAddress", "vpc:DescribeRouterInterfacesForGlobal", "vpc:DescribeServerRelatedGlobalAccelerationInstances", "vpc:DescribeVPCs", "vpc:DescribeVpnGatewayAvailableZones", "vpc:DescribeVrouters", "vpc:DescribeZones", "vpc:GetBusinessAccessPointDetail", "vpc:GetFlowLogServiceStatus", "vpc:GetNatIpCidrAttribute", "vpc:GetObject", "vpc:GetPhysicalConnectionServiceStatus", "vpc:GetPublicIpAddressPoolServiceStatus", "vpc:GetTrafficMirrorServiceStatus", "vpc:GetVpcIpamServiceStatus", "vpc:GetVpnGatewayDiagnoseResult", "vpc:ListBusinessAccessPointPortUsage", "vpc:ListBusinessAccessPoints", "vpc:ListBusinessRegions", "vpc:ListGeographicSubRegions", "vpc:ListNatGatewayEcsMetric", "vpc:ListVpcEndpointServicesByEndUser" ], "Resource": "*" } ] } -
Permitir acesso total
{
  "Version": "1",
  "Statement": [
    {
      "Effect": "Allow",
      "Action": [
        "vpc:AddBandwidthPackageIps",
        "vpc:AddGlobalAccelerationInstanceIp",
        "vpc:AddIPv6TranslatorAclListEntry",
        "vpc:AllocateVpcIpv6Cidr",
        "vpc:CancelExpressCloudConnection",
        "vpc:CheckVpnBgpEnabled",
        "vpc:ConvertBandwidthPackage",
        "vpc:CreaeNatGateway",
        "vpc:CreateBandwidthPackage",
        "vpc:CreateBondRouterInterfaceConnection",
        "vpc:CreateExpressCloudConnection",
        "vpc:CreateGlobalAccelerationInstance",
        "vpc:CreateIPv6Translator",
        "vpc:CreateIPv6TranslatorAclList",
        "vpc:CreateIPv6TranslatorEntry",
        "vpc:CreateNqa",
        "vpc:DeleteBandwidthPackage",
        "vpc:DeleteGlobalAccelerationInstance",
        "vpc:DeleteIPv6Translator",
        "vpc:DeleteIPv6TranslatorAclList",
        "vpc:DeleteIPv6TranslatorEntry",
        "vpc:DeleteIpv6EgressOnlyRule",
        "vpc:DescribeAccessPoints",
        "vpc:DescribeBandwidthPackageMonitorData",
        "vpc:DescribeBandwidthPackagePublicIpMonitorData",
        "vpc:DescribeGlobalAccelerationInstances",
        "vpc:DescribeIPv6TranslatorAclListAttributes",
        "vpc:DescribeIPv6TranslatorAclLists",
        "vpc:DescribeIPv6TranslatorEntries",
        "vpc:DescribeInstances",
        "vpc:DescribeNetworkQuotas",
        "vpc:DescribePublicIpAddress",
        "vpc:DescribeRouterInterfacesForGlobal",
        "vpc:DescribeServerRelatedGlobalAccelerationInstances",
        "vpc:DescribeVPCs",
        "vpc:DescribeVpnGatewayAvailableZones",
        "vpc:DescribeVrouters",
        "vpc:DescribeZones",
        "vpc:DiagnoseVpnConnections",
        "vpc:DiagnoseVpnConnectionsHistory",
        "vpc:DiagnoseVpnGateway",
        "vpc:DisableNatGatewayEcsMetric",
        "vpc:EnableNatGatewayEcsMetric",
        "vpc:GetBusinessAccessPointDetail",
        "vpc:GetFlowLogServiceStatus",
        "vpc:GetNatIpCidrAttribute",
        "vpc:GetObject",
        "vpc:GetPhysicalConnectionServiceStatus",
        "vpc:GetPublicIpAddressPoolServiceStatus",
        "vpc:GetTrafficMirrorServiceStatus",
        "vpc:GetVpcIpamServiceStatus",
        "vpc:GetVpnGatewayDiagnoseResult",
        "vpc:InnerVpcCreateDscp",
        "vpc:InnerVpcDeleteDscp",
        "vpc:InnerVpcDescribeCrossBorderRouterInterface",
        "vpc:InnerVpcDescribeDscp",
        "vpc:InnerVpcModifyDscp",
        "vpc:InnerVpcRefreshDscp",
        "vpc:ListBusinessAccessPointPortUsage",
        "vpc:ListBusinessAccessPoints",
        "vpc:ListBusinessRegions",
        "vpc:ListGeographicSubRegions",
        "vpc:ListNatGatewayEcsMetric",
        "vpc:ListVpcEndpointServicesByEndUser",
        "vpc:ModifyBandwidthPackageAttribute",
        "vpc:ModifyBandwidthPackageSpec",
        "vpc:ModifyBypassToaAttribute",
        "vpc:ModifyExpressCloudConnectionAttribute",
        "vpc:ModifyGlobalAccelerationInstanceAttributes",
        "vpc:ModifyGlobalAccelerationInstanceSpec",
        "vpc:ModifyIPv6TranslatorAclAttribute",
        "vpc:ModifyIPv6TranslatorAclListEntry",
        "vpc:ModifyIPv6TranslatorAttribute",
        "vpc:ModifyIPv6TranslatorBandwidth",
        "vpc:ModifyIPv6TranslatorEntry",
        "vpc:OpenFlowLogService",
        "vpc:OpenPhysicalConnectionService",
        "vpc:OpenPublicIpAddressPoolService",
        "vpc:OpenTrafficMirrorService",
        "vpc:OpenVpcIpamService",
        "vpc:QueryHighReliablePhysicalConnectionPrice",
        "vpc:QueryPconnTrafficPrice",
        "vpc:QueryPhysicalConnectionPrice",
        "vpc:RejectVpcPeerConnection",
        "vpc:RemoveBandwidthPackageIps",
        "vpc:RemoveGlobalAccelerationInstanceIp",
        "vpc:RemoveIPv6TranslatorAclListEntry",
        "vpc:RevokeInstanceFromCbn",
        "vpc:TransformEipSegmentToPublicIpAddressPool",
        "vpc:UnAssociateEipAddress",
        "vpc:UnassociateGlobalAccelerationInstance",
        "vpc:UpdateCrossBoarderStatus",
        "vpc:associatevpccidrblock",
        "vpc:createvpc",
        "vpc:deleteBgpNetwork",
        "vpc:describeVpcs",
        "vpc:modifyVpcAttribute",
        "vpc:releaseIpv6Address"
      ],
      "Resource": "*"
    }
  ]
}
Conceder permissões no nível da conta permite o acesso a todos os recursos relevantes nela contidos. Siga sempre o PoLP.
FAQ
Como identificar a qual grupo de recursos um recurso pertence?
-
Método 1: Pelo console do service
Acesse o console do service onde o recurso foi criado. Na página de detalhes do recurso, geralmente é possível encontrar o grupo de recursos listado na seção de informações básicas.
-
Método 2: Pelo console do Resource Management
Faça login no console do Resource Management.
Escolha .
No painel esquerdo, selecione a conta proprietária do recurso desejado (o padrão é Current Account).
Utilize condições de filtro para localizar seu recurso.
A coluna Resource Group Name indica a qual grupo o recurso pertence.
Como visualizar todos os recursos de um grupo específico?
-
Método 1:
Faça login no console do Resource Management.
Escolha .
No painel esquerdo, sob a conta proprietária dos recursos (o padrão é Current Account), clique em o nome do grupo de recursos desejado.
No painel direito, selecione o service de nuvem na lista suspensa Select resource types.
Todos os recursos desse grupo serão exibidos.
-
Método 2:
Faça login no console do Resource Management.
Escolha .
Localize o grupo de recursos desejado e clique em Resource Management na coluna Actions.
Na página de gerenciamento de recursos, selecione o service de nuvem na lista suspensa Service.
Todos os recursos desse grupo serão exibidos.
Como mover vários recursos para outro grupo de recursos em lote?
Faça login no console do Resource Management.
Escolha .
Localize o grupo de recursos desejado e clique em Resource Management na coluna Actions.
Na página de gerenciamento de recursos, utilize condições de filtro para encontrar os recursos que deseja mover.
Marque a caixa de seleção de cada recurso.
Na parte inferior da página, clique em Transfer.
Na caixa de diálogo, selecione o grupo de recursos de destino e clique em Confirm.