Use grupos de recursos com o RAM para isolar recursos e gerenciar permissões detalhadas em uma única conta Alibaba Cloud. Este tópico explica como os EIPs oferecem suporte a grupos de recursos e descreve as etapas para conceder permissões no nível do grupo de recursos.
A autorização no nível do grupo de recursos aplica-se apenas aos tipos de recursos compatíveis com grupos de recursos e às operações que suportam esse tipo de autorização.
Para tipos de recursos incompatíveis com grupos de recursos, as permissões concedidas no escopo do grupo de recursos não têm efeito. Ao definir o escopo do recurso, selecione o nível da conta. Para mais informações, consulte Operações sem suporte à autorização no nível do grupo de recursos.
Autorização de grupo de recursos
Os grupos de recursos permitem organizar os recursos da sua conta Alibaba Cloud. Por exemplo, crie um grupo de recursos para cada projeto a fim de armazenar todos os seus recursos e facilitar o gerenciamento centralizado. Para mais informações, consulte O que é um grupo de recursos?.
Após agrupar seus recursos, conceda permissões de um grupo específico a uma entidade RAM, como um usuário RAM, grupo de usuários RAM ou função RAM. Isso restringe a entidade ao gerenciamento exclusivo dos recursos daquele grupo. Para mais informações, consulte Agrupamento e autorização de recursos.
Esse método de autorização oferece os seguintes benefícios:
Permissões granulares: Concede a cada identidade apenas as permissões exatas necessárias para acessar os recursos e evita o gerenciamento conjunto de recursos de projetos diferentes.
Escalabilidade: Ao adicionar novos recursos a um grupo de recursos, a entidade RAM associada herda automaticamente as permissões correspondentes. Isso elimina a necessidade de autorizações repetidas.
Conceder permissões de grupo de recursos a um usuário RAM
Esta seção demonstra como conceder permissões a um RAM user sobre recursos Elastic IP Address (EIP) em um grupo de recursos específico.
1. Pré-requisitos
Crie um RAM user. Para mais informações, consulte Criar um usuário RAM.
Crie um resource group e mova os recursos existentes para ele. Para mais informações, consulte Criar um grupo de recursos, Mover recursos automaticamente para um grupo de recursos e Mover recursos manualmente para um grupo de recursos.
2. Conceder permissões do grupo de recursos
Utilize um dos métodos a seguir para conceder permissões no grupo de recursos.
Método 1: Resource Management console
Use o recurso de gerenciamento de permissões do grupo de recursos para conceder permissões a um usuário RAM específico. Para mais informações, consulte Conceder permissões no escopo de um grupo de recursos a uma identidade RAM.
Acesse o Resource Management console.
Na página Resource Groups, localize o grupo de recursos desejado e clique em Permission Management na coluna Actions.
Na aba Permission Management, clique em Grant Permission.
-
No painel Grant Permission, configure a entidade principal e a política.
Principal: Selecione um usuário RAM existente.
Permission Policy: Escolha uma system policy ou uma custom policy. Para mais informações, consulte Criar uma política personalizada.
Clique em Confirm.
Método 2: RAM console
Também é possível conceder permissões de grupo de recursos a um usuário RAM específico diretamente no RAM console. Para mais informações, consulte Gerenciar permissões de um usuário RAM.
Acesse o RAM console com sua conta Alibaba Cloud ou como administrador RAM.
No painel de navegação à esquerda, escolha .Na página Users, localize o usuário RAM desejado e clique em Add Permissions na coluna Actions.
-
No painel Add Permissions, defina as seguintes configurações:
Resource Scope: Selecione Resource Group.
Principal: O usuário RAM atual é especificado automaticamente.
Permission Policy: Escolha uma system policy ou uma custom policy. Para mais informações, consulte Criar uma política personalizada.
Clique em Confirm.
Tipos de recursos compatíveis com grupos de recursos
A tabela a seguir lista os tipos de recursos Elastic IP Address (EIP) compatíveis com grupos de recursos:
|
Serviço de nuvem |
Código do serviço de nuvem |
Tipo de recurso |
|
Elastic IP Address |
eip |
eip: Elastic IP Address |
Solicite suporte para tipos de recursos ainda não compatíveis com grupos de recursos enviando feedback no Resource Group console.
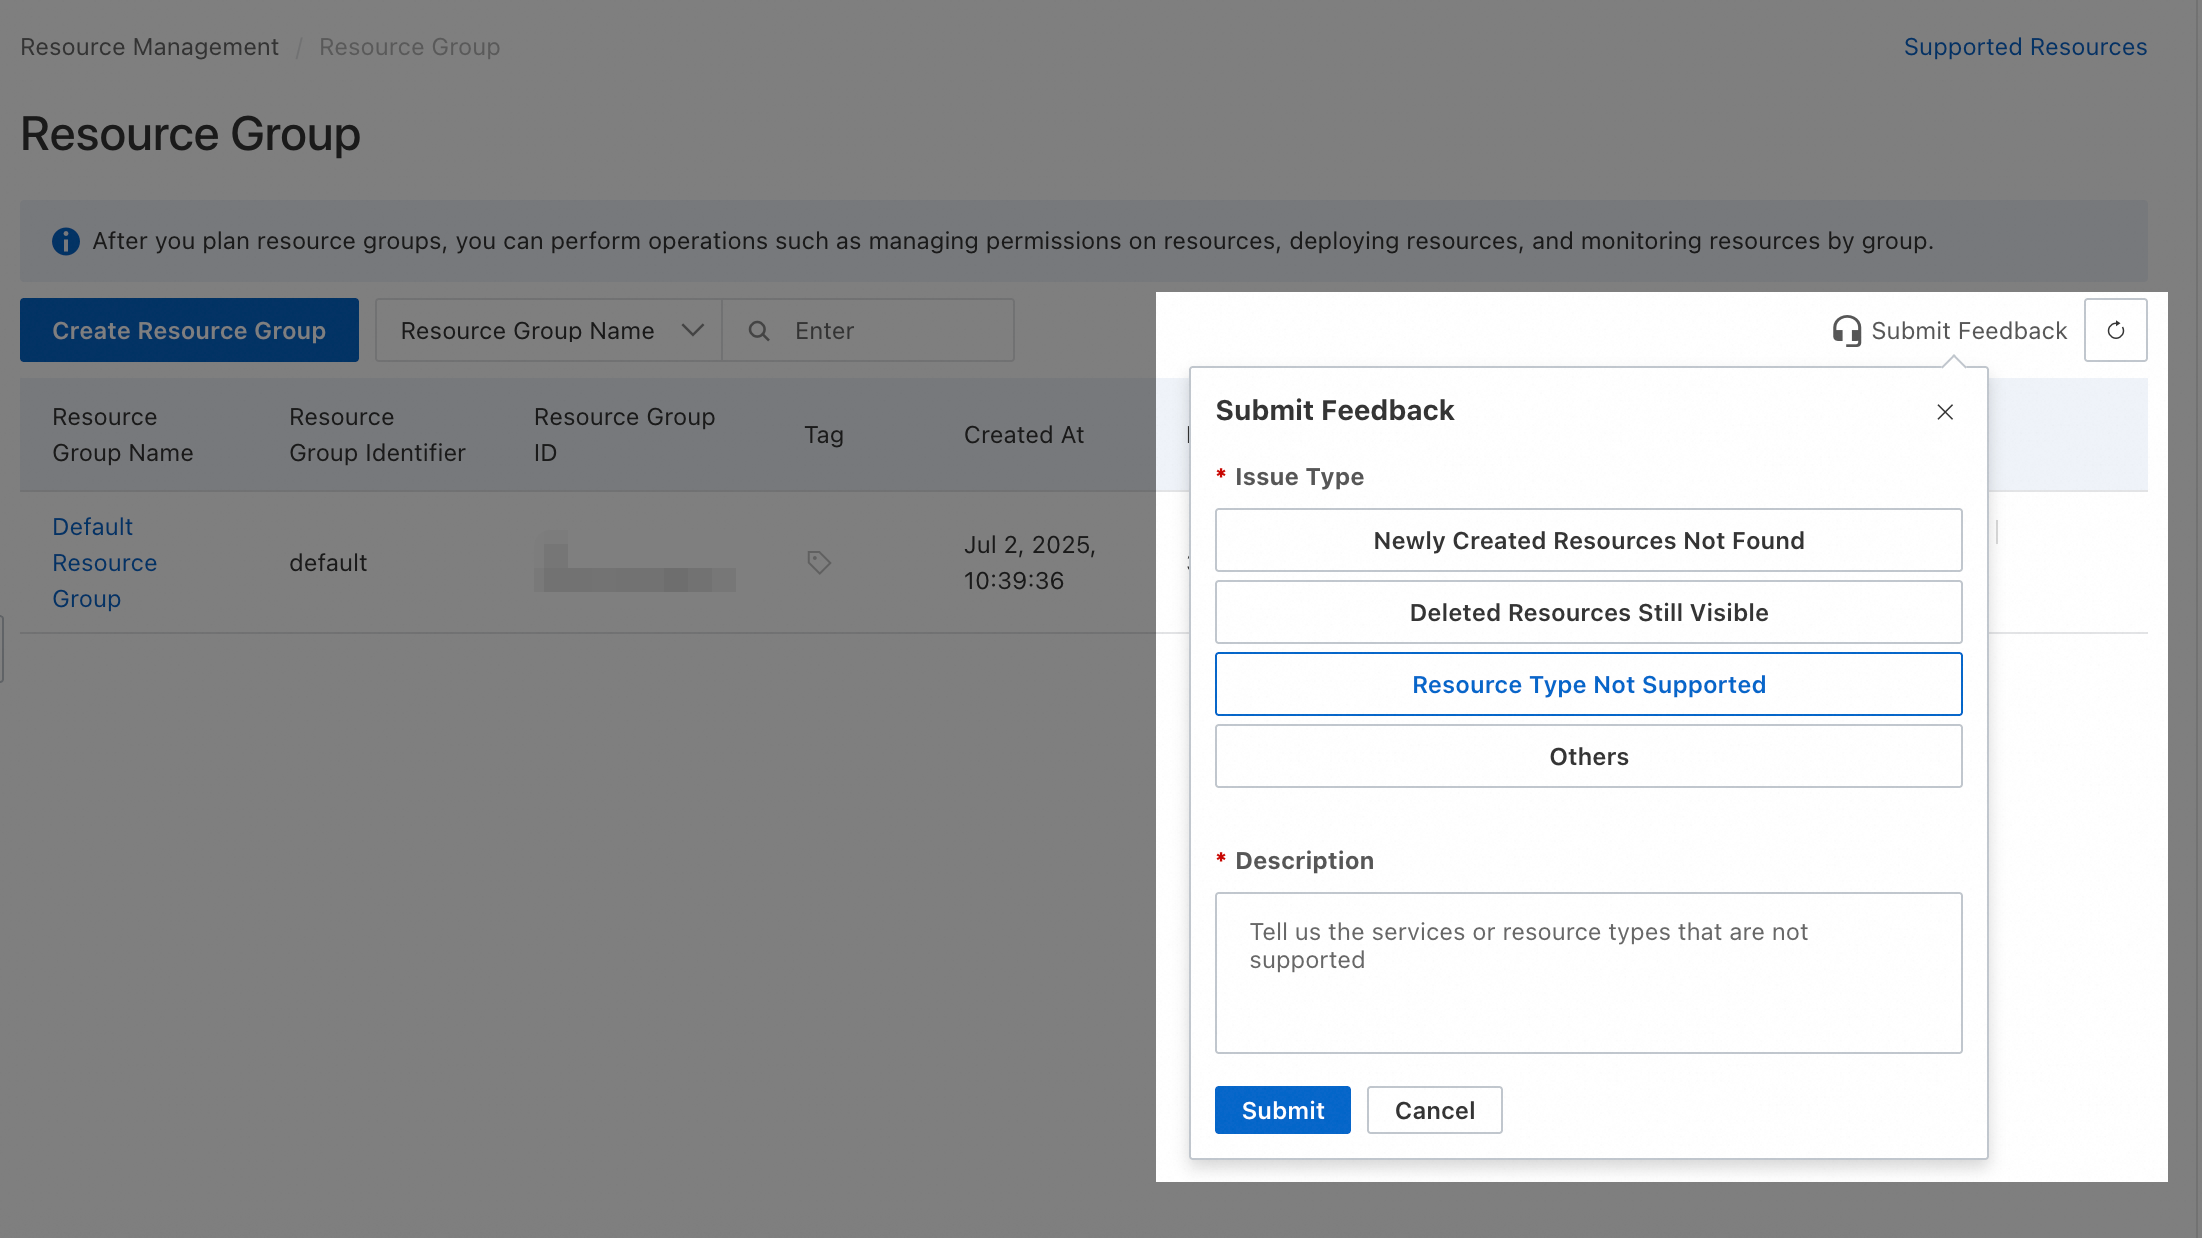
Ações sem suporte à autorização no nível do grupo de recursos
As ações a seguir para endereços IP elásticos não oferecem suporte à autorização no nível do grupo de recursos:
|
Ações |
Descrição |
|
vpc:AddBandwidthPackageIps |
- |
|
vpc:AddGlobalAccelerationInstanceIp |
Adiciona um EIP a uma instância específica de compartilhamento de largura de banda. |
|
vpc:AddIPv6TranslatorAclListEntry |
Adiciona uma entrada de IP a uma lista de controle de acesso (ACL). |
|
vpc:AllocateVpcIpv6Cidr |
Reserva um bloco CIDR IPv6 especificado. |
|
vpc:CancelExpressCloudConnection |
- |
|
vpc:CheckVpnBgpEnabled |
Verifica se a região de uma conexão IPsec oferece suporte a BGP. |
|
vpc:ConvertBandwidthPackage |
Converte um pacote de largura de banda NAT. |
|
vpc:CreateNatGateway |
- |
|
vpc:CreateBandwidthPackage |
- |
|
vpc:CreateBondRouterInterfaceConnection |
- |
|
vpc:CreateExpressCloudConnection |
Cria uma instância Express Connect. |
|
vpc:CreateGlobalAccelerationInstance |
Cria uma instância Global Accelerator. |
|
vpc:CreateIPv6Translator |
Cria uma instância IPv6 Translation Service. |
|
vpc:CreateIPv6TranslatorAclList |
Cria uma lista de controle de acesso (ACL). |
|
vpc:CreateIPv6TranslatorEntry |
Adiciona uma entrada de tradução IPv6 a uma instância IPv6 Translation Service especificada. |
|
vpc:CreateNqa |
- |
|
vpc:DeleteBandwidthPackage |
- |
|
vpc:DeleteGlobalAccelerationInstance |
Exclui uma instância Global Accelerator. |
|
vpc:DeleteIPv6Translator |
Exclui uma instância IPv6 Translation Service. |
|
vpc:DeleteIPv6TranslatorAclList |
Exclui uma lista de controle de acesso (ACL). Uma ACL só pode ser excluída se não tiver entradas de tradução IPv6 associadas. |
|
vpc:DeleteIPv6TranslatorEntry |
Exclui uma entrada de tradução IPv6. |
|
vpc:DeleteIpv6EgressOnlyRule |
Exclui uma regra somente de saída. |
|
vpc:DescribeAccessPoints |
- |
|
vpc:DescribeBandwidthPackageMonitorData |
- |
|
vpc:DescribeBandwidthPackagePublicIpMonitorData |
- |
|
vpc:DescribeGlobalAccelerationInstances |
Consulta instâncias Global Accelerator. |
|
vpc:DescribeGrantRulesToCbn |
- |
|
vpc:DescribeIPv6TranslatorAclListAttributes |
Consulta os detalhes de uma lista de controle de acesso (ACL), incluindo suas entradas de IP e entradas de tradução IPv6 associadas. |
|
vpc:DescribeIPv6TranslatorAclLists |
Consulta listas de controle de acesso (ACLs). |
|
vpc:DescribeIPv6TranslatorEntries |
Consulta entradas de tradução IPv6. |
|
vpc:DescribeInstances |
- |
|
vpc:DescribeNetworkQuotas |
- |
|
vpc:DescribePublicIpAddress |
Consulta o intervalo de endereços IP públicos de VPCs em uma região especificada. |
|
vpc:DescribeRouterInterfacesForGlobal |
- |
|
vpc:DescribeServerRelatedGlobalAccelerationInstances |
Consulta as instâncias Global Accelerator associadas a um servidor backend especificado. |
|
vpc:DescribeVPCs |
- |
|
vpc:DescribeVpnGatewayAvailableZones |
Consulta as zonas de disponibilidade em uma região especificada que oferecem suporte a conexões IPsec. |
|
vpc:DescribeVrouters |
- |
|
vpc:DescribeZones |
- |
|
vpc:DiagnoseVpnConnections |
Diagnostica conexões IPsec. |
|
vpc:DiagnoseVpnConnectionsHistory |
- |
|
vpc:DiagnoseVpnGateway |
Diagnostica um gateway VPN especificado. |
|
vpc:DisableNatGatewayEcsMetric |
Desativa o monitoramento de tráfego ECS. |
|
vpc:EnableNatGatewayEcsMetric |
Ativa o monitoramento de tráfego ECS. |
|
vpc:GetBusinessAccessPointDetail |
- |
|
vpc:GetFlowLogServiceStatus |
Consulta o status do recurso de log de fluxo. |
|
vpc:GetNatIpCidrAttribute |
- |
|
vpc:GetObject |
- |
|
vpc:GetPhysicalConnectionServiceStatus |
Verifica se o faturamento de tráfego de saída está ativado para a conta atual. |
|
vpc:GetPublicIpAddressPoolServiceStatus |
Consulta o status do recurso de pool de endereços IP. |
|
vpc:GetTrafficMirrorServiceStatus |
Consulta o status do recurso de espelhamento de tráfego. |
|
vpc:GetVpcIpamServiceStatus |
Consulta o status do recurso IPAM. |
|
vpc:GetVpnGatewayDiagnoseResult |
Consulta o resultado do diagnóstico de um gateway VPN. |
|
vpc:GrantInstanceToCbn |
- |
|
vpc:InnerVpcCreateDscp |
- |
|
vpc:InnerVpcDeleteDscp |
- |
|
vpc:InnerVpcDescribeCrossBorderRouterInterface |
- |
|
vpc:InnerVpcDescribeDscp |
- |
|
vpc:InnerVpcModifyDscp |
- |
|
vpc:InnerVpcRefreshDscp |
- |
|
vpc:ListBusinessAccessPointPortUsage |
- |
|
vpc:ListBusinessAccessPoints |
Lista pontos de acesso para conexões físicas. |
|
vpc:ListBusinessRegions |
Lista as regiões onde conexões físicas podem ser adquiridas. |
|
vpc:ListGeographicSubRegions |
Lista sub-regiões geográficas. |
|
vpc:ListNatGatewayEcsMetric |
- |
|
vpc:ListVpcCloudInstance |
- |
|
vpc:ListVpcEndpointServicesByEndUser |
Lista serviços de endpoint disponíveis. |
|
vpc:ModifyBandwidthPackageAttribute |
- |
|
vpc:ModifyBandwidthPackageSpec |
- |
|
vpc:ModifyBypassToaAttribute |
- |
|
vpc:ModifyExpressCloudConnectionAttribute |
Modifica uma instância Express Connect. |
|
vpc:ModifyGlobalAccelerationInstanceAttributes |
Modifica o nome e a descrição de uma instância Global Accelerator. |
|
vpc:ModifyGlobalAccelerationInstanceSpec |
Modifica a largura de banda de uma instância Global Accelerator. |
|
vpc:ModifyIPv6TranslatorAclAttribute |
Modifica o nome de uma lista de controle de acesso (ACL). |
|
vpc:ModifyIPv6TranslatorAclListEntry |
Modifica uma entrada de IP em uma lista de controle de acesso (ACL). |
|
vpc:ModifyIPv6TranslatorAttribute |
Modifica o nome e a descrição de uma instância IPv6 Translation Service. |
|
vpc:ModifyIPv6TranslatorBandwidth |
Modifica a largura de banda de uma instância IPv6 Translation Service. |
|
vpc:ModifyIPv6TranslatorEntry |
Modifica uma entrada de tradução IPv6. |
|
vpc:ModifyIpv6GatewaySpec |
- |
|
vpc:OpenFlowLogService |
Ativa o recurso de log de fluxo. |
|
vpc:OpenPhysicalConnectionService |
Ativa o serviço de tráfego de saída. |
|
vpc:OpenPublicIpAddressPoolService |
Ativa o recurso de pool de endereços IP. |
|
vpc:OpenTrafficMirrorService |
Ativa o recurso de espelhamento de tráfego. |
|
vpc:OpenVpcIpamService |
Ativa o recurso IPAM. |
|
vpc:QueryPconnTrafficPrice |
- |
|
vpc:QueryPhysicalConnectionPrice |
- |
|
vpc:RejectVpcPeerConnection |
Rejeita uma solicitação para criar uma conexão de peering VPC. |
|
vpc:RemoveBandwidthPackageIps |
- |
|
vpc:RemoveGlobalAccelerationInstanceIp |
Remove um EIP de uma instância de compartilhamento de largura de banda. |
|
vpc:RemoveIPv6TranslatorAclListEntry |
Remove uma entrada de IP de uma lista de controle de acesso (ACL). |
|
vpc:RevokeInstanceFromCbn |
- |
|
vpc:SetHaVipMasterInstance |
- |
|
vpc:TransformEipSegmentToPublicIpAddressPool |
Migra um grupo contíguo de EIPs para um pool de endereços IP. |
|
vpc:UnAssociateEipAddress |
- |
|
vpc:UnassociateGlobalAccelerationInstance |
Desassocia um servidor backend de uma instância Global Accelerator. |
|
vpc:UpdateCrossBorderStatus |
- |
|
vpc:associatevpccidrblock |
- |
|
vpc:createvpc |
- |
|
vpc:deleteBgpNetwork |
- |
|
vpc:describeVpcs |
- |
|
vpc:releaseIpv6Address |
- |
Para operações sem suporte à autorização no nível do grupo de recursos, conceder permissões no resource group level não surte efeito. Para conceder permissões a um usuário RAM nessas operações, crie uma política personalizada e conceda as permissões no account level.
 Seguem dois exemplos de políticas personalizadas. Ajuste as políticas conforme necessário.
-
Permite todas as operações somente leitura que não oferecem suporte à autorização no nível do grupo de recursos. O campo
Actionlista essas operações.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "vpc:CheckVpnBgpEnabled", "vpc:DescribeAccessPoints", "vpc:DescribeBandwidthPackageMonitorData", "vpc:DescribeBandwidthPackagePublicIpMonitorData", "vpc:DescribeGlobalAccelerationInstances", "vpc:DescribeGrantRulesToCbn", "vpc:DescribeIPv6TranslatorAclListAttributes", "vpc:DescribeIPv6TranslatorAclLists", "vpc:DescribeIPv6TranslatorEntries", "vpc:DescribeInstances", "vpc:DescribeNetworkQuotas", "vpc:DescribePublicIpAddress", "vpc:DescribeRouterInterfacesForGlobal", "vpc:DescribeServerRelatedGlobalAccelerationInstances", "vpc:DescribeVPCs", "vpc:DescribeVpnGatewayAvailableZones", "vpc:DescribeVrouters", "vpc:DescribeZones", "vpc:GetBusinessAccessPointDetail", "vpc:GetFlowLogServiceStatus", "vpc:GetNatIpCidrAttribute", "vpc:GetObject", "vpc:GetPhysicalConnectionServiceStatus", "vpc:GetPublicIpAddressPoolServiceStatus", "vpc:GetTrafficMirrorServiceStatus", "vpc:GetVpcIpamServiceStatus", "vpc:GetVpnGatewayDiagnoseResult", "vpc:ListBusinessAccessPointPortUsage", "vpc:ListBusinessAccessPoints", "vpc:ListBusinessRegions", "vpc:ListGeographicSubRegions", "vpc:ListNatGatewayEcsMetric", "vpc:ListVpcCloudInstance", "vpc:ListVpcEndpointServicesByEndUser" ], "Resource": "*" } ] } -
Permite todas as ações que não oferecem suporte à autorização no nível do grupo de recursos. O campo
Actionlista essas ações.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "vpc:AddBandwidthPackageIps", "vpc:AddGlobalAccelerationInstanceIp", "vpc:AddIPv6TranslatorAclListEntry", "vpc:AllocateVpcIpv6Cidr", "vpc:CancelExpressCloudConnection", "vpc:CheckVpnBgpEnabled", "vpc:ConvertBandwidthPackage", "vpc:CreaeNatGateway", "vpc:CreateBandwidthPackage", "vpc:CreateBondRouterInterfaceConnection", "vpc:CreateExpressCloudConnection", "vpc:CreateGlobalAccelerationInstance", "vpc:CreateIPv6Translator", "vpc:CreateIPv6TranslatorAclList", "vpc:CreateIPv6TranslatorEntry", "vpc:CreateNqa", "vpc:DeleteBandwidthPackage", "vpc:DeleteGlobalAccelerationInstance", "vpc:DeleteIPv6Translator", "vpc:DeleteIPv6TranslatorAclList", "vpc:DeleteIPv6TranslatorEntry", "vpc:DeleteIpv6EgressOnlyRule", "vpc:DescribeAccessPoints", "vpc:DescribeBandwidthPackageMonitorData", "vpc:DescribeBandwidthPackagePublicIpMonitorData", "vpc:DescribeGlobalAccelerationInstances", "vpc:DescribeGrantRulesToCbn", "vpc:DescribeIPv6TranslatorAclListAttributes", "vpc:DescribeIPv6TranslatorAclLists", "vpc:DescribeIPv6TranslatorEntries", "vpc:DescribeInstances", "vpc:DescribeNetworkQuotas", "vpc:DescribePublicIpAddress", "vpc:DescribeRouterInterfacesForGlobal", "vpc:DescribeServerRelatedGlobalAccelerationInstances", "vpc:DescribeVPCs", "vpc:DescribeVpnGatewayAvailableZones", "vpc:DescribeVrouters", "vpc:DescribeZones", "vpc:DiagnoseVpnConnections", "vpc:DiagnoseVpnConnectionsHistory", "vpc:DiagnoseVpnGateway", "vpc:DisableNatGatewayEcsMetric", "vpc:EnableNatGatewayEcsMetric", "vpc:GetBusinessAccessPointDetail", "vpc:GetFlowLogServiceStatus", "vpc:GetNatIpCidrAttribute", "vpc:GetObject", "vpc:GetPhysicalConnectionServiceStatus", "vpc:GetPublicIpAddressPoolServiceStatus", "vpc:GetTrafficMirrorServiceStatus", "vpc:GetVpcIpamServiceStatus", "vpc:GetVpnGatewayDiagnoseResult", "vpc:GrantInstanceToCbn", "vpc:InnerVpcCreateDscp", "vpc:InnerVpcDeleteDscp", "vpc:InnerVpcDescribeCrossBorderRouterInterface", "vpc:InnerVpcDescribeDscp", "vpc:InnerVpcModifyDscp", "vpc:InnerVpcRefreshDscp", "vpc:ListBusinessAccessPointPortUsage", "vpc:ListBusinessAccessPoints", "vpc:ListBusinessRegions", "vpc:ListGeographicSubRegions", "vpc:ListNatGatewayEcsMetric", "vpc:ListVpcCloudInstance", "vpc:ListVpcEndpointServicesByEndUser", "vpc:ModifyBandwidthPackageAttribute", "vpc:ModifyBandwidthPackageSpec", "vpc:ModifyBypassToaAttribute", "vpc:ModifyExpressCloudConnectionAttribute", "vpc:ModifyGlobalAccelerationInstanceAttributes", "vpc:ModifyGlobalAccelerationInstanceSpec", "vpc:ModifyIPv6TranslatorAclAttribute", "vpc:ModifyIPv6TranslatorAclListEntry", "vpc:ModifyIPv6TranslatorAttribute", "vpc:ModifyIPv6TranslatorBandwidth", "vpc:ModifyIPv6TranslatorEntry", "vpc:ModifyIpv6GatewaySpec", "vpc:OpenFlowLogService", "vpc:OpenPhysicalConnectionService", "vpc:OpenPublicIpAddressPoolService", "vpc:OpenTrafficMirrorService", "vpc:OpenVpcIpamService", "vpc:QueryPconnTrafficPrice", "vpc:QueryPhysicalConnectionPrice", "vpc:RejectVpcPeerConnection", "vpc:RemoveBandwidthPackageIps", "vpc:RemoveGlobalAccelerationInstanceIp", "vpc:RemoveIPv6TranslatorAclListEntry", "vpc:RevokeInstanceFromCbn", "vpc:SetHaVipMasterInstance", "vpc:TransformEipSegmentToPublicIpAddressPool", "vpc:UnAssociateEipAddress", "vpc:UnassociateGlobalAccelerationInstance", "vpc:UpdateCrossBoarderStatus", "vpc:associatevpccidrblock", "vpc:createvpc", "vpc:deleteBgpNetwork", "vpc:describeVpcs", "vpc:releaseIpv6Address" ], "Resource": "*" } ] }
Um usuário RAM ou função RAM com permissão no nível da conta pode gerenciar todos os recursos dentro dela. Certifique-se sempre de que as permissões concedidas sejam intencionais e sigam o princípio do menor privilégio.
FAQ
Localizar o grupo de recursos de um recurso
Método 1: Clique em no nome do recurso para abrir sua página de detalhes, onde o grupo de recursos é exibido.
Método 2: Acesse o Resource Management console, clique em , selecione a conta do recurso desejado à esquerda (a current account vem selecionada por padrão) e utilize as condições de filtro para localizar o recurso e visualizar seu grupo de recursos.
Visualizar recursos de serviço em um grupo de recursos
Método 1: Acesse o Resource Management console, clique em e, em seguida, clique em no nome do grupo de recursos desejado no lado esquerdo, sob a conta proprietária dos recursos (a current account por padrão). Por fim, no lado direito, selecione o serviço de nuvem atual na seção Select Resource Type para visualizar todos os recursos desse serviço no grupo de recursos especificado.
Método 2: Acesse o Resource Management console, clique em , localize o grupo de recursos desejado e clique em Resource Management na coluna Actions do grupo. Na página Resource Management, selecione o serviço de nuvem na lista suspensa Product para visualizar todos os seus recursos no grupo de recursos.
Mover vários recursos para outro grupo de recursos
Acesse o Resource Management console, clique em e, em seguida, clique em Resource Management na coluna Actions do grupo de recursos desejado para acessar a página Resource Management. Nessa página, localize vários recursos utilizando as condições de filtro, marque a caixa de seleção de cada recurso na primeira coluna, clique em Transfer Resource Group na parte inferior da página e siga as instruções na tela para alterar o grupo de recursos.