O Global WAF permite criar regras de segurança unificadas para todos os sites do plano Enterprise. Esse recurso viabiliza o gerenciamento centralizado de políticas e a implantação com um clique em todos os sites.
Casos de uso
Quando vários sites enfrentam ataques com características idênticas, use o Global WAF para definir uma linha de base de segurança unificada nos sites do plano Enterprise. Por exemplo, bloqueie um IP específico ou negue acesso a caminhos sensíveis em todos os sites simultaneamente. Novos sites herdam esse grupo de regras automaticamente.
Se example01.com, example02.com e example03.com forem alvo de tráfego malicioso originado em 192.168.0.1, configure uma única regra de bloqueio no Global WAF. A regra sincroniza imediatamente em todos os sites, eliminando a necessidade de configuração individual.
Prioridade das regras
As regras do Global WAF têm a maior prioridade. Elas entram em vigor antes de todas as regras de WAF específicas do site (incluindo todas as edições), garantindo a execução prioritária das políticas unificadas.

-
Processamento prioritário pelo Global WAF: O sistema avalia todas as solicitações conforme as regras globais. Caso haja correspondência com uma regra:
Block: Bloqueia imediatamente a solicitação e registra um log de eventos. Não avalia as regras no nível do site.
Monitor: Prossegue para as regras de WAF específicas do site (configuradas independentemente por site).
Challenge: Apresenta um JavaScript Challenge ou CAPTCHA deslizante. Se aprovado, permite a solicitação e registra o evento.
-
WAF do site como fallback: Se nenhuma regra global corresponder, aplicam-se as regras de WAF específicas do site. Em caso de correspondência:
Block: Bloqueia imediatamente a solicitação e registra um log de eventos. Não realiza nenhuma avaliação adicional.
Monitor: Ignora as regras restantes do site, permite a solicitação e registra um log de eventos.
Challenge: Apresenta um JavaScript Challenge ou CAPTCHA deslizante. Se aprovado, permite a solicitação e registra o evento.
Caso não haja correspondência nem nas regras globais nem nas do site, o sistema permite a solicitação.
-
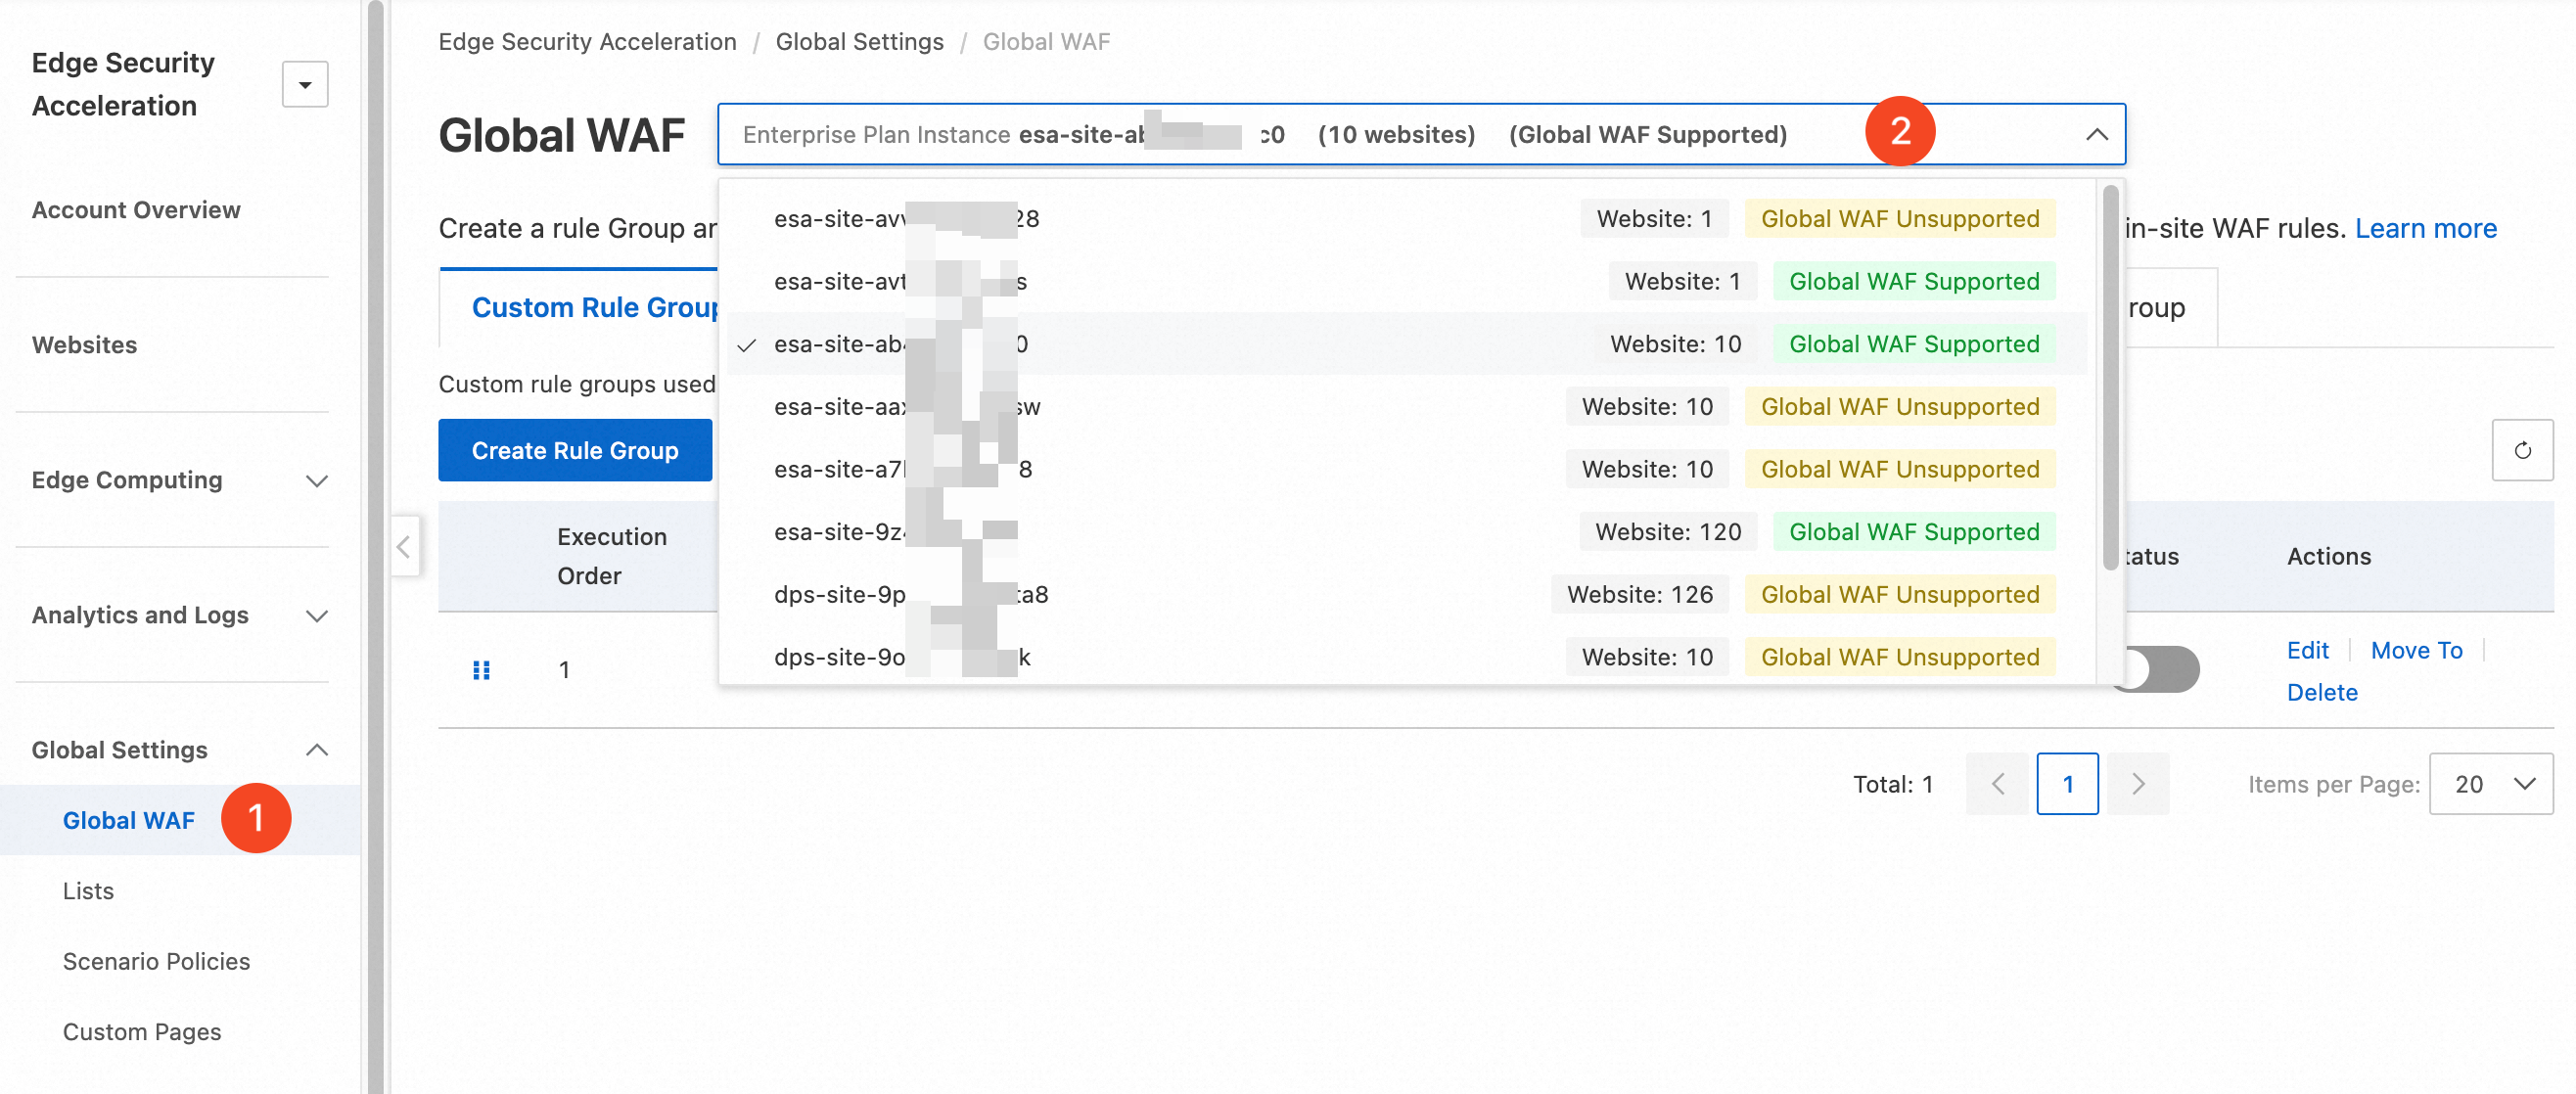
Faça login no ESA console. No painel de navegação à esquerda, escolha .
O sistema exibe automaticamente a disponibilidade do recurso por tipo de plano. Selecione uma instância marcada como Global WAF Supported .
-
Selecione um tipo de grupo de regras:
Grupos de regras personalizadas: Defina políticas personalizadas de controle de acesso.
Grupos de regras de limitação de taxa: Suprima solicitações de alta frequência que compartilham características específicas — por exemplo, acessos repetidos do mesmo IP cliente em uma janela de tempo curta.
Grupos de regras gerenciadas: Aplique regras integradas do ESA para defesa contra as 10 principais ameaças da OWASP e vulnerabilidades emergentes no servidor de origem.
Grupos de regras de proteção contra varredura: Bloqueie tentativas de varredura em larga escala mediante detecção de comportamento e assinaturas de scanners.
Grupos de regras de lista de permissões: Permita que solicitações correspondentes contornem todos ou módulos específicos (regras personalizadas, limitação de taxa, regras gerenciadas, proteção contra varredura, gerenciamento de bots).
Exemplo:
Create a rule group that blocks IP 192.168.0.1 for sites example01.com and example02.com, but allows it for example03.com. Na página Global WAF, selecione a aba Custom Rule Groups e clique em Create Rule Group.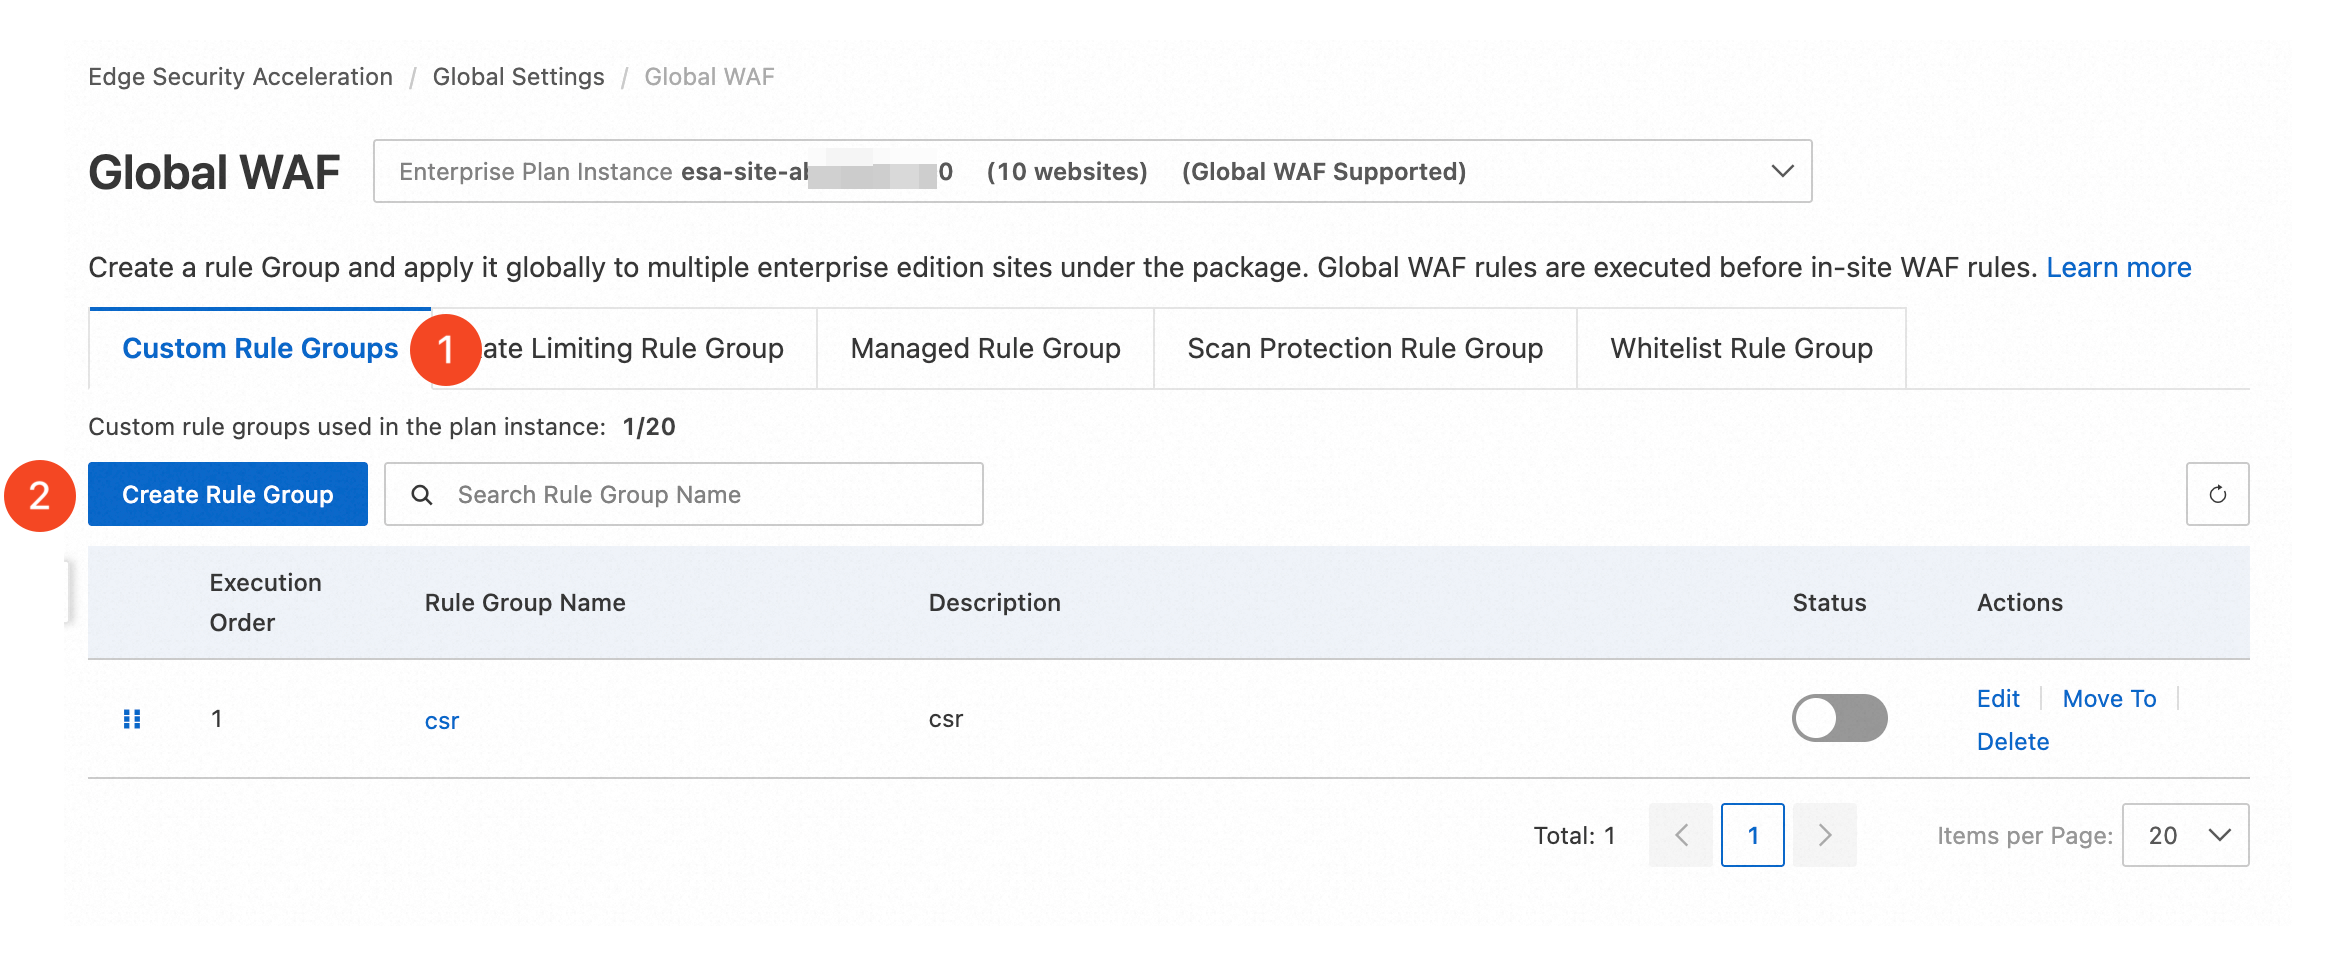
-
Após configurar conforme descrito abaixo, clique em OK:
Rule Group Name: Insira um nome descritivo, como
group-block-ip.Description: Adicione detalhes como
Block IP: 192.168.0.1, allow special site.If requests match...: Defina as características das solicitações a filtrar. Escolha Filtered Requests e insira
Client IP equals 192.168.0.1.-
Then execute...: Especifique as ações para solicitações correspondentes. Clique em Create Custom Rule para adicionar duas sub-regras:
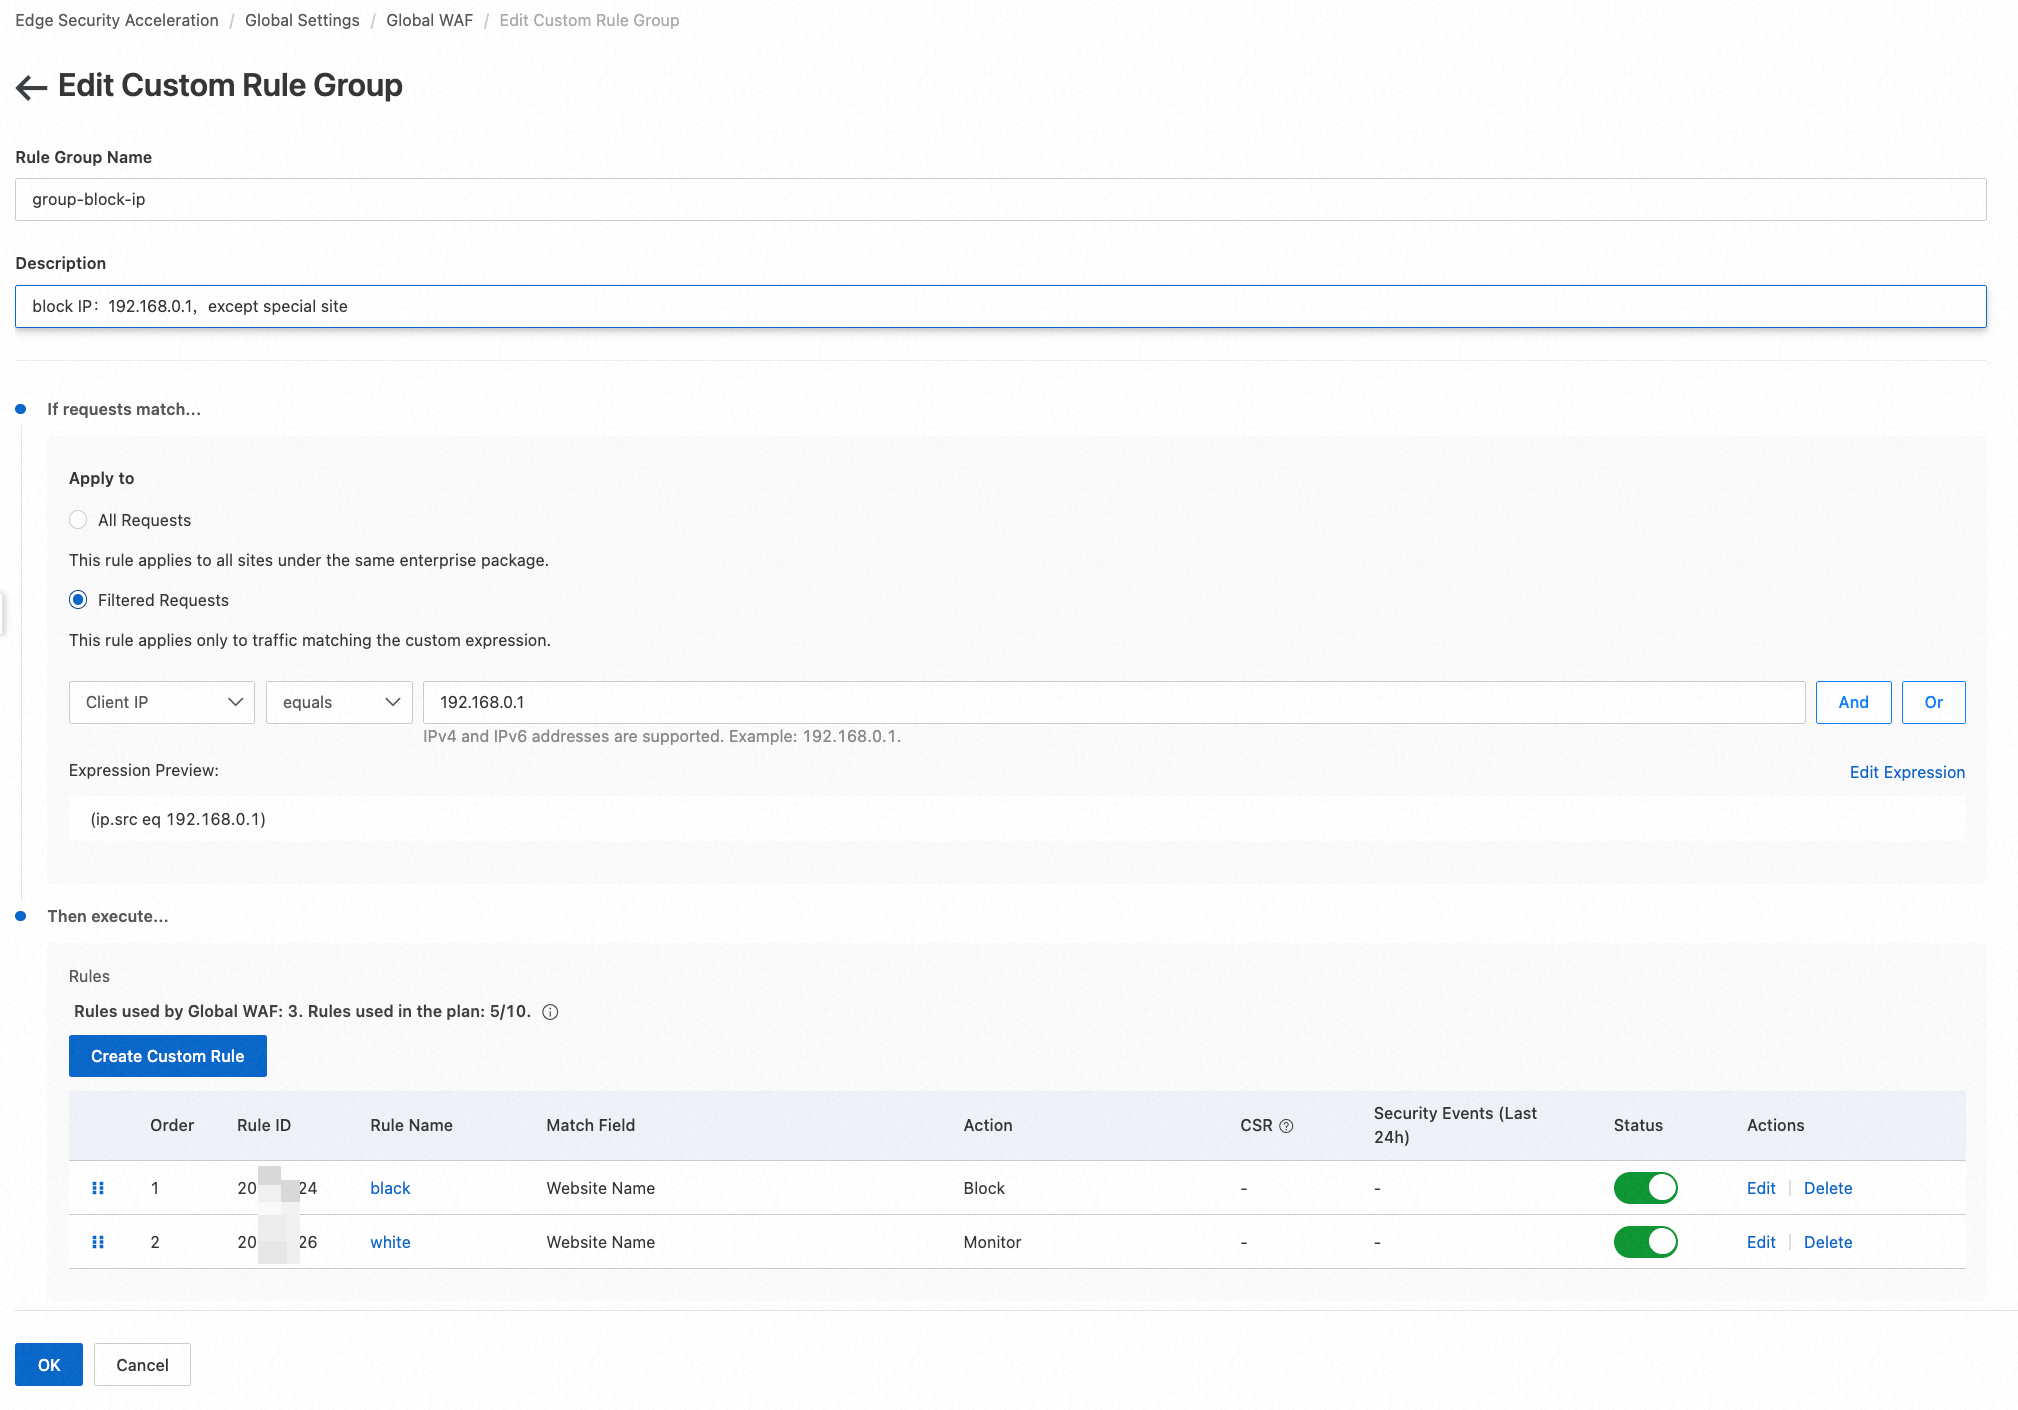
Regra de bloqueio: Na sub-regra, defina If requests match... como Site name equals any of example01.com example02.com. Defina Then execute... como o padrão Block.
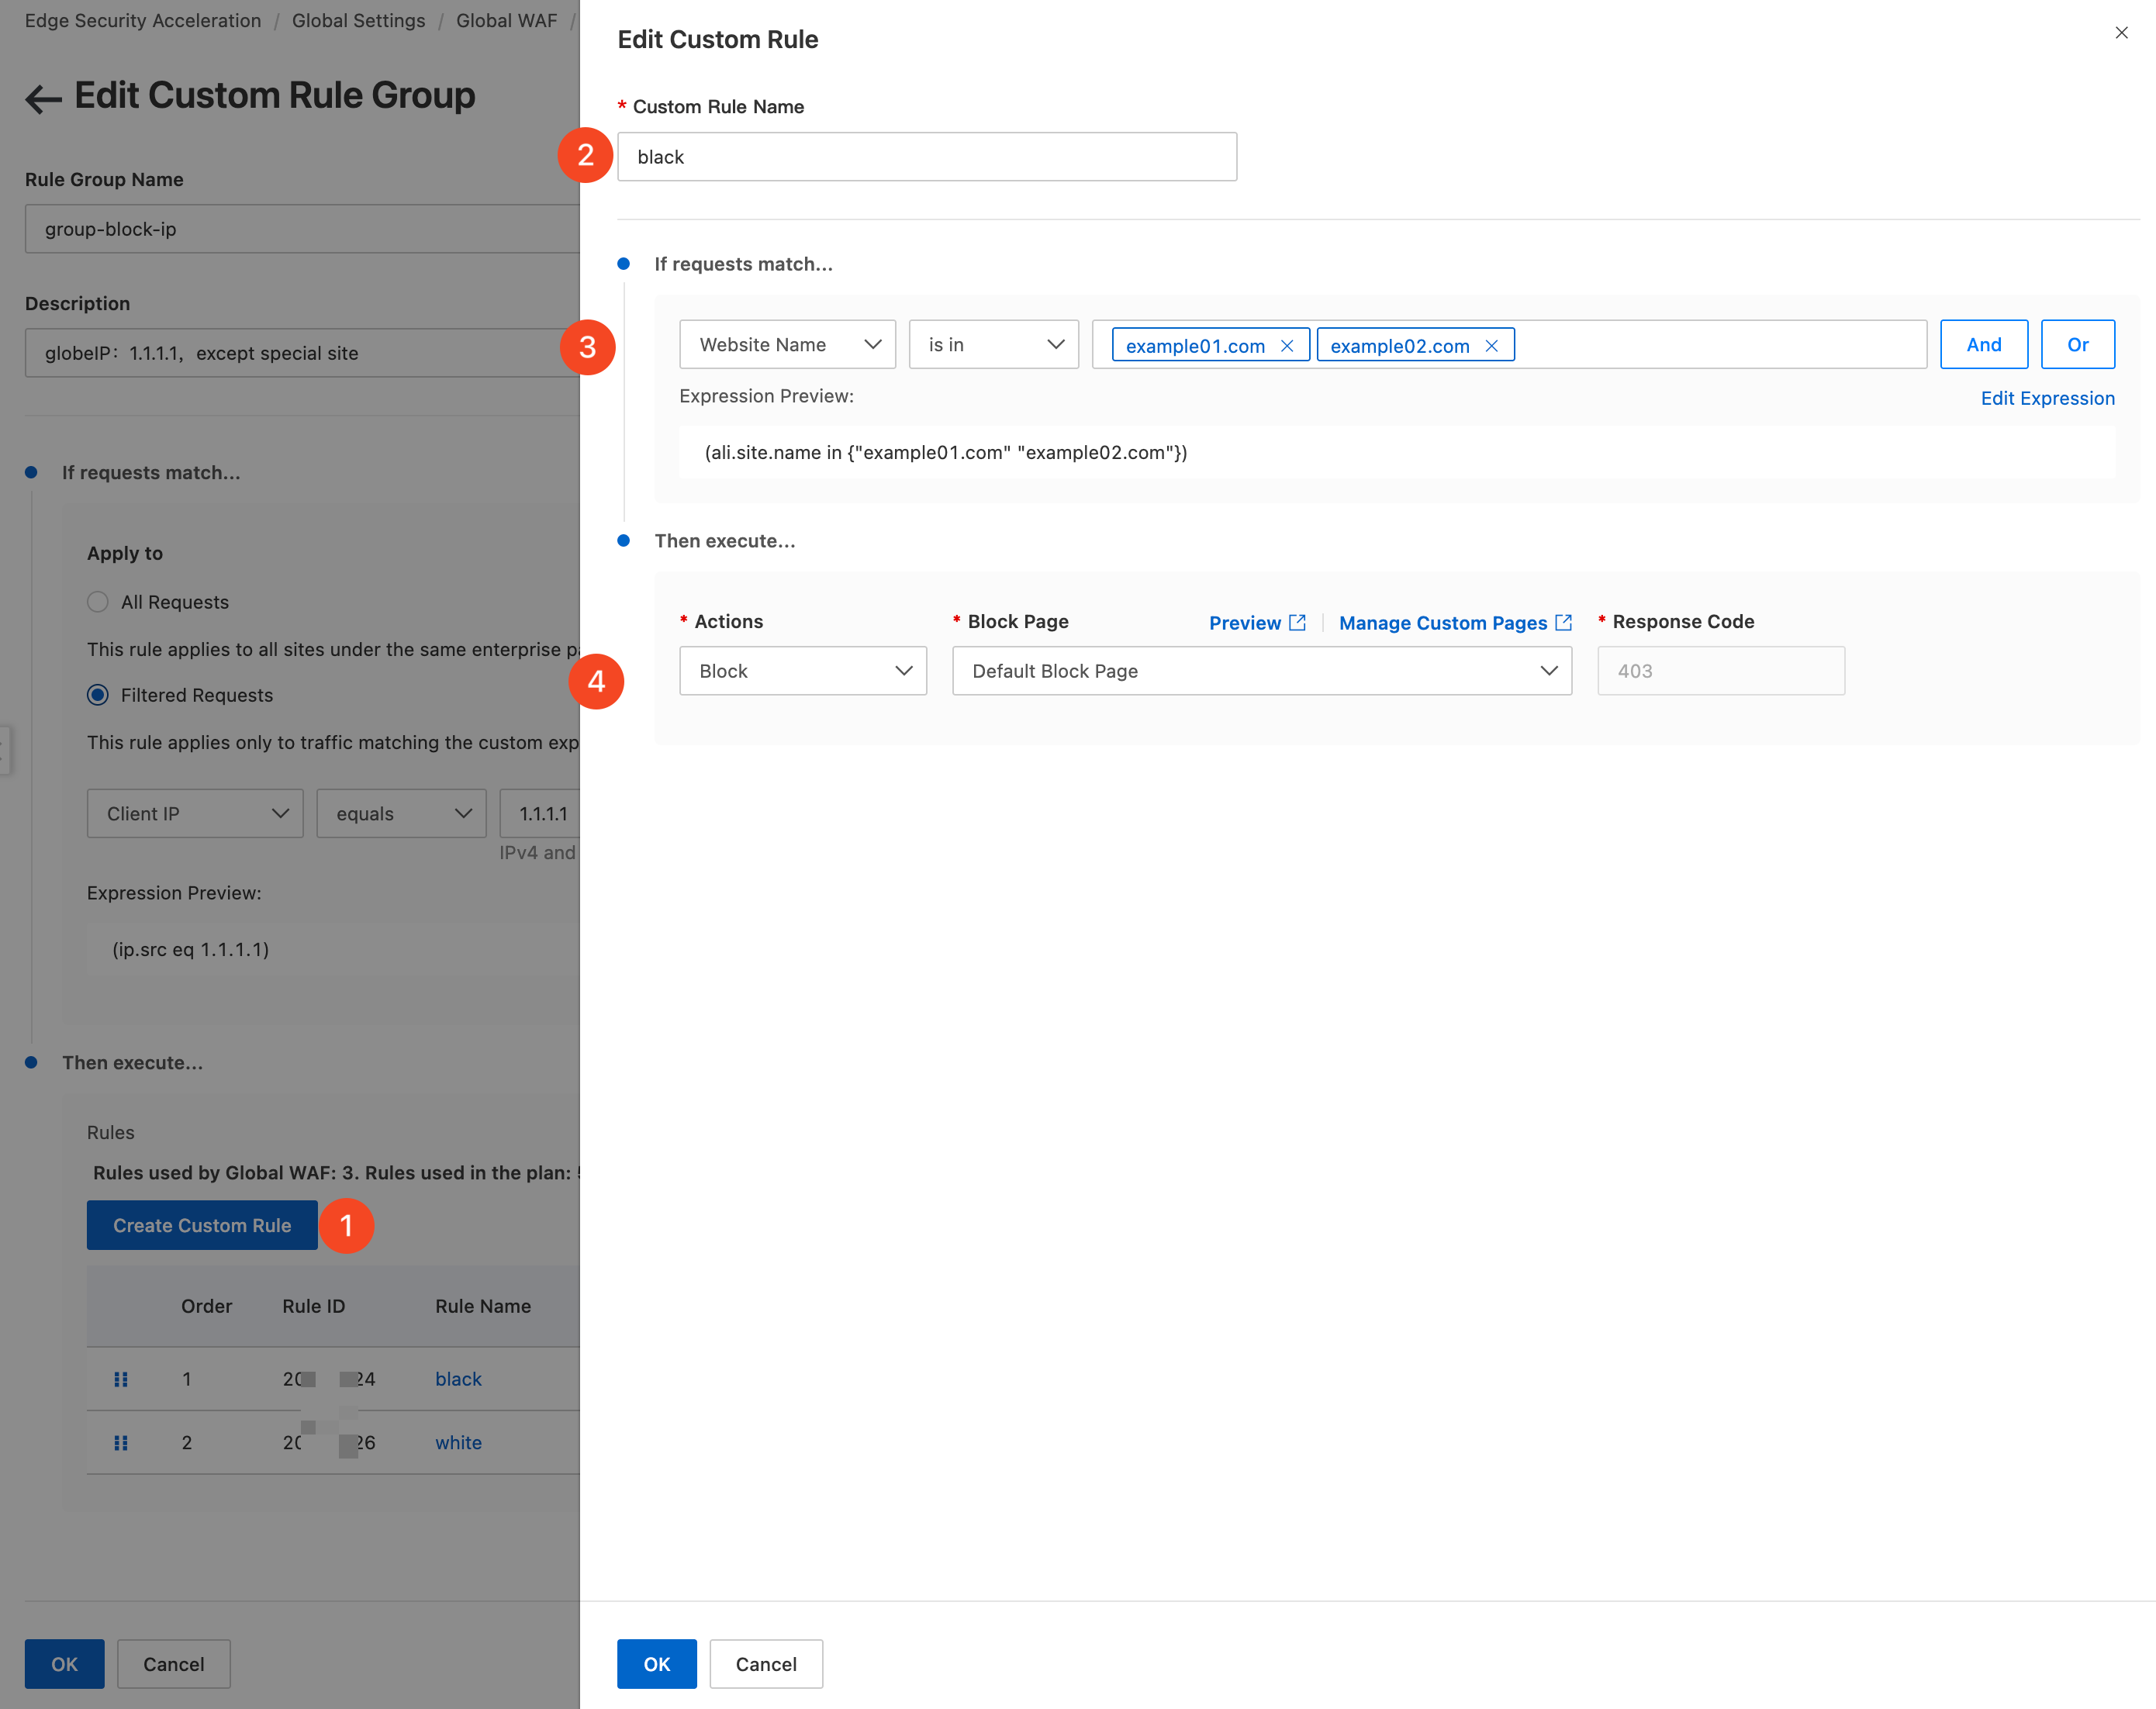
Regra de permissão: Na sub-regra, defina If requests match... como
Site name equals example03.com. Defina Then execute... como o padrão Monitor.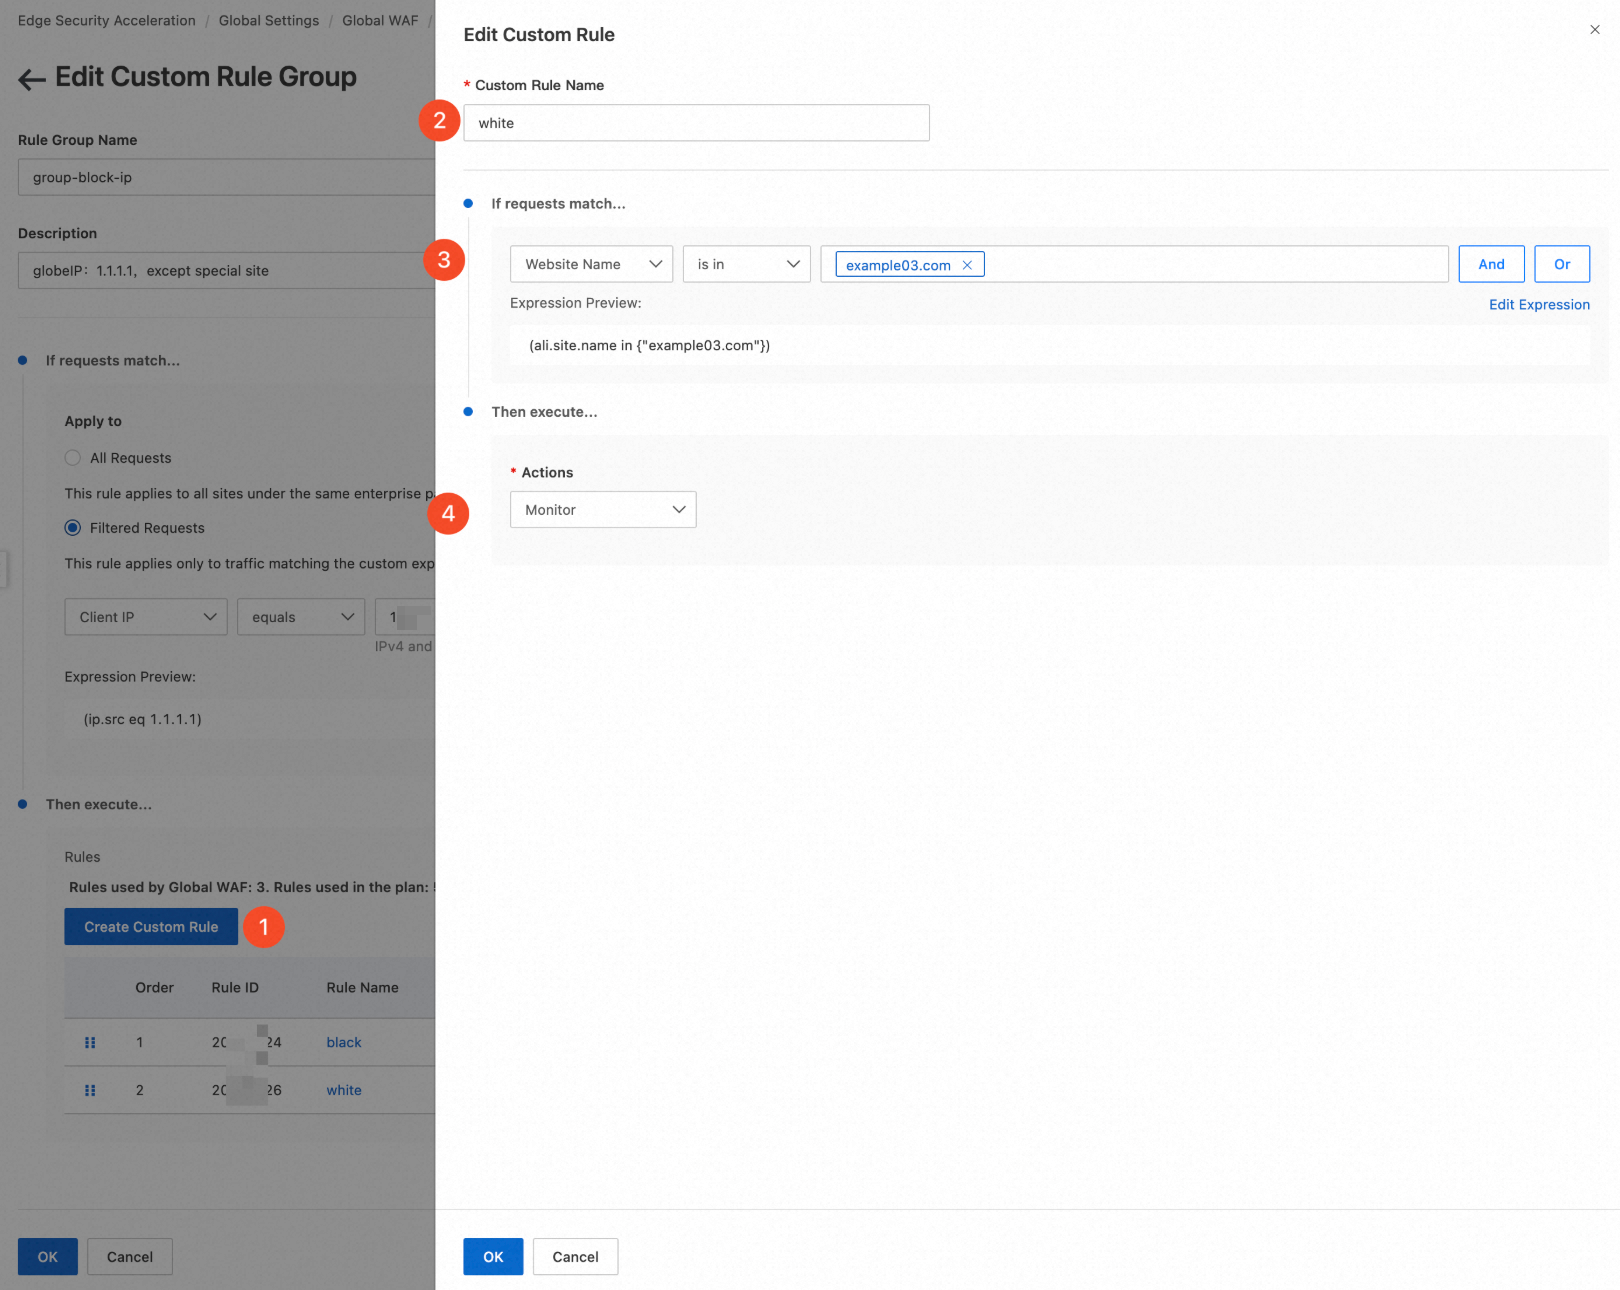
Exemplo
O site example01.com possui uma regra que bloqueia o IP 192.168.0.1, mas o Global WAF inclui uma regra que permite esse mesmo IP. Como o Global WAF tem precedência, todas as solicitações de 192.168.0.1 seguem a política global de permissão, e não a regra de bloqueio no nível do site.
Configure o Global WAF
Suporte por plano
|
Entrance |
Pro |
Premium |
Enterprise |
|
|
|
|
|
O Global WAF está disponível apenas para o plano Enterprise. Entre em contato com seu gerente de conta para ativar esse recurso.