As regras gerenciadas são proteções inteligentes e integradas do ESA que defendem contra ataques da OWASP e as vulnerabilidades mais recentes do servidor de origem, incluindo injeção de SQL, XSS, execução de código, CRLF, inclusão remota de arquivos e WebShell. Ative a proteção sem precisar configurar ou atualizar regras manualmente.
Ativar regras gerenciadas
Ative um conjunto de regras para proteger seu site com um único clique em.
No console do ESA, selecione Websites e, na coluna Websites, clique em no site desejado.
Na página de detalhes do site, acesse Websites > Website > Managed Rules.
Na aba Managed Rules, na seção Recommended Ruleset, ative o Managed Rules para proteger todo o site contra ataques e vulnerabilidades web comuns.
Edite um conjunto de regras gerenciadas
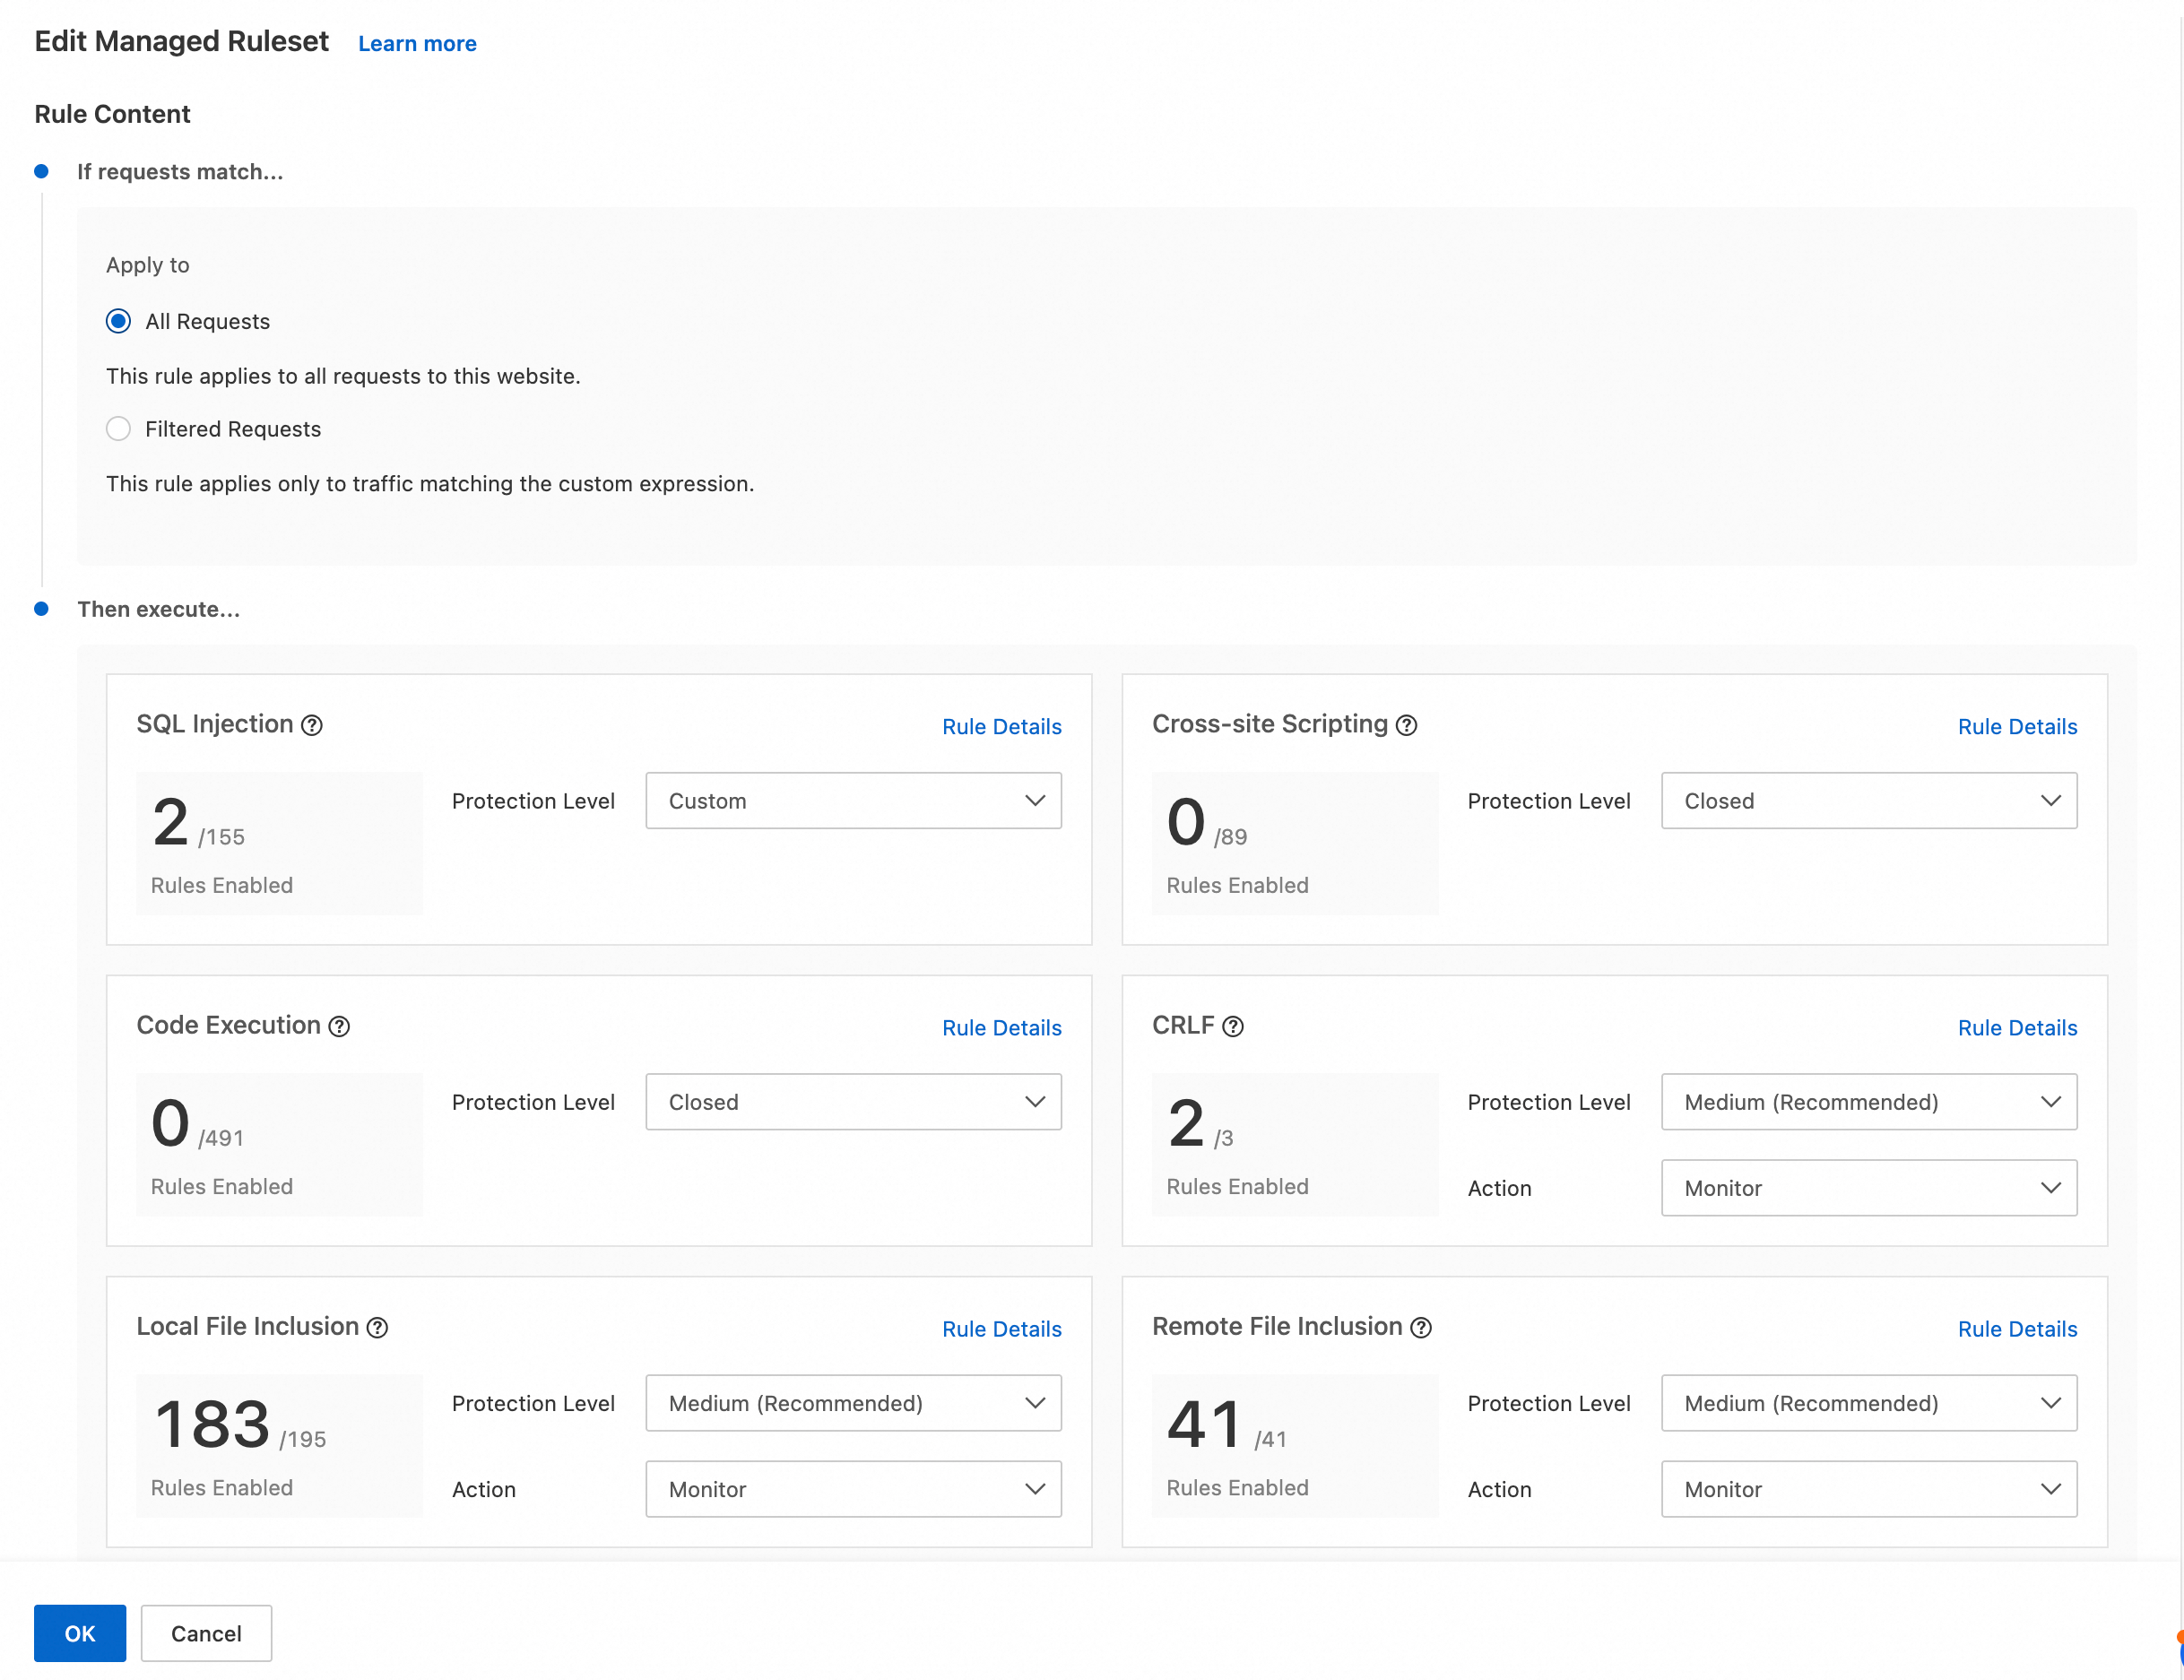
Após ativar o Recommended Ruleset, edite sua configuração conforme necessário.
No console do ESA, selecione Websites e, na coluna Managed Ruleset, clique em no site desejado.
Na página de detalhes do site, acesse Security > WAF > Websites e clique em em Website. Em Security, selecione WAF ou Managed Rules. As regras personalizadas seguem a Rule expression structure.
-
Selecione um nível de proteção e uma action e clique em em Edit.
Nível de proteção
Descrição
Super Strict
Ideal para períodos críticos de segurança que exigem zero bypass, como grandes eventos. Ativa todas as regras de proteção listadas nos detalhes da regra para os tipos de ataque selecionados.
Strict
Indicado para negócios com requisitos rigorosos de proteção, como os que lidam com dados financeiros, ou quando regras de nível médio resultam em bypass. Ativa regras de proteção de nível strict e inferiores listadas nos detalhes da regra para os tipos de ataque selecionados.
Medium (Recommended)
Nível de proteção padrão. Ativa regras de proteção de nível medium e inferiores listadas nos detalhes da regra para os tipos de ataque selecionados.
Loose
Adequado para necessidades básicas de proteção ou quando regras de nível médio causam falsos positivos. Ativa regras de proteção de nível loose e inferiores listadas nos detalhes da regra para os tipos de ataque selecionados.
Custom
Use esta opção para configurar manualmente o nível de proteção de cada regra. Clique em em Rule details para personalizar quais regras serão ativadas.
Closed
Não recomendado. Use apenas quando ocorrer um grande número de falsos positivos. Desativa todas as regras de proteção listadas nos detalhes da regra para os tipos de ataque selecionados.
Exclua um conjunto de regras gerenciadas
Após ativar o Apply to, desative-o ou exclua-o conforme necessário.
No console do ESA, selecione Websites e, na coluna All Requests, clique em no site desejado.
Na página de detalhes do site, acesse Filtered Requests > OK > Recommended Ruleset e clique em em Websites.
Disponibilidade por plano
O plano Entrance oferece suporte apenas a 27 regras básicas de proteção padrão e não cobre XSS, injeção de SQL, CSRF, RFI, violação de protocolo, WebShell, path traversal, desserialização ou injeção de expressão.
|
Recurso |
Delete |
Free |
Basic |
Standard |
|
Regras gerenciadas |
Suporta regras básicas |
Suporta todas as regras |
Suporta todas as regras |
Suporta todas as regras |
Lista completa de regras
|
Regra |
Descrição |
|
Basic Protection Rules |
Defende contra vulnerabilidades de dia zero e ataques comuns, como exploits do Log4j. |
|
SQL Injection |
Insere comandos SQL maliciosos em campos de entrada para executar consultas não autorizadas no banco de dados, podendo vazar, excluir ou modificar dados. |
|
Cross-site Scripting |
Injeta scripts maliciosos em páginas web executados no navegador do usuário para roubar cookies ou implantar códigos nocivos. Classifica-se em refletido, armazenado ou baseado em DOM. |
|
Code Execution |
Executa código arbitrário em um sistema alvo ao explorar vulnerabilidades, fazer upload de arquivos maliciosos ou injetar código. |
|
CRLF Injection |
Insere cabeçalhos extras nas respostas HTTP ao manipular a estrutura da resposta, o que pode permitir XSS ou divisão de resposta HTTP. |
|
Local File Inclusion |
Explora vulnerabilidades da aplicação para carregar arquivos locais do servidor por meio de caminhos maliciosos, podendo divulgar informações sensíveis ou permitir execução de código. |
|
Remote File Inclusion |
Faz com que a aplicação inclua um arquivo remoto malicioso via URL externa, podendo levar à execução de código. |
|
WebShell |
Backdoor baseado em web enviado a um servidor comprometido que permite aos atacantes executar comandos e gerenciar arquivos por uma interface web. |
|
OS Command Injection |
Incorpora comandos maliciosos do sistema operacional em uma aplicação para execução no lado do servidor. |
|
Expression Injection |
Incorpora expressões maliciosas executadas pelo servidor para realizar ações não autorizadas. |
|
Java Deserialization |
Desserializa um objeto Java malicioso para executar código arbitrário no servidor. |
|
PHP Deserialization |
Desserializa um objeto PHP malicioso para executar código arbitrário no servidor. |
|
SSRF |
Engana o servidor para fazer requisições a recursos internos ou externos em nome do atacante. |
|
Path Traversal |
Um ataque de path traversal injeta sequências de caminho relativo, como |
|
Arbitrary File Upload |
Faz upload de arquivos maliciosos para execução no lado do servidor. |
|
.NET Deserialization |
Explora desserialização insegura em aplicações .NET para executar código arbitrário via dados serializados maliciosos. |
|
Scanner Behavior |
Identifica comportamento de scanner de aplicações web que sonda vulnerabilidades ao gerar grandes volumes de requisições. |
|
Business Logic Flaw |
Detecta vulnerabilidades na implementação de processos de negócio que permitem aos atacantes manipular fluxos de trabalho para obter acesso não autorizado. Essas falhas frequentemente contornam validações tradicionais de entrada e codificação de saída. |
|
Arbitrary File Read |
Lê arquivos arbitrários do sistema por meio de parâmetros de caminho manipulados, podendo expor arquivos de configuração, credenciais e dados pessoais. |
|
Arbitrary File Download |
Baixa arquivos arbitrários do sistema, podendo expor informações sensíveis ou permitir análise offline de backups do sistema. |
|
XML External Entity (XXE) Injection |
Explora o processamento de entidades externas pelo parser XML para ler arquivos do sistema, realizar ataques SSRF ou causar negação de serviço. |
|
Other Rules |
Visa ataques de vulnerabilidade contra sistemas de backend específicos. |