A Validação de Controle de Domínio (DCV) é o método que uma autoridade certificadora (CA) usa para verificar seu controle sobre um domínio antes de emitir um certificado. Conclua a DCV do domínio do seu site no Edge Security Acceleration (ESA) por validação DNS ou HTTP.
Métodos de validação
Validação DNS: adicione um registro TXT fornecido pela CA ao DNS autoritativo do seu domínio. A validação termina quando a CA consulta esse registro na internet pública.
Validação HTTP: coloque um arquivo de verificação fornecido pela CA em um caminho de URL específico no seu servidor web. A validação termina quando a CA acessa esse arquivo na internet pública.
Importante
-
Em sites com resolução de DNS migrada para o ESA, a DCV para solicitações de certificados gratuitos ocorre automaticamente.
Para sites com integração NS, o ESA usa validação DNS. Após a solicitação de um certificado gratuito, o ESA adiciona automaticamente o registro TXT necessário.
Para sites com integração CNAME, o ESA usa validação HTTP. Após a solicitação de um certificado gratuito da Let's Encrypt, os pontos de presença do ESA processam diretamente a solicitação de validação da CA. Se você usar um certificado gratuito
DigiCert, configure a DCV de fallback para garantir a emissão e a renovação corretas do certificado.
Após a emissão do certificado, exclua o registro TXT usado na DCV. Essa exclusão não afeta o uso normal do certificado emitido. O comportamento da DCV durante a renovação varia conforme o método de conexão: em sites com integração NS, o ESA conclui a validação DCV automaticamente, sem necessidade de manter o registro TXT anterior; em sites com integração CNAME sem DCV gerenciada ativada, reconfigure o registro de validação DNS (TXT ou CNAME) antes da renovação do certificado. Verifique seu método de conexão e o status da DCV gerenciada antes que o certificado expire.
-
Se o seu site não migrou a resolução de DNS para o ESA, conclua a DCV manualmente com as informações fornecidas ou use managed DCV ao solicitar um certificado gratuito. Para mais informações, consulte Manual Domain Control Validation.
NotaO token de DCV expira após uma hora.
Validação manual de controle de domínio
Comprove a propriedade do domínio para obter um certificado SSL/TLS. Escolha a validação DNS ou HTTP abaixo.
Validação DNS
Se o seu domínio não estiver hospedado na Alibaba Cloud, execute as etapas 6 e 7 no console do seu provedor de DNS.
No console do ESA, acesse Websites. Na coluna Website, clique em o site desejado.
No painel de navegação à esquerda, escolha .
-
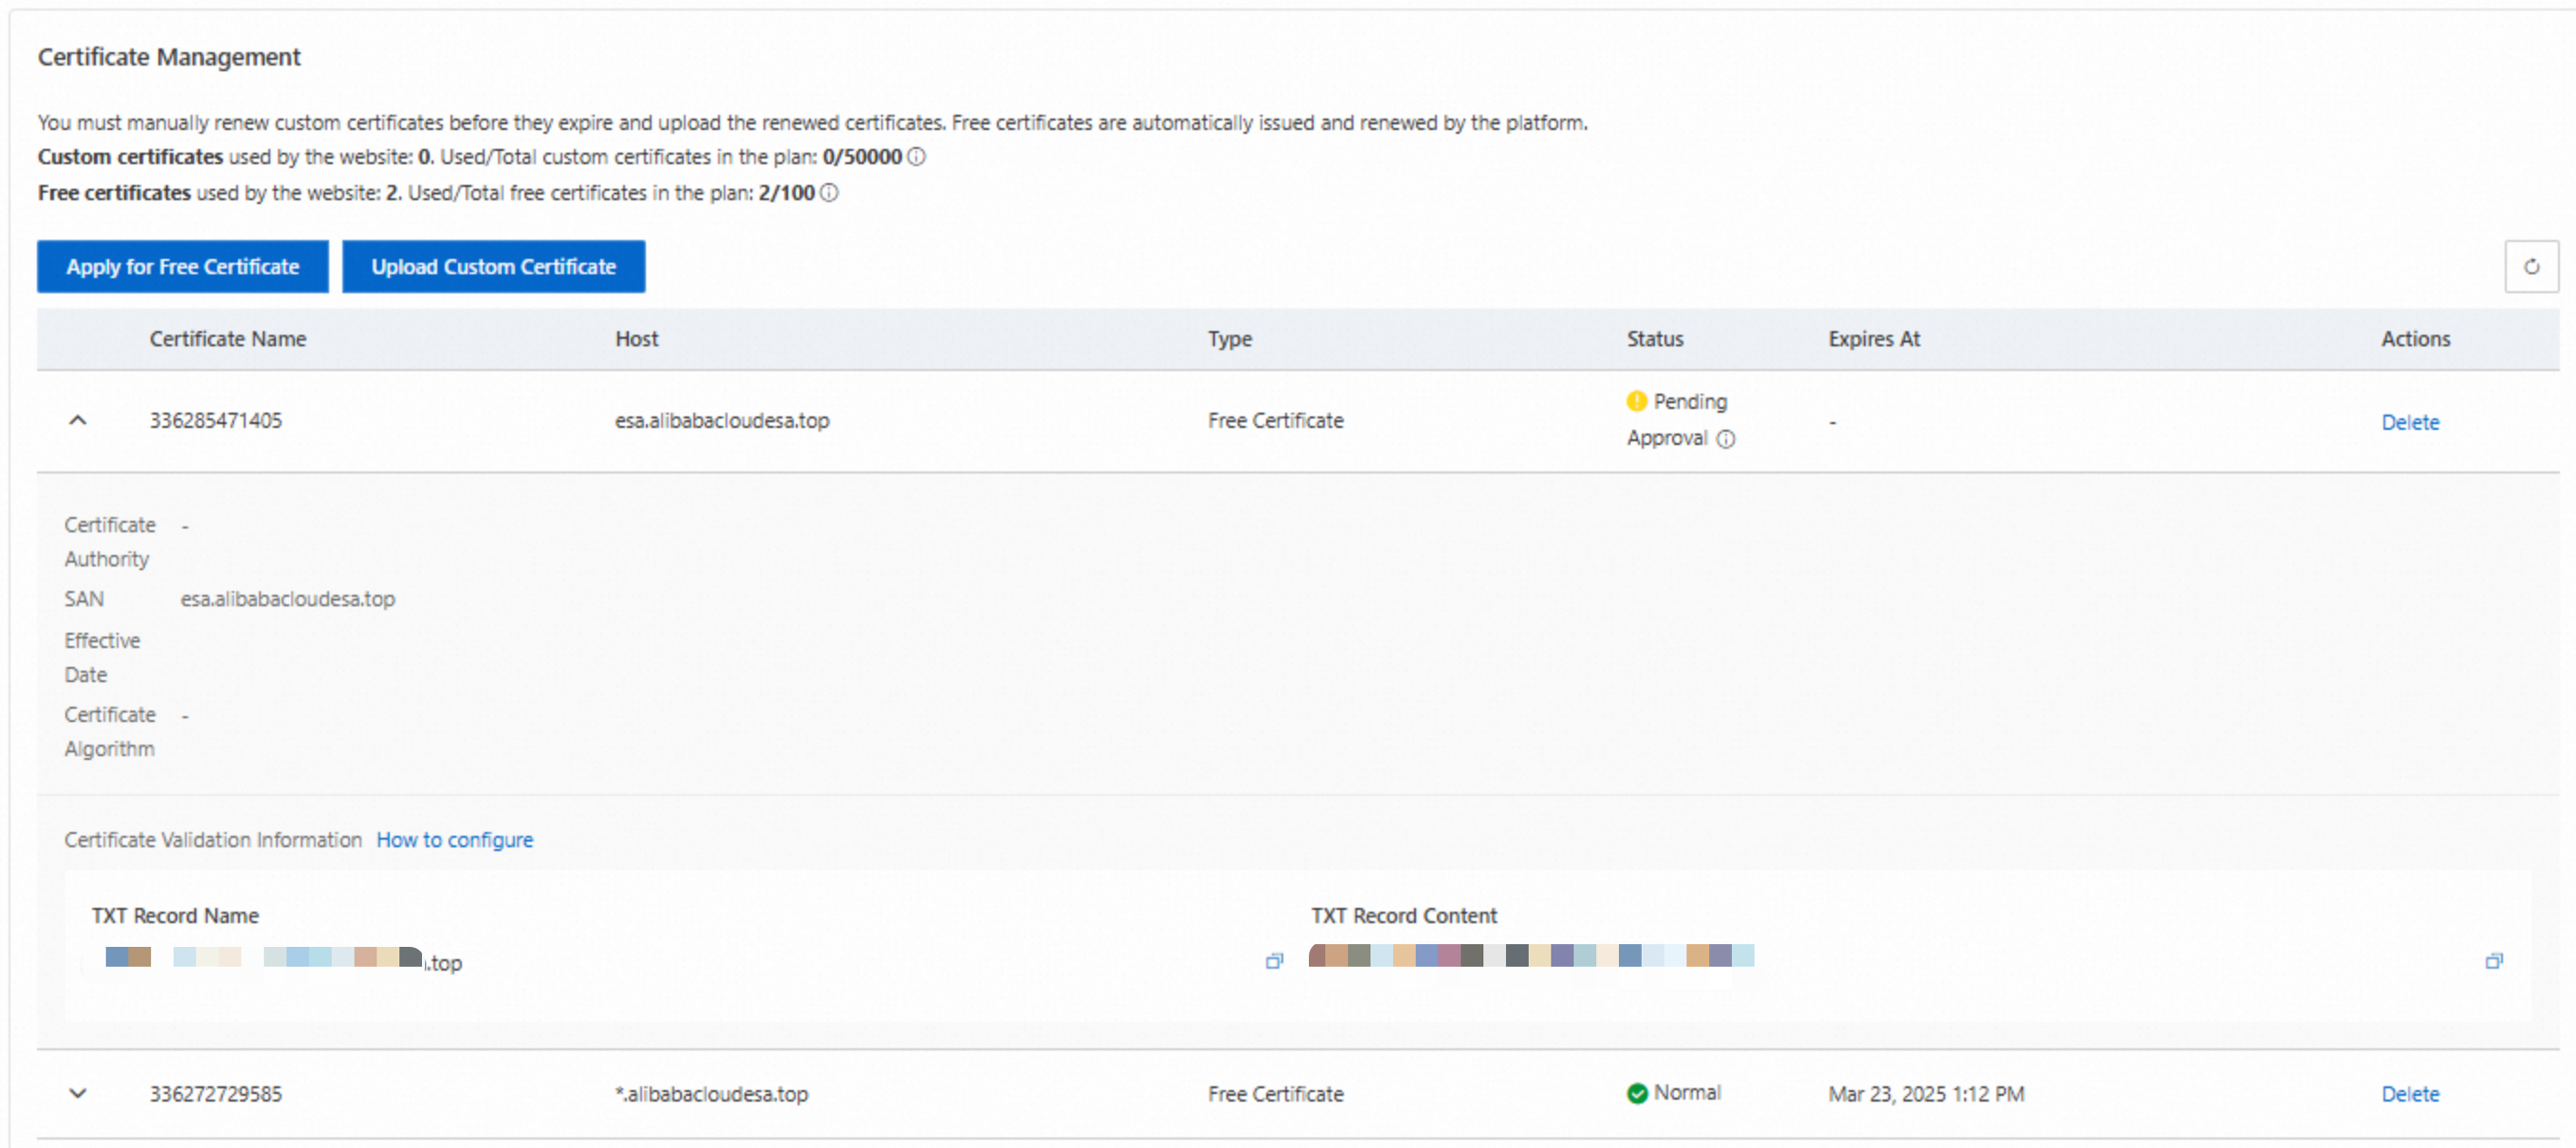
Na página Edge Certificates, na seção Certificate Management, copie o TXT Record Name e o TXT Record Content gerados.
NotaSe o seu certificado abranger vários domínios, a seção Certificate Validation Information listará uma entrada por domínio. Adicione um registro DNS para cada entrada no seu DNS autoritativo.
Faça login no console do Alibaba Cloud DNS.
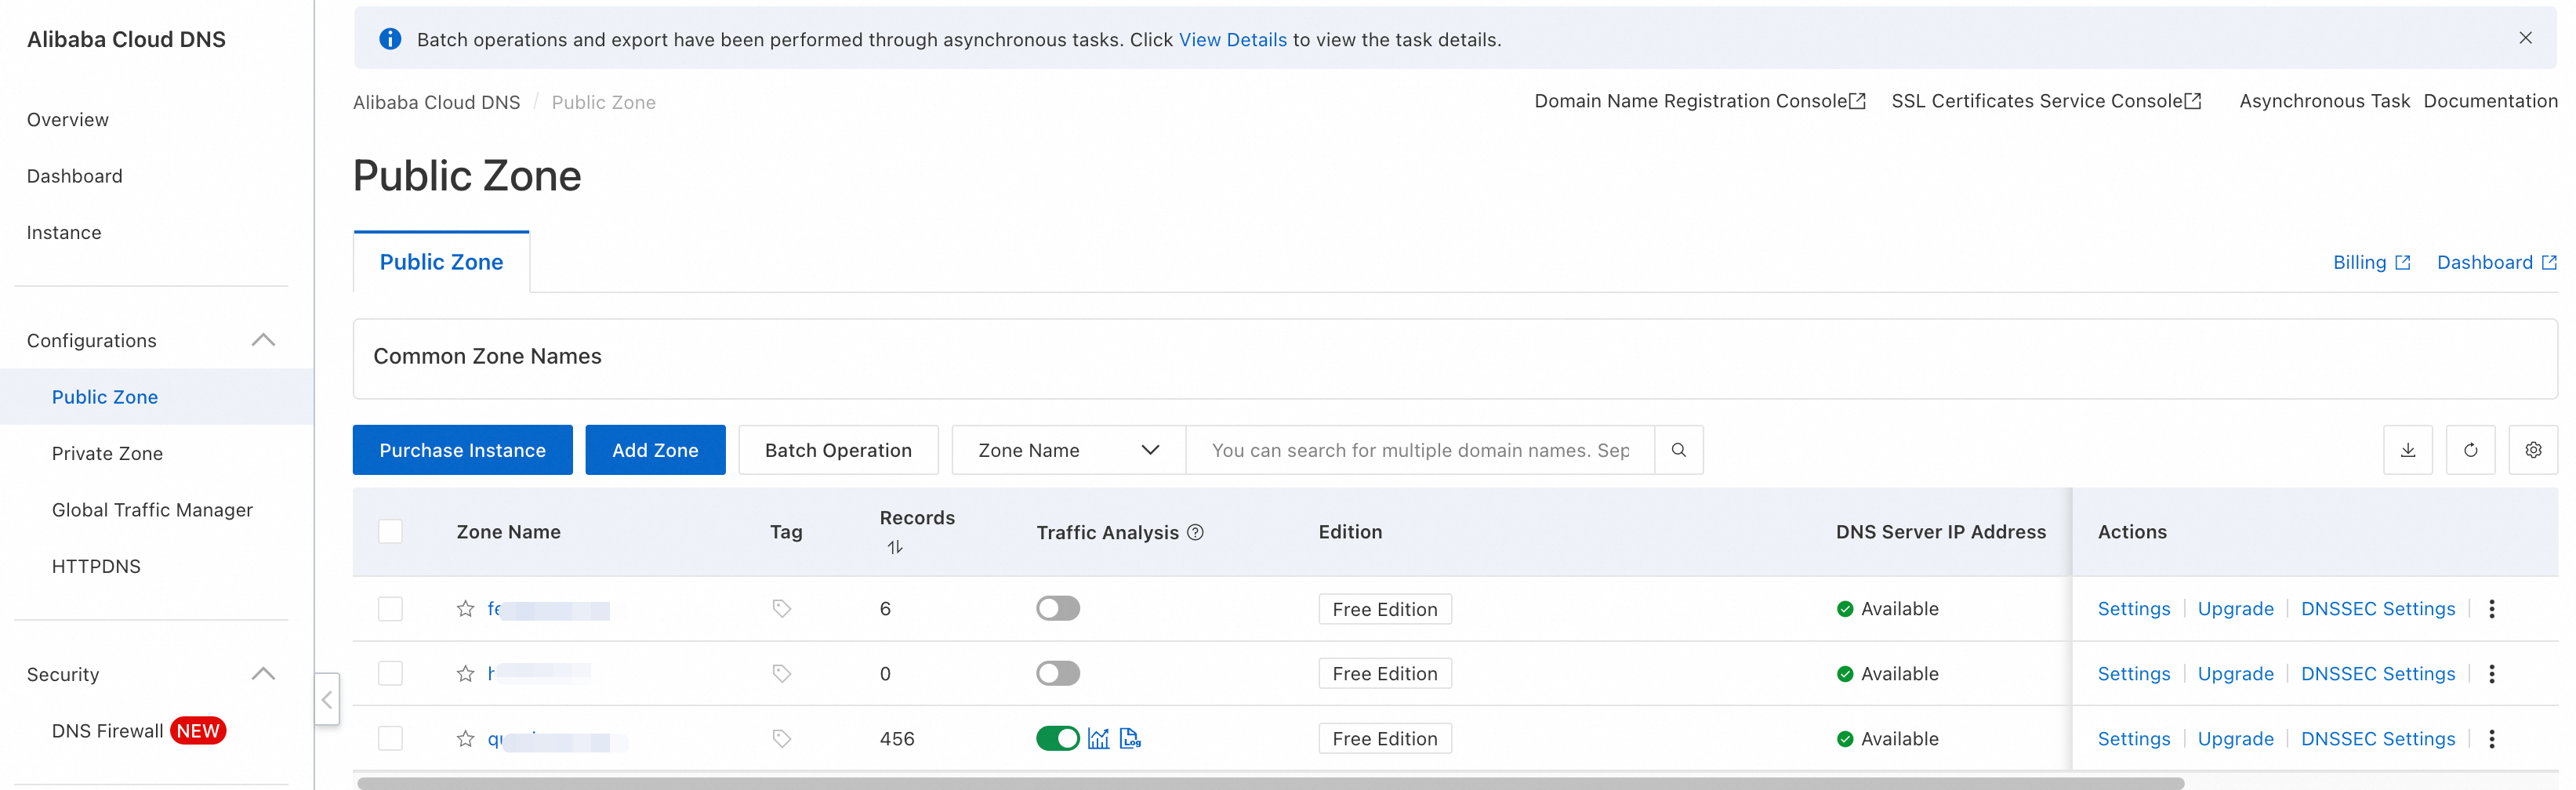
No painel de navegação à esquerda, clique em Public Zone.
-
Na página Public Zone, localize o domínio associado ao seu site e clique em Settings na coluna Actions.
-
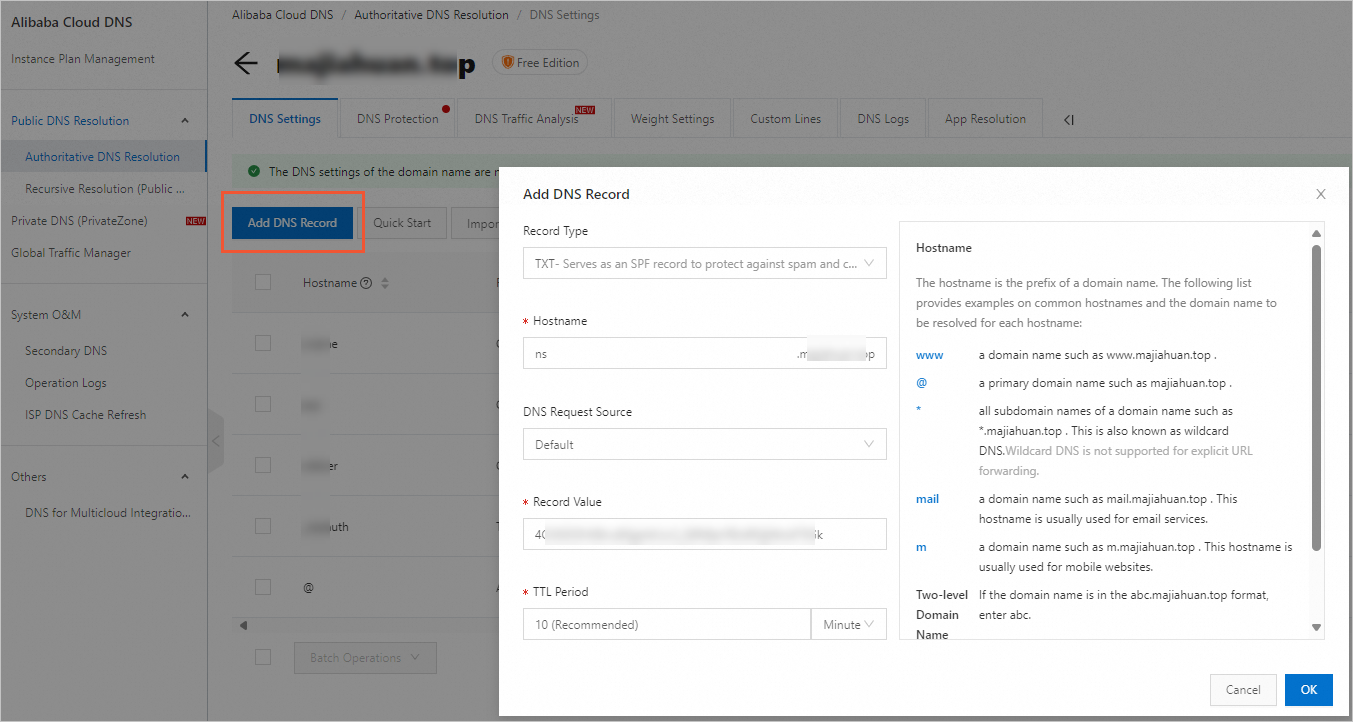
Na página Settings, clique em Add Record. Defina o Record Type como TXT. Em Hostname, insira o TXT Record Name copiado. No valor do registro, insira o TXT Record Content copiado. Clique em OK.
Validação HTTP
No console do ESA, acesse Websites. Na coluna Website, clique em o site desejado.
No painel de navegação à esquerda, escolha .
-
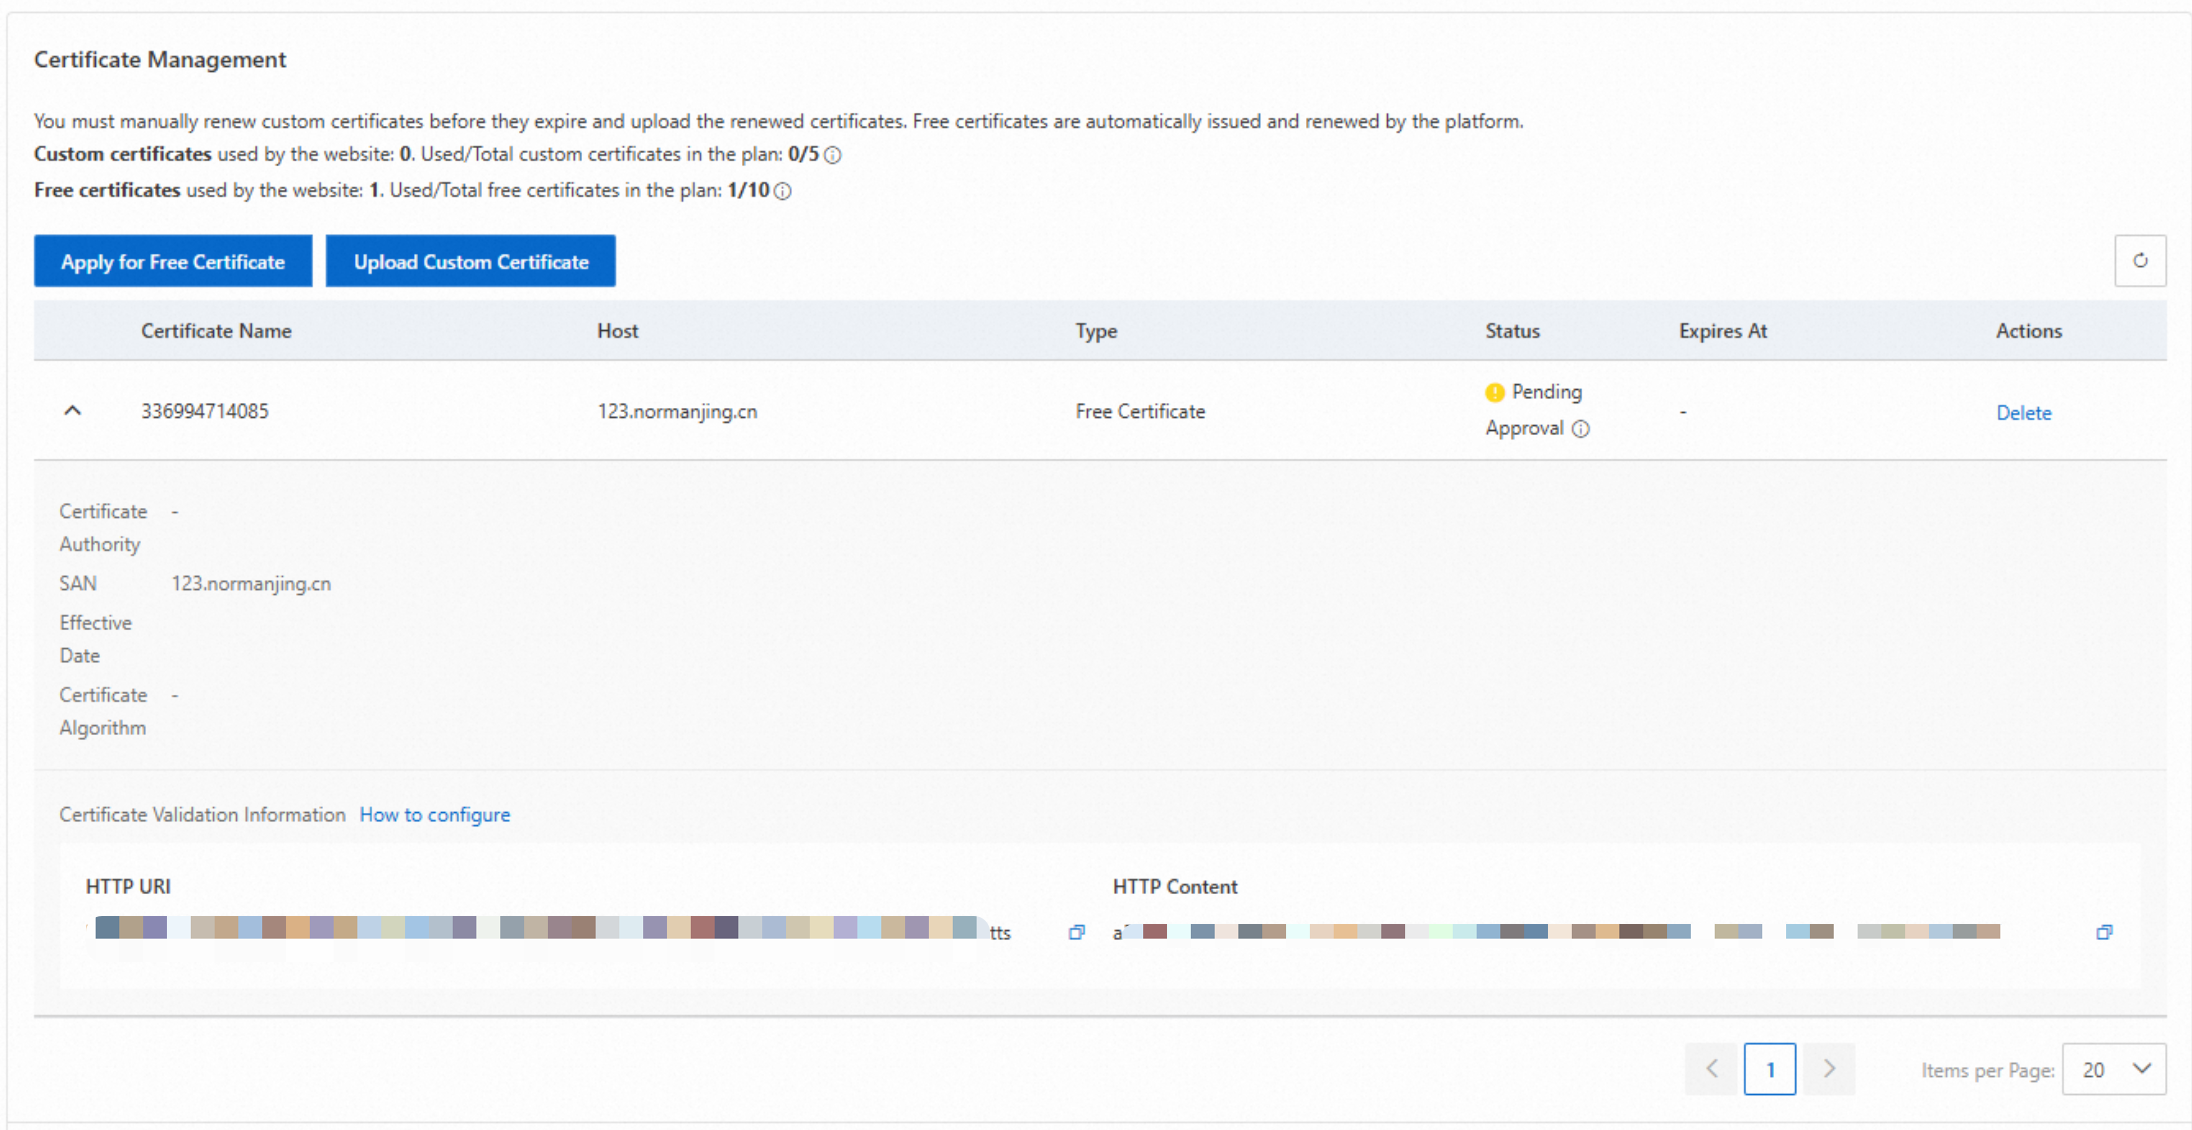
Na página Edge Certificates, na seção Certificate Management, copie o HTTP URI e o HTTP Content gerados.
-
No seu servidor web público, crie um arquivo no caminho especificado pelo HTTP URI. O conteúdo do arquivo deve corresponder ao HTTP Content copiado na etapa anterior.

-
Execute
curl -v <HTTP_URI>para verificar. Uma resposta200 OKconfirma que o arquivo está configurado corretamente.