O DCDN suporta servidores de origem OSS, baseados em IP e em nome de domínio. É possível configurar vários endereços de origem para cada tipo, além de definir a prioridade e o peso para habilitar o balanceamento de carga e o failover.
Antes de começar
Você é responsável por quaisquer custos de transferência de dados ou de largura de banda gerados pelo servidor de origem durante a requisição à origem. Por exemplo, são cobrados tráfego e largura de banda do seu próprio data center, ou taxas de transferência de dados de um bucket do OSS.
-
O DCDN suporta failover entre servidores de origem primários e secundários. Quando vários servidores de origem estão configurados, o DCDN tenta primeiro fazer uma requisição à origem no servidor com a Priority definida como Primary. Se o servidor de origem primário falhar em três verificações de integridade consecutivas, o DCDN faz o failover para um servidor com a Priority definida como Secondary. Caso o servidor de origem primário seja aprovado em uma verificação de integridade subsequente, o DCDN o marca como disponível e restaura seu status primário. Se todos os servidores de origem tiverem a mesma prioridade, o DCDN usa o agendamento round-robin para as requisições à origem.
NotaVerificações de integridade: o DCDN executa verificações de integridade ativas na Camada 4 ao sondar a porta 80, a porta 443 ou qualquer porta personalizada configurada no servidor de origem. O DCDN envia sondas a cada 2,5 segundos e marca um servidor de origem como indisponível após três sondas consecutivas com falha.
Adicione ou modifique um servidor de origem
Acesse o console do DCDN.
No painel de navegação à esquerda, clique em Domain Names.
Na página Domain Names, localize o nome de domínio e gerencie as configurações clicando em Configure na coluna Actions.
Na guia Basic Settings, localize a seção Origin Information.
-
Na seção Origin Information, adicione um novo servidor de origem ou modifique um existente.
Para adicionar um servidor de origem, clique em Add Origin Server.
Para modificar um servidor de origem existente, localize-o na lista e clique em Modify na coluna Actions.
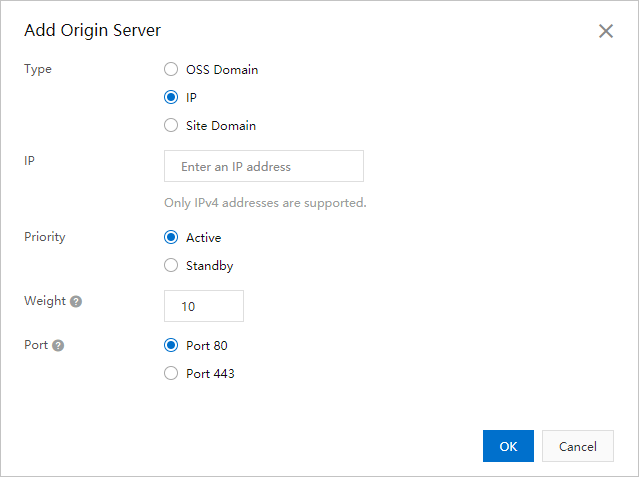
Parâmetro
Descrição
Type
Primeiro, selecione o tipo de servidor de origem e insira seu endereço (até 67 caracteres). Adicione até 20 servidores de origem por nome de domínio.
OSS Domain
Ao usar um bucket do Object Storage Service (OSS) como servidor de origem, insira o nome de domínio público do bucket do OSS, como
***.oss-cn-hangzhou.aliyundoc.com.Obtenha o nome de domínio público de um bucket do OSS no console do OSS. Você também pode selecionar o nome de domínio de um bucket pertencente à conta atual do Alibaba Cloud na lista suspensa Domain Name.
IP: Configure um ou mais endereços IP para um servidor de origem. Não há suporte para endereços IP internos. Há suporte para endereços IPv4 e IPv6. Pelo menos um dos endereços IP deve ser um endereço IPv4. Ao usar um endereço IP público de uma instância do Elastic Compute Service (ECS) do Alibaba Cloud como endereço do servidor de origem, o endereço IP fica isento de revisão manual. Obtenha as permissões para configurar a requisição à origem via IPv6 com antecedência. Caso contrário, as atualizações nas configurações de IPv6 não terão efeito. Para mais informações, consulte ConfigureIPv6IPv6 origin fetch.
Origin Domain: Configure um ou mais nomes de domínio de origem.
Priority
Configure origens primárias e secundárias. Quando uma requisição do usuário aciona uma requisição à origem, o Alibaba Cloud CDN tenta primeiro a origem primária. Se a origem primária falhar (falha na conexão TCP entre o nó do CDN e a origem), o Alibaba Cloud CDN retorna à origem secundária. Os valores de prioridade variam de 0 a 127. Quanto menor o número, maior a prioridade. A prioridade padrão para uma origem primária é 20; para uma origem secundária, é 30. Para configurar um valor de prioridade diferente dos padrões, envie um ticket.
Por exemplo, se houver duas origens, A e B, com a origem A definida como primária e a origem B como backup, as requisições do usuário que acionam uma requisição à origem através do Alibaba Cloud CDN são direcionadas primeiro à origem A. Se a origem A falhar (falha na conexão TCP entre o nó do CDN e a origem), a requisição é redirecionada para a origem B. Quando a origem A se recuperar, o tráfego retorna da origem B para a origem A.
Weight
Quando várias origens compartilham a mesma prioridade, o Alibaba Cloud CDN distribui as requisições do usuário entre as origens proporcionalmente com base em seus pesos, habilitando o balanceamento de carga ponderado. Por favor, defina os pesos de acordo com as necessidades do seu negócio.
Intervalo: 1–100. Valores mais altos resultam em uma maior proporção de requisições.
Valor padrão: 10.
Exemplo: as origens A e B têm prioridade primária. A tem peso 80 e B tem peso 20. As requisições são distribuídas na proporção de 8:2 entre A e B.
NotaO roteamento baseado em peso se aplica apenas ao conteúdo estático por padrão. Para aplicá-lo ao conteúdo dinâmico, ative o balanceamento de carga dinâmico. Configure back-to-origin routing to retrieve dynamic content.
A distribuição real de requisições pode não corresponder aos pesos configurados em alguns casos:
Um QPS baixo de back-to-origin (por exemplo, menos de 10 QPS) pode causar uma distribuição desigual.
Se as requisições vêm de um ou poucos endereços IP, o DCDN as roteia para o mesmo nó e pode direcionar a maioria das requisições para um único servidor de origem devido a conexões TCP persistentes.
Para verificar a distribuição de pesos, use uma ferramenta de monitoramento de terceiros com clientes de sondagem em diversos locais e ISPs.
Port
Selecione uma porta compatível com o seu servidor de origem.
Port 80: O DCDN obtém o conteúdo do servidor de origem pela porta 80.
Port 443: O DCDN obtém o conteúdo do servidor de origem pela porta 443. O servidor de origem deve ser compatível com HTTPS.
NotaO DCDN suporta apenas as portas 80 e 443 por padrão. Para usar uma porta personalizada, envie um ticket.
Clique em OK.
Status do servidor de origem
O DCDN sonda automaticamente seus servidores de origem e exibe um status de integridade para ajudá-lo a identificar problemas rapidamente. Os nós do DCDN verificam a conectividade ao estabelecer conexões TCP e consideram uma falha de conexão como anomalia. Após a configuração de um servidor de origem, visualize o Origin Server Status dele na lista de servidores de origem.
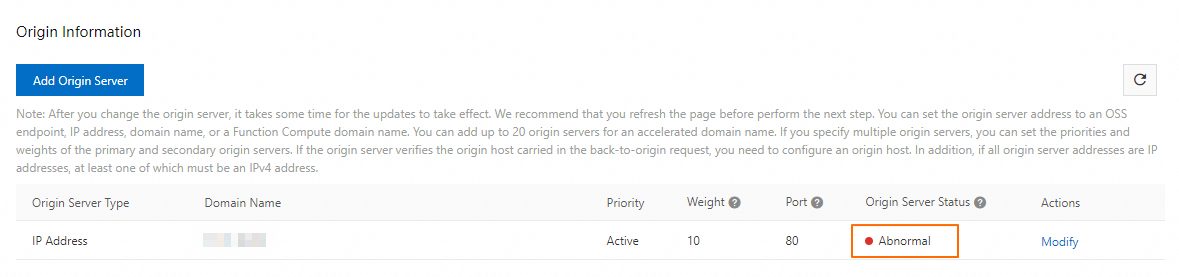
A tabela a seguir descreve cada status.
|
Status |
Descrição |
|
Healthy |
Nenhum problema detectado. Uma origem baseada em IP com múltiplas portas é considerada íntegra se pelo menos uma porta estiver acessível. Uma origem baseada em nome de domínio é considerada íntegra se mais de 80% dos seus endereços IP resolvidos estiverem acessíveis. |
|
Partially Healthy |
Podem existir alguns problemas. A pontuação de integridade está abaixo de 80%. Por favor, verifique se o seu servidor de origem está operando normalmente. |
|
Abnormal |
O servidor de origem está em alto risco. A pontuação de integridade está abaixo de 20%. Inspecione imediatamente o seu servidor de origem e os serviços online. |
|
Unknown |
O servidor de origem foi adicionado ou modificado recentemente, e ainda não há dados de sondagem disponíveis. Aguarde alguns minutos e atualize a página. |
O status de integridade é apenas para referência e, ocasionalmente, pode estar incorreto. Confie no desempenho real do seu serviço para a verificação final.
Retentativas de requisição à origem, tempos limite de requisição à origem e sondagem de origem
-
Ordem de retentativa de requisição à origem:
O sistema testa novamente os endereços do servidor de origem em ordem de prioridade, da maior para a menor.
Caso vários endereços de servidor de origem tenham a mesma prioridade, o nó faz novas tentativas de acordo com o peso configurado.
-
Granularidade da retentativa de requisição à origem:
O sistema realiza as retentativas no nível do endereço IP. Se um servidor de origem for especificado por um nome de domínio, o sistema tenta novamente todos os endereços IP resolvidos a partir desse nome. O nó tenta se conectar a outro servidor de origem disponível somente se houver falha nas conexões com todos os endereços IP do servidor de origem atual.
Durante uma retentativa, o sistema filtra automaticamente os servidores de origem indisponíveis listados na tabela de inativos (dead table).
-
Códigos de status para retentativas de requisição à origem:
Um nó do CDN ou DCDN aciona uma retentativa de requisição à origem quando recebe um código de status 5xx do servidor de origem.
-
Tempo limite de requisição à origem: Se o servidor de origem retornar proativamente um código de status de retentativa, o nó do CDNDCDN faz uma nova tentativa assim que recebe o código de status. Se o servidor de origem não retornar um código de status de retentativa, o nó do CDNDCDN faz uma nova tentativa ao atingir o período de tempo limite da requisição à origem.
Tempo limite de conexão TCP: 10 segundos.
Tempo limite de gravação na origem: 30 segundos por padrão (tempo limite para gravar conteúdo no servidor de origem após estabelecer a conexão).
Tempo limite de leitura da origem: 30 segundos por padrão (o tempo limite para um nó do CDN ou DCDN receber a resposta completa do servidor de origem após estabelecer a conexão).
Ajuste o tempo limite de gravação na origem e o tempo limite de leitura da origem ao configurar o tempo limite da requisição HTTP de requisição à origem.
-
Lógica de sondagem de origem:
Falha de conexão TCP: Se uma conexão TCP entre um nó do CDN ou DCDN e um endereço IP do servidor de origem falhar duas vezes consecutivamente (por exemplo, falha no estabelecimento da conexão ou a conexão atinge o tempo limite), o nó do CDN ou DCDN remove o endereço IP da lista de servidores de origem disponíveis e o adiciona à tabela de inativos. Isso impede o envio de requisições subsequentes para este endereço IP. O nó do CDN ou DCDN, em seguida, sonda o endereço IP a cada 5 segundos ao tentar estabelecer uma conexão TCP. Se a sondagem for bem-sucedida, o nó restaura o endereço IP na lista de servidores de origem disponíveis.
Conexão TCP normal: Se a conexão TCP da Camada 4 entre um nó do CDN ou DCDN e um endereço IP do servidor de origem estiver estável, mas o nó receber um código de status que acione uma retentativa (como um erro 5xx), o nó aciona uma retentativa de requisição à origem. No entanto, o endereço IP do servidor de origem permanece na lista de servidores disponíveis, e o sistema pode enviar requisições subsequentes para ele com base em seu peso. Por padrão, falhas de requisição HTTP da Camada 7 não bloqueiam o endereço IP do servidor de origem. Para bloquear um endereço IP do servidor de origem em caso de falhas de requisição HTTP da Camada 7, envie um ticket para ativar esse recurso.
Documentos relacionados
Para mais informações sobre servidores de origem, consulte Origin server.
Ao usar vários servidores de origem, configure o host de origem para direcionar requisições a diferentes backends. Para mais informações, consulte Configure a default origin host.
Para personalizar o protocolo (HTTP ou HTTPS) para a requisição à origem, consulte Configure the protocol policy for origin fetch.
Se o seu site fornece conteúdo dinâmico, ative a aceleração dinâmica do DCDN para que ele obtenha o conteúdo dinâmico por rotas ideais, enquanto acelera o conteúdo estático a partir dos caches de borda. Para mais informações, consulte Overview of rules for dynamic and static content acceleration.
Configure regras de TTL de cache para conteúdo estático a fim de maximizar a eficiência do cache e reduzir as requisições ao seu servidor de origem. Para mais informações, consulte Configure cache TTL.
Ao usar um bucket privado do Alibaba Cloud OSS como servidor de origem, autorize o DCDN a buscar conteúdo dele. Para mais informações, consulte Allow origin fetch from private OSS buckets.
Caso o seu servidor de origem use um único IP para vários domínios e o protocolo de requisição à origem seja HTTPS, configure o SNI de origem. Para mais informações, consulte Configure origin SNI.