A Dynamic Content Delivery Network (DCDN) permite configurar o protocolo que os pontos de presença (POPs) usam para recuperar recursos estáticos dos servidores de origem. Após a configuração da política de protocolo de origem estática, a DCDN redireciona solicitações HTTP ao servidor de origem pela porta 80 ou solicitações HTTPS pela porta 443, conforme o protocolo especificado.
Informações básicas
Por padrão, a política de protocolo de origem estática está desativada. O sistema redireciona as solicitações ao servidor de origem pela porta definida em .
Se a porta 443 estiver em uso, o redirecionamento ao servidor de origem ocorrerá via HTTPS.
Se a porta 80 ou outra porta estiver em uso, o redirecionamento ao servidor de origem ocorrerá via HTTP.
A política de protocolo de origem estática suporta apenas as portas 80 e 443. Ao ativar essa política, a porta especificada em Origin Information torna-se inválida. Para que os POPs redirecionem solicitações ao servidor de origem por uma porta personalizada, envie um ticket.
Procedimento
Faça login no console do DCDN.
No painel de navegação à esquerda, clique em Domain Names.
Na página Domain Names, localize o nome de domínio desejado e clique em Configure.
Na árvore de navegação à esquerda do nome de domínio, clique em Origin Fetch.
Na aba Origin Fetch, localize Static Origin Protocol Policy.
Ative Static Origin Protocol Policy.
-
Na caixa de diálogo Static Origin Protocol Policy, defina Redirect Type como Match Client, HTTP ou HTTPS.
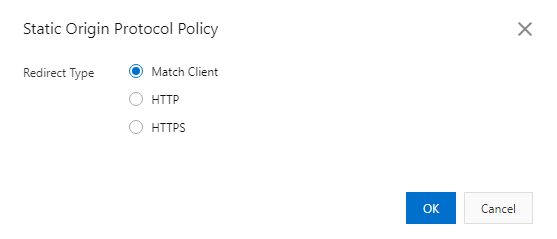
Valor
Descrição
Match Client
Quando um cliente envia uma solicitação HTTP ou HTTPS, a DCDN redireciona a requisição ao servidor de origem usando o mesmo protocolo do cliente. Certifique-se de que as portas 443 e 80 estejam abertas no servidor de origem. Caso contrário, a DCDN pode falhar ao redirecionar as solicitações do cliente.
NotaA política de protocolo de origem estática protege os dados contra adulteração e vazamento durante a transmissão. Para transmitir dados sensíveis, como informações de identidade do usuário, via HTTPS, e outros dados, como arquivos de imagem, via HTTP, recomendamos definir Redirect Type como Match Client.
HTTP
A DCDN redireciona as solicitações ao servidor de origem via HTTP.
NotaAo definir Redirect Type como HTTP, o sistema usa a porta 80. Para usar uma porta personalizada, envie um ticket.
HTTPS
A DCDN redireciona as solicitações ao servidor de origem via HTTPS.
Nota-
A criptografia HTTPS consome recursos computacionais adicionais no servidor de origem.
-
Se Redirect Type estiver definido como HTTPS, o sistema usa a porta 443. Envie um ticket caso precise utilizar uma porta personalizada.
-
Clique em OK.