Aplicações gerenciadas no Enterprise Distributed Application Service (EDAS) podem conter vários serviços ou subsistemas, desenvolvidos e mantidos por diferentes equipes e membros. O EDAS oferece dois modelos de permissão que controlam quem pode executar quais operações em quais recursos. Isso permite isolar aplicações, recursos e dados, além de implementar controle de acesso.
Modelos de permissão
O EDAS é compatível com dois modelos de permissão:
Políticas do Resource Access Management (RAM) (recomendado): Controle de acesso granular baseado em políticas. Cada política define ações específicas que um usuário pode executar em recursos determinados. As políticas do RAM seguem o princípio do menor privilégio e aceitam curingas, expressões condicionais e composição de múltiplas políticas.
Permissões definidas pelo EDAS (legado): Controle de acesso baseado em funções com baixa granularidade. As permissões agrupam operações e recursos, o que impede o controle independente sobre quais operações se aplicam a quais recursos.
Para gerenciar permissões do EDAS e de outros serviços da Alibaba Cloud em um sistema unificado, recomendamos o uso do RAM. Para obter detalhes sobre como configurar o controle de acesso baseado em RAM, consulte Visão geral.
Caso sua organização ainda utilize permissões definidas pelo EDAS, consulte Gerenciar permissões definidas pelo EDAS (não recomendado).
Como o acesso é avaliado
Quando ambos os modelos de permissão coexistem, o EDAS avalia o acesso da seguinte forma:
Usuários do RAM seguem sempre as políticas do RAM. Permissões definidas pelo EDAS não se aplicam.
**Subcontas com AliyunEDASFullAccess** seguem as políticas do RAM, e não as permissões definidas pelo EDAS.
Subcontas com permissões definidas pelo EDAS continuam usando essas permissões até a migração para usuários do RAM.
Recomendamos converter subcontas regidas por permissões definidas pelo EDAS em usuários do RAM. Para o procedimento de migração, consulte Substituir permissões definidas pelo EDAS por políticas do RAM.
Para gerenciar as permissões definidas pelo EDAS concedidas a uma subconta, faça login no console do EDAS e especifique os recursos aos quais a subconta tem ou não acesso permitido. Após substituir as permissões definidas pelo EDAS por políticas do RAM, não será mais possível conceder permissões definidas pelo EDAS às subcontas. Elas serão convertidas em usuários do RAM. Conceda permissões aos usuários do RAM no EDAS por meio do console do RAM.
Por que as políticas do RAM são superiores às permissões definidas pelo EDAS
Controle de acesso mais granular
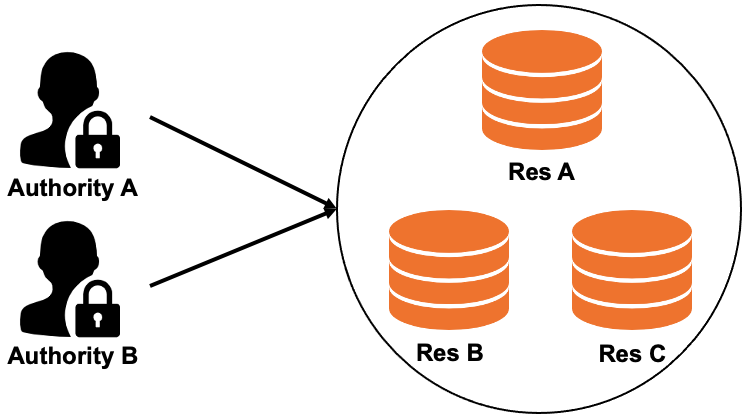
Com as permissões definidas pelo EDAS, ao conceder permissões de implantação e parada para APP1 e APP2, a subconta poderá implantar e parar ambas as aplicações. Não é possível separar quais operações se aplicam a quais aplicações.
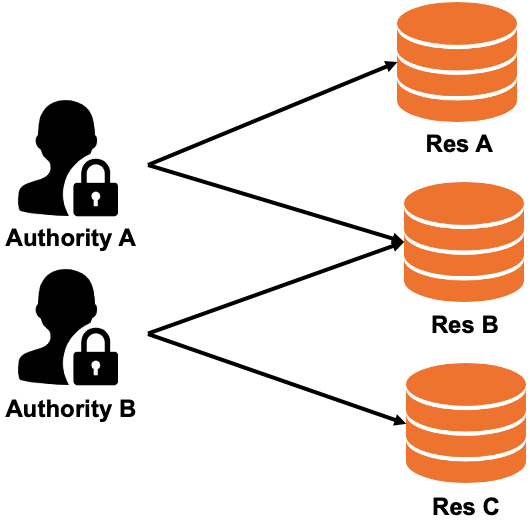
As políticas do RAM desassociam operações de recursos. Por exemplo, um único usuário do RAM pode receber:
Permissões de implantação para APP1 e APP2
Permissões de parada para APP2 e APP3
Nesse cenário, o usuário do RAM consegue implantar APP1 e APP2, mas não pode implantar APP3. Ele também pode parar APP2 e APP3, mas não tem permissão para parar APP1.
|
**Permissão definida pelo EDAS** |
**Política do RAM** |
|
|
|
|
As permissões agrupam operações e recursos. Uma subconta com permissões de implantação e parada para APP1 e APP2 pode executar ambas as operações nas duas aplicações. |
Cada instrução de política vincula operações específicas a recursos específicos. Permissões de implantação e de parada têm como alvo conjuntos diferentes de aplicações. |
Sintaxe de política flexível
As políticas do RAM oferecem funcionalidades ausentes nas permissões definidas pelo EDAS:
Curingas em identificadores de recursos para corresponder a vários recursos simultaneamente
Instruções Allow e Deny em uma única política para controle preciso
Múltiplas políticas anexadas a um único usuário do RAM
Expressões condicionais para definir uma política
Exemplo: visualizar todas as aplicações exceto uma
A política a seguir permite que um usuário do RAM visualize todas as aplicações do EDAS, exceto aquela cujo ID é 12345678 na região cn-beijing:
{
    "Statement": [
      {
        "Action": [
          "edas:ReadApplication"
        ],
        "Effect": "Allow",
        "Resource": ["acs:edas:*:*:namespace/*/application/*"]
      },
      {
        "Action": [
          "edas:ReadApplication"
        ],
        "Effect": "Deny",
        "Resource": ["acs:edas:cn-beijing:*:namespace/*/application/12345678"]
      }
    ],
    "Version": "1"
}
Esta política contém duas instruções:
A primeira instrução define o efeito como
Allowe utiliza um curinga (*) no caminho do recurso para corresponder a todas as aplicações em todos os namespaces. Assim, o usuário do RAM pode visualizar qualquer aplicação do EDAS.A segunda instrução define o efeito como
Denypara a aplicação específica12345678na regiãocn-beijing. ComoDenytem precedência sobreAllow, o usuário do RAM não consegue visualizar essa aplicação.
Resultado combinado: o usuário do RAM pode visualizar todas as aplicações, exceto a aplicação 12345678.
Para a referência completa da sintaxe de políticas, incluindo expressões condicionais, consulte Visão geral de políticas.
Referência de mapeamento de permissões
As permissões definidas pelo EDAS não equivalem às políticas do RAM e não podem ser convertidas diretamente. No entanto, ao substituir permissões definidas pelo EDAS por políticas do RAM, o EDAS herda a maioria das permissões automaticamente. Por padrão, permissões que definem se uma subconta pode executar uma operação específica em recursos do EDAS (como aplicações e clusters) são transferidas para o usuário correspondente do RAM.
Os recursos do EDAS organizam-se hierarquicamente: namespace > cluster/aplicação. O caminho do recurso nas políticas do RAM reflete essa hierarquia. Por exemplo, acs:edas:*:*:namespace/*/application/${applicationId} tem como alvo uma aplicação específica dentro de qualquer namespace.
A tabela abaixo mapeia cada permissão definida pelo EDAS para seu equivalente em política do RAM:
|
Permissão definida pelo EDAS |
Ação do RAM |
Recurso do RAM |
|
Super Admin (permissões totais) |
edas:* |
acs:edas:\:\:\* |
|
Conta Alibaba Cloud atuante |
edas:ManageSystem |
acs:edas:\:\:\* |
|
Gerenciamento de sistema - Visualizar logs de operação |
edas:ReadOperationLog |
acs:edas:\:\:\* |
|
Gerenciamento de aplicações - Modificar namespaces de microsserviços |
edas:ManageNamespace |
acs:edas:\:\:namespace/${namespaceId} |
|
Gerenciamento de aplicações - Consultar namespaces de microsserviços |
edas:ReadNamespace |
acs:edas:\:\:namespace/${namespaceId} |
|
Gerenciamento de recursos - Criar clusters |
edas:CreateCluster |
acs:edas:\:\:namespace/\* |
|
Gerenciamento de recursos - Visualizar clusters |
edas:ReadCluster |
acs:edas:\:\:namespace/\*/cluster/${clusterId} |
|
Gerenciamento de recursos - Gerenciar e excluir clusters |
edas:ReadCluster, edas:ManageCluster |
acs:edas:\:\:namespace/\*/cluster/${clusterId} |
|
Gerenciamento de aplicações - Criar aplicações |
edas:CreateApplication |
acs:edas:\:\:namespace/\* |
|
Gerenciamento de aplicações - Implantar, iniciar, escalar horizontalmente e excluir aplicações |
edas:ManageApplication, edas:ReadApplication |
acs:edas:\:\:namespace/\*/application/${applicationId} |
|
Gerenciamento de aplicações - Visualizar informações da aplicação |
edas:ReadApplication |
acs:edas:\:\:namespace/\*/application/${applicationId} |
|
Gerenciamento de aplicações - Configurar contêineres e definir parâmetros da Java Virtual Machine (JVM) |
edas:ConfigApplication, edas:ReadApplication |
acs:edas:\:\:namespace/\*/application/${applicationId} |
|
Gerenciamento de aplicações - Definir diretórios de log |
edas:ManageAppLog, edas:ReadApplication |
acs:edas:\:\:namespace/\*/application/${applicationId} |
|
Adquirir recursos do Elastic Compute Service (ECS) |
edas:ECSPurchase |
acs:edas:\:\:\* |
|
Adquirir recursos do Server Load Balancer (SLB) |
edas:SLBPurchase |
acs:edas:\:\:\* |
|
Adquirir recursos do Log Service |
edas:SLSPurchase |
acs:edas:\:\:\* |