Para centralizar o gerenciamento de permissões dos produtos Alibaba Cloud, como o Enterprise Distributed Application Service (EDAS), o EDAS migrou seu sistema de permissões integrado para o Resource Access Management (RAM). Este tópico descreve como migrar do gerenciamento de permissões integrado do EDAS para o RAM e conceder políticas de acesso do EDAS a um usuário do RAM no console do RAM.
Informações básicas
Para obter mais informações sobre a estrutura básica e a sintaxe da linguagem de política de acesso, consulte Estrutura e sintaxe da política.
Parâmetro | Descrição |
Effect | O efeito pode ser Allow ou Deny. |
Action | Operação executada em um recurso específico. É possível especificar várias operações. O valor corresponde ao nome de uma operação definida para um serviço Alibaba Cloud, no formato
|
Resource | Objeto específico ao qual a autorização se aplica. O formato segue a especificação Alibaba Cloud Resource Name (ARN): |
Condition (Opcional) | Condição necessária para que a autorização entre em vigor. Uma condição é composta por uma ou mais cláusulas de condição, cada uma contendo uma chave de condição, um operador de condição e um valor de condição. |
Etapa 1: Gerar uma política de acesso do EDAS
Use um dos três métodos a seguir para visualizar ou gerar uma política de acesso do EDAS.
Método 1: Consultar a biblioteca de exemplos de políticas de acesso
Independentemente do uso de permissões do RAM ou permissões integradas do EDAS, encontre a política de acesso desejada na biblioteca de exemplos. Para mais detalhes, consulte Biblioteca de exemplos de políticas de acesso.
Método 2: Usar o assistente de permissões para gerar uma política de acesso
Este tópico aborda a execução dessa tarefa em um cenário simples. Para informações adicionais, consulte Usar o assistente de permissões do EDAS para gerar uma política do RAM.
Faça login no console do EDAS console do EDAS.
No painel de navegação à esquerda, escolha .
Na página Permission Assistant, clique em Create Policy.
-
No assistente Create Policy, defina os parâmetros da política de acesso.
-
Na aba Create Custom Policy, configure os parâmetros da política de acesso e clique em Next.
Parâmetro
Descrição
Policy Name
Nome personalizado da política.
Note
Observação sobre a política de acesso.
Add Statement
Clique em Add Statement.
No painel Add Authorization Statement, defina Effect e Authorize Actions and Resources e clique em OK.
ImportanteAo adicionar uma política de acesso, selecione apenas um efeito: Allow ou Deny.
Na aba Create Custom Policy, clone, edite ou exclua permissões na coluna Actions da lista de políticas de acesso conforme necessário.
-
Na aba Policy Preview, visualize a política de acesso. Clique em Copy no canto superior direito da caixa de texto do documento de política e, em seguida, clique em Finish na parte inferior do painel.
A mensagem The policy is successfully granted aparece no console. Clique em Return to List para visualizar e gerenciar a nova política de acesso.
-
Na seção Authorization Policy, copie a política de autorização gerada.
Método 3: Converter diretamente as permissões integradas do EDAS em uma política de acesso do RAM
Se você já configurou a autorização de contas com o gerenciamento de permissões integrado do EDAS, converta as permissões configuradas diretamente em uma política de acesso do RAM no console do EDAS.
Faça login no console do EDAS console do EDAS.
No painel de navegação à esquerda, escolha .
Na página RAM User, selecione um usuário do RAM com permissões integradas do EDAS e clique em Generate RAM Policy na coluna RAM Authentication.
-
Na caixa de diálogo RAM Policy exibida, copie a política de acesso e clique em OK.

Etapa 2: Criar uma política de acesso
Faça login no console do RAM como um usuário do RAM com direitos administrativos.
No painel de navegação à esquerda, escolha .
-
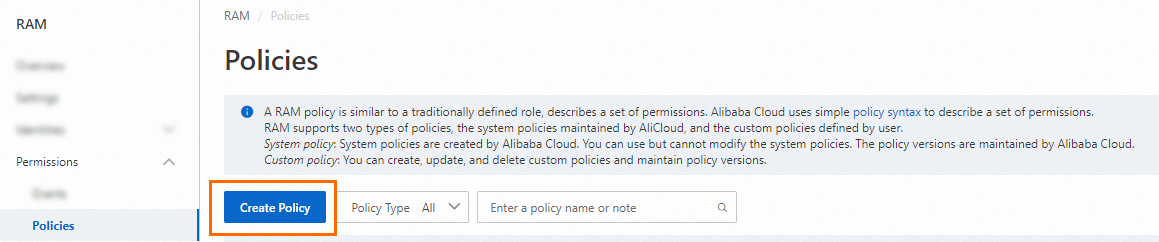
Na página Policies, clique em Create Policy.
-
Insira o documento de política.
NotaNa caixa de texto Policy Document, insira a política de acesso gerada na Etapa 1: Gerar uma política de acesso do EDAS.
Etapa 3: Criar um usuário do RAM e conceder permissões
Faça login no console do RAM com uma conta Alibaba Cloud ou como administrador do RAM.
No painel de navegação à esquerda, escolha .
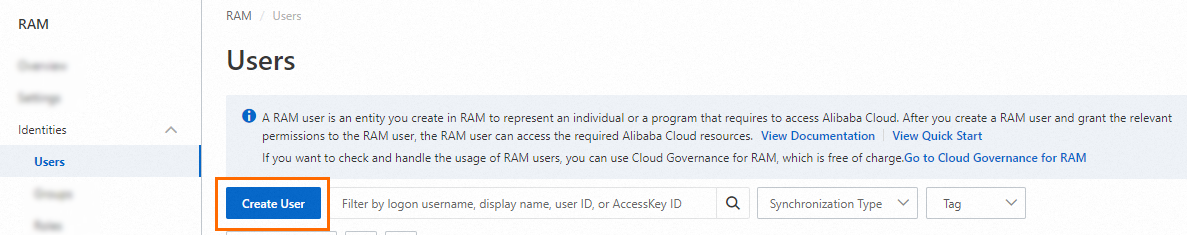
Na página Users, clique em Create User.
-
Na seção User Account Information da página Create User, configure os seguintes parâmetros:
Logon Name: O nome de login pode ter até 64 caracteres e conter letras, dígitos, pontos (.), hifens (-) e sublinhados (_).
Display Name: O nome de exibição pode ter até 128 caracteres.
Tag: Clique no ícone
 e insira uma chave de tag e um valor de tag. Adicionar tags facilita a categorização e o gerenciamento de usuários do RAM.
NotaClique em Add User para criar vários usuários do RAM simultaneamente.
-
Na seção Access Mode, selecione um modo de acesso e configure os parâmetros necessários.
Para maior segurança, crie usuários separados para pessoas físicas e aplicações. Escolha apenas um modo de acesso para manter essa separação.
-
Console access
Para usuários que são pessoas físicas, ative o Console Access. Isso permite o login no Console de Gerenciamento Alibaba Cloud com nome de usuário e senha. Se selecionar Console Access, configure os seguintes parâmetros:
Set Logon Password: Selecione Automatically Regenerate Default Password ou Reset Custom Password. Se escolher Reset Custom Password, especifique uma senha que atenda aos requisitos de complexidade. Para mais informações, consulte Configurar uma política de senha para usuários do RAM.
Password Reset: Especifique se o usuário do RAM precisa redefinir a senha no próximo login.
Enable MFA: Defina se a autenticação multifator (MFA) será ativada para o usuário do RAM. Após ativar o MFA, vincule um dispositivo MFA ao usuário do RAM. Para mais detalhes, consulte Vincular um dispositivo MFA a um usuário do RAM.
-
Programmatic access
Para usuários que representam aplicações, ative Using permanent AccessKey to access para o usuário do RAM. O sistema gera um AccessKey ID e um AccessKey Secret permanentes para chamadas de api. Para mais informações, consulte Obter um par de AccessKey.
ImportanteO AccessKey Secret é exibido apenas uma vez no momento da criação e não pode ser recuperado posteriormente. Portanto, salve-o em um local seguro.
Um par de AccessKey é uma credencial permanente para acesso a aplicações. Se o par de AccessKey de uma conta Alibaba Cloud vazar, os recursos pertencentes a essa conta ficarão expostos a riscos potenciais. Para evitar riscos de vazamento de credenciais, use tokens do Security Token Service (STS). Para mais informações, consulte Melhores práticas para acessar a OpenAPI do Alibaba Cloud.
-
Clique em OK.
Retorne à página Users. Na lista de usuários, localize o usuário do RAM desejado e clique em Add Permissions na coluna Actions.
-
No painel Add Permissions, defina as permissões e clique em Confirm.
Parâmetro
Descrição
Authorized Scope
Os valores válidos são Alibaba Cloud Account e Specific Resource Group. Selecione o escopo de autorização conforme necessário.
Principal
O nome de login do usuário do RAM atual é preenchido automaticamente.
Select Permissions
Selecione Custom Policy. Na caixa de pesquisa, busque o nome da política de acesso definida. Na seção Policy Name, clique no nome da política exibida nos resultados para selecioná-la.
Use uma conta Alibaba Cloud ou um administrador do RAM para fazer login no console do RAM.
Etapa 4: Alternar para a autorização do RAM no console do EDAS
Faça login no console do EDAS console do EDAS.
No painel de navegação à esquerda, escolha .
-
Na página RAM User, localize o usuário do RAM desejado e clique em Switch to RAM na coluna RAM Authentication.
NotaPara um usuário do RAM que já utiliza autorização do RAM, o botão na coluna Actions fica indisponível.
Para um usuário do RAM que ainda usa a autorização integrada do EDAS, é possível alternar para a autorização do RAM. Após a alteração, não será possível retornar à autorização integrada do EDAS.
Ao alternar para a autorização do RAM, o EDAS verifica primeiro se o usuário do RAM recebeu as permissões do EDAS no console do RAM.
Se o usuário do RAM já tiver recebido as permissões necessárias, clique em OK na caixa de diálogo exibida para alternar para a autenticação do RAM.
Caso o usuário do RAM não tenha recebido as permissões do EDAS no console do RAM, uma mensagem solicitará que você acesse o console do RAM para concluir a autorização.