Para usar um banco de dados da AWS como origem ou destino em uma tarefa do DTS, conecte-o ao Alibaba Cloud por meio de um endereço IP público ou uma conexão IPsec-VPN via VPC.
Conecte por um endereço IP público
Ative o acesso por rede pública para o banco de dados na AWS. Em seguida, de acordo com o tipo de tarefa -- sincronização de dados, migração de dados ou validação de dados -- adicione os endereços IP dos servidores DTS às configurações de segurança do banco de dados, como regras de grupo de segurança, firewalls ou listas de permissões.
Conecte por uma VPC
Cenário de exemplo
Uma empresa possui uma VPC na região Germany (Frankfurt) do Alibaba Cloud e outra na região Europe (Frankfurt) da AWS. Este exemplo conecta as duas VPCs por meio de uma conexão IPsec-VPN usando o VPN Gateway do Alibaba Cloud e o VPN da AWS.

Pré-requisitos
Uma VPC com recursos ECS implantados na região Germany (Frankfurt) do Alibaba Cloud. Crie uma VPC com um bloco CIDR IPv4.
Uma VPC com recursos EC2 implantados na região Europe (Frankfurt) da AWS. Plataforma AWS.
Os blocos CIDR das duas VPCs não se sobrepõem.
Planejamento de blocos CIDR
Os blocos CIDR das redes conectadas não devem se sobrepor.
Blocos CIDR das VPCs
|
Recurso |
Bloco CIDR da VPC |
Endereço IP da instância |
|
VPC do Alibaba Cloud |
Bloco CIDR primário: 10.0.0.0/16. Bloco CIDR do vSwitch 1: 10.0.0.0/24, na Zona B. Bloco CIDR do vSwitch 2: 10.0.10.0/24, na Zona C. |
Endereço IP do ECS: 10.0.0.223 |
|
VPC da AWS |
Bloco CIDR primário: 192.168.0.0/16. Bloco CIDR da sub-rede: 192.168.10.0/24, na zona eu-central-1a. |
Endereço IP do EC2: 192.168.10.113 |
Blocos CIDR BGP para conexões IPsec-VPN
Aplica-se apenas ao roteamento dinâmico BGP. Ignore esta seção se usar roteamento estático.
Ambos os túneis no lado do Alibaba Cloud devem usar o mesmo Local ASN. Os números de sistema autônomo (ASNs) BGP do par para os dois túneis podem ser diferentes, mas recomendamos usar o mesmo ASN BGP do par para ambos.
|
Recurso |
Nome da conexão IPsec-VPN |
Túnel |
Bloco CIDR BGP do túnel |
Endereço IP BGP |
ASN BGP (ASN local) |
|
VPN Gateway do Alibaba Cloud |
Conexão IPsec-VPN |
Túnel primário |
169.254.116.208/30. O bloco CIDR de cada túnel deve ser exclusivo dentro de uma instância do VPN Gateway. |
169.254.116.210 |
65530 |
|
Túnel em standby |
169.254.214.96/30 |
169.254.214.98 |
|||
|
Virtual private gateway da AWS |
Conexão VPN site-to-site 1 |
Túnel 1 |
169.254.116.208/30 |
169.254.116.209 |
64512 |
|
Túnel 2 |
O túnel em standby não é utilizado. |
||||
|
Conexão VPN site-to-site 2 |
Túnel 1 |
169.254.214.96/30 |
169.254.214.97 |
||
|
Túnel 2 |
O túnel em standby não é utilizado. |
Fluxo de configuração

Etapa 1: Crie uma instância do VPN Gateway no Alibaba Cloud
Crie uma instância do VPN Gateway no Alibaba Cloud. O sistema atribui dois endereços IP para a conexão IPsec-VPN com a AWS.
Faça logon no console do VPN Gateway.
Na barra de navegação superior, selecione a região onde deseja criar o VPN gateway. O VPN gateway deve estar na mesma região da VPC.
Na página VPN Gateways, clique em Create VPN Gateway.
-
Configure o VPN Gateway com as configurações a seguir, clique em Buy Now e conclua o pagamento. Apenas os parâmetros relevantes para este exemplo estão listados. Use as configurações padrão para todos os demais. Crie e gerencie uma instância do VPN Gateway.
Parâmetro
Descrição
Valor de exemplo
Instance Name
O nome da instância do VPN Gateway.
Insira VPN Gateway.
Region
A região de implantação.
Selecione Germany (Frankfurt).
Gateway Type
O tipo de gateway.
Selecione Standard.
Network Type
O tipo de rede.
Selecione Public.
Tunnel
O modo de túnel para conexões IPsec-VPN na região: Dual-Tunnel ou Single-tunnel. Crie uma conexão IPsec-VPN.
Padrão: Dual-tunnel.
VPC
A VPC a ser associada ao VPN Gateway.
Selecione a VPC na região Germany (Frankfurt).
vSwitch
Um vSwitch da VPC. No modo dual-tunnel, especifique dois vSwitches. O sistema cria uma ENI em cada um para o tráfego VPC-para-IPsec (um IP cada). Não é possível alterar os vSwitches após a criação.
Selecione um vSwitch na VPC.
vSwitch 2
Um segundo vSwitch em uma zona diferente para recuperação de desastres entre zonas. Para regiões com zona única, selecione dois vSwitches nessa zona.
Selecione o segundo vSwitch na VPC.
IPsec-VPN
Ative o recurso IPsec-VPN.
Padrão: Enable.
SSL-VPN
Ative o recurso SSL-VPN.
Padrão: Disable.
-
Retorne à página VPN Gateway. O status da instância muda de Preparing para Normal em 1 a 5 minutos. O sistema atribui dois endereços IP:
Nome da instância do VPN Gateway
ID da instância do VPN Gateway
Endereço IP
VPN Gateway
vpn-gw8dickm386d2qi2g****
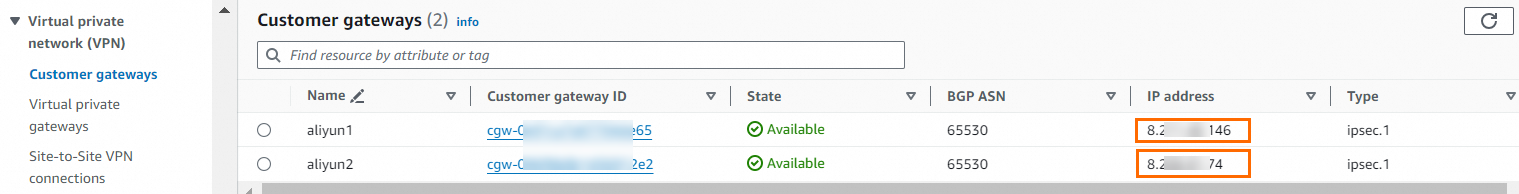
Endereço IPsec 1 (endereço do túnel ativo por padrão): 8.XX.XX.146
Endereço IPsec 2 (endereço do túnel em standby por padrão): 8.XX.XX.74
Etapa 2: Implante a VPN na AWS
Implante a VPN na AWS para estabelecer a conexão IPsec-VPN. Consulte a documentação oficial da AWS para as operações detalhadas.
Use roteamento estático
-
Crie dois customer gateways na AWS, usando os dois endereços IP do VPN Gateway do Alibaba Cloud.
-
Crie um virtual private gateway na AWS e anexe-o à VPC que se conecta ao Alibaba Cloud.

-
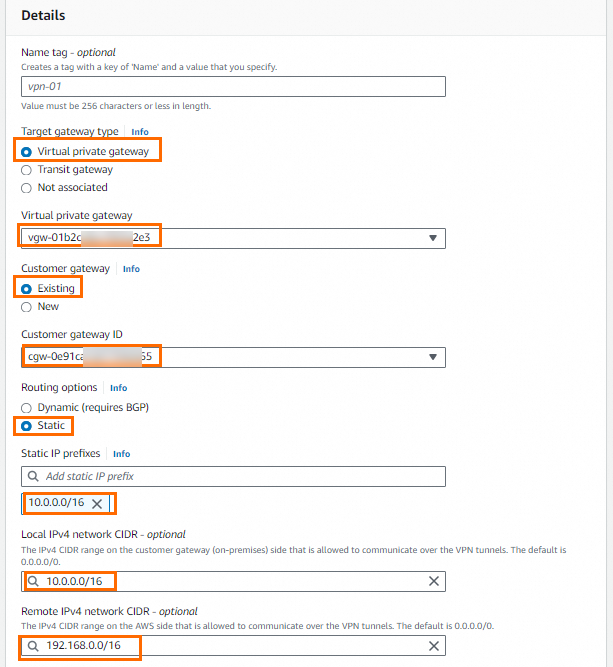
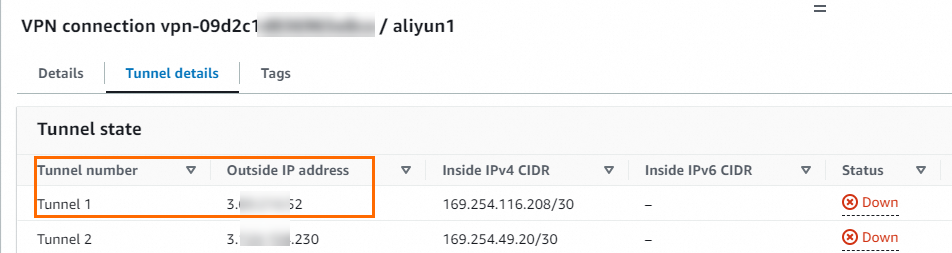
Crie conexões VPN site-to-site. A figura a seguir mostra a configuração de uma conexão. As opções de túnel usam os valores padrão. A outra conexão usa um customer gateway diferente com as mesmas configurações restantes. Após criar as conexões, visualize as informações de endereço dos túneis. Essas informações são necessárias para criar a conexão IPsec-VPN no Alibaba Cloud. Endereços IP externos do Túnel 1 para as duas conexões VPN:
ImportanteAs conexões IPsec-VPN do Alibaba Cloud e da AWS suportam o modo dual-tunnel. No entanto, a AWS associa ambos os túneis ao mesmo customer gateway por padrão, enquanto o Alibaba Cloud atribui endereços IP diferentes a cada túnel. Para ativar ambos os túneis, crie duas conexões VPN site-to-site na AWS, cada uma associada a um customer gateway diferente.
NotaLocal IPv4 Network CIDR deve ser o bloco CIDR da VPC do Alibaba Cloud, e Remote IPv4 Network CIDR deve ser o bloco CIDR da VPC da AWS.
Conexão VPN site-to-site
Túnel
Endereço IP externo
Endereço IP do customer gateway associado
Conexão VPN site-to-site 1
Túnel 1
3.XX.XX.52
8.XX.XX.146
Conexão VPN site-to-site 2
Túnel 1
3.XX.XX.56
8.XX.XX.74
-
Ative a propagação de rotas na tabela de rotas da VPC associada ao virtual private gateway para propagar automaticamente as rotas da VPN.

Use roteamento dinâmico BGP
-
Crie dois customer gateways na AWS, usando os endereços IP do VPN Gateway do Alibaba Cloud. Registre o ASN BGP (65530) da conexão IPsec-VPN do Alibaba Cloud.

-
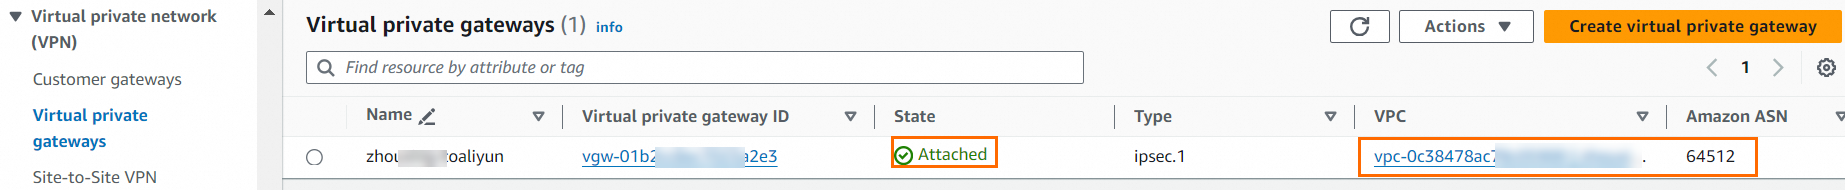
Crie um virtual private gateway na AWS, anexe-o à VPC que se conecta ao Alibaba Cloud e defina o ASN BGP como 64512.
-
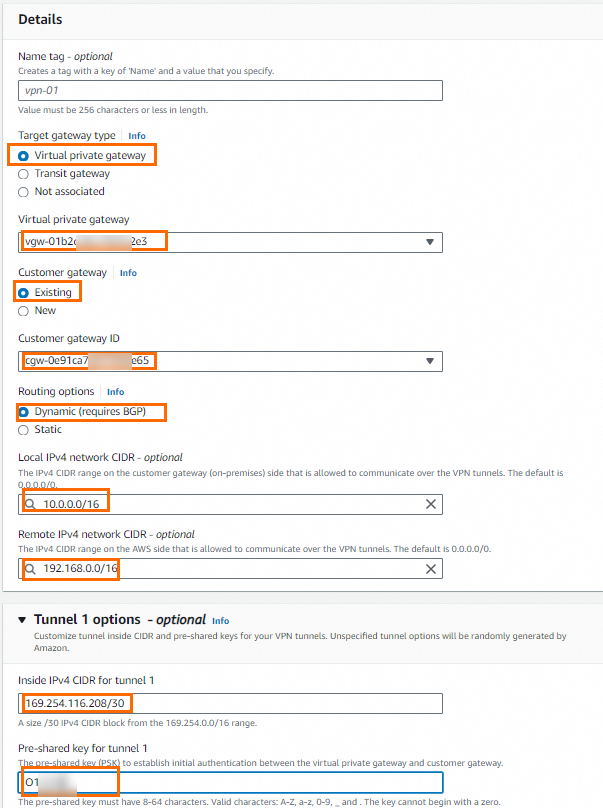
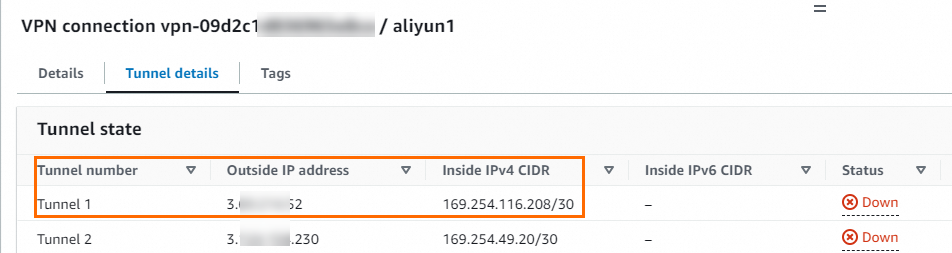
Crie conexões VPN site-to-site. A figura a seguir mostra a configuração de uma conexão. As configurações não mostradas usam os valores padrão. A outra conexão usa um customer gateway diferente, com Tunnel 1 Inside IPv4 CIDR definido como 169.254.214.96/30 e as mesmas configurações restantes. Após criar as conexões, visualize as informações de endereço dos túneis.
ImportanteAs conexões IPsec-VPN do Alibaba Cloud e da AWS suportam o modo dual-tunnel. No entanto, a AWS associa ambos os túneis ao mesmo customer gateway por padrão, enquanto o Alibaba Cloud atribui endereços IP diferentes a cada túnel. Para ativar ambos os túneis, crie duas conexões VPN site-to-site na AWS, cada uma associada a um customer gateway diferente.
NotaLocal IPv4 Network CIDR deve ser o bloco CIDR da VPC do Alibaba Cloud, e Remote IPv4 Network CIDR deve ser o bloco CIDR da VPC da AWS.
-
Visualize a chave pré-compartilhada e o endereço IP BGP para o Alibaba Cloud. Baixe o arquivo de configuração da VPN para o dispositivo par (o VPN gateway do Alibaba Cloud) na AWS. O arquivo contém as chaves pré-compartilhadas e os endereços IP BGP para a configuração do Alibaba Cloud. Para instruções de download, consulte Baixe o arquivo de configuração. Selecione Generic para Vendor e IKEv2 para a versão do Internet Key Exchange (IKE).
NotaSe você especificou uma chave pré-compartilhada ao criar a conexão, não precisa visualizá-la no arquivo de configuração. Se usou uma chave gerada pelo sistema, encontre-a no arquivo de configuração. As chaves pré-compartilhadas nos lados do Alibaba Cloud e da AWS devem corresponder.
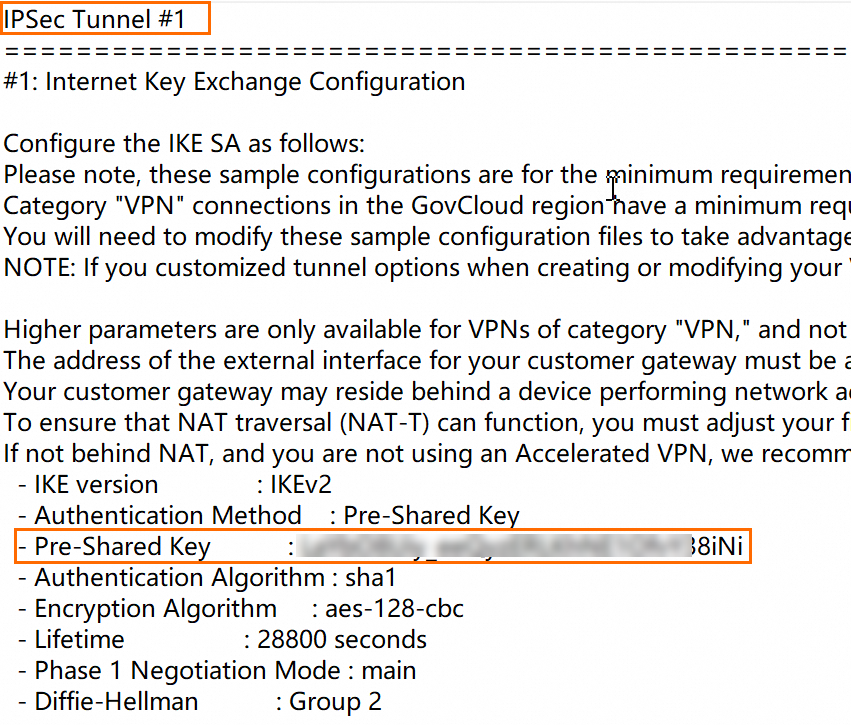

Endereços IP externos, endereços IP BGP e endereços IP do customer gateway associado para o Túnel 1 das duas conexões:
Conexão VPN site-to-site
Túnel
Endereço IP externo
Endereço IP BGP da AWS
Endereço IP BGP do Alibaba Cloud
Endereço IP do customer gateway associado
Conexão VPN site-to-site 1
Túnel 1
3.XX.XX.52
169.254.116.209
169.254.116.210
8.XX.XX.146
Conexão VPN site-to-site 2
Túnel 1
3.XX.XX.56
169.254.214.97
169.254.214.98
8.XX.XX.74
-
Ative a propagação de rotas na tabela de rotas da VPC associada ao virtual private gateway para propagar automaticamente as rotas da VPN.
Etapa 3: Implante o VPN Gateway no Alibaba Cloud
Após configurar a VPN na AWS, implante o VPN Gateway no Alibaba Cloud para concluir a conexão IPsec-VPN.
-
Crie os customer gateways.
Faça logon no console do VPN Gateway.
No painel de navegação à esquerda, escolha Interconnections > VPN > Customer Gateways.
Na barra de navegação superior, selecione a região do VPN gateway. O customer gateway deve estar na mesma região.
Na página Customer Gateways, clique em Create Customer Gateway.
No painel Create Customer Gateway, configure os parâmetros a seguir e clique em OK. Crie dois customer gateways. Use os endereços IP externos dos túneis das conexões VPN site-to-site da AWS como os endereços IP dos customer gateways. Apenas os parâmetros relevantes para este exemplo estão listados. Para todos os demais parâmetros, mantenha as configurações padrão. Para mais informações, consulte Customer gateways. > Importante: Use apenas o endereço IP externo do Túnel 1 de cada conexão VPN site-to-site da AWS como o endereço do customer gateway. Os endereços IP externos do Túnel 2 não são utilizados. Após criar a conexão IPsec-VPN, o Túnel 2 de cada conexão VPN site-to-site não fica conectado por padrão. | Parâmetro | Descrição | Customer Gateway 1 | Customer Gateway 2 | |---|---|---|---| | Name | Insira um nome para o customer gateway. | Insira Customer Gateway 1. | Insira Customer Gateway 2. | | IP Address | Insira o endereço IP externo do túnel na AWS. | Insira 3.XX.XX.52. | Insira 3.XX.XX.56. | | ASN | Insira o ASN BGP do virtual private gateway da AWS. Necessário apenas para roteamento dinâmico BGP. | Insira 64512. | Insira 64512. |
-
Crie uma conexão IPsec-VPN.
No painel de navegação à esquerda, escolha Interconnections > VPN > IPsec Connections.
Na página IPsec Connections, clique em Bind VPN Gateway.
Na página Create IPsec-VPN Connection, configure os parâmetros e clique em OK. | Parâmetro | Descrição | Valor de exemplo | |---|---|---| | IPsec-VPN Connection Name | Insira um nome para a conexão. | Insira IPsec-VPN connection. | | Region | Selecione a região do VPN gateway. A conexão é criada na mesma região. | Selecione Germany (Frankfurt). | | Bind VPN Gateway | Selecione o VPN Gateway a ser associado. | Selecione o VPN Gateway criado. | | Routing Mode | Selecione um modo de roteamento. Destination Routing Mode: Roteia o tráfego com base no endereço IP de destino. Protected Data Flows: Roteia com base nos endereços IP de origem e destino. | Para roteamento estático, selecione Protected Data Flows (recomendado). Defina Local Network como 10.0.0.0/16. Defina Remote Network como 192.168.0.0/16. Para roteamento dinâmico BGP, selecione Destination Routing Mode (recomendado). | | Effective Immediately | Yes: A negociação começa imediatamente. No: A negociação é acionada pelo tráfego. | Selecione Yes. | | Enable BGP | Ative o BGP para a conexão. Desativado por padrão. | Mantenha o padrão. Para usar roteamento dinâmico BGP, adicione a configuração BGP separadamente após a criação da conexão. | | Tunnel 1 | Configure o Túnel 1 (túnel ativo). O Túnel 1 é o túnel ativo e o Túnel 2 é o túnel em standby. Isso não pode ser alterado. | | | Customer Gateway | Selecione o customer gateway para o túnel ativo. | Selecione Customer Gateway 1. | | Pre-Shared Key | Insira a chave de autenticação para o túnel ativo. A chave deve ter de 1 a 100 caracteres e pode conter dígitos, letras maiúsculas e minúsculas, e os seguintes caracteres especiais: `
~!@#$%^&*()_-+={}[]\|;:',.<>/? ``. Se não for especificada, o sistema gera uma cadeia aleatória de 16 caracteres. | A chave deve corresponder à chave do túnel conectado da AWS. | | Encryption Configurations | Configure IKE, IPsec, Dead Peer Detection (DPD) e travessia de NAT. | Em IKE Configurations, defina SA Life Cycle (seconds) como 28800 para corresponder ao valor da AWS. Em IPsec Configurations, defina SA Life Cycle (seconds) como 3600 para corresponder ao valor da AWS. Para todos os demais parâmetros, use os valores padrão. Para mais informações, consulte Conexões IPsec-VPN (VPN Gateway). | | Tunnel 2 | Configure o Túnel 2 (túnel em standby). | | | Customer Gateway | Selecione o customer gateway para o túnel em standby. | Selecione Customer Gateway 2. | | Pre-Shared Key | Insira a chave de autenticação para o túnel em standby. | A chave deve corresponder à chave do túnel conectado da AWS. | | Encryption Configuration | Configure IKE, IPsec, DPD e travessia de NAT. | Em IKE Configurations, defina SA Life Cycle (seconds) como 28800 para corresponder ao valor da AWS. Em IPsec Configurations, defina SA Life Cycle (seconds) como 3600 para corresponder ao valor da AWS. Para todos os demais parâmetros, use os valores padrão. Para mais informações, consulte Conexões IPsec-VPN (VPN Gateway). | > Importante: A chave pré-compartilhada de cada túnel deve corresponder à chave no dispositivo gateway par. Caso contrário, a conexão IPsec-VPN não será estabelecida.Na mensagem Created, clique em Cancel.
-
Configure as rotas do VPN gateway.
Use roteamento estático
Se você selecionou Protected Data Flows para Routing Mode, o sistema cria automaticamente uma rota baseada em política no estado Unpublished. Publique a rota na VPC.
No painel de navegação à esquerda, escolha Interconnections > VPN > VPN Gateways.
Na barra de navegação superior, selecione a região onde o VPN gateway reside.
Na página VPN Gateways, clique no ID do VPN gateway de destino.
Na página de detalhes, clique na aba Policy-based Route Table, localize a rota e clique em Advertise na coluna Actions.
Na caixa de diálogo Advertise Route, clique em OK.
Use roteamento dinâmico BGP
-
Adicione configurações BGP à conexão IPsec-VPN.
No painel de navegação à esquerda, escolha Interconnections > VPN > IPsec Connections.
Na página IPsec Connections, clique no ID da conexão IPsec-VPN.
Na seção IPsec Connections, ative Enable BGP. Na caixa de diálogo BGP Configuration, configure as seguintes configurações e clique em OK. | Parâmetro | Descrição | Valor de exemplo | |---|---|---| | Local ASN | Insira o número do sistema autônomo. | Insira
65530. | | Tunnel 1 | Adicione configurações BGP para o túnel ativo. | | | Tunnel CIDR Block | Insira o bloco CIDR para o túnel criptografado. | Insira169.254.116.208/30. | | Local BGP IP address | Insira o endereço IP BGP. Deve estar dentro do bloco CIDR do túnel. | Insira169.254.116.210. | | Tunnel 2 | Adicione configurações BGP para o túnel em standby. | | | Tunnel CIDR Block | Insira o bloco CIDR para o túnel criptografado. | Insira169.254.214.96/30. | | Local BGP IP address | Insira o endereço IP BGP. Deve estar dentro do bloco CIDR do túnel. | Insira169.254.214.98. |
-
Ative a propagação automática de rotas BGP.
No painel de navegação à esquerda, escolha Interconnections > VPN > VPN Gateways.
Na página VPN Gateways, localize o VPN gateway de destino. Na coluna Actions, escolha
 > Enable Automatic BGP Propagation.
Na caixa de diálogo Enable Automatic BGP Propagation, clique em OK.
Etapa 4: Teste a conectividade
Após a configuração, teste a conexão IPsec-VPN acessando uma instância EC2 da AWS a partir de uma instância ECS do Alibaba Cloud.
Verifique se as políticas de controle de acesso (ACLs de rede, regras de grupo de segurança) em ambas as plataformas permitem a comunicação entre VPCs.
Faça logon em uma instância ECS na VPC do Alibaba Cloud. Selecione um método de conexão remota para uma instância ECS.
-
Execute o comando
pingpara verificar a conectividade com a instância EC2 da AWS. As mensagens de resposta confirmam que as VPCs podem se comunicar.ping <private IP address of the AWS EC2 instance>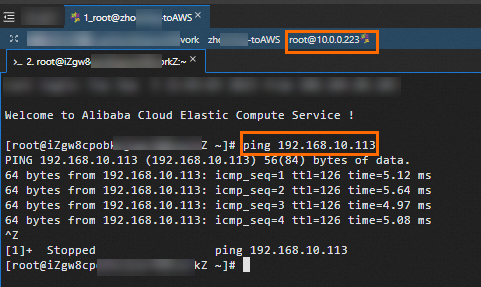
-
Teste a alta disponibilidade. A conexão IPsec-VPN dual-tunnel alterna automaticamente o tráfego para o túnel em standby se o túnel ativo falhar.
Permaneça conectado à instância ECS.
Execute um ping contínuo para a instância EC2 da AWS: ``
ping <private IP address of the AWS EC2 instance> -c 10000``Interrompa o túnel ativo — por exemplo, modificando a chave pré-compartilhada no Alibaba Cloud para causar uma incompatibilidade de chaves.
Verifique se a comunicação é retomada após uma breve interrupção, confirmando que o tráfego alternou para o túnel em standby. Monitore o tráfego dos túneis na aba Monitoring. Monitore uma conexão IPsec-VPN.
Próximos passos
Após estabelecer a conexão VPN, configure o DTS para usá-la no acesso ao banco de dados. De acordo com o tipo de tarefa -- sincronização de dados, migração de dados ou validação de dados -- adicione os endereços IP dos servidores DTS às configurações de segurança do banco de dados, como regras de grupo de segurança, firewalls e listas de permissões.
Ao criar uma instância do DTS pela conexão VPN:
Access method: Selecione Express Connect, VPN Gateway, or Smart Access Gateway como método de acesso, de acordo com o tipo de tarefa do DTS.
VPC: Selecione a VPC do Alibaba Cloud conectada à AWS por meio do VPN gateway.
Database address: Insira o endereço IP privado do banco de dados da AWS, acessível pelo túnel VPN.
Security: Verifique se as regras de grupo de segurança da AWS permitem tráfego de entrada do bloco CIDR da VPC do Alibaba Cloud na porta do banco de dados.