Após conectar seu data center on-premises à Alibaba Cloud por meio do Express Connect ou Smart Access Gateway, use a Cloud Enterprise Network (CEN) para acessar o DTS implantado em uma VPC.
Informações de fundo
Os serviços cloud mencionados neste tópico referem-se aos serviços da Alibaba Cloud que usam o bloco CIDR 100.64.0.0/10, como Object Storage Service (OSS), Log Service e Data Transmission Service (DTS). Se uma rede on-premises precisar acessar um serviço cloud, anexe a instância VBR ou CCN associada à rede on-premises a uma instância CEN e, em seguida, anexe uma Virtual Private Cloud (VPC) à instância CEN. A VPC e o recurso cloud devem pertencer à mesma região. Assim, sua rede on-premises poderá acessar a VPC e, por meio dela, alcançar o serviço cloud. 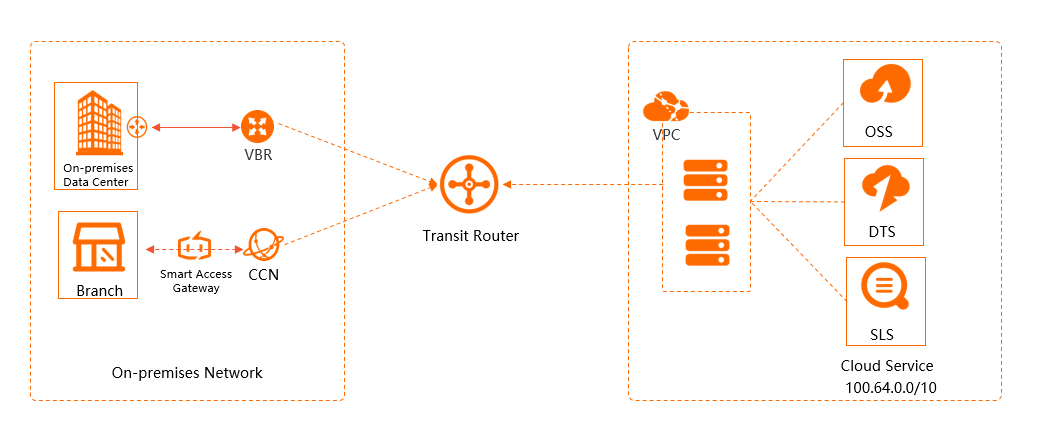
Pré-requisitos
-
A rede on-premises que hospeda o banco de dados autogerenciado está conectada à Alibaba Cloud por meio do Express Connect ou Smart Access Gateway. Connect a VPC to an on-premises data center or another cloud.
NotaSe você tiver várias VPCs na mesma região anexadas a uma instância CEN (por exemplo, VPC1, VPC2 e VPC3) e uma delas (VPC1) já acessar outros serviços cloud, como OSS ou SLB, selecione também a VPC1 para acessar o DTS nas etapas a seguir.
Uma instância CEN foi criada. Create a CEN instance.
A VPC associada ao seu banco de dados autogerenciado está anexada a um transit router da instância CEN. Create a VPC connection.
Configurar o acesso aos serviços cloud
Faça login no console CEN.
Na página CEN Instance, clique em ID da instância CEN que deseja gerenciar.
Na aba , clique em ID do transit router na região do serviço cloud.
-
Configure o transit router de acordo com sua edição.
-
Transit Router Enterprise Edition
Na página de detalhes do transit router, clique em aba Route Table.
Na aba Route Table, selecione uma tabela de rotas no painel à esquerda. Na área Route Table Details, clique em aba Route Entry e, em seguida, clique em Create Route Entry.
-
Na caixa de diálogo Add Route Entry, configure os parâmetros e clique em OK.
Parâmetro
Descrição
Route table
Selecionado automaticamente.
Transit router
Selecionado automaticamente.
Route entry name
Insira um nome para a entrada de rota.
Destination CIDR block
Insira o endereço IP ou bloco CIDR do DTS para a região de destino. O bloco CIDR deve ser uma sub-rede de 100.64.0.0/10. Por exemplo, os blocos CIDR da China (Hangzhou) são
100.104.52.0/24,100.104.61.128/26,100.104.244.64/26,100.104.216.192/26,100.104.85.0/26,100.104.221.128/26,100.104.2.0/26,100.104.251.192/26,100.104.159.64/26,100.104.216.128/26,100.104.148.192/26,100.104.239.64/26,100.104.114.0/26,100.104.0.192/26,100.104.13.192/26. Os blocos CIDR para outras regiões estão listados em Add the IP addresses of DTS servers to a whitelist.NotaÉ possível inserir apenas um endereço IP ou bloco CIDR por vez. Se o DTS em uma região usar várias sub-redes de 100.64.0.0/10, repita esta etapa para cada sub-rede.
Blackhole route
Selecione No.
Next hop
Selecione o ID de conexão da instância VPC anexada ao transit router.
Route entry description
Insira uma descrição para a entrada de rota.
-
Transit Router Basic Edition
Na página de detalhes do transit router, clique em aba Access Cloud Service.
Na aba Access Cloud Service, clique em Set Cloud Service.
-
No painel Set Cloud Service, configure os seguintes parâmetros e clique em OK.
Parâmetro
Descrição
Cloud service IP or CIDR block
Insira o endereço IP ou bloco CIDR do DTS para a região de destino. O bloco CIDR deve ser uma sub-rede de 100.64.0.0/10. Por exemplo, os blocos CIDR da China (Hangzhou) são
100.104.52.0/24,100.104.61.128/26,100.104.244.64/26,100.104.216.192/26,100.104.85.0/26,100.104.221.128/26,100.104.2.0/26,100.104.251.192/26,100.104.159.64/26,100.104.216.128/26,100.104.148.192/26,100.104.239.64/26,100.104.114.0/26,100.104.0.192/26,100.104.13.192/26. Os blocos CIDR para outras regiões estão listados em Add the IP addresses of DTS servers to a whitelist.NotaÉ possível inserir apenas um endereço IP ou bloco CIDR por vez. Se o DTS em uma região usar várias sub-redes de 100.64.0.0/10, repita esta etapa para cada sub-rede.
Service location
Selecione a região da instância DTS de destino.
ImportantePara tarefas na mesma região ou entre regiões, defina Service Location como a região de destino. Por exemplo, para sincronizar dados de um banco de dados autogerenciado na China (Beijing) para uma instância ApsaraDB RDS for MySQL na China (Hangzhou), defina Service Location como China (Hangzhou) e selecione uma VPC na China (Hangzhou) para Service VPC.
Service VPC
Selecione uma VPC anexada à instância CEN. A rede on-premises associada à instância VBR ou CCN acessa o DTS por meio desta VPC.
Nota-
Para sincronização entre regiões (por exemplo, da China (Beijing) para uma instância ApsaraDB RDS for MySQL na China (Hangzhou)), especifique uma VPC na região de destino para Service VPC. Esta VPC deve estar anexada à instância CEN.
-
Caso existam múltiplas VPCs na mesma região anexadas à instância CEN (por exemplo, VPC1, VPC2 e VPC3) e uma delas (VPC1) já acesse outros serviços cloud como OSS ou SLB, selecione a VPC1 também para o DTS.
Access location
Selecione a região da instância VBR ou CCN que acessa o DTS.
ImportanteSe o seu banco de dados autogerenciado se conectar à Alibaba Cloud por meio de uma instância VBR, a CEN poderá acessar o DTS apenas na mesma região da VBR.
Description
Insira uma descrição.
A descrição pode estar vazia ou ter entre 2 e 256 caracteres. Deve começar com uma letra ou caractere chinês e pode conter dígitos, hífens (-), pontos (.) e sublinhados (_). Não pode começar com
http://ouhttps://. -
-
Acessar bancos de dados entre contas ou regiões
Para acessar o DTS entre contas ou regiões por meio da CEN, siga Connect VPCs across accounts by using an Enterprise Edition transit router ou Use CEN to achieve cross-region and cross-account VPC communication (Basic Edition).
Selecione a configuração correspondente à edição do seu transit router.
Próximas etapas
Ao configurar uma tarefa do DTS (migração, sincronização, rastreamento de alterações ou verificação de dados), defina o banco de dados autogerenciado on-premises como origem ou destino com os seguintes parâmetros.
|
Parâmetro |
Descrição |
|
Database Type |
Selecione o tipo do seu banco de dados autogerenciado. |
|
Access Method |
Selecione Cloud Enterprise Network (CEN). |
|
Instance Region |
Selecione a região da instância CEN. |
|
CEN Instance ID |
Selecione o ID da instância CEN. |
|
Connected VPC |
Selecione a VPC definida anteriormente para o parâmetro Service VPC. |
|
Domain Name or IP |
Insira o endereço IP do servidor do banco de dados autogerenciado. |
|
Port Number |
Insira o número da porta do servidor do banco de dados autogerenciado. |
|
Database Account |
Insira o nome de usuário do banco de dados. |
|
Database Password |
Insira a senha do banco de dados. |
Perguntas frequentes
P: Por que o teste de conectividade no console DTS falha ao me conectar a um banco de dados on-premises via Express Connect, mesmo após configurar a lista de controle de acesso (ACL) do Cloud Firewall da VPC para permitir todo o tráfego?
R: Verifique estas três possíveis causas:
Verifique se a instância CEN não possui uma rota de serviço cloud para o bloco CIDR do DTS. Adicione a rota e execute novamente o teste de conectividade. Configure access to cloud services.
Confirme se sua rede on-premises possui uma rota para o bloco CIDR do DTS. Caso contrário, adicione uma rota apontando para o seu equipamento local nas instalações do cliente (CPE).
Analise se a ACL do Cloud Firewall bloqueia o tráfego dos servidores DTS para o banco de dados on-premises. Adicione uma política que permita o tráfego do bloco CIDR do DTS (origem) para o seu bloco CIDR on-premises (destino).
P: O que devo fazer após receber uma notificação sobre novos blocos CIDR de lista de permissões do DTS?
R: Siga estas etapas:
Adicione os novos blocos CIDR à rota de serviço cloud da CEN. Configure access to cloud services.
Em sua rede on-premises, atualize a configuração de roteamento para incluir os novos blocos CIDR do DTS.
Inclua os novos blocos CIDR do DTS na ACL do firewall on-premises. Atualize quaisquer outras ACLs ao longo do caminho de rede para permitir o tráfego dos blocos CIDR do DTS (origem) para o seu bloco CIDR on-premises (destino).