Use grupos de recursos para organizar recursos e integrar o serviço ao RAM. Essa abordagem permite isolar recursos e gerenciar permissões de forma granular em uma única conta Alibaba Cloud. Este tópico explica como o DTS oferece suporte a grupos de recursos e como conceder permissões nesse nível.
A autorização no nível de grupo de recursos aplica-se apenas aos tipos de recurso compatíveis com grupos de recursos e às operações que oferecem suporte a esse nível de autorização.
Para tipos de recurso incompatíveis com grupos de recursos, as permissões no escopo do grupo não têm efeito. Nesses casos, defina o escopo do recurso como nível de conta para autorizar o acesso. Para mais detalhes, consulte Ações sem autorização no nível de grupo de recursos.
Autorização de grupo de recursos
Grupos de recursos ajudam a organizar e gerenciar os recursos da sua conta Alibaba Cloud. Por exemplo, crie um grupo para cada projeto e adicione os respectivos recursos para gerenciamento centralizado. Para mais informações, consulte O que é um Grupo de Recursos.
Após agrupar seus recursos, conceda permissões a entidades do RAM (como usuários, grupos de usuários ou funções) no nível do grupo de recursos. Isso garante que a entidade gerencie apenas os recursos contidos naquele grupo específico. Para mais informações, consulte Agrupamento e autorização de recursos.
Esse método de autorização oferece as seguintes vantagens:
Permissões granulares: Garante que cada entidade tenha acesso apenas aos recursos necessários. Isso facilita a separação do gerenciamento de recursos por projeto dentro de uma única conta.
Escalabilidade: Ao adicionar novos recursos, basta incluí-los no grupo de recursos. A entidade do RAM obtém automaticamente as permissões necessárias para esses novos itens, sem necessidade de autorização adicional.
Conceder permissões no nível de grupo de recursos a um usuário RAM
Este tópico explica como conceder permissões a um RAM user sobre recursos do DTS em um grupo de recursos específico.
1. Pré-requisitos
Crie um RAM user. Para mais informações, consulte Criar um usuário RAM.
Crie um resource group e atribua os recursos existentes a ele. Para mais informações, consulte Criar um grupo de recursos, Mover recursos automaticamente para um grupo de recursos e Mover recursos manualmente para um grupo de recursos.
2. Conceder permissões no nível de grupo de recursos
Utilize um dos métodos abaixo para conceder permissões no nível de grupo de recursos.
Resource management console
Use o recurso de gerenciamento de permissões de um grupo de recursos para conceder acesso a um usuário RAM específico. Para mais informações, consulte Conceder permissões com escopo de grupo de recursos a uma identidade RAM.
Faça login no console de Gerenciamento de Recursos.
Na página Resource Groups, localize o grupo de recursos desejado e clique em Permission Management na coluna Actions.
Na aba Permission Management, clique em Grant Permission.
-
No painel Grant Permission, configure a entidade principal e a política de permissões.
Principal: Selecione um usuário RAM existente.
Permission Policy: Escolha uma system policy ou uma custom policy. Para mais informações, consulte Criar uma política de permissão personalizada.
Clique em OK.
RAM console
Utilize o console RAM para conceder permissões no nível de grupo de recursos a um usuário RAM específico. Para mais informações, consulte Gerenciar permissões de um usuário RAM.
Faça login no console RAM usando sua conta Alibaba Cloud (conta principal) ou como administrador RAM.
No painel de navegação à esquerda, escolha . Na página Users, localize o usuário RAM desejado e clique em Add Permissions na coluna Actions.
-
No painel Grant Permission, configure os parâmetros a seguir.
Resource Scope: Selecione Specific Resource Group.
Principal: O usuário RAM selecionado é exibido.
Permission: Escolha uma system policy ou uma custom policy. Para mais informações, consulte Criar uma política de permissão personalizada.
Clique em OK.
Tipos de recurso compatíveis
Adicione os seguintes tipos de recurso do DTS aos grupos de recursos:
|
Serviço de nuvem |
Código do serviço de nuvem |
Tipo de recurso |
|
DTS |
dts |
instance |
Para solicitar suporte a um tipo de recurso ainda não compatível, envie feedback no console de grupos de recursos.
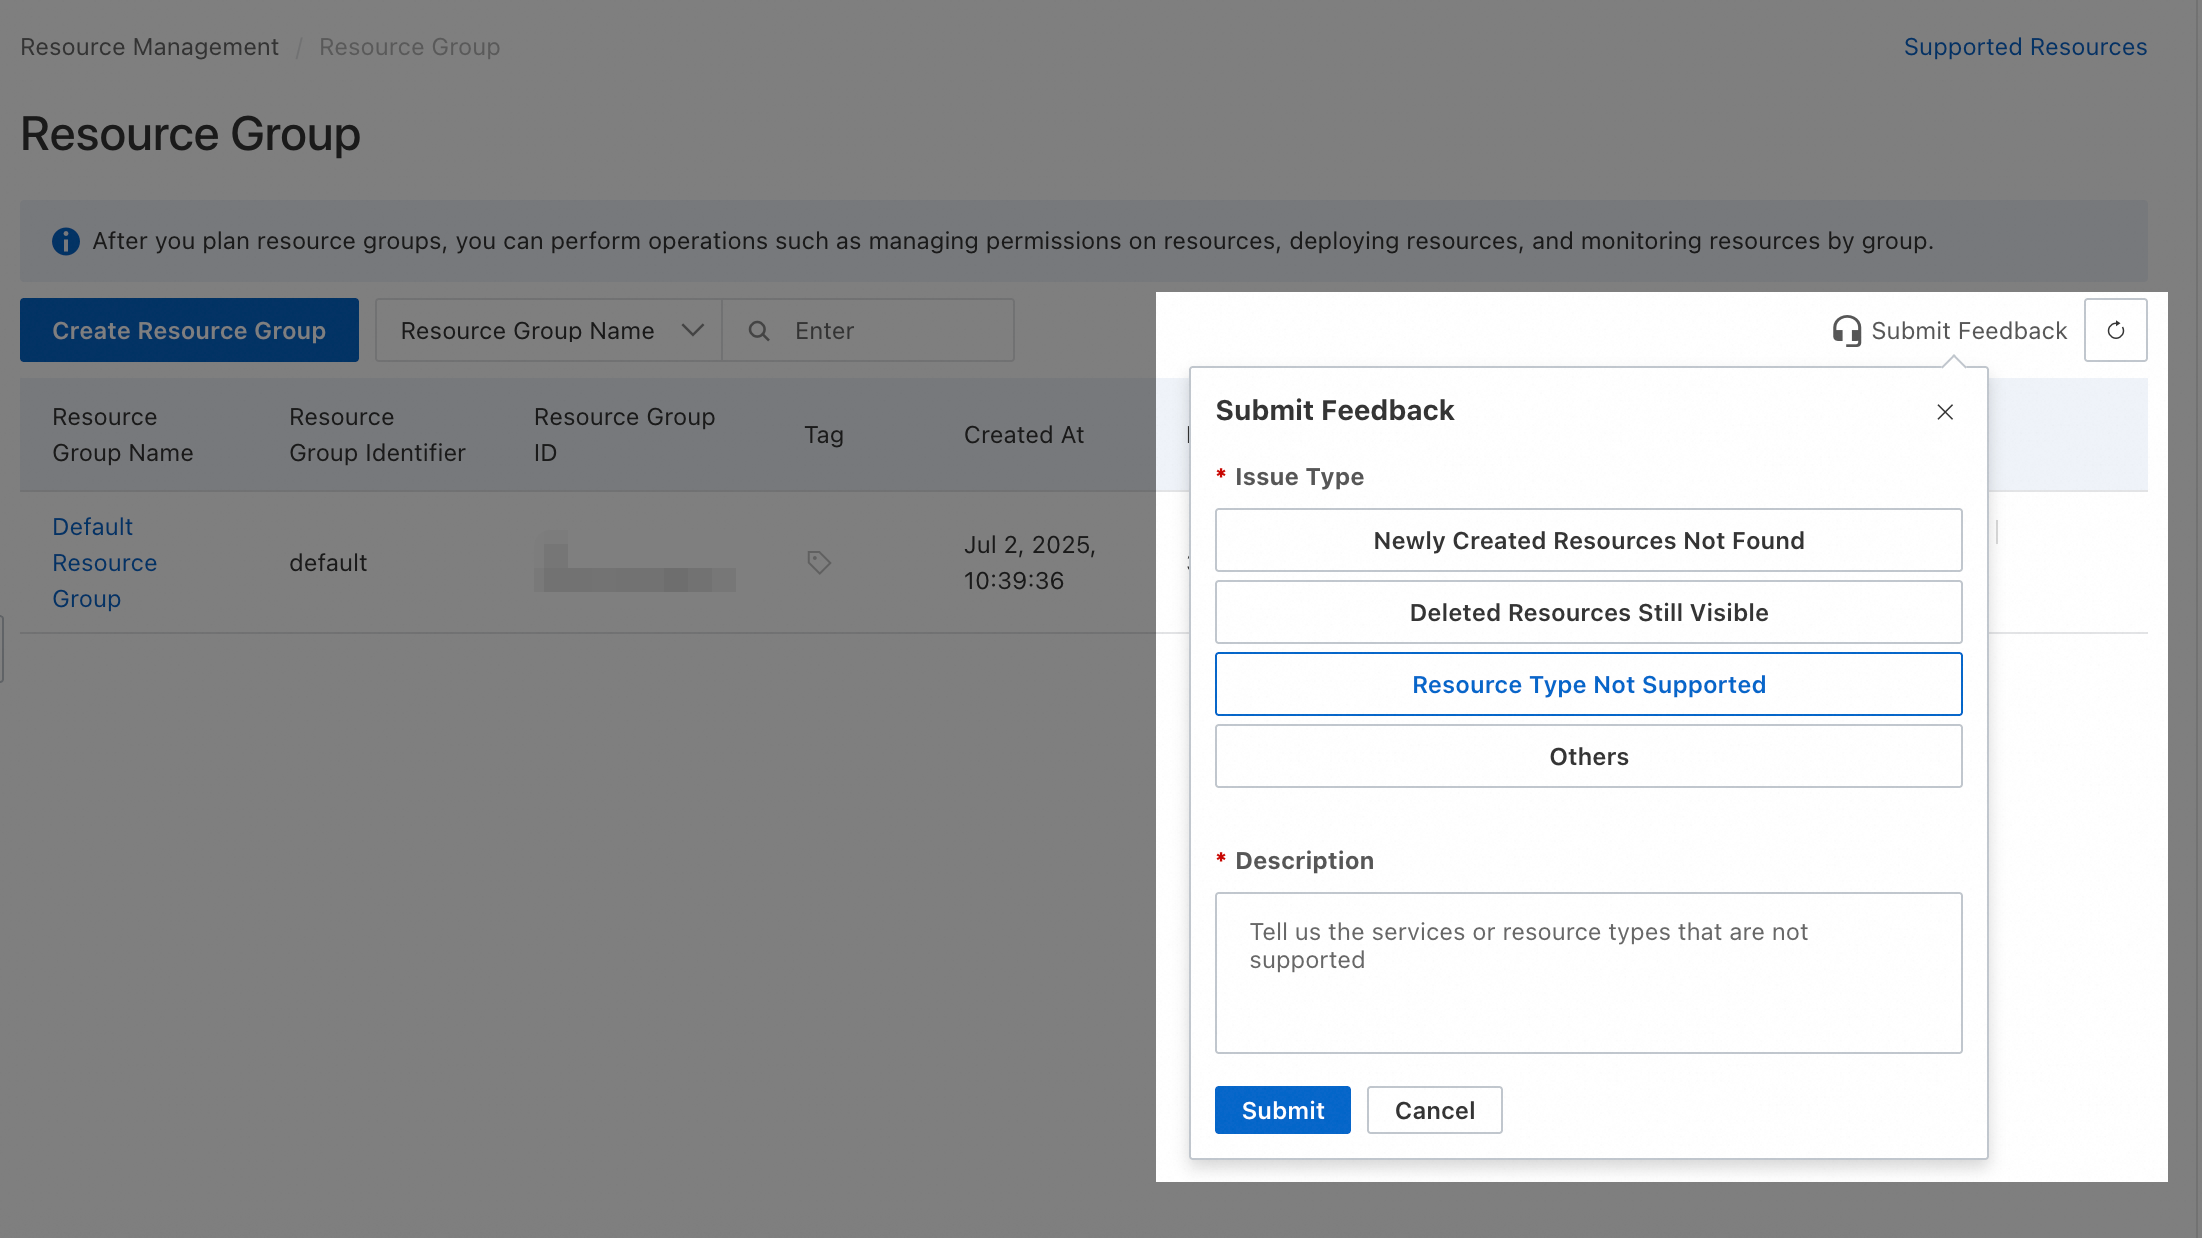
Ações sem autorização de grupo de recursos
A tabela a seguir lista as ações do Data Transmission Service (DTS) que não oferecem suporte à autorização no nível de grupo de recursos.
|
Ações |
Descrição |
|
dts:AddTags |
- |
|
dts:AllocateRAGFlowInstancePublicConnection |
- |
|
dts:AuthorizeScaleOut |
- |
|
dts:CheckDefaultEventRule |
- |
|
dts:CheckDefaultRole |
- |
|
dts:ConfigureSynchronizationJobReplicatorCompare |
Configura a opção de correspondência de imagem completa para uma tarefa de sincronização. |
|
dts:ConfigureZeroETLJob |
- |
|
dts:CountJobByCondition |
Conta tarefas com base nas condições especificadas. |
|
dts:CreateDedicatedClusterMonitorRule |
Cria uma regra de alerta para um cluster dedicado. |
|
dts:CreateDocParserJob |
Cria uma tarefa de análise de documentos. |
|
dts:CreateGadInstance |
- |
|
dts:CreateRAGFlowInstance |
- |
|
dts:CreateRAGKnowledgeBase |
- |
|
dts:CreateServiceLinkedRoleForZeroETL |
- |
|
dts:CreateZeroETLInstance |
- |
|
dts:DeleteGadInstance |
- |
|
dts:DeleteNetWorkPath |
- |
|
dts:DescribeBasicConfigs |
- |
|
dts:DescribeCheckJobDiffDetails |
- |
|
dts:DescribeCheckJobStatus |
- |
|
dts:DescribeCheckJobs |
Lista tarefas de verificação para migração e sincronização. |
|
dts:DescribeClusterNodeInfo |
- |
|
dts:DescribeConnectionStatus |
Testa a conectividade entre o nó de execução de uma tarefa de migração e os bancos de dados de source e destino. |
|
dts:DescribeDTSIP |
Recupera os endereços IP do DTS que devem ser adicionados às listas de permissões dos bancos de dados de source e destino. |
|
dts:DescribeDnsResolveResult |
- |
|
dts:DescribeDocParserJobResult |
Recupera o resultado de uma tarefa de análise de documentos. |
|
dts:DescribeDocParserJobStatus |
Consulta o status de execução de uma tarefa de análise de documentos. |
|
dts:DescribeDomainRegions |
- |
|
dts:DescribeDtsJob |
- |
|
dts:DescribeDtsJobsTransmission |
- |
|
dts:DescribeEventMetaInfo |
- |
|
dts:DescribeGadInstanceDetail |
- |
|
dts:DescribeGadInstanceDtsMembers |
- |
|
dts:DescribeGadInstances |
Lista instâncias do Global Active Database (GAD). |
|
dts:DescribeHistoryEvents |
- |
|
dts:DescribeHistoryEventsStat |
- |
|
dts:DescribeInstanceInventory |
- |
|
dts:DescribeJobStepDetail |
- |
|
dts:DescribeMigrationJobs |
Lista tarefas de migração e seus detalhes. |
|
dts:DescribeNetWorkNisAnalysis |
- |
|
dts:DescribePreCheckCreateGadOrderResult |
Consulta o resultado da pré-verificação para criação de um pedido de Global Active Database (GAD). |
|
dts:DescribeRAGDocumentParseResult |
- |
|
dts:DescribeRAGFlowAvailableZones |
- |
|
dts:DescribeRAGFlowInstancePrice |
- |
|
dts:DescribeRdsInfo |
- |
|
dts:DescribeSubscriptionInstances |
Lista instâncias de assinatura e seus detalhes. |
|
dts:DescribeSynchronizationJobStatusList |
Lista os status dos jobs de sincronização (legado). |
|
dts:DescribeSynchronizationObjectModifyStatus |
Consulta o status das tarefas de modificação de objetos de sincronização (legado). |
|
dts:DescribeTagKeys |
Consulta todas as chaves de tag anexadas a uma instância de migração, sincronização ou assinatura. |
|
dts:DescribeTagValues |
Consulta todos os valores de uma chave de tag específica anexada a uma instância de migração, sincronização ou assinatura. |
|
dts:DescribeUserEventConfig |
- |
|
dts:DescribeWorkflowJobResult |
- |
|
dts:DescribeZeroETLInstanceLimitation |
- |
|
dts:DetachGadInstanceDbMember |
Remove uma função secundária. |
|
dts:DisableRAGFlowInstanceSSO |
- |
|
dts:EnableRAGFlowInstanceSSO |
- |
|
dts:Feedback |
- |
|
dts:GenerateChatCompletion |
- |
|
dts:GetAnswer |
- |
|
dts:GetLindormInstanceInner |
- |
|
dts:GetSimilarQuestions |
- |
|
dts:InitDtsRdsInstance |
Inicializa uma conta integrada em um nó de um cluster Global Active Database (GAD). O DTS usa essa conta para se conectar ao nó e executar tarefas de sincronização. |
|
dts:ListRAGDocument |
- |
|
dts:ListRAGKnowledgeBase |
- |
|
dts:LoginRAGFlowInstance |
- |
|
dts:ModifyConsumerGroupPassword |
Modifica a senha de um grupo de consumidores (legado). |
|
dts:ModifyDtsJobDedicatedCluster |
Altera o cluster dedicado onde uma tarefa é executada. |
|
dts:ModifyEventScheduleTime |
- |
|
dts:ModifyGadInstanceName |
Modifica o nome de uma instância Global Active Database (GAD). |
|
dts:ModifyRAGFlowInstanceDescription |
- |
|
dts:ModifyRAGFlowInstanceSSO |
- |
|
dts:ModifyRAGFlowSecurityIps |
- |
|
dts:PreCheckCreateGadOrder |
Executa uma pré-verificação para criar um pedido de Global Active Database (GAD). |
|
dts:PreviewData |
- |
|
dts:PreviewSql |
- |
|
dts:PromoteToMaster |
- |
|
dts:RemoveTags |
- |
|
dts:SaveEtlJob |
- |
|
dts:StartReverseWriter |
Inicia uma tarefa reversa criada por meio da ação CreateReverseDtsJob. |
|
dts:SubmitDocParserJob |
- |
|
dts:TagResources |
Anexa tags a uma ou mais instâncias de migração, sincronização ou assinatura. |
|
dts:UntagResources |
Desanexa tags de instâncias de migração, sincronização e assinatura. |
|
dts:UploadRAGDocument |
- |
Para ações incompatíveis com autorização no nível de grupo de recursos, selecionar resource group-level como escopo do recurso não surte efeito. Para conceder permissões a um usuário ou função RAM nessas ações, crie uma política de permissão personalizada e selecione account-level como escopo do recurso.
 Veja a seguir dois exemplos de políticas de permissão personalizadas. Modifique o conteúdo da política conforme suas necessidades.
-
Esta política permite todas as operações somente leitura que não oferecem suporte à autorização no nível de grupo de recursos. O elemento
Actionlista essas operações.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "dts:CheckDefaultRole", "dts:DescribeBasicConfigs", "dts:DescribeCheckJobDiffDetails", "dts:DescribeCheckJobStatus", "dts:DescribeCheckJobs", "dts:DescribeClusterNodeInfo", "dts:DescribeConnectionStatus", "dts:DescribeDTSIP", "dts:DescribeDnsResolveResult", "dts:DescribeDocParserJobResult", "dts:DescribeDocParserJobStatus", "dts:DescribeDomainRegions", "dts:DescribeDtsJob", "dts:DescribeDtsJobsTransmission", "dts:DescribeEventMetaInfo", "dts:DescribeGadInstanceDetail", "dts:DescribeGadInstanceDtsMembers", "dts:DescribeGadInstances", "dts:DescribeHistoryEvents", "dts:DescribeHistoryEventsStat", "dts:DescribeInstanceInventory", "dts:DescribeJobStepDetail", "dts:DescribeMigrationJobs", "dts:DescribeNetWorkNisAnalysis", "dts:DescribePreCheckCreateGadOrderResult", "dts:DescribeRAGDocumentParseResult", "dts:DescribeRAGFlowAvailableZones", "dts:DescribeRAGFlowInstancePrice", "dts:DescribeRdsInfo", "dts:DescribeSubscriptionInstances", "dts:DescribeSynchronizationJobStatusList", "dts:DescribeSynchronizationObjectModifyStatus", "dts:DescribeTagKeys", "dts:DescribeTagValues", "dts:DescribeUserEventConfig", "dts:DescribeWorkflowJobResult", "dts:DescribeZeroETLInstanceLimitation", "dts:ListRAGDocument", "dts:ListRAGKnowledgeBase" ], "Resource": "*" } ] } -
Esta política permite todas as operações que não oferecem suporte à autorização no nível de grupo de recursos. O elemento
Actionlista essas operações.{ "Version": "1", "Statement": [ { "Effect": "Allow", "Action": [ "dts:AddTags", "dts:AllocateRAGFlowInstancePublicConnection", "dts:AuthorizeScaleOut", "dts:CheckDefaultEventRule", "dts:CheckDefaultRole", "dts:ConfigureSynchronizationJobReplicatorCompare", "dts:ConfigureZeroETLJob", "dts:CountJobByCondition", "dts:CreateDedicatedClusterMonitorRule", "dts:CreateDocParserJob", "dts:CreateGadInstance", "dts:CreateRAGFlowInstance", "dts:CreateRAGKnowledgeBase", "dts:CreateServiceLinkedRoleForZeroETL", "dts:CreateZeroETLInstance", "dts:DeleteGadInstance", "dts:DeleteNetWorkPath", "dts:DescribeBasicConfigs", "dts:DescribeCheckJobDiffDetails", "dts:DescribeCheckJobStatus", "dts:DescribeCheckJobs", "dts:DescribeClusterNodeInfo", "dts:DescribeConnectionStatus", "dts:DescribeDTSIP", "dts:DescribeDnsResolveResult", "dts:DescribeDocParserJobResult", "dts:DescribeDocParserJobStatus", "dts:DescribeDomainRegions", "dts:DescribeDtsJob", "dts:DescribeDtsJobsTransmission", "dts:DescribeEventMetaInfo", "dts:DescribeGadInstanceDetail", "dts:DescribeGadInstanceDtsMembers", "dts:DescribeGadInstances", "dts:DescribeHistoryEvents", "dts:DescribeHistoryEventsStat", "dts:DescribeInstanceInventory", "dts:DescribeJobStepDetail", "dts:DescribeMigrationJobs", "dts:DescribeNetWorkNisAnalysis", "dts:DescribePreCheckCreateGadOrderResult", "dts:DescribeRAGDocumentParseResult", "dts:DescribeRAGFlowAvailableZones", "dts:DescribeRAGFlowInstancePrice", "dts:DescribeRdsInfo", "dts:DescribeSubscriptionInstances", "dts:DescribeSynchronizationJobStatusList", "dts:DescribeSynchronizationObjectModifyStatus", "dts:DescribeTagKeys", "dts:DescribeTagValues", "dts:DescribeUserEventConfig", "dts:DescribeWorkflowJobResult", "dts:DescribeZeroETLInstanceLimitation", "dts:DetachGadInstanceDbMember", "dts:DisableRAGFlowInstanceSSO", "dts:EnableRAGFlowInstanceSSO", "dts:Feedback", "dts:GenerateChatCompletion", "dts:GetAnswer", "dts:GetLindormInstanceInner", "dts:GetSimilarQuestions", "dts:InitDtsRdsInstance", "dts:ListRAGDocument", "dts:ListRAGKnowledgeBase", "dts:LoginRAGFlowInstance", "dts:ModifyConsumerGroupPassword", "dts:ModifyDtsJobDedicatedCluster", "dts:ModifyEventScheduleTime", "dts:ModifyGadInstanceName", "dts:ModifyRAGFlowInstanceDescription", "dts:ModifyRAGFlowInstanceSSO", "dts:ModifyRAGFlowSecurityIps", "dts:PreCheckCreateGadOrder", "dts:PreviewData", "dts:PreviewSql", "dts:PromoteToMaster", "dts:RemoveTags", "dts:SaveEtlJob", "dts:StartReverseWriter", "dts:SubmitDocParserJob", "dts:TagResources", "dts:UntagResources", "dts:UploadRAGDocument" ], "Resource": "*" } ] }
Um usuário ou função RAM com permissões no nível de conta pode acessar todos os recursos dessa conta. Siga sempre o princípio do menor privilégio ao atribuir essas permissões.
Perguntas frequentes
Verificar o grupo de recursos de um recurso
Método 1: Clique no nome do recurso para acessar sua página de detalhes. A página exibe o grupo de recursos associado.
Método 2: Faça login no console de Gerenciamento de Recursos e acesse . À esquerda, selecione a conta proprietária do recurso (o padrão é a current account). Use os filtros para localizar o recurso e visualizar seu grupo.
Visualizar recursos de produtos em um grupo de recursos
Método 1: Faça login no console de Gerenciamento de Recursos e acesse . À esquerda, sob a conta proprietária dos recursos (o padrão é a current account), clique no nome do grupo de recursos desejado. Em seguida, à direita, selecione o produto na lista suspensa Select Resource Type para visualizar todos os seus recursos nesse grupo.
Método 2: Faça login no console de Gerenciamento de Recursos e acesse . Localize o grupo de recursos desejado e clique em Resource Management na coluna Actions. Na página Resource Management, selecione o produto na lista suspensa Product na parte superior para visualizar todos os seus recursos nesse grupo.
Mover vários recursos para outro grupo de recursos
Faça login no console de Gerenciamento de Recursos e acesse . Localize o grupo de recursos desejado e clique em Resource Management na coluna Actions. Na página Resource Management, use os filtros para encontrar os recursos a serem movidos. Marque as caixas de seleção desses recursos na primeira coluna e clique em Transfer Resource Group abaixo da lista. Siga as instruções na tela para mover os recursos.