O recurso de diagnóstico de segurança da plataforma do DataWorks oferece capacidades de segurança para funcionalidades como autenticação de identidade, gerenciamento de permissões e modo de desenvolvimento durante as interações entre o workspace atual do DataWorks e as fontes de dados adicionadas a ele, abrangendo transmissão, armazenamento e computação de dados. Além disso, fornece melhores práticas para diagnósticos de segurança. Esse recurso ajuda você a identificar riscos de segurança na plataforma o mais cedo possível e a estabelecer um sistema básico de segurança antes de executar transações relacionadas.
Informações básicas
A página Platform Security Diagnosis exibe os riscos de segurança detectados durante as interações comerciais entre o workspace atual e as fontes de dados adicionadas, com base nas melhores práticas de diagnóstico de segurança. Identifique categorias e níveis de risco conforme o diagnóstico, visualize detalhes dos riscos e trate os itens que precisam de otimização para garantir interações comerciais seguras e confiáveis. Os itens de diagnóstico dividem-se nas seguintes categorias:
-
Data computing and storage
Os itens desta categoria verificam problemas de segurança em recursos como gerenciamento de permissões de dados, criptografia de armazenamento e backups, identificando riscos potenciais antecipadamente. Isso assegura a proteção tanto no armazenamento quanto no acesso aos dados.
-
Data transmission security diagnostics
Esta categoria foca na verificação de questões de segurança relacionadas ao gerenciamento de permissões das fontes de dados e ao isolamento entre ambientes de produção e desenvolvimento. O objetivo é detectar riscos durante a transmissão de dados para que você possa gerenciá-los prontamente, garantindo um ambiente seguro e confiável para o tráfego de informações.
-
Standardized diagnostics of data production
Itens voltados para a análise de segurança nos processos de produção, avaliando, por exemplo, se as funções, a quantidade de administradores e os engenheiros de implantação no workspace atual estão atribuídos adequadamente. Tais verificações permitem identificar e mitigar riscos de segurança rapidamente, aumentando a confiabilidade e a proteção do sistema de saída de dados.
-
Platform security configuration diagnostics
Examina aspectos de segurança em funcionalidades como auditoria de operações do DataWorks, visando aprimorar a segurança geral dos dados.
Os itens que requerem otimização classificam-se em baixo, médio e alto risco. Cada item apresenta um resultado de diagnóstico e uma sugestão para assegurar interações comerciais seguras e confiáveis. Para obter mais informações sobre as regras de diagnóstico de todos os itens em diferentes dimensões, consulte a seção Apêndice: Detalhes dos itens de diagnóstico neste tópico.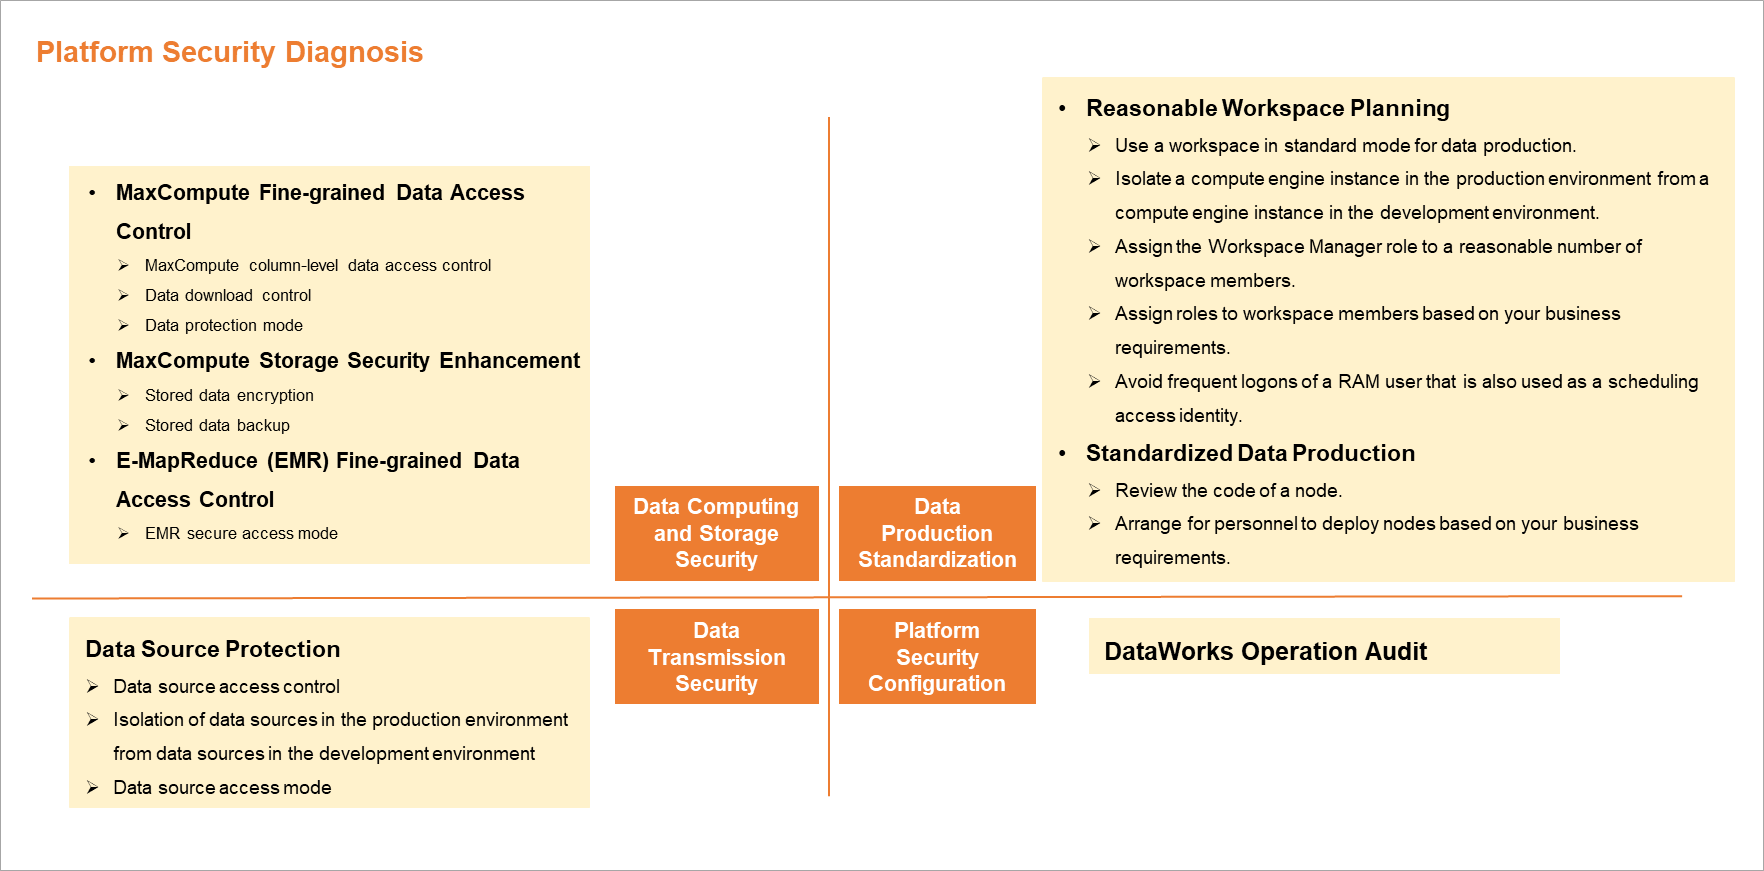
Acesse a página Platform Security Diagnosis
Faça login no console do DataWorks. Na região desejada, clique em no painel de navegação à esquerda. Na página exibida, clique em Go to Security Center.
-
No painel de navegação à esquerda, clique em Platform Security Diagnosis para acessar a página Platform Security Diagnosis.
Por padrão, a página de diagnóstico de segurança da plataforma varre a região atual em busca de itens que necessitam de otimização. Ela quantifica esses itens e os classifica por nível de risco: Low, Medium ou High. A página Platform Security Diagnostics inclui os seguintes conceitos principais: o painel esquerdo exibe os domínios de segurança, como Data Computing and Storage Security Diagnostics, Data Transmission Security Diagnostics, Data Production Standardization Diagnostics e Platform Security Configuration Diagnostics. Cada domínio de segurança contém várias dimensões de diagnóstico, como Reasonable Workspace Planning e Standardized Data Production. Cada dimensão inclui itens de diagnóstico específicos, e cada item recebe um nível de risco correspondente (High-risk, Medium-risk ou Low-risk). A parte superior da página mostra o número total de itens a serem otimizados.
Visualize os resultados do diagnóstico
Na página Platform Security Diagnosis, os riscos de segurança são resumidos para cada domínio, destacando itens de risco Medium e High que exigem otimização. Clique em um risco específico para ver seus detalhes e siga as sugestões para resolvê-lo. Esta seção explica como visualizar itens a serem otimizados, usando o domínio Data Transmission Security Diagnostics como exemplo. O topo da página exibe o total de itens pendentes. A coluna esquerda lista os quatro domínios de segurança: Data Computing and Storage Security Diagnostics, Data Transmission Security Diagnostics, Data Production Standardization Diagnostics e Platform Security Configuration Diagnostics, com o número de itens a otimizar exibido ao lado de cada um. Ao clicar em um domínio, como Data Transmission Security Diagnostics, o lado direito se expande para mostrar os itens detalhados. Por exemplo, o painel Data Source Protection pode conter dois itens: Production and development data source isolation (Medium-risk) e Data source access mode (High-risk). Clique em cada item para ver seus detalhes.
Para visualizar o resultado e a sugestão do diagnóstico, clique no domínio Data Transmission Security Diagnostics à esquerda. O lado direito exibe um item a ser tratado: Data source access control (Medium-risk). O resultado indica que 497 fontes de dados não têm controle de acesso configurado. Clique no link Manage permissions on data sources para resolver o problema ou clique em Rescan para atualizar o resultado do diagnóstico.
-
Riscos de segurança
As permissões nas fontes de dados não estão gerenciadas. Consequentemente, usuários com níveis de segurança inferiores podem acessar dados com níveis superiores, resultando em acesso inseguro às fontes de dados.
-
Sugestão
Melhore a segurança de acesso às fontes de dados gerenciando as permissões conforme a sugestão fornecida.
Apêndice: Detalhes dos itens de diagnóstico
As tabelas a seguir descrevem os itens de diagnóstico compatíveis com o recurso de diagnóstico de segurança da plataforma.
Os itens de diagnóstico exibidos na página variam conforme as fontes de dados adicionadas ao seu workspace e os itens existentes que precisam de otimização.
-
Data computing and storage
Esta categoria de itens de diagnóstico aprimora a segurança durante o armazenamento e o acesso aos dados.
Diagnostic dimension
Diagnostic item
Diagnostic object
Diagnostic method
Gerenciamento granular de permissões de dados do MaxCompute
Gerenciamento de permissões no nível de coluna do MaxCompute
NotaO modelo de segurança do MaxCompute V2.0 oferece capacidades de gerenciamento de permissões de dados mais granulares, mecanismos mais científicos de gerenciamento descentralizado de projetos e recursos mais robustos de identificação ponta a ponta. Esse modelo permite implementar configurações de segurança mais adequadas aos cenários reais.
Projeto do MaxCompute
O gerenciamento de permissões no nível de coluna depende do modelo de permissões do MaxCompute V2.0. Este item de diagnóstico detecta projetos do MaxCompute onde o modelo de permissões V2.0 está desativado.
Controle de download de dados
NotaPara evitar vazamentos inesperados de dados, recomendamos restringir rigorosamente o download direto de dados para máquinas locais por usuários não autorizados via MaxCompute Tunnel.
Projeto do MaxCompute
O gerenciamento de permissões de download depende do modelo de permissões do MaxCompute V2.0 e das permissões de download específicas. Este item detecta projetos do MaxCompute onde o modelo V2.0 está desativado. Além disso, identifica projetos onde o modelo V2.0 está ativado, mas o gerenciamento de permissões de download está desabilitado. Para saber se e como ativar esse gerenciamento, consulte Controle de download.
Modo de proteção de dados
NotaO mecanismo de proteção de dados dos projetos do MaxCompute permite gerenciar o método de saída de dados.
Projeto do MaxCompute
Este item verifica se você definiu o modo de proteção para projetos específicos ou para todos os projetos do MaxCompute. Para obter informações sobre o recurso de proteção de dados de projetos do MaxCompute, consulte Proteção de dados do projeto.
Aprimoramento da segurança de armazenamento do MaxCompute
Criptografia de armazenamento de dados
NotaO MaxCompute oferece suporte a criptografia de armazenamento baseada no Key Management Service (KMS), fornecendo proteção de dados estáticos para empresas cumprirem requisitos regulatórios e de conformidade de segurança. Para mais informações, consulte Criptografia de armazenamento.
Projeto do MaxCompute
Este item varre e lista workspaces onde a criptografia de armazenamento não está ativada. Se necessário, envie um ticket para ativar a criptografia de armazenamento em workspaces existentes.
Backup de armazenamento de dados
NotaO sistema faz backup automático das versões históricas dos dados do MaxCompute e as retém por um determinado período. Durante esse tempo, restaure os dados rapidamente para evitar perdas causadas por operações acidentais. Para mais informações, consulte Backup e restauração.
Projeto do MaxCompute
Por padrão, esse recurso vem ativado nos projetos do MaxCompute. Ajuste o período de retenção ou restaure dados conforme a situação real. Para mais detalhes, consulte Backup e restauração.
Gerenciamento granular de permissões de dados do EMR
Modo de acesso seguro do E-MapReduce (EMR)
NotaSe um cluster EMR for registrado em um workspace do DataWorks usando o modo Security, as permissões de dados ficam isoladas entre contas Alibaba Cloud e usuários RAM. Para mais informações sobre o modo Security, consulte Modo Security.
Workspace do DataWorks
Este item detecta workspaces onde clusters EMR foram registrados usando um modo diferente do modo Security.
-
Data transmission security diagnostics
Esta categoria de itens de diagnóstico melhora a segurança antes da transmissão de dados.
Diagnostic dimension
Diagnostic item
Diagnostic object
Diagnostic method
Proteção de fonte de dados
Controle de acesso à fonte de dados
NotaO DataWorks permite gerenciar as permissões de acesso às fontes de dados configuradas, impedindo que usuários com níveis de segurança inferiores acessem dados com níveis superiores.
Fonte de dados do workspace do DataWorks
Este item detecta workspaces onde as permissões de acesso às fontes de dados configuradas não são gerenciadas. Para saber como gerenciar essas permissões, consulte Gerenciar permissões em fontes de dados.
Isolamento de fontes de dados de produção e desenvolvimento
NotaEm um workspace no modo padrão, as configurações de uma fonte de dados variam dependendo se ela é usada no ambiente de produção ou de desenvolvimento. Isso evita vazamentos de dados do ambiente de desenvolvimento. Avalie e modifique as fontes de dados conforme necessário. Para mais informações, consulte Isolar uma fonte de dados nos ambientes de desenvolvimento e produção.
Fonte de dados do workspace do DataWorks
Este item detecta workspaces no modo padrão onde uma fonte de dados possui configurações idênticas nos ambientes de produção e desenvolvimento.
Modo de acesso à fonte de dados
NotaO DataWorks oferece suporte a acesso baseado em funções a fontes de dados do Object Storage Service (OSS). Esse modo é mais seguro que o método tradicional via AccessKey e previne eficazmente o vazamento de pares de AccessKey.
Fonte de dados do workspace do DataWorks
Este item detecta workspaces onde fontes de dados do OSS podem ser acessadas via modo AccessKey. Modifique as fontes de dados conforme apropriado. Para mais detalhes, consulte Usar o modo de autorização baseado em função RAM para adicionar uma fonte de dados.
-
Standardized diagnostics of data production
Esta categoria visa aumentar a estabilidade e a segurança do sistema de produção de dados.
Diagnostic dimension
Diagnostic item
Diagnostic object
Diagnostic method
Planejamento adequado de workspaces
Uso de workspaces no modo padrão para produção de dados
NotaUm workspace no modo padrão oferece maior segurança que um workspace no modo básico. Para mais informações, consulte Diferenças entre workspaces no modo básico e no modo padrão.
Modo do workspace do DataWorks
Este item detecta workspaces no modo básico na região atual. Atualize o workspace do modo básico para o padrão conforme a necessidade, mas proceda com cautela ao realizar essa operação. Para mais detalhes, consulte Cenário: Atualizar um workspace do modo básico para o modo padrão.
Isolamento entre motor de computação de produção e desenvolvimento
NotaEm workspaces no modo padrão, as configurações do motor de computação diferem entre os ambientes de produção e desenvolvimento, prevenindo vazamentos de dados a partir do ambiente de desenvolvimento.
Fonte de dados do workspace do DataWorks
Identifica workspaces na região atual onde uma fonte de dados adicionada apresenta configurações idênticas nos ambientes de desenvolvimento e produção.
Definição adequada do número de administradores do workspace
NotaTer muitos administradores em um único workspace pode causar desorganização na gestão. Recomendamos limitar a no máximo três administradores por workspace.
Gerenciamento de membros do workspace do DataWorks
Detecta workspaces que possuem mais de três administradores configurados.
Alocação adequada de funções para membros do workspace
NotaRecomendamos que cada membro exerça uma função dedicada em um workspace, evitando operações não autorizadas decorrentes da acumulação de múltiplas funções por uma única pessoa.
Gerenciamento de membros do workspace do DataWorks
Varre workspaces na região atual onde um único membro possui múltiplas funções atribuídas. Entenda a finalidade de cada função e configure-as adequadamente. Para mais informações, consulte Apêndice: Permissões de funções predefinidas no nível do workspace.
Evitar logins frequentes de usuário RAM usado como identidade de acesso de agendamento
NotaPara impedir que usuários não relevantes visualizem dados críticos do motor de computação, recomendamos proibir o login no console usando usuários RAM configurados como identidades de acesso de agendamento dos motores.
Gerenciamento do workspace do DataWorks
Verifica workspaces na região atual que permitiram login no DataWorks usando usuários RAM atuando como identidades de acesso de agendamento nos últimos três meses.
Produção de dados padronizada
Revisão de código
NotaO DataWorks oferece o recurso de revisão de código. Se você ativar a revisão obrigatória em um workspace no modo padrão, envie cada nó para que o revisor designado analise o código. A implantação do nó só ocorre após a aprovação do revisor.
Gerenciamento do workspace do DataWorks
Identifica workspaces na região atual onde o recurso de revisão de código está desativado ou o escopo de revisão não foi configurado. Para saber como configurar a revisão de código, consulte Revisão de código.
Designar pessoal distinto para implantar tarefas conforme as necessidades do negócio
NotaEm workspaces no modo padrão, a pessoa responsável pela implantação da tarefa deve ser diferente do desenvolvedor da tarefa.
Gerenciamento do workspace do DataWorks
Detecta tarefas desenvolvidas e implantadas pela mesma pessoa nos últimos 30 dias.
-
Platform security configuration diagnostics
Itens desta categoria fortalecem a segurança global dos dados.
Diagnostic dimension
Diagnostic item
Diagnostic object
Diagnostic method
Auditoria de operações do DataWorks
Auditoria de operações do DataWorks
NotaO DataWorks oferece suporte a auditoria de operações. Utilize o ActionTrail para auditar ações de usuários no DataWorks, com um atraso aproximado de 5 a 10 minutos. Para mais informações, consulte Usar o ActionTrail para consultar eventos de comportamento.
Gerenciamento do workspace do DataWorks
Esse recurso vem ativado por padrão nos workspaces do DataWorks. Após ativar o ActionTrail, os logs de operações do DataWorks passam a ser registrados.